Wie ist das Verhältnis zwischen DSGVO und Cyber Security?

Die 2016 verabschiedete Datenschutz-Grundverordnung (DSGVO) ist eine umfassende Verordnung der Europäischen Union (EU), die darauf abzielt, die personenbezogenen Daten und die Privatsphäre von Personen innerhalb der EU und des Europäischen Wirtschaftsraums (EWR) zu schützen.

Die Säulen der Cyber Security bei der DSGVO

Datenverarbeitung

Datenverarbeitung

Erheben Sie nur Daten, die für klar definierte Zwecke notwendig und relevant sind. Achten Sie auf Genauigkeit, speichern Sie die Daten nur so lange wie nötig und geben Sie den entsprechenden EU-Bürger:innen die Möglichkeit, dass ihre Daten korrigiert oder gelöscht werden können. Holen Sie immer eine ausdrückliche, informierte Einwilligung ein, bevor Sie die Daten verarbeiten.
Data Protection by Design

Data Protection by Design

Ergreifen Sie Schutzmaßnahmen (wie etwa Daten nicht unter dem Namen der EU-Bürger:innen zu speichern, sondern Pseudonyme zu erstellen) und beschränken Sie die Erfassung, Verarbeitung, Speicherung und Nutzung der Daten auf das für den jeweiligen Zweck erforderliche Maß.
Erkennung von Datenschutzverstößen

Erkennung von Datenschutzverstößen

Sie müssen Datenschutzverstöße innerhalb von 72 Stunden, nachdem Sie davon Kenntnis erlangt haben, der zuständigen Aufsichtsbehörde melden. Wenn ein Datenschutzverstoß voraussichtlich ein hohes Risiko für Einzelpersonen mit sich bringt, wie dies meistens der Fall sein dürfte, müssen Sie die betroffenen Personen „ohne unangemessene Verzögerung“ über den Verstoß informieren.
Sicherheit bei der Datenverarbeitung

Sicherheit bei der Datenverarbeitung

Implementieren Sie geeignete technische und organisatorische Maßnahmen, um personenbezogene Daten vor unbefugtem Zugriffen, Verlusten oder Beschädigungen zu schützen.

Welche Konsequenzen hat es, wenn die DSGVO-Vorschriften nicht eingehalten werden?

Verstöße können zu Bußgeldern von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes des jeweiligen Unternehmens führen (je nachdem, welcher Betrag höher ist). Wenn Compliance-Verstöße öffentlich werden, kann dies den Ruf eines Unternehmens ernsthaft schädigen sowie dessen Geschäfte und Partnerschaften gefährden.

Wo haben viele Unternehmen Probleme, die DSGVO-Anforderungen zu erfüllen?

Auch nach einem Jahrzehnt stellen die DSGVO-Anforderungen für Unternehmen auf der ganzen Welt noch immer eine große Herausforderung dar. Zu den häufigsten Versäumnissen, die zu Strafen führen können, gehören:
  • Schwache Zugriffskontrollen: Die DSGVO verlangt von den betreffenden Unternehmen, den Zugriff auf personenbezogene Daten zu beschränken. Viele setzen jedoch nach wie vor keine Multi-Faktor-Authentifizierung (MFA) ein, die mittlerweile als grundlegende Sicherheitsmaßnahme gilt. Ohne diese Maßnahme bleibt das Risiko für unbefugte Zugriffe hoch.
  • Kein zentralisierter Prozess, um Anfragen von betroffenen Personen zu bearbeiten: Wenn Personen eine Auskunft über ihre personenbezogenen Daten oder eine Korrektur oder Löschung dieser Daten verlangen, greifen Unternehmen häufig auf manuelle Prozesse zurück, die langsam und fehleranfällig sind. Dadurch wird es schwierig, innerhalb der von der DSGVO vorgeschriebenen Fristen zu reagieren.
  • Verzögerungen oder Versäumnisse bei der Meldung von Datenschutzverstößen: Die DSGVO schreibt vor, dass Unternehmen Datenschutzverstöße innerhalb von 72 Stunden den zuständigen Behörden melden und betroffene Personen unverzüglich benachrichtigen müssen. Viele Unternehmen sind jedoch nicht darauf vorbereitet, Datenschutzverstöße schnell zu erkennen bzw. zeitnahe Benachrichtigungen zu koordinieren.
  • Keine Umsetzung der Grundsätze „Security by Design“ und „Security by Default“: Die DSGVO verlangt von Unternehmen, dass die Prinzipien Datenschutz und Datensicherheit von Anbeginn in ihre Systeme und Prozesse integriert werden. Viele Unternehmen behandeln das Thema Data Protection jedoch als Nebensache und wenden Kontrollen nur in bestimmten Bereichen an, anstatt sie konsequent im gesamten Unternehmen durchzusetzen.
  • Unzuverlässige Backups und Wiederherstellungen: Die Fähigkeit, personenbezogene Daten schnell wiederherzustellen, ist von entscheidender Bedeutung. Wenn die Backup-Daten aber veraltet oder ungetestet sind oder die Wiederherstellungsprozesse zu langsam sind, laufen diese Unternehmen Gefahr, die Compliance-Vorgaben nicht mehr zu erfüllen. Dies kann insbesondere bei Cyber-Vorfällen oder Datenverlusten zum Problem werden.
Wo haben viele Unternehmen Probleme, die DSGVO-Anforderungen zu erfüllen?

Wie können Unternehmen mithilfe von Acronis die DSGVO-Vorschriften einhalten?

Acronis unterstützt mit seinen Compliance-orientierten Lösungen Unternehmen dabei, die grundlegenden DSGVO-Anforderungen zu erfüllen, weil diese Lösungen nativ integrierte Schutzfunktionen bieten.

Seien Sie darauf vorbereitet, Angriffe schnell abzuwehren und erforderliche Benachrichtigungen zu versenden, bevor es zu Schäden kommen kann

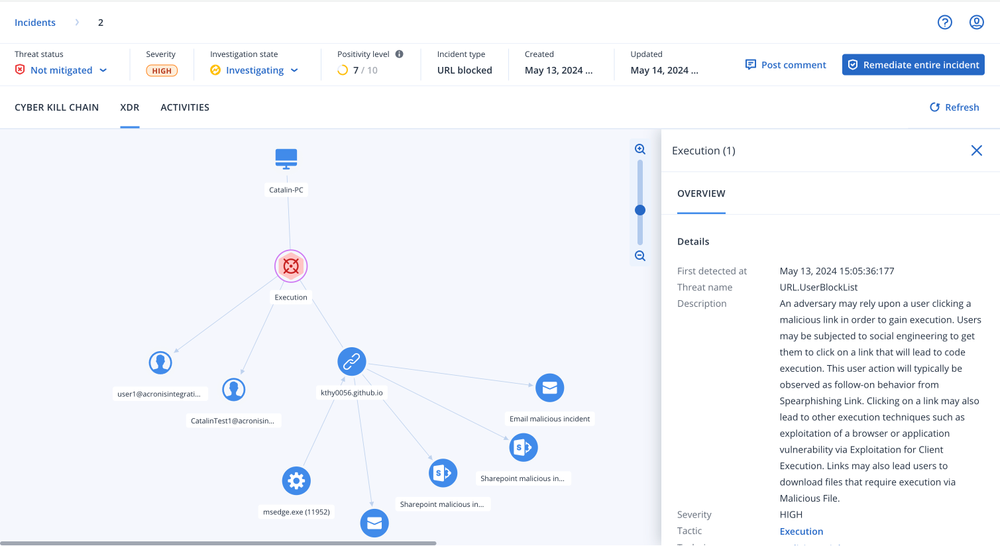
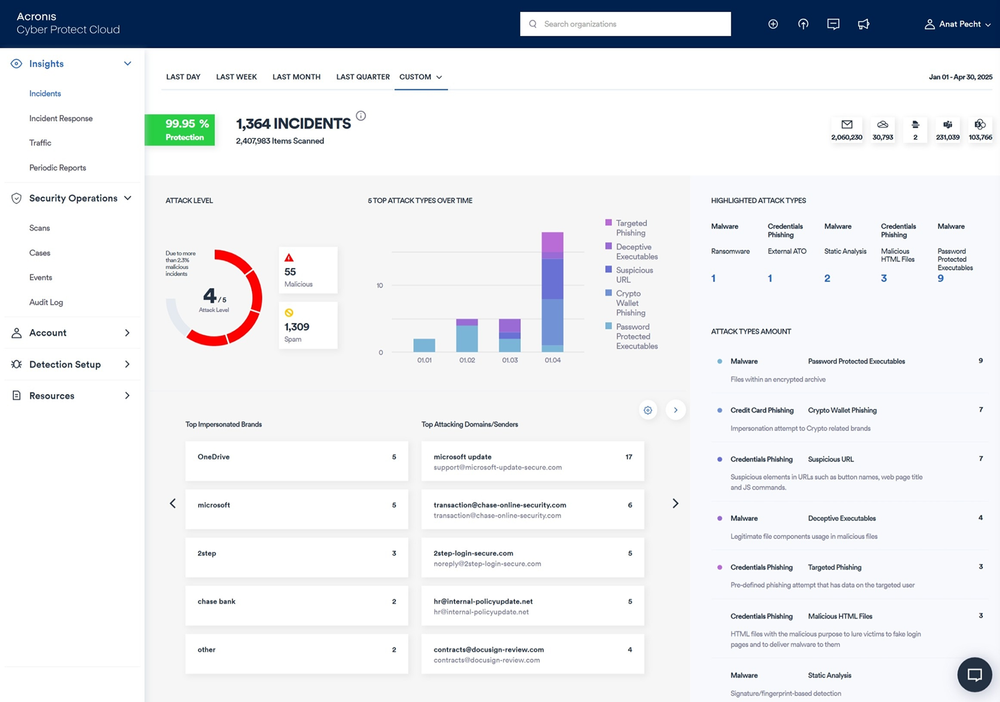
Unternehmen können Cyber-Angriffe mit den Lösungen von Acronis in Echtzeit erkennen und abwehren, bevor sie größere Schäden anrichten können. Für den Fall eines Datenschutzverstoßes stellt Acronis vordefinierte Workflows bereit, damit Unternehmen die von der DSGVO vorgeschriebene Meldefrist von 72 Stunden einhalten können.
Seien Sie darauf vorbereitet, Angriffe schnell abzuwehren und erforderliche Benachrichtigungen zu versenden, bevor es zu Schäden kommen kann

Sorgen Sie mit verschlüsselten Backups dafür, dass Ihre Daten jederzeit verfügbar sind.

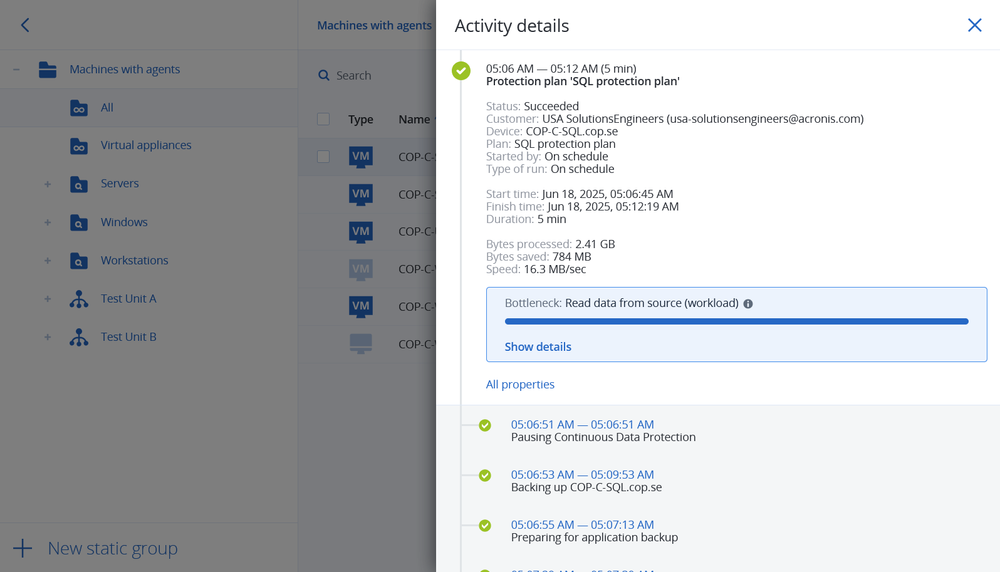
Unternehmen, die so ausgestattet sind, müssen sich keine Sorgen mehr über die Erfüllung von Datenzugriffsanfragen oder schnelle Wiederherstellungen nach Vorfällen machen. Mit Acronis können sie verschlüsselte, manipulationssichere Backups erstellen und regelmäßige Wiederherstellungstests durchführen, um die Verfügbarkeit der betreffenden Daten zu gewährleisten. Die Daten sind immer dort, wo sie gebraucht werden, wann immer sie gebraucht werden – egal was passiert.
Sorgen Sie mit verschlüsselten Backups dafür, dass Ihre Daten jederzeit verfügbar sind.

Sorgen Sie für manipulationssichere Aufzeichnungen und dass Untersuchungen sowie Audits durchgeführt werden können

Mit Acronis können Unternehmen manipulationssichere Protokolle aller Benutzer-Aktivität und Systemereignisse führen, um Untersuchungen und behördliche Audits zu ermöglichen und somit die Einhaltung der DSGVO-Vorschriften durch die Datenverantwortlichen sicherzustellen.
Sorgen Sie für manipulationssichere Aufzeichnungen und dass Untersuchungen sowie Audits durchgeführt werden können

Bieten Sie einen jederzeit wirksamen Schutz

Die proaktiven Schutzfunktionen (einschließlich der Abwehr von Ransomware), die granularen Zugriffskontrollen und die Patch-Automatisierung sind nicht nur verfügbar, sondern immer automatisch aktiviert. So können Unternehmen die Anforderungen der DSGVO zu „Data Protection by Design“ und „Data Protection by Default“ erfüllen.
Bieten Sie einen jederzeit wirksamen Schutz
Acronis Compliance Navigator

Sehen Sie sich die vollständige Zuordnung an, um zu entdecken, wie Acronis Ihnen helfen kann, die DSGVO-Anforderungen zu erfüllen

Benötigen Sie Hilfe?

Häufig gestellte Fragen (FAQ)

Es tut uns leid, aber Ihr Browser wird nicht unterstützt.

Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist.
Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.