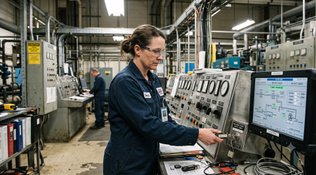
Die Sicherheit von Operational Technology (OT) schützt die industriellen Systeme, Netzwerke und physischen Prozesse, auf denen die moderne Gesellschaft basiert. Im Gegensatz zur Information Technology (IT), bei der die Vertraulichkeit von Daten im Vordergrund steht, konzentriert sich die OT-Sicherheit auf die Verfügbarkeit, Zuverlässigkeit und Sicherheit physischer Abläufe und schützt die Technologie hinter Turbinen, Roboterarmen, Pumpen und Pipelineventilen.
Da Industrie 4.0 die Konvergenz dieser traditionell isolierten Systeme mit Unternehmensnetzwerken vorantreibt, muss die Cyber-Resilienz auch Anlagen berücksichtigen, die für einen kontinuierlichen Betrieb über Jahrzehnte ausgelegt sind – deutlich länger als die kurzen Erneuerungszyklen der IT-Welt.
Was ist OT-Sicherheit (Operational Technology)?
Operational Technology (OT) bezeichnet Hardware und Software, die physische Prozesse überwacht oder steuert – von chemischen Reaktionen bis hin zu mechanischen Produktionslinien. OT-Sicherheit schützt diese Systeme vor Cyberbedrohungen, die den Betrieb stören, Anlagen beschädigen oder die Sicherheit von Menschen gefährden könnten.
Der OT-Bereich verwendet eine spezialisierte Terminologie, die seine hierarchische Steuerungsstruktur widerspiegelt:
- Industrial Control Systems (ICS): Die Steuerzentralen für Prozesse von der Automobilmontage bis zur Wasseraufbereitung.
- SCADA (Supervisory Control and Data Acquisition): Systeme, die geografisch verteilte Anlagen überwachen und steuern, etwa regionale Stromnetze oder Pipelinenetze.
- PLCs (Programmable Logic Controllers): Robuste Echtzeit-Computer, die bestimmte Funktionen automatisieren, beispielsweise die Regulierung des Drucks in einem chemischen Reaktor.
- HMIs (Human-Machine Interfaces): Die Bildschirme und Konsolen, über die Bediener Prozessdaten visualisieren und mit ihnen interagieren.
- MES (Manufacturing Execution Systems): Software, die die Abläufe auf dem Shopfloor mit den Unternehmenszielen und Produktionsplänen abstimmt.
Bei diesen Systemen hat Determinismus Vorrang – die Garantie, dass ein Befehl innerhalb eines festgelegten Zeitraums ausgeführt wird. In OT-Umgebungen ist Latenz eine physische Gefahr: Ein verzögertes Signal kann zu mechanischem Versagen führen oder Personal gefährden.
Der Umfang der industriellen Vernetzung nimmt rasant zu. Laut IoT Analytics erreichte die Zahl der verbundenen IoT-Geräte bis Ende 2024 etwa 18,8 Milliarden; Prognosen zufolge wird sie sich bis 2030 auf nahezu 39 bis 40 Milliarden erhöhen. Dieses Wachstum stellt die traditionelle „Air Gap“ – die physische Isolation von OT-Netzwerken – infrage und bringt neue Risiken bei Fernwartung, IIoT-Sensoren und der Integration in die Lieferkette mit sich.
OT-Sicherheit vs. IT-Sicherheit: Ein Vergleich von Auftrag und kritischen Prioritäten
Der grundlegende Unterschied: OT priorisiert physische Sicherheit und betriebliche Verfügbarkeit; IT priorisiert traditionell die Vertraulichkeit von Daten.
Ein kompromittiertes IT-System kann zu Datenverlust oder Betriebsstörungen führen. Ein kompromittiertes OT-System kann zu physischen Schäden, Umweltverschmutzung, Verstößen gegen Vorschriften oder Sicherheitsrisiken führen, die Mitarbeitende und die Öffentlichkeit betreffen.
Dadurch verlagert sich der Schwerpunkt innerhalb der traditionellen CIA-Triade (Vertraulichkeit, Integrität, Verfügbarkeit). In OT-Umgebungen ist die Priorität praktisch umgekehrt: zuerst Verfügbarkeit, dann Integrität, dann Vertraulichkeit, weil der unterbrechungsfreie Systembetrieb für Sicherheit und Produktionskontinuität entscheidend ist.
OT-Systeme laufen oft über Jahre hinweg rund um die Uhr, also 24/7, ohne Unterbrechung. Die Lebensdauer von Anlagen übersteigt routinemäßig 20 bis 30 Jahre, sodass kritische Infrastrukturen häufig auf Legacy-Betriebssysteme angewiesen sind, die wegen ihrer nachgewiesenen Stabilität und nicht wegen ihrer Kompatibilität mit moderner Security ausgewählt wurden. Sicherheitskontrollen müssen nichtinvasiv und protokollbewusst sein, um das präzise Timing der industriellen Automatisierung nicht zu stören.
Die Ökonomie betrieblicher Resilienz und die Kosten von Ausfallzeiten
Ungeplante Ausfallzeiten sind eine der teuersten betrieblichen Herausforderungen in industriellen Umgebungen. Laut dem Siemens-Bericht „True Cost of Downtime 2024“ verlieren die 500 größten Unternehmen der Welt pro Jahr etwa 1,4 Billionen US-Dollar durch ungeplante Ausfallzeit, also rund 11 % ihres Jahresumsatzes.
Die Kosten einer einzelnen Stunde Ausfallzeit variieren je nach Sektor erheblich:
Diese Zahlen erfassen die „wahren Kosten“, einschließlich unproduktiver Arbeitszeit, Ausschussmaterial, dringend benötigter Teile zu Premiumpreisen sowie der Überstunden, die erforderlich sind, um die Produktionsplanung wiederherzustellen. Über den direkten finanziellen Schaden hinaus verursachen Ausfallzeiten langfristigen Druck: potenzielle Geräteschäden durch Notabschaltungen und Reputationsschäden durch verpasste Lieferungen.
Bedrohungsakteure nehmen insbesondere die Fertigungsindustrie ins Visier, weil sie diesen Druck verstehen. Die hohen Kosten von Ausfallzeiten schaffen starke Anreize, Lösegeld zu zahlen und den Betrieb schnell wiederherzustellen.
Industrie 4.0 und die neue Angriffsfläche
Industrie 4.0 treibt die Integration von OT-Systemen in unternehmensweite IT-Netzwerke und das Internet voran, um Echtzeitanalysen und vorausschauende Wartung zu ermöglichen. Diese Konvergenz steigert zwar die Effizienz, überbrückt aber auch die Air-Gap, die industrielle Assets in der Vergangenheit isoliert hat. Risiken können nun über Laptops von Dienstleistern, USB-Laufwerke oder legitime Gateways für Remote-Zugriff vom Unternehmensnetzwerk bis in die Produktion gelangen.
Laut dem IBM X-Force 2025 Threat Intelligence Index ist die Fertigungsindustrie seit vier aufeinanderfolgenden Jahren die am häufigsten angegriffene Branche und macht 26 % der Vorfälle in kritischen Sektoren aus. Der Bericht „Fortinet 2024 State of OT and Cybersecurity“ ergab, dass 73 % der Organisationen von einem Eindringen berichteten, das OT-Systeme beeinträchtigte, gegenüber 49 % im Vorjahr.
Die Herausforderung wird durch „Brownfield“-Umgebungen zusätzlich verschärft – also Anlagen, in denen moderne Analysesoftware mit Legacy-Hardware integriert werden muss, die nie im Hinblick auf Cybersicherheit entwickelt wurde. Viele dieser Systeme verwenden offene Kommunikationsprotokolle, die eher für deterministische Performance als für komplexe Authentifizierungsebenen optimiert sind. Infolgedessen nutzen Bedrohungsakteure häufig gültige Anmeldedaten statt Software-Schwachstellen aus – sie „melden sich an“, anstatt „einzubrechen“.
Laterale Bewegung ist eine erhebliche taktische Bedrohung. Geräte innerhalb des industriellen Netzwerks vertrauen häufig implizit auf Befehle, die über native Protokolle gesendet werden, weshalb Netzwerksegmentierung eine zwingend erforderliche Abwehrmaßnahme ist, um zu verhindern, dass eine einzelne kompromittierte Workstation eine gesamte Anlage beeinträchtigt.
Strukturierung Ihrer Verteidigung: Das Purdue-Modell
Das Purdue-Modell (auch Purdue Enterprise Reference Architecture genannt) segmentiert industrielle Steuerungssysteme in klar abgegrenzte logische Zonen, um IT- und OT-Sicherheitsstrategien aufeinander auszurichten. Diese hierarchische Architektur ermöglicht Defense-in-Depth und stellt sicher, dass sich ein Security-Vorfall in einer Zone nicht ausbreitet und zu einem anlagenweiten Ausfall führt.
Die Ebenen des Purdue-Modells (0–5)
Durch die strikte Definition von Zonen und Verbindungen können Organisationen Allowlist-Protokollkontrollen anwenden und laterale Bewegungen zwischen Ebenen einschränken. Diese Segmentierung bildet die Grundlage einer Zero-Trust-Architektur in OT, bei der jede Anfrage unabhängig von ihrem Ursprung innerhalb des Netzwerks verifiziert wird.
Frameworks für Maßnahmen: NIST SP 800-82 und Cyber-Resilienz
NIST SP 800-82 (Leitfaden für OT-Sicherheit) bietet eine standardisierte Strategie zur Härtung industrieller Systeme und betont Asset-Inventarisierung, Netzwerksegmentierung und kompensierende Kontrollen für Systeme, die aufgrund betrieblicher Einschränkungen nicht gepatcht werden können. Der Fokus geht über reine Prävention hinaus hin zu Resilienz, also der Fähigkeit, Angriffen standzuhalten, darauf zu reagieren und sich davon zu erholen, während der Betrieb aufrechterhalten wird.
Ein praktischer Lebenszyklus der Cyber-Resilienz umfasst drei Phasen:
- Widerstehen (Härten & Vorbereiten): Erstellen Sie präzise Asset-Inventarisierungen und segmentieren Sie das Netzwerk, um den Wirkungsradius eines Eindringens zu begrenzen.
- Erkennen (Identifizieren & Alarmieren): Stellen Sie protokollbewusste Überwachung bereit, um Anomalien zu erkennen, etwa wenn eine PLC versucht, mit einer externen IP-Adresse zu kommunizieren.
- Schnelle Wiederherstellung (Reagieren & Wiederherstellen): Priorisieren Sie die Mean Time to Recovery (MTTR) mithilfe von Disaster-Recovery-Runbooks und OT-validierten Backups.
Auch die Governance der OT-Sicherheit entwickelt sich weiter. Laut dem Fortinet 2025 State of OT and Cybersecurity Report ordnen inzwischen 52 % der Organisationen die OT-Sicherheit dem CISO zu, gegenüber 16 % im Jahr 2022, was darauf hindeutet, dass industrielle Cyberrisiken zunehmend auf Vorstandsebene behandelt werden.
Industrielle Cyber-Vorfälle in der realen Welt
Reale Vorfälle zeigen die systemischen Risiken konvergierter IT-/OT-Umgebungen und den Bedarf an spezialisierten Abwehrmaßnahmen.
Fertigung: Das Risiko unbefugter Kalibrierung
Bedrohungsakteure mit Zugriff auf ein HMI können die Kalibrierung von Roboterarmen oder CNC-Maschinen unauffällig verändern. Das Ergebnis: Die Produktion fehlerhafter Teile läuft tagelang weiter, bevor der Vorfall erkannt wird, was zu Materialverschwendung und potenziellen Produktrückrufen führt. Die Risikominderung erfordert rollenbasierte Zugriffskontrolle (RBAC) und kontinuierliche Überwachung nicht autorisierter Konfigurationsänderungen.
Energie und Versorgungsunternehmen: Der Vorfall im Wasserwerk von Oldsmar (2021)
Im Februar 2021 meldeten Behörden in Oldsmar, Florida, dass jemand auf das SCADA-System einer Wasseraufbereitungsanlage zugegriffen und versucht hatte, die Natriumhydroxidkonzentration von 100 ppm auf 11.100 ppm zu erhöhen – eine potenziell gefährliche Änderung. Ein Operator beobachtete die Änderungen in Echtzeit und machte sie sofort rückgängig.
Wichtiges Update: Im Jahr 2023 erklärte der ehemalige Stadtmanager von Oldsmar, dass das FBI keine Hinweise auf externen Zugriff gefunden habe und zu dem Schluss gekommen sei, dass der Vorfall wahrscheinlich durch einen Mitarbeiterfehler verursacht wurde. Das FBI bestätigte, dass es einen gezielten Cyberangriff nicht verifizieren konnte. Unabhängig von der Grundursache machte der Vorfall deutlich, welche tatsächlichen Schwachstellen es dabei gibt, wie viele kleine Versorgungsunternehmen Remote-Zugriff und die Sicherheit von Anmeldedaten verwalten. Die Lehren daraus bleiben gültig: Kritische Infrastrukturen erfordern Mehrfaktor-Authentifizierung, Zugriff nach dem Least-Privilege-Prinzip und sichere Kontrollen für den Remote-Zugriff.
Logistik: Die NotPetya-Infektion bei Maersk (2017)
Die NotPetya-Malware verbreitete sich über das globale Netzwerk von Maersk, legte 76 Hafenterminals lahm und verursachte schätzungsweise Verluste von 250 bis 300 Millionen US-Dollar (laut den Finanzangaben von Maersk). Der Betrieb wurde auf manuelle papiergestützte Prozesse umgestellt, während etwa 45.000 PCs und 4.000 Server neu aufgebaut wurden.
Lehre: Flache Netzwerke ermöglichen es Malware, sich innerhalb weniger Stunden weltweit auszubreiten. Segmentierung ist essenziell, um Ausbrüche einzudämmen und den Auswirkungsradius zu begrenzen.
Kritische Infrastruktur: Colonial Pipeline (2021)
Ein Ransomware-Angriff auf die IT-Abrechnungssysteme von Colonial Pipeline zwang zu einer proaktiven Abschaltung der Kraftstoffpipeline, um eine potenzielle laterale Bewegung in OT-Systeme zu verhindern.
Auswirkung: Weitverbreitete Treibstoffengpässe entlang der US-Ostküste und eine Lösegeldzahlung in Höhe von 4,4 Millionen US-Dollar (von denen später etwa 2,3 Millionen US-Dollar durch das DOJ zurückerlangt wurden).
Lehre: IT-Sicherheitsverletzungen können OT-Abschaltungen erzwingen, wenn die Umgebungen nicht ausreichend segmentiert und widerstandsfähig sind.
Die entscheidende Rolle der Recovery für industrielle Resilienz
Schnelle Recovery ist die letzte Verteidigungslinie, wenn ein Angriff erfolgreich ist. Herkömmliche IT-Backup-Tools versagen in OT-Umgebungen häufig, weil sie die spezifische Hardware, proprietären Konfigurationen oder Altbetriebssysteme, auf denen industrielle Maschinen laufen, nicht unterstützen. Viele OT-Workstations und HMIs laufen noch immer mit Windows XP oder Windows 7 – Systeme, die von modernen Backup-Tools oft nicht mehr unterstützt werden.
Effektive Recovery-Strategien verwenden OT-validierte Lösungen, die für diese Einschränkungen ausgelegt sind. Acronis Cyber Protect unterstützt zum Beispiel Betriebssysteme aus der XP-Ära bis hin zu aktuellen Versionen und ermöglicht es Organisationen, kritische HMI-Workstations unabhängig von ihrem Alter zu sichern und wiederherzustellen.
Zu den wichtigsten Funktionen industrietauglicher Recovery gehören:
- Unveränderliche Backups: Schreibgeschützte Backup-Kopien, die Ransomware weder verschlüsseln noch löschen kann.
- Recovery mit einem Klick: Ermöglicht es lokalen Bedienern, eine ausgefallene Workstation in wenigen Minuten ohne spezielle IT-Schulung wiederherzustellen.
- Universal Restore: Stellt ein System-Image auf abweichender Hardware wieder her, was entscheidend ist, wenn veraltete Geräte durch verfügbare Ersatzgeräte ersetzt werden.
- Support für Air-Gap-Umgebungen: Funktioniert vollständig in isolierten Umgebungen ohne Internetverbindung.
Diese Tools lassen sich in Standard-Automatisierungsarchitekturen integrieren und unterstützen die Einhaltung von Frameworks wie NIS2 und ISA/IEC 62443. Durch die Kombination von Sicherheit mit Backup und Recovery wechseln industrielle Organisationen von einer reaktiven Haltung zu einer aktiv gesteuerten Resilienz.
Häufig gestellte Fragen: Fragen zur OT/ICS-Cybersicherheit beantwortet
Wofür steht OT in der Cybersicherheit?
OT steht für Operational Technology, also die Hardware und Software, die zur Überwachung oder Steuerung physischer Prozesse in industriellen Umgebungen verwendet wird.
Was ist ICS im Bereich Cybersicherheit?
ICS (Industrial Control Systems) ist eine Teilmenge von OT. Der Begriff bezieht sich auf spezifische Systeme wie SCADA, PLCs und RTUs, die industrielle Abläufe direkt steuern.
Wie unterscheidet sich OT-Sicherheit von IT-Sicherheit?
Bei OT stehen physische Sicherheit und betriebliche Verfügbarkeit im Vordergrund; bei IT die Vertraulichkeit von Daten. OT-Systeme haben außerdem wesentlich längere Lebenszyklen, strengere Latenzanforderungen und andere Einschränkungen beim Patchen.
Was ist das Purdue-Modell?
Das Purdue-Modell ist ein logisches Modell, das industrielle Steuerungssysteme in Zonen und Ebenen (Ebene 0 bis 5) segmentiert, um die Sicherheit zu verbessern und die seitliche Ausbreitung von Cyberbedrohungen zwischen OT- und IT-Umgebungen zu verhindern.
Was sind Beispiele für Vorfälle der OT-Sicherheit?
Zu den bekanntesten Beispielen zählen der NotPetya-Angriff von 2017 auf Maersk (250 bis 300 Mio. US-Dollar Verluste), der Ransomware-Vorfall bei Colonial Pipeline im Jahr 2021 (Treibstoffknappheit entlang der US-Ostküste) und der umstrittene Vorfall im Wasserwerk von Oldsmar im Jahr 2021.
Was sind die „tatsächlichen Kosten“ industrieller Ausfallzeiten?
Laut dem Siemens-Bericht 2024 verlieren die 500 größten Unternehmen der Welt durch ungeplante Ausfallzeit etwa 1,4 Billionen US-Dollar pro Jahr, rund 11 % ihres Jahresumsatzes. In der Automobilproduktion belaufen sich die stündlichen Kosten auf 2,3 Mio. US-Dollar.
Fazit: Nächste Schritte für industrielle Resilienz
OT-Sicherheit ist eine grundlegende Voraussetzung für eine sichere und zuverlässige Produktion. Da Industrie 4.0 die Konnektivität erhöht, muss sich Cyber Security von reiner Prävention hin zu ganzheitlicher Cyber-Resilienz, einer mehrschichtigen Verteidigung auf Basis des Purdue-Modells, präziser Asset-Inventarisierung und rigoroser Netzwerksegmentierung weiterentwickeln.
Um kritische Abläufe zu schützen, sollten Organisationen Folgendes tun:
- Umgebungen härten: NIST-Frameworks anwenden, um kompensierende Kontrollen für Legacy-Systeme zu implementieren und den Remote-Zugriff mit MFA sowie Richtlinien nach dem Least-Privilege-Prinzip einzuschränken.
- Auf Anomalien überwachen: Protokollbewusste Tools bereitstellen, um nicht autorisierte Befehle innerhalb des OT-Netzwerks zu erkennen.
- Schnelle Recovery sicherstellen: Für OT validierte Recovery-Lösungen wie Acronis Cyber Protect implementieren, um die Mean Time to Recovery von Tagen auf Minuten zu verkürzen.
Wenn Cyber Security als Wegbereiter für den kontinuierlichen Betrieb verstanden wird, können IT- und OT-Teams gemeinsam die Infrastruktur schützen, die die globale Wirtschaft trägt.
Dieser Inhalt wurde mithilfe von KI übersetzt und stichprobenartig von Acronis-Mitarbeitenden geprüft. Obwohl dieses Verfahren die Wahrscheinlichkeit von Fehlern reduziert, können dennoch Ungenauigkeiten auftreten. Im Falle von Abweichungen oder Unklarheiten ist ausschließlich die offizielle englische Version maßgeblich. Acronis übernimmt keine Haftung für Schäden, die aus Übersetzungsfehlern entstehen.
Written by
Über Acronis
Acronis ist ein Schweizer Unternehmen, das 2003 in Singapur gegründet wurde. Das Unternehmen verfügt über 15 Büros weltweit und beschäftigt Mitarbeiter:innen in mehr als 60 Ländern. Acronis Cyber Platform ist in 26 Sprachen sowie in über 150 Ländern verfügbar und wird bereits von über 21,000 Service Providern zum Schutz von mehr als 750,000 Unternehmen eingesetzt.