Acronis Compliance Navigator
In welcher Beziehung steht DORA zu Cyber Security?
Das „Gesetz zur digitalen Betriebsresilienz“ (Digital Operational Resilience Act (DORA)) ist eine EU-Verordnung, die sich auf das IT-Risikomanagement im Finanzsektor konzentriert. DORA gilt für Finanzinstitute (wie Banken, Versicherungen und Investmentfirmen) sowie für Anbieter von Informations- und Kommunikationstechnologie (IKT)-Dienstleistungen, darunter Managed Service Provider (MSPs), Cyber Security-Firmen, Cloud-Plattformen, Datacenter und SaaS-Anbieter.
Die Säulen der Cyber Security bei DORA
Betriebliche Resilienz
Implementieren Sie Frameworks für das IKT-Risikomanagement und Protokolle für die Meldung von Vorfällen. Stellen Sie sicher, dass Daten wiederhergestellt und Systeme nach Vorfällen umgehend neu gestartet werden können.
Bestimmungen zur Cyber Security
Spezifizieren Sie, wie Finanzinstitute und deren Service Provider potenzielle Sicherheitsprobleme schnell erkennen und mindern können.
Kontinuierliches Monitoring einrichten
Bauen Sie eine funktionsübergreifende Zusammenarbeit zwischen IT-Teams und Service Providern auf, damit Klarheit über vertragliche Vereinbarungen herrscht. Sorgen Sie dafür, dass die Systeme eines Finanzinstituts kontinuierlich überwacht werden.
Welche Konsequenzen hat es, wenn die DORA-Vorschriften nicht eingehalten werden?
DORA ist seit 2025 in Kraft. Sowohl Finanzinstitute als auch Service Provider können bei Nichteinhaltung mit finanziellen Strafen belegt werden.
Finanzinstitute können mit regelmäßigen Strafzahlungen belegt werden, die bis zu 1 % ihres durchschnittlichen weltweiten Tagesumsatzes für bis zu sechs Monate betragen können. Auch Service Provider, einschließlich MSPs, können mit ähnlichen Strafen belegt werden. Darüber hinaus können die für den Datenschutzverstoß verantwortlichen Personen ebenfalls mit Geldstrafen belegt werden. Unternehmen, die die DORA-Vorschriften einhalten, vermeiden nicht nur Strafen, sondern stärken auch ihre Cyber Security und verschaffen sich einen Wettbewerbsvorteil auf dem Markt.
Wie Acronis die Einhaltung der DORA-Vorschriften unterstützt
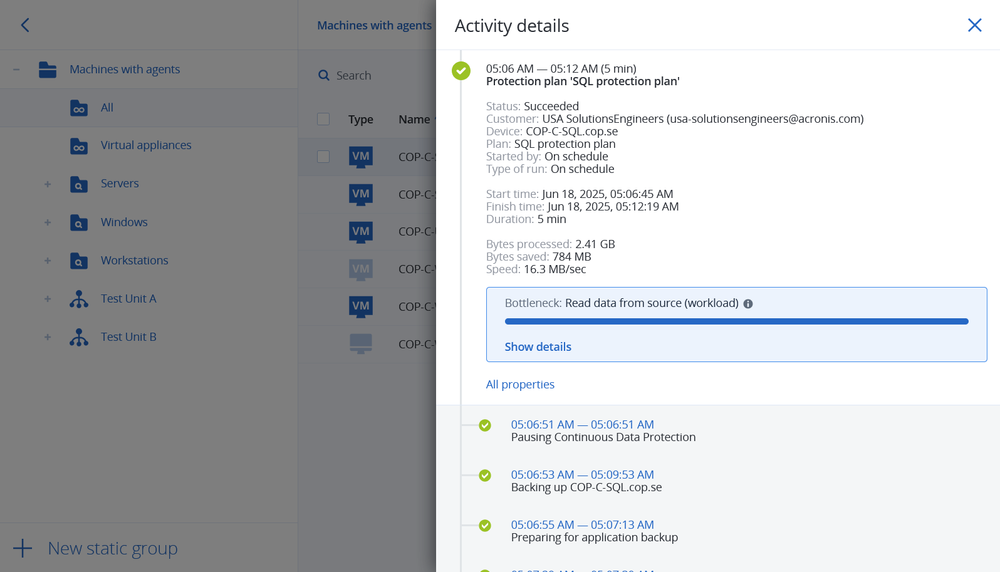
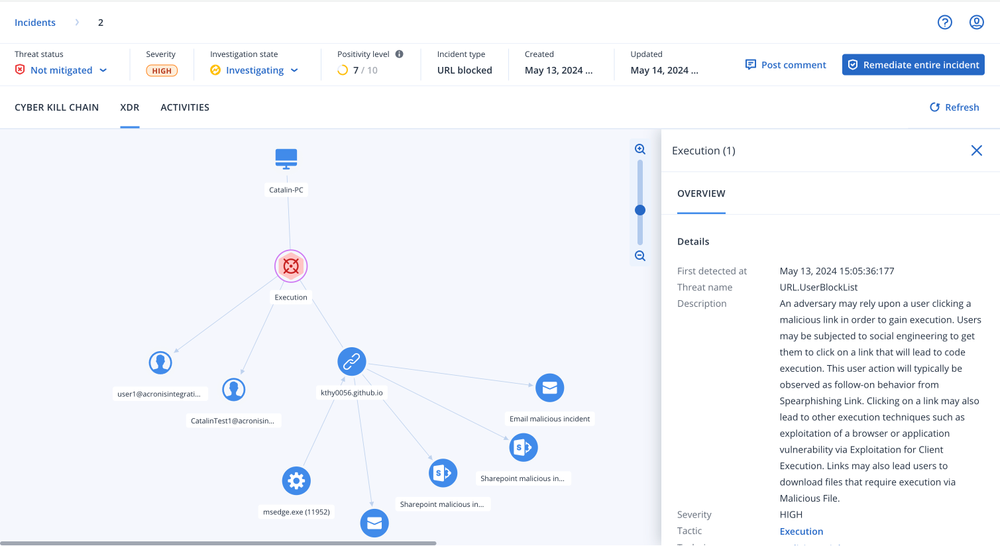
Mit Acronis können Finanzinstitute und ihre Service Provider ihre operative Resilienz stärken, ihre Reaktion auf Vorfälle verbessern und zugleich die DORA-Anforderungen erfüllen. Dazu gehören:

Es tut uns leid, aber Ihr Browser wird nicht unterstützt.
Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist.
Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.