






Autor: Alexander Ivanyuk – Senior Director, Technology
Der wichtigste Vorfall des Monats
Im Mai 2026 bestätigte der Bildungstechnologieanbieter Instructure, der die weit verbreitete Lernmanagement-Plattform Canvas betreibt, dass bei einem Cyberangriff, zu dem sich später die Ransomware-Gruppe ShinyHunters bekannte, Daten gestohlen wurden. Der Vorfall entwickelte sich rasch zu einer der schwerwiegendsten Datenschutzverletzungen des Monats, nachdem die Gruppe behauptete, 280 Mio. Datensätze von Studierenden und Mitarbeitenden aus 8.809 Hochschulen, Schulbezirken und Online-Bildungsplattformen erbeutet zu haben. Laut Instructure gehören zu den gestohlenen Daten Namen, E-Mail-Adressen, Matrikelnummern und Nutzerchats. Es lägen jedoch keine Hinweise darauf vor, dass Passwörter, Geburtsdaten, Ausweisdokumente oder Finanzdaten betroffen sind.
Die Situation eskalierte, als ShinyHunters angeblich erneut in das System von Instructure eindrang und die Canvas Anmeldeportale von Hunderten Bildungseinrichtungen mit einer Erpressungsbotschaft kaperte. Dadurch wurde während der Semesterabschlussphase der Zugriff kurzzeitig gestört. Von diesem Angriff auf die Anmeldeportale waren etwa 330 Bildungseinrichtungen betroffen. Späteren Berichten zufolge nutzte die Hackergruppe XSS-Schwachstellen (Cross-Site-Scripting), die die „Free-for-Teacher“-Umgebung von Canvas betrafen, um authentifizierte Administrator-Sitzungen zu hacken und die Anmeldeseiten zu verändern. Laut Instructure wurden die unbefugten Zugriffe gesperrt, Patches installiert, die Überwachung verstärkt und auf rotierende Applikationsschlüssel umgestellt. Zudem wurden die „Free-for-Teacher“-Konten bis zur Behebung der Probleme vorübergehend gesperrt. Externe Forensik-Teams wurden ebenfalls hinzugezogen.
Dieser Vorfall verdeutlicht das wachsende Risiko im Zusammenhang mit SaaS-Plattformen, die von Schulen, Hochschulen und Unternehmen weitläufig genutzt werden. Die Kompromittierung eines weit verbreiteten SaaS-Anbieters kann nämlich schnell dazu führen, dass sensible Nutzerdaten in Tausenden von Einrichtungen offengelegt werden. Gleichzeitig können Hackergruppen den Druck erhöhen, indem sie benutzerseitige Websites des Anbieters kapern, mit der Veröffentlichung von Nutzerdaten drohen und direkte Erpressungsversuche unternehmen. Dieser Vorfall macht einmal mehr deutlich, warum Bildungseinrichtungen und Unternehmen, die Cloud-Plattformen nutzen, eine strenge Überwachung von Anbieterrisiken, eine schnelle Kommunikation bei Sicherheitsvorfällen, die Kontrolle von APIs und Integrationen sowie klare Reaktionspläne im Falle von Datenschutzverletzungen bei diesen Drittanbietern benötigen. Dies gilt insbesondere, wenn die eigene Nutzerbasis davon betroffen sein könnte – selbst wenn die internen Systeme nicht direkt kompromittiert wurden.
Erkannte Malware-Bedrohungen im Mai
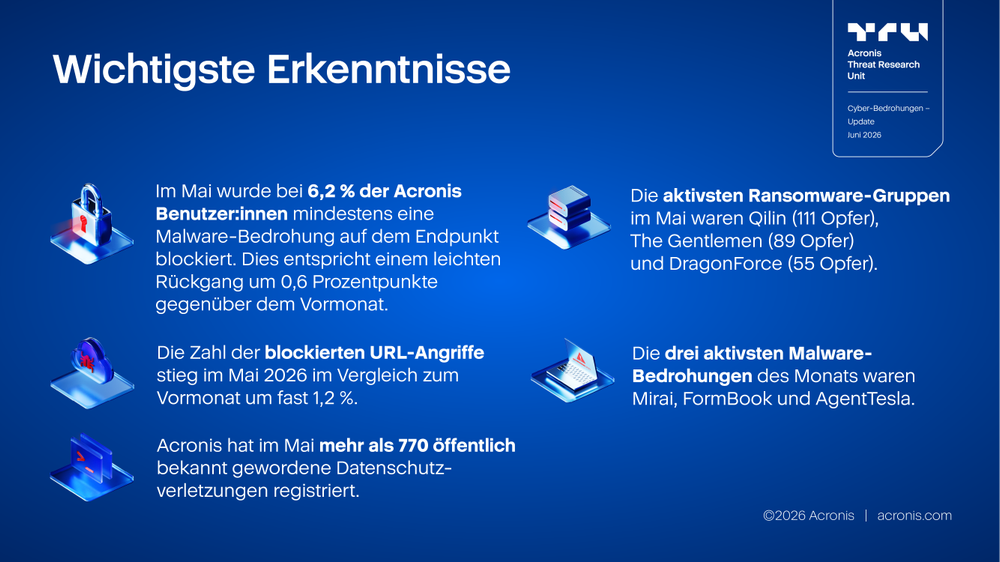
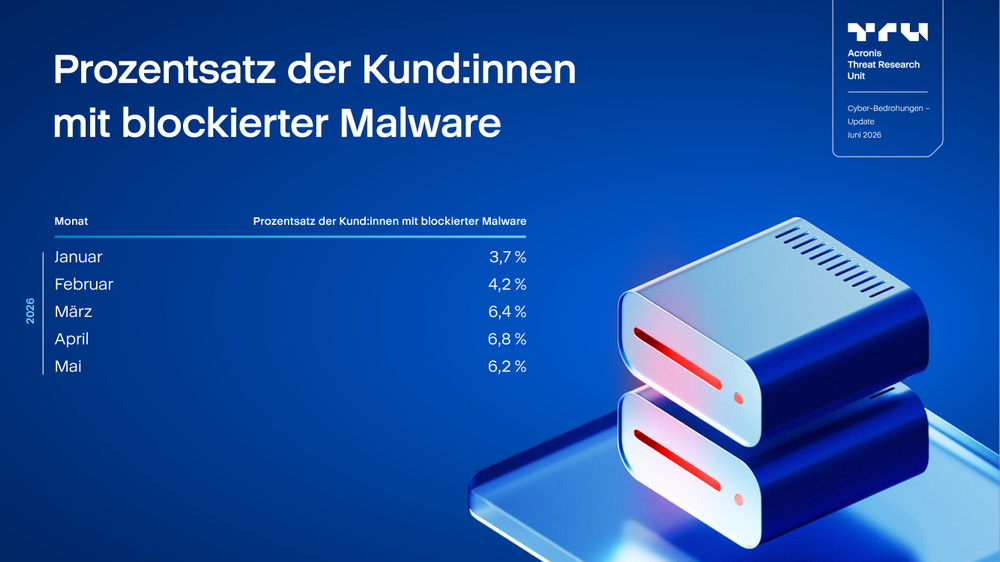
Im Mai 2026 betrug der Anteil der Acronis Kund:innen, bei denen mindestens eine Malware-Bedrohung auf dem Endpunkt blockiert wurde, 6,2 %. Dies entspricht einem Rückgang um 0,6 Prozentpunkte gegenüber dem Vormonat, als dieser Wert bei 6,8 % lag. Zwar stellt dies einen Rückgang gegenüber dem Höchststand im April dar, dennoch blieb der Wert im Mai der dritthöchste im dargestellten Zeitraum und deutet somit weiterhin auf eine im Vergleich zum Jahresbeginn erhöhte Malware-Gefahr hin.
Im Vergleich zum Februar 2026, als der Anteil bei 4,2 % lag, war der Wert im Mai um 2,0 Prozentpunkte höher. Er lag zudem 2,5 Prozentpunkte über dem Wert vom Januar 2026, was zeigt, dass die Malware-Gefahr trotz des Rückgangs gegenüber dem Vormonat weiterhin deutlich über dem Niveau von Anfang 2026 lag.
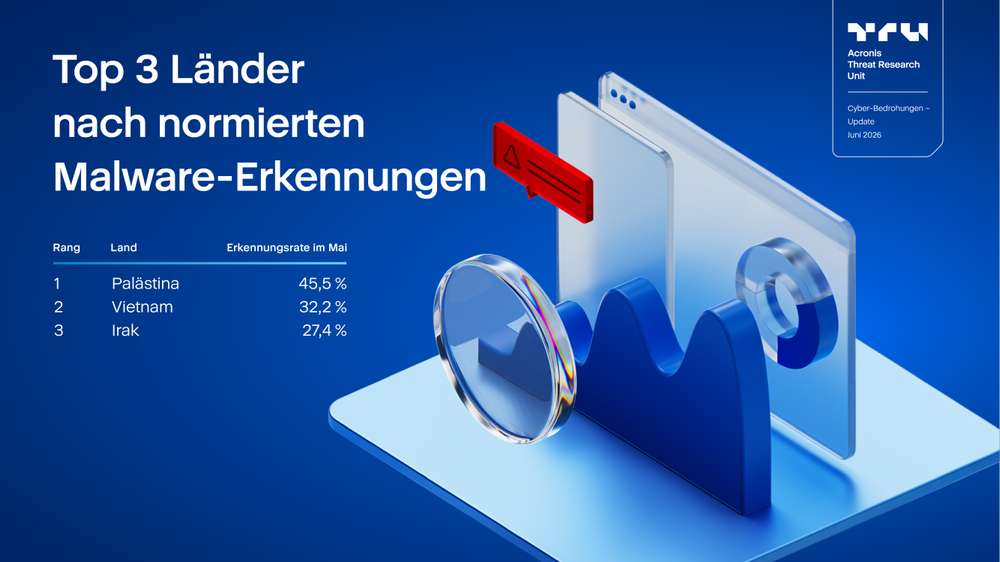
Im Mai blieb die Rangfolge der drei Länder mit den höchsten Malware-Erkennungsraten gegenüber dem Vormonat unverändert. Mit 45,5 % verzeichnete Palästina die weltweit höchste Rate an Benutzer:innen, bei denen mindestens eine Malware-Erkennung erfolgte. Auf den Plätzen zwei und drei folgen Vietnam mit 32,2 % und der Irak mit 27,4 %.
Im Vergleich zum April sind die Malware-Erkennungsraten in diesen drei Ländern jedoch zurückgegangen. So sank die Erkennungsrate in Palästina um 6,4 Prozentpunkte (von 51,9 % auf 45,5 %), in Vietnam um 3,7 Prozentpunkte (von 35,9 % auf 32,2 %) und im Irak um 1,4 Prozentpunkte (von 28,8 % auf 27,4 %). Trotz dieser Rückgänge blieb die Rangfolge unverändert, was zeigt, dass sich die stärkste Malware-Belastung weiterhin auf dieselben drei Länder konzentriert.
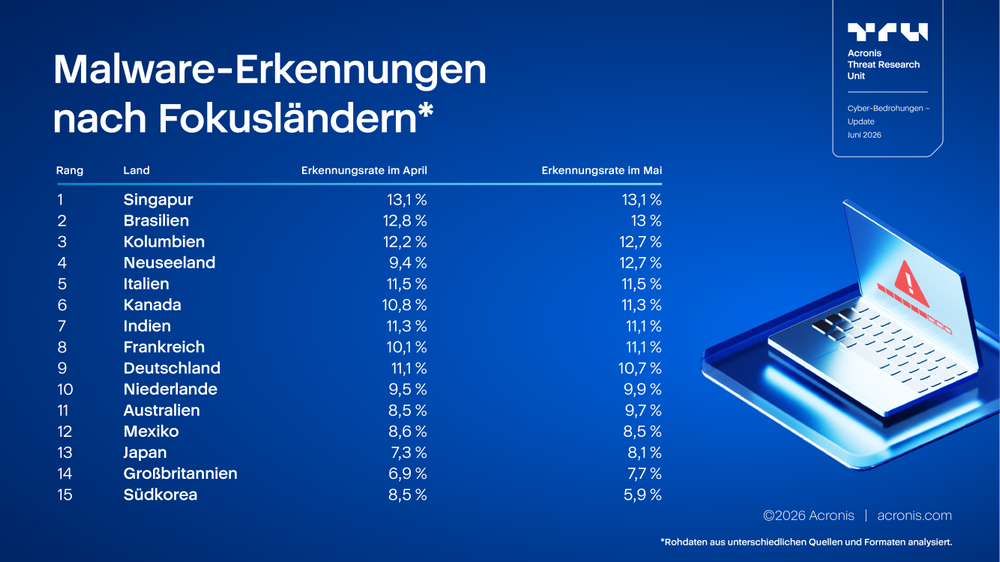
In den Fokusländern zeigte sich im Mai 2026 im Vergleich zum Vormonat ein eher uneinheitliches Bild. Die meisten in der Tabelle aufgeführten Länder verzeichneten moderate Anstiege oder weitgehend stabile normierte URL-Erkennungsraten. In einigen Ländern war hingegen ein Rückgang zu beobachten. Singapur blieb mit 13,1 % auf dem hohen Niveau des Vormonats, dicht gefolgt von Brasilien mit 13,0 %. Den dritten Platz belegten Kolumbien und Neuseeland mit 12,7 %.
Neuseeland verzeichnete mit einem Anstieg um 3,3 Prozentpunkte (von 9,4 % auf 12,7 %) den stärksten Anstieg gegenüber dem Vormonat. Anstiege wurden auch in Australien (von 8,5 % auf 9,7 %) und Frankreich (von 10,1 % auf 11,1 %) beobachtet. In Japan stieg der Wert von 7,3 % auf 8,1 % und im Vereinigten Königreich von 6,9 % auf 7,7 %, womit sich der Aufwärtstrend in diesen beiden Ländern fortsetzte. In Kanada und Kolumbien stieg der Wert jeweils um 0,5 Prozentpunkte, während Brasilien und die Vereinigten Staaten mit 0,2 Prozentpunkten nur einen leichten Anstieg verzeichneten.
Gleichzeitig gab es in mehreren Ländern Anzeichen für eine Stabilisierung oder einen Rückgang: In Singapur und Italien blieben die Werte mit 13,1 % bzw. 11,5 % unverändert. Südkorea verzeichnete mit 2,6 Prozentpunkten (von 8,5 % auf 5,9 %) den stärksten Rückgang im Monatsvergleich. In Deutschland ging der Wert von 11,1 % auf 10,7 % zurück, in Indien von 11,3 % auf 11,1 % und in Mexiko leicht von 8,6 % auf 8,5 %.
In mehreren Ländern, darunter Singapur, Brasilien, Kolumbien und Neuseeland, blieben die URL-basierten Bedrohungsaktivitäten auf einem hohen Niveau. Im Vergleich zum Vormonat war dieser Trend jedoch nicht mehr durchweg steigend. Der größte Druck lastete weiterhin auf den bereits erwähnten Ländern mit den höchsten Erkennungsraten. Der starke Rückgang in Südkorea sowie die geringeren Rückgänge in Deutschland, Indien und Mexiko lassen jedoch erste Anzeichen einer Stabilisierung in einigen Fokusländern erkennen.
Schutz
Die Bedrohungen können mit den Lösungen von Acronis erkannt und abgewehrt werden.
Acronis Cyber Platform (ehemals Acronis Cyber Protect Cloud) schützt mit einem mehrschichtigen Sicherheitsansatz sowohl vor bekannten als auch vor völlig neuen Bedrohungen. This includes behavior-based detection, AI- and ML-trained detections and anti-ransomware heuristics, which can detect and block encryption attempts and roll back any tampered files automatically without any user interaction.
Email Security und URL-Filterung bieten zusätzlichen Schutz vor Social-Engineering-Bedrohungen. Mit Acronis GenAI Protection, das nativ in die Acronis Plattform integriert ist, können Sie die Nutzung von KI-Tools überwachen und steuern, die Weitergabe vertraulicher Daten verhindern und risikobehaftete KI-Prompts erkennen. Acronis XDR für Acronis Cyber Platform (ehemals Acronis Cyber Protect Cloud) bietet die nötige Transparenz, um Angriffe besser zu verstehen. Die Lösung stellt Administrator:innen verständliche Kontextinformationen zur Verfügung und ermöglicht eine effiziente Behebung aller Arten von Bedrohungen.