






Autor: Alexander Ivanyuk – Senior Director, Technology
Wichtigster Vorfall des Monats Im April 2026 gab der Medizintechnik-Riese Medtronic bekannt, dass sein Netzwerk von einem Hackerangriff betroffen war und sich die Verantwortlichen Zugang zu Daten in „bestimmten IT-Systemen des Unternehmens“ verschafft hatten. Zuvor hatte die Ransomware-Gruppe ShinyHunters behauptet, mehr als neun Millionen Datensätze des Unternehmens gestohlen zu haben. Medtronic erklärte, der Vorfall habe keine Auswirkungen auf Kund:innen oder Produkte gehabt und der Geschäftsbetrieb sei davon unberührt geblieben. Dabei hob das Unternehmen die Trennung zwischen den Unternehmens-IT-Netzwerken und den Produkt- bzw. Fertigungsumgebungen hervor.
Medtronic hat weder öffentlich bekannt gegeben, wer für den Angriff verantwortlich ist, noch Einzelheiten zur Vorgehensweise genannt. Laut einem Bericht von BleepingComputer habe ShinyHunters Medtronic jedoch am 18. April auf ihrer Liste aufgeführt und damit gedroht, die Daten zu veröffentlichen, sofern das Unternehmen nicht bis zum 21. April in Lösegeldverhandlungen eintrete. Zum Zeitpunkt der Meldung gab Medtronic an, noch zu prüfen, ob Zugriff auf personenbezogene Daten erlangt worden sei, und betroffene Personen zu benachrichtigen, falls sich dies bestätigen sollte.
Dieser Vorfall spiegelt ein anhaltendes Muster der Datenerpressung wider: Kriminelle schlagen Kapital aus dem Zugriff auf Daten, selbst wenn die betrieblichen Beeinträchtigungen begrenzt sind. Durch die Androhung einer Datenveröffentlichung und kurze Verhandlungsfristen erzeugen sie Druck. Diese Entwicklung steht zudem im Einklang mit einem allgemeinen Trend, bei dem Identitätsdaten von Unternehmen und SaaS-Ökosystemen zunehmend ins Visier von Cyberkriminellen geraten. In einer separaten Meldung zu diesem Datenleck im April 2026 teilte ADT mit, dass Kriminelle Zugriff auf die personenbezogenen Daten einiger Kund:innen erlangt hätten. Gegenüber BleepingComputer erklärte ShinyHunters, man habe sich Zugang verschafft, indem das Okta SSO-Konto eines Mitarbeiters mittels Voice-Phishing (Vishing) kompromittiert und anschließend Daten aus Salesforce extrahiert wurden. Dies verdeutlicht, wie eine einzige Kompromittierung von Identitätsdaten rasch zu einer groß angelegten Datenschutzverletzung führen kann.
Erkannte Malware-Bedrohungen im April
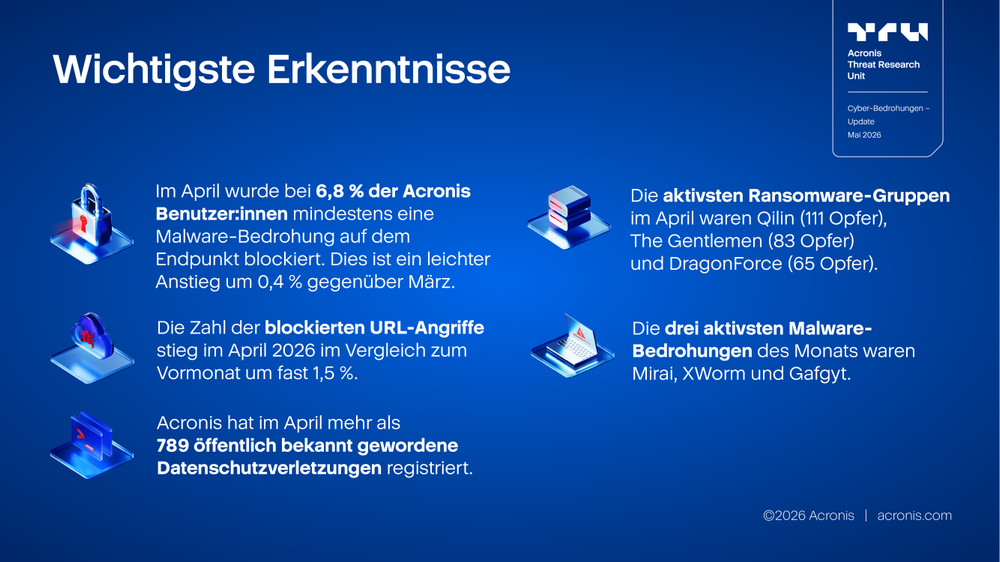
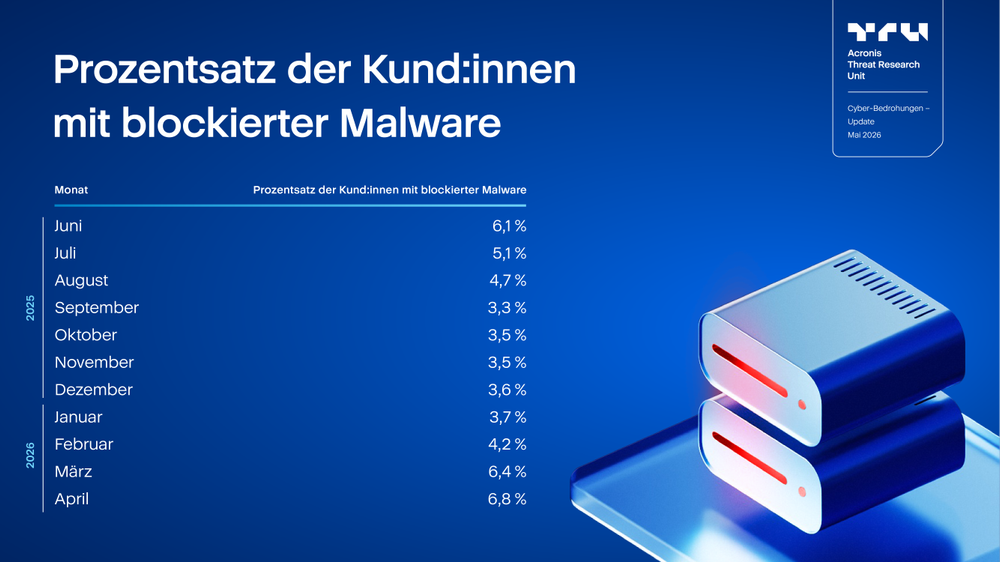
Im April 2026 stieg der Anteil der Acronis Kund:innen, bei denen mindestens eine Malware-Bedrohung auf dem Endpunkt blockiert wurde, auf 6,8 %. Dies entspricht einem Anstieg um 0,4 Prozentpunkte gegenüber März 2026, als dieser Wert bei 6,4 % lag. Es handelt sich um den höchsten Wert, der im angezeigten Zeitraum verzeichnet wurde. Er knüpft an den starken Zuwachs an, der im März nach mehreren Monaten mit vergleichsweise stabiler Malware-Belastung einsetzte.
Im Vergleich zum Februar 2026, als der Anteil bei 4,2 % lag, war der Wert im April um 2,6 Prozentpunkte höher. Zudem lag der Wert im April um 0,7 Prozentpunkte über dem Wert von Juni 2025 (6,1 %). Dies zeigt, dass die Malware-Belastung nicht nur das Niveau von Mitte 2025 wieder erreicht, sondern sogar übertroffen hat.
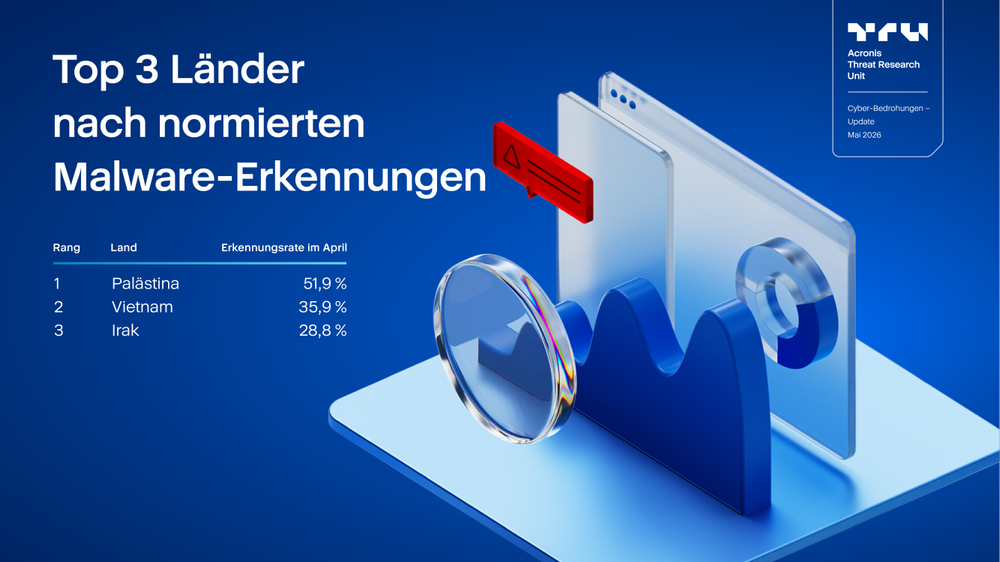
Im April veränderte sich die Rangfolge der drei Länder mit den höchsten Malware-Erkennungsraten im Vergleich zum Vormonat erneut vollständig. Mit 51,9 % verzeichnete Palästina die weltweit höchste Rate an Benutzer:innen, bei denen mindestens eine Malware-Erkennung erfolgte. Auf den Plätzen zwei und drei folgen Vietnam mit 35,9 % und der Irak mit 28,8 %.
Im Vergleich zum März, als Vietnam mit 33,5 % auf Platz eins lag, gefolgt von Georgien mit 24,1 % und Kasachstan mit 20,3 %, zeigt sich im April eine erneute Konzentration auf Palästina sowie ein weiterhin höheres Niveau in Vietnam. Palästina kehrte mit 51,9 % an die Spitze zurück und lag damit nur geringfügig unter seinem Wert vom Februar (52,5 %). Der Irak rückte in die Top 3 vor und löste Georgien und Kasachstan ab.
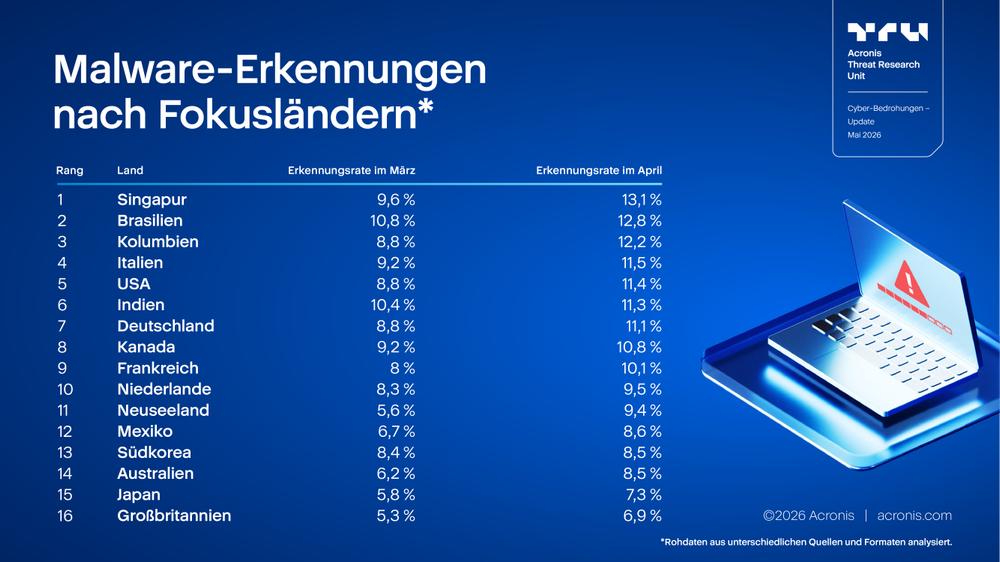
In allen untersuchten Ländern war im April im Vergleich zum März ein allgemeiner Anstieg zu verzeichnen. Wie in der Tabelle zu sehen ist, lag die normierte URL-Erkennungsrate im April in allen Ländern höher als im Vormonat. Mit 13,1 % lag Singapur im April an der Spitze, dicht gefolgt von Brasilien mit 12,8 % und Kolumbien mit 12,2 %. Während Brasilien weiterhin zu den Ländern mit den höchsten Raten gehört, rückte Singapur von einem bereits hohen Wert im März (9,6 %) im April an die Spitze.
Die größten Zuwächse gegenüber dem Vormonat wurden in Neuseeland (von 5,6 % auf 9,4 %, ein Anstieg um 3,8 Prozentpunkte), Singapur (von 9,6 % auf 13,1 %, ein Anstieg um 3,5 Prozentpunkte) und Kolumbien (von 8,8 % auf 12,2 %, ein Anstieg um 3,4 Prozentpunkte) verzeichnet. Auch in den Vereinigten Staaten stieg die Erkennungsrate (von 8,8 % auf 11,4 %), ebenso in Deutschland (von 8,8 % auf 11,1 %) und Australien (von 6,2 % auf 8,5 %). Südkorea war das einzige Land, in dem es keine nennenswerten Veränderungen gab (leichter Anstieg von 8,4 % auf 8,5 %).
Während im März die geografische Umverteilung das Hauptthema war und vor allem Brasilien und Singapur unter hohem Druck standen, deutete der April auf einen gleichmäßigeren Anstieg in allen Fokusländern hin. Zwar blieb der Druck auf Singapur und Brasilien am stärksten, doch der Aufwärtstrend beschränkte sich nicht auf diese beiden Länder. Auch mehrere Länder, die im März noch niedrigere Werte verzeichnet hatten, darunter Neuseeland, Australien, Japan, Mexiko und das Vereinigte Königreich, verzeichneten einen Anstieg. Insgesamt deuten die Daten somit darauf hin, dass die URL-basierten Bedrohungsaktivitäten in den untersuchten Ländern im April weiter zugenommen haben. Anzeichen für eine Stabilisierung sind nur begrenzt erkennbar.
Schutz
Die Bedrohungen können mit den Lösungen von Acronis erkannt und abgewehrt werden.
Die Acronis Cyber Platform schützt mit einem mehrschichtigen Sicherheitsansatz sowohl vor bekannten als auch vor völlig neuen Bedrohungen. This includes behavior-based detection, AI- and ML-trained detections and anti-ransomware heuristics, which can detect and block encryption attempts and roll back any tampered files automatically without any user interaction.
Email Security und URL-Filterung bieten zusätzlichen Schutz vor Social-Engineering-Bedrohungen. Mit Acronis GenAI Protection, das nativ in die Acronis Plattform integriert ist, können Sie die Nutzung von KI-Tools überwachen und steuern, die Weitergabe vertraulicher Daten verhindern und risikobehaftete KI-Prompts erkennen. Acronis XDR für Acronis Cyber Platform (ehemals Acronis Cyber Protect Cloud) bietet die nötige Transparenz, um Angriffe besser zu verstehen. Die Lösung stellt Administrator:innen verständliche Kontextinformationen zur Verfügung und ermöglicht eine effiziente Behebung aller Arten von Bedrohungen.