Acronis Compliance Navigator
¿Qué relación guarda DORA con la ciberseguridad?
El Reglamento sobre la resiliencia operativa digital (DORA) es una normativa de la UE que se centra en la gestión de riesgos de TI en el sector financiero. DORA se aplica a entidades financieras como bancos, compañías de seguros y empresas de inversión, así como a proveedores de servicios de tecnologías de la información y las comunicaciones (TIC), incluidos los proveedores de servicios gestionados (MSP), empresas de ciberseguridad, plataformas en la nube, centros de datos y proveedores de soluciones de Software como servicio (SaaS).
Pilares de la ciberseguridad de DORA
Resiliencia operativa
Implemente marcos de gestión del riesgo en TIC y protocolos de notificación de incidentes. Garantice la posibilidad de recuperar los datos y reiniciar los sistemas lo más rápido posible tras sufrir un incidente.
Disposiciones de ciberseguridad
Especifique cómo la entidad financiera y sus proveedores de servicios podrán identificar y mitigar rápidamente posibles problemas de seguridad.
Supervisión continua
Fomente la colaboración transversal entre los equipos de TI y los proveedores de servicios para garantizar que los acuerdos contractuales sean lo más claros posibles. Asegúrese de supervisar continuamente los sistemas de la entidad financiera.
¿Cuáles son las consecuencias de no cumplir con DORA?
El reglamento DORA pasó a ser de obligado cumplimiento a partir de 2025. Tanto las entidades financieras como los proveedores de servicios pueden estar sujetos a sanciones económicas por incumplimiento.
Las entidades financieras pueden enfrentarse a pagos coercitivos periódicos de hasta el 1 % de sus ingresos medios diarios globales durante un máximo de seis meses. Los proveedores de servicios, incluidos los MSP, pueden incurrir en sanciones similares. Además, las personas responsables del incumplimiento también pueden ser sancionadas. Las organizaciones que cumplen con DORA no solo evitan estas sanciones, sino que también refuerzan su nivel de ciberseguridad y obtienen una ventaja competitiva en el mercado.
Cómo Acronis contribuye al cumplimiento de DORA
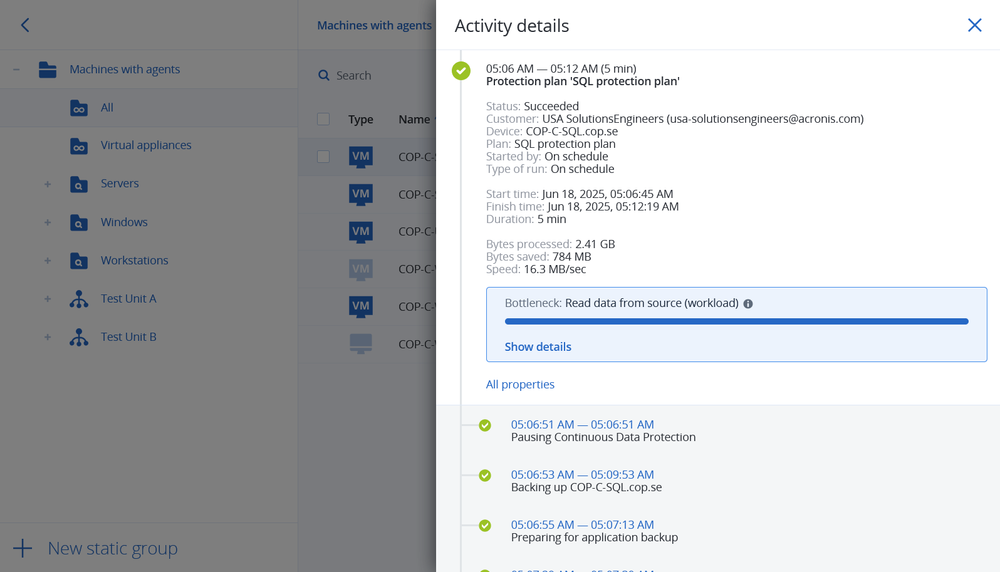
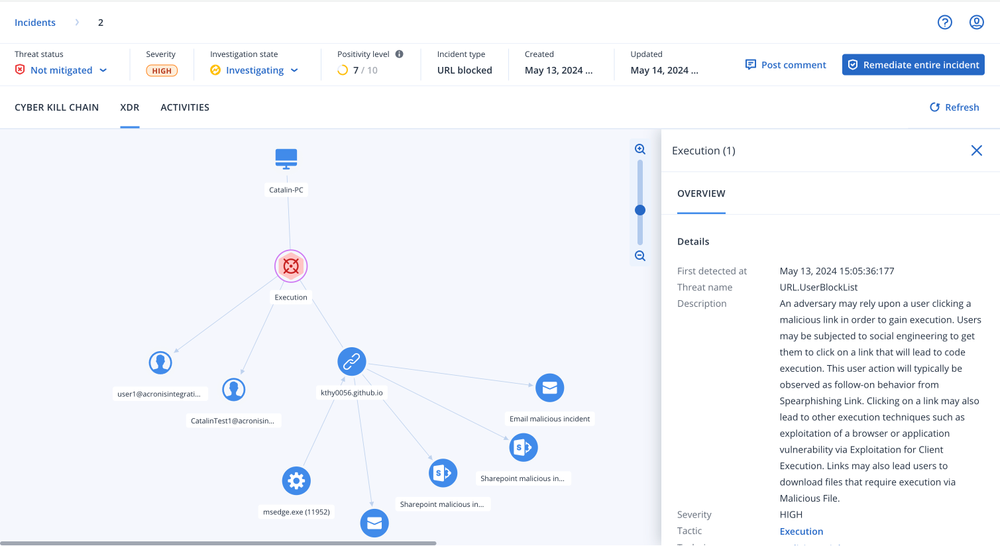
Con Acronis, las entidades financieras y sus proveedores de servicios pueden reforzar su resiliencia operativa, mejorar la respuesta ante incidentes y mantener el cumplimiento de los requisitos de DORA, entre ellos:

Lo sentimos, su navegador no es compatible.
Parece que nuestro nuevo sitio web es incompatible con la versión actual de su navegador.
No se preocupe, esto es fácil de solucionar. Para ver nuestro sitio web, solo tiene que actualizar su navegador ahora.