El aprovisionamiento de servicios de prevención de la pérdida de datos puede ser un proceso complejo y costoso, que históricamente ha necesitado de consultas adicionales de los proveedores de DLP. Sin embargo, DLP está específicamente diseñada para eliminar esta complejidad y permitir a los proveedores de servicios incluir una solución DLP completa en sus servicios.
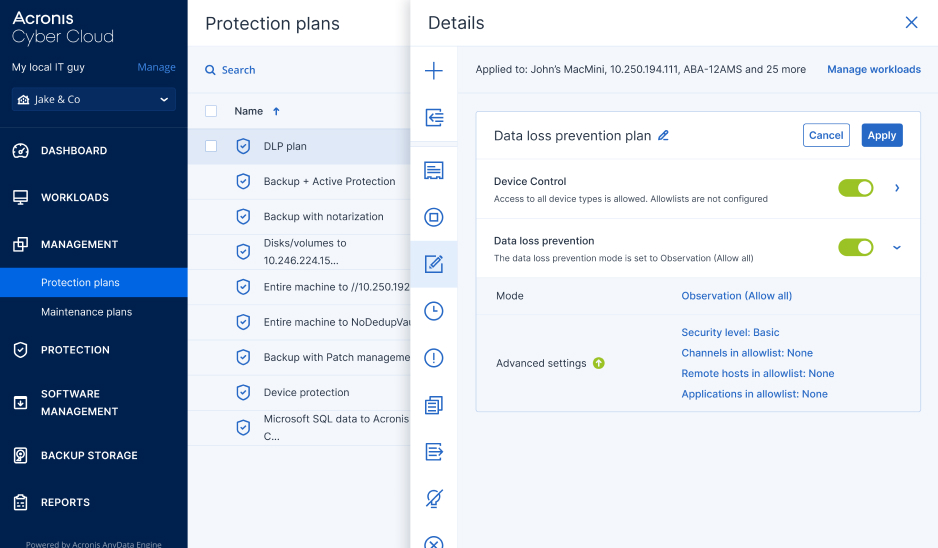
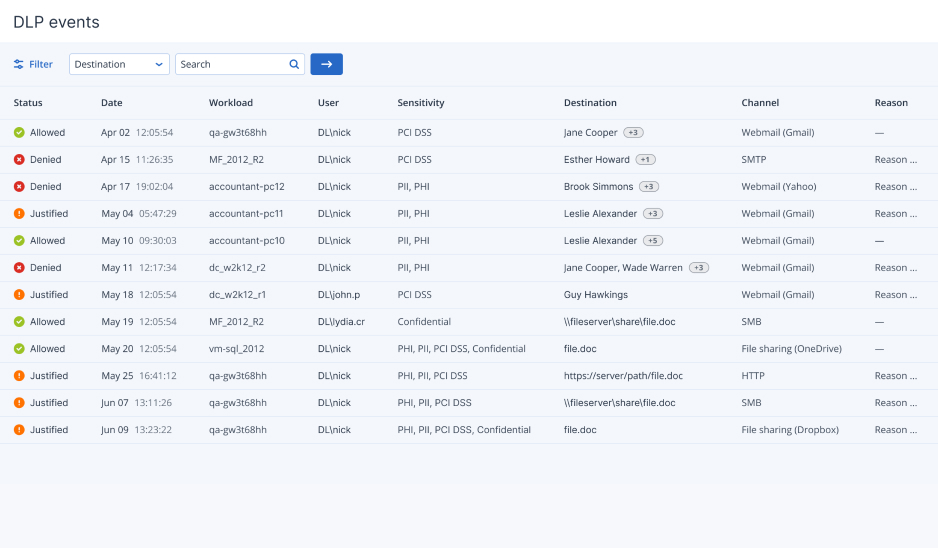
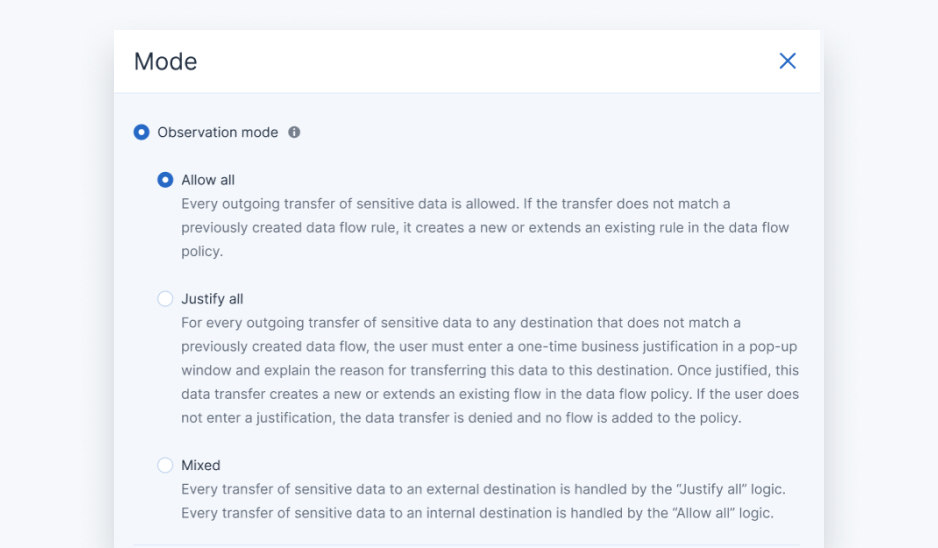
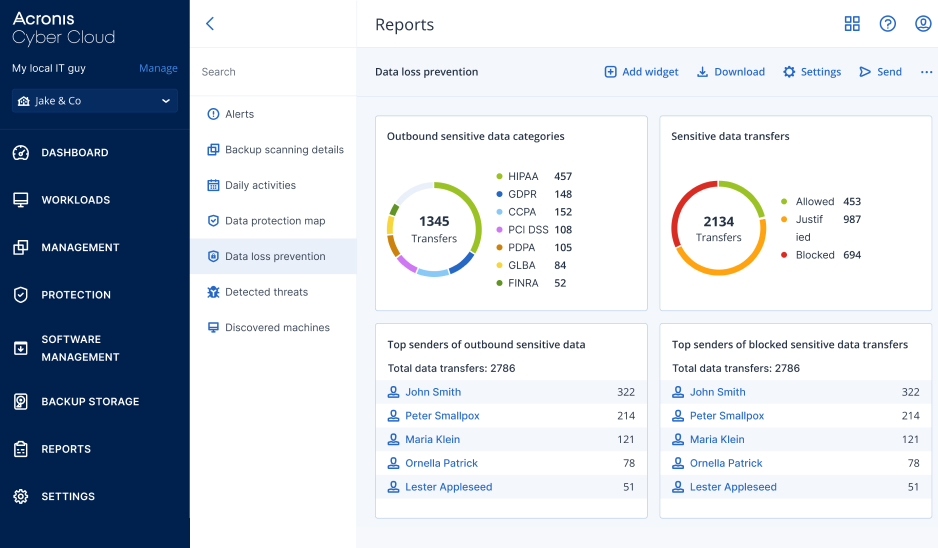
El servicio se aprovisiona a los clientes a través del agente de Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) y se activa de forma instantánea en la consola de administración. En el aprovisionamiento inicial, DLP debe definirse en modo de observación para crear automáticamente la directiva de DLP inicial mediante la observación del comportamiento de los usuarios finales y, de forma opcional, se les puede exigir una justificación puntual para flujos de datos nuevos. El período de creación de directivas de prevención de la pérdida de datos básicas debería ser de entre uno y dos meses, en función de la cantidad de flujos de datos observada en ese período.
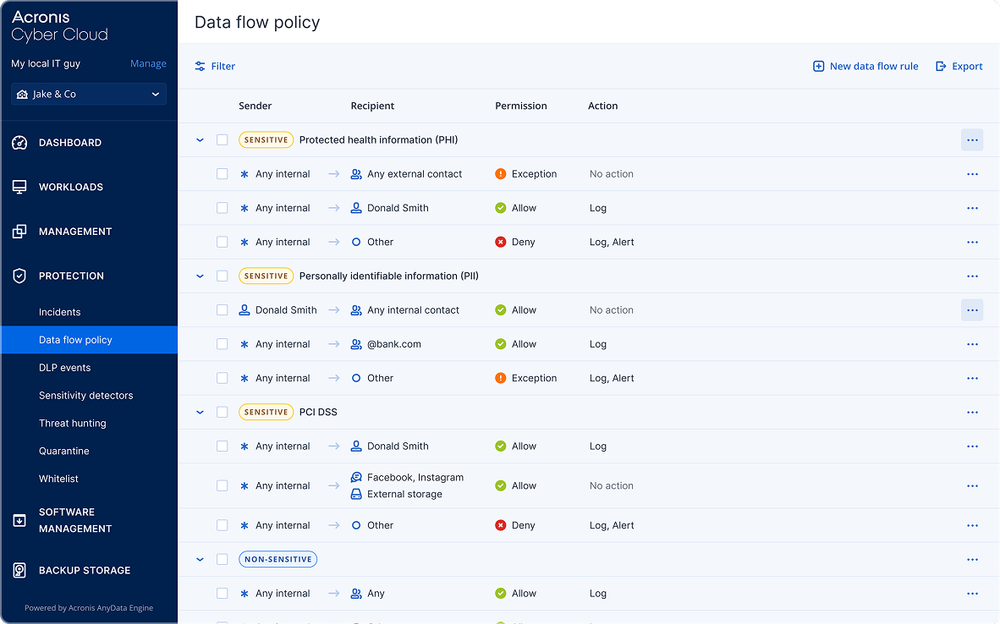
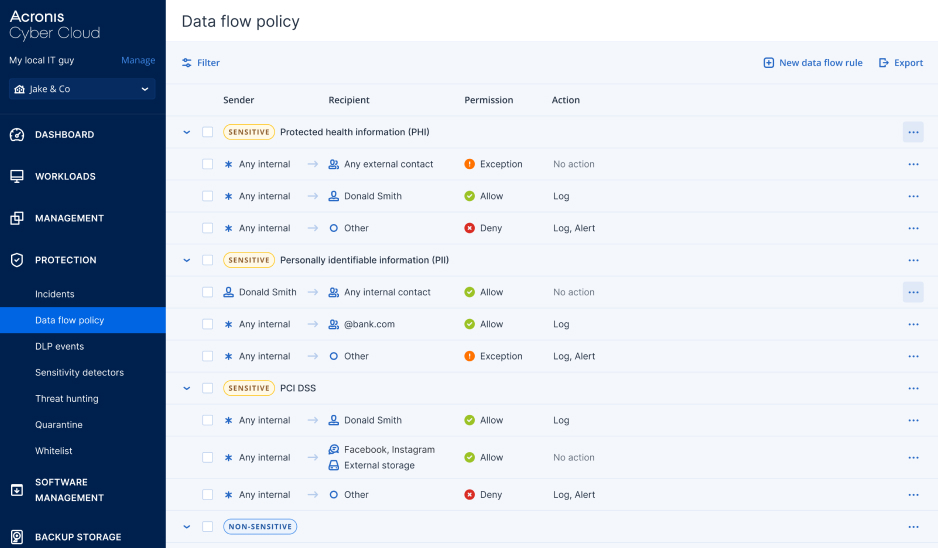
Una vez generada, la directiva de DLP básica (inicial) se presenta en un formato gráfico fácil de comprender. A continuación se valida con los clientes, que son los que mejor conocen las particularidades de sus empresas y pueden ayudar a crear las reglas de DLP más precisas. El proceso de validación es extremadamente fácil, no precisa conocimientos técnicos de los clientes, y se lleva a cabo en tan solo unas horas.
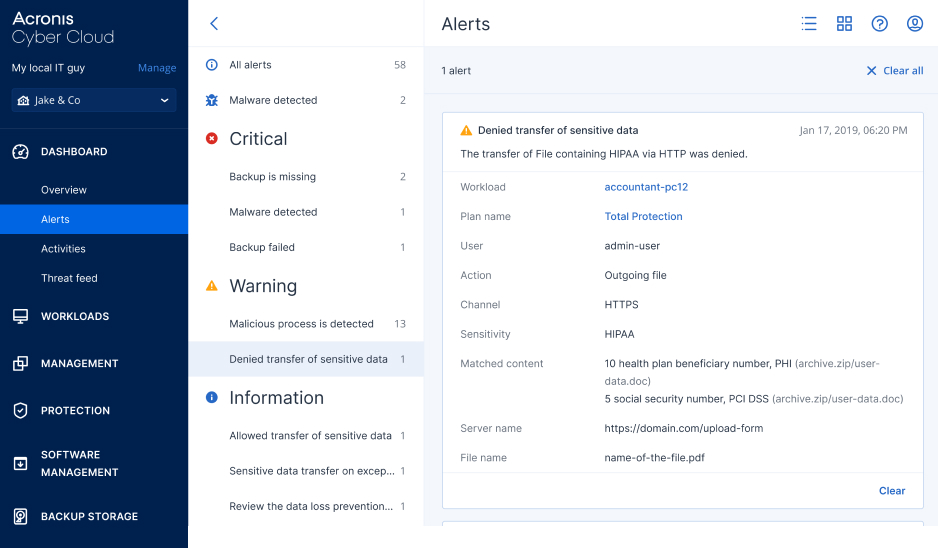
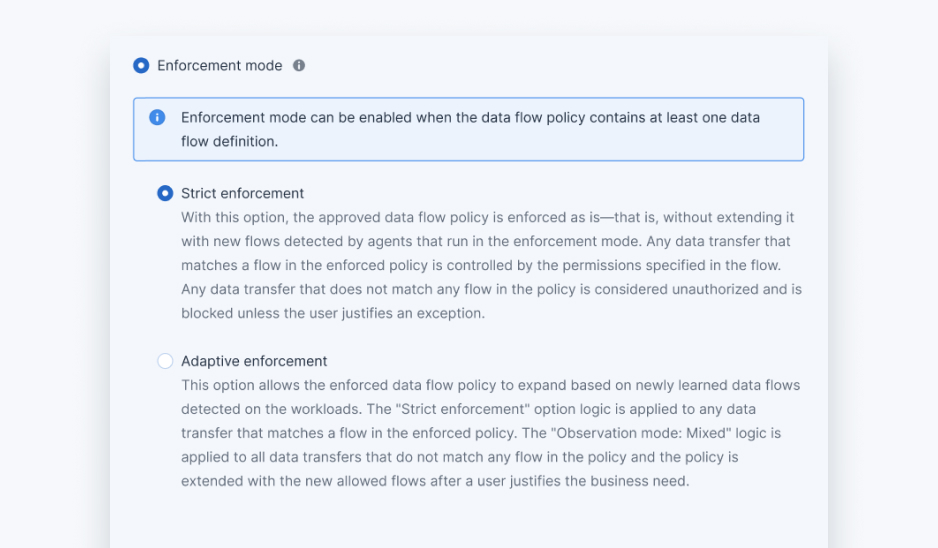
Una vez validado, se aplica la directiva de prevención de pérdida de datos para permitir todas las transferencias de datos confidenciales relacionadas con la actividad empresarial, pero bloquear las que no se utilicen en el proceso empresarial. La directiva puede aplicarse de dos formas: aplicación estricta o aplicación adaptable. En la aplicación adaptable, puede ampliar de forma automatizada y asistida por el usuario las directivas aplicadas, con nuevos flujos de datos que no se observaron al crear la directiva de DLP inicial. El modo de aplicación adaptable facilita la continuidad de la actividad empresarial, garantizando que no se bloquean los flujos de datos nuevos. El modo de aplicación estricta está diseñado para los clientes que necesitan controles más estrictos; DLP bloqueará todos los flujos de datos nuevos que no encajen con los ya aprobados en la directiva de DLP.