Solución de EDR guiada por IA que detecta, responde y recupera. Los MSP y equipos de TI pueden investigar, contener y corregir rápidamente amenazas avanzadas en endpoints, y luego restaurar los sistemas y las operaciones.
Seguridad EDR guiada por IA para MSP, equipos de TI y SOC
Acronis EDR para MSP y equipos de TI de pequeñas empresas conecta la orientación de IA, el contexto de los incidentes, las acciones de respuesta y las opciones de recuperación para facilitar la comprensión, operación y escalamiento de la seguridad.
Respuesta más rápida ante incidentes
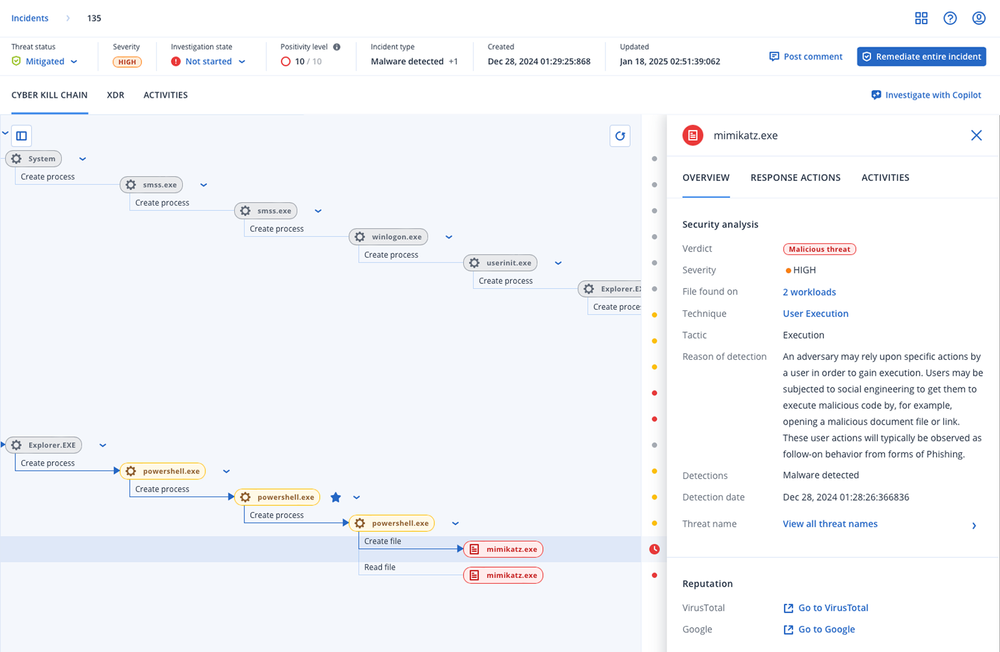
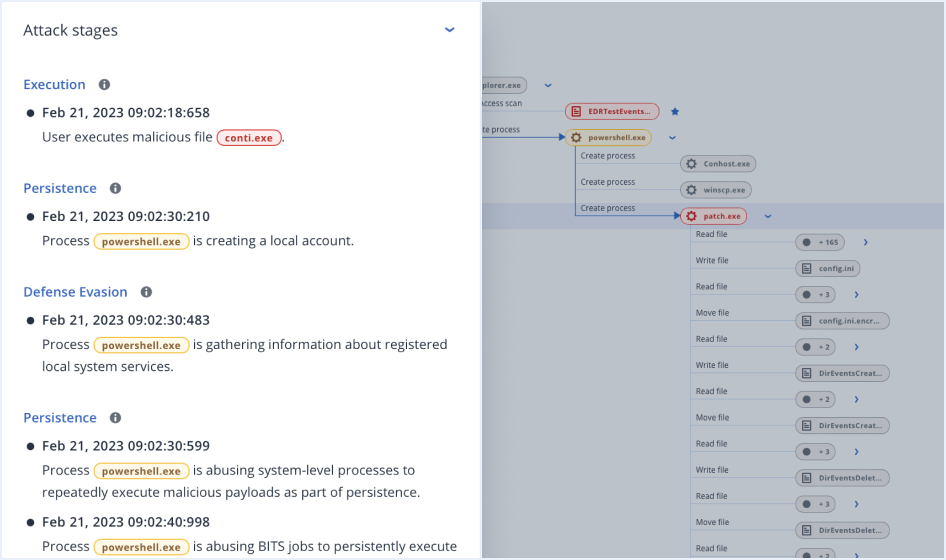
Use incidentes priorizados, correlación automatizada de eventos, resúmenes generados por IA y una secuencia visual del ataque para entender lo sucedido, recibir orientación sobre los siguientes pasos y automatizar acciones repetibles.
Mayor resiliencia operativa
Contenga las amenazas y coordine la corrección con opciones de restauración y recuperación que pueden ayudar a restaurar cargas de trabajo, datos y operaciones afectados.
Administración de seguridad más sencilla
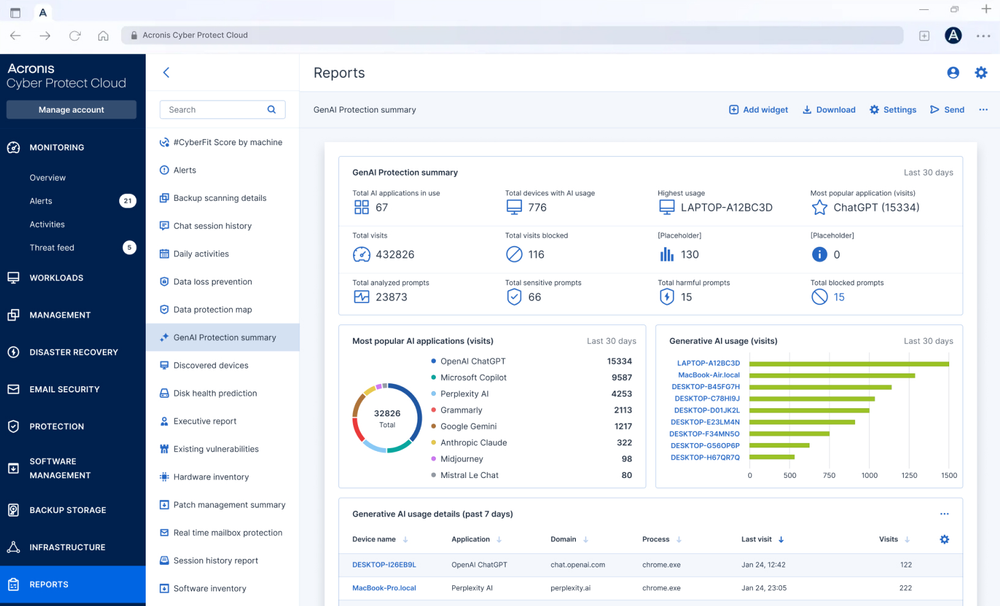
Las funciones de Acronis integradas de forma nativa brindan a los equipos visibilidad unificada y una administración más clara en ciberseguridad, protección de datos y administración de endpoints.
Detecte y responda ante los ataques. Recupere las operaciones. Mantenga la resiliencia.
Los atacantes aprovechan vulnerabilidades de software y errores humanos para obtener acceso inicial a un sistema. Una vez dentro, pueden desplazarse desde un endpoint al resto de la organización para interrumpir las operaciones o robar datos de valor. Los equipos necesitan un método sistemático para comprender el ataque, contenerlo, corregir la causa y restaurar las operaciones y sistemas afectados.
63 % de los costos de una brecha
provienen de la detección, remisión y pérdida de negocio
IBM, Cost of a Data Breach Report 2026
247 días
es el tiempo promedio para identificar y contener una brecha
IBM, Cost of a Data Breach Report 2026
26 % más rápida
Resolución de brechas para organizaciones que usan IA y automatización
IBM, Cost of a Data Breach Report 2026
Un EDR más sólido comienza con ciberprotección integrada
Acronis EDR integra la detección y respuesta en un modelo operativo más amplio que conecta protección de endpoints, administración de riesgos, visibilidad de activos, administración de endpoints y recuperación.
Resiliencia de endpoints en NIST CSF 2.0
Asigne la resiliencia de los endpoints a las seis funciones del NIST CSF 2.0. EDR respalda directamente las funciones de Detección y Respuesta mediante telemetría continua de endpoints, detección basada en comportamientos, investigación y contención. Las capacidades integradas de Acronis amplían este modelo operativo al resto de funciones del NIST, Administración, Identificación, Protección y Recuperación, con el fin de ayudar a reducir riesgos, reforzar las medidas de protección y restaurar los sistemas afectados.
Protección del espacio de trabajo antes, durante y después de un ataque
Proteja el espacio de trabajo digital en endpoints, identidades, aplicaciones de Microsoft 365, redes y datos. Los controles preintegrados y la administración centralizada ayudan a los equipos a coordinar la prevención, detección y respuesta en el entorno del usuario, mientras que las funciones configuradas de copia de seguridad y recuperación facilitan un retorno más rápido a operaciones limpias.
Utilice Cyber Platform (antes Acronis Cyber Protect Cloud) para proporcionar servicios de ciberprotección multiinquilino o Acronis Cyber Protect para proteger su propio entorno empresarial. Ambas soluciones se conectan a Acronis Cyber Platform, lo que permite a los MSP y a los equipos de TI elegir el modelo de despliegue y las funciones que mejor se adapten a sus requisitos operativos, de seguridad y de recuperación.
Convierta cadenas de ataques complejas en resúmenes e interpretaciones claras generadas por IA. Entienda rápidamente qué ocurrió, cómo avanzó el ataque y qué acciones de respuesta considerar —sin revisar cada evento—.
Restauración específica para cada ataque
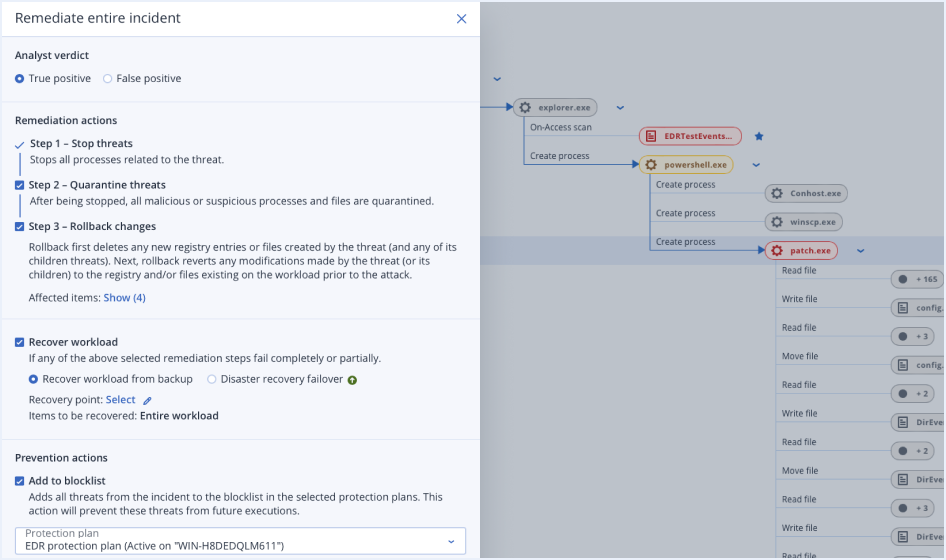
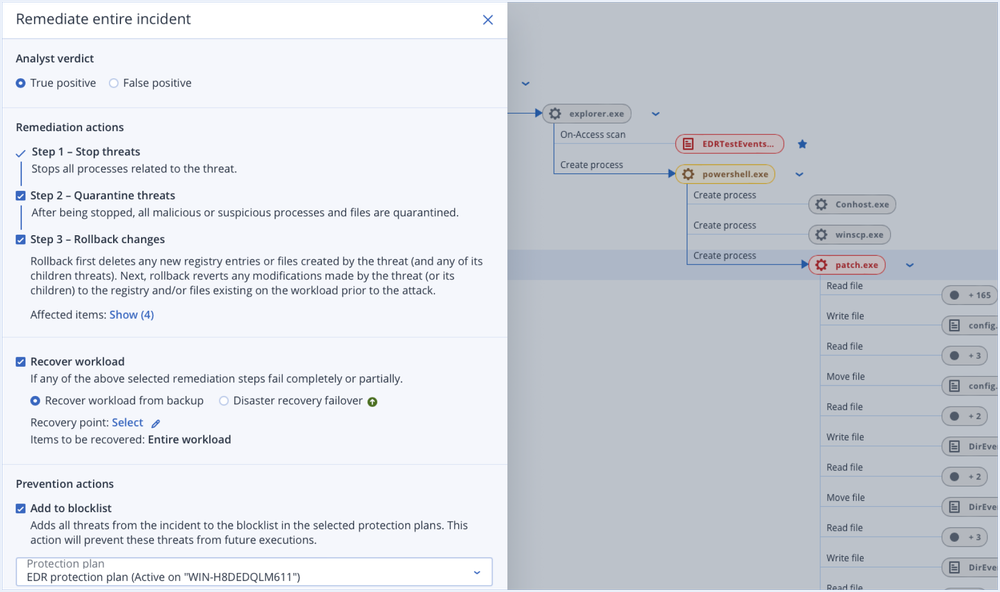
Revierta los cambios realizados por un ataque específico sin restaurar todo el sistema. Cuando sea compatible y esté configurado, devuelva los archivos afectados a un estado limpio mientras preserva el trabajo legítimo y los datos no afectados.
Respuesta ante ataques con un solo clic
Pase de la investigación a la acción en un solo flujo de trabajo. Use una respuesta con un solo clic para contener amenazas, aislar las cargas de trabajo afectadas, detener o poner en cuarentena procesos maliciosos, e iniciar acciones disponibles de corrección o recuperación.
Automatización de respuestas
Cree guías tácticas sin código mediante arrastrar y soltar que combinen activadores, condiciones y acciones. Automatice pasos como aislar cargas de trabajo, poner amenazas en cuarentena y notificar a los equipos para reducir el esfuerzo manual y el tiempo de respuesta.
Búsqueda de amenazas y búsqueda inteligente de IoC
Busque en la telemetría de endpoints y los IoC (indicadores de vulneración) para investigar actividad sospechosa, probar hipótesis y descubrir comportamientos relacionados. Aplique inteligencia sobre amenazas en tiempo real para validar la exposición a amenazas conocidas y emergentes, y enfocar la respuesta.
Sistemas y modelos operativos compatibles
Proteja sistemas Windows, macOS, Linux y basados en ARM compatibles. Los MSP administran los inquilinos de sus clientes en Acronis Cyber Platform (antes Acronis Cyber Protect Cloud); las empresas utilizan Acronis Cyber Protect directamente o a través de un proveedor de servicios.
Investigaciones más sencillas para equipos con recursos limitados
Los incidentes priorizados, los resúmenes guiados por IA, el contexto visual de los ataques y las acciones recomendadas reducen el trabajo manual necesario para comprender una alerta.
Capacidades conectadas de la plataforma
EDR funciona junto con la administración de endpoints, la protección de datos y otras funciones de seguridad para ayudar a los equipos a reducir las brechas entre la prevención, la protección, la respuesta y la restauración.
Respalde el cumplimiento normativo y la preparación para las auditorías
Los registros centralizados de incidentes, el acceso basado en roles, los paneles de control, el contexto de MITRE ATT&CK® y la evidencia forense pueden respaldar los informes, las investigaciones, las auditorías y los flujos de trabajo de ciberseguros.
Descubra cómo las organizaciones refuerzan la seguridad y la resiliencia operativa con Acronis
"Acronis nos ha permitido escalar nuestro negocio y desplegar rápidamente, para que podamos incorporar nuevos clientes con rapidez sin tener que añadir muchos gastos generales nuevos".
Endpoint detection and response (EDR) recopila continuamente telemetría de endpoints relevante para la seguridad, detecta comportamientos sospechosos, respalda las investigaciones y proporciona acciones para contener y corregir amenazas. Para obtener una explicación más completa, consulte la guía de Acronis sobre Endpoint Detection and Response.
Las plataformas de antivirus y protección de endpoints se centran en prevenir y bloquear amenazas. EDR añade visibilidad continua, detección basada en el comportamiento, investigación y respuesta ante actividades que eluden los controles preventivos. Ayuda a los equipos a comprender la cadena de ataque, contenerla y corregir el endpoint afectado.
Sí. Acronis EDR ayuda a los equipos de TI reducidos y a los técnicos de MSP a trabajar sin necesidad de contar con un Centro de operaciones de seguridad (SOC) interno de gran tamaño. Los incidentes priorizados, las representaciones visuales de los ataques, las interpretaciones generadas por IA y las acciones de respuesta guiadas reducen el esfuerzo de investigación. Las organizaciones que necesitan supervisión continua por parte de expertos pueden añadir Acronis MDR o trabajar con un proveedor de servicios.
Sí. Acronis EDR puede complementar Microsoft Defender con visibilidad centralizada de incidentes y flujos de trabajo de investigación y respuesta, según el producto, el plan, el sistema operativo y la configuración. Antes del despliegue, valide el nivel de integración y el modelo de despliegue compatibles en ese momento.
Acronis EDR es compatible con Windows, macOS, Linux y sistemas basados en ARM, aunque las funciones varían según el producto, la edición, el sistema operativo y la configuración. Consulte la matriz de funciones actual de Acronis Cyber Protect Cloud o Acronis Cyber Protect para conocer la cobertura exacta.
Acronis ofrece opciones de integración para flujos de trabajo de seguridad y gestión de servicios, incluidas API y conectores disponibles para los productos y planes compatibles. La compatibilidad con SIEM, PSA y API varía según el despliegue y la edición, por lo que debe confirmar la integración necesaria en la documentación actual del producto.
Los MSP obtienen Acronis EDR mediante Acronis Cyber Protect Cloud; las empresas pueden utilizar Acronis Cyber Protect directamente o mediante un proveedor de servicios. Las licencias, los precios y la disponibilidad de versiones de prueba varían según la región y la oferta. Consulte las opciones que se muestran en la sección "Cómo comprar Acronis EDR" para confirmar las condiciones comerciales vigentes.
Elija EDR para detección y respuesta enfocadas en endpoints. Elija XDR cuando necesite señales correlacionadas y respuesta en endpoints, correo electrónico, identidad, aplicaciones de Microsoft 365 u otros dominios. Elija MDR (detección y respuesta gestionadas) cuando desee que especialistas en seguridad supervisen, investiguen y respondan en su nombre.
La contención detiene la actividad maliciosa, pero las operaciones pueden seguir viéndose afectadas. Acronis conecta la respuesta de EDR con funciones configuradas de reversión específica para ataques, recuperación a partir de copias de seguridad y recuperación ante desastres, lo que permite a los equipos pasar de la investigación y la contención de amenazas a la restauración de sistemas limpios y la reanudación de las operaciones.
Acronis puede proporcionar controles de seguridad, evidencia de incidentes, contexto para informes y capacidades de recuperación que pueden respaldar los requisitos de administración, cumplimiento regulatorio y ciberseguros. Los requisitos varían según la organización, la jurisdicción, el marco y la aseguradora, por lo que los compradores deben validar sus obligaciones con los asesores y proveedores adecuados.
Añada MDR cuando su equipo necesite supervisión, investigación y respuesta por parte de expertos de forma ininterrumpida (24/7), pero no cuente con el personal o los conocimientos especializados necesarios para proporcionarlas internamente. Acronis MDR y los proveedores de servicios cualificados pueden ampliar las funciones de Acronis EDR con un servicio de seguridad gestionado.
Los clientes con una licencia de suscripción activa tienen derecho a recibir asistencia técnica las 24 horas del día, los 7 días de la semana. Siga las instrucciones del sitio web de asistencia técnica para obtener asistencia rápida por teléfono, chat o correo electrónico.
Parece que nuestro nuevo sitio web es incompatible con la versión actual de su navegador. No se preocupe, esto es fácil de solucionar. Para ver nuestro sitio web, solo tiene que actualizar su navegador ahora.