Acronis DeviceLock DLP
Detenga las fugas de datos en el origen con prevención de pérdida de datos (DLP) completa en el endpoint
Administración y despliegue centralizados
Facilite los procesos de despliegue y administración de DLP que más recursos y esfuerzos consumen eligiendo entre un conjunto de consolas de administración centralizadas con la misma interfaz de usuario. Dependiendo del entorno de TI de la empresa, tanto las pymes como las grandes empresas pueden elegir la consola que mejor se adapte a sus necesidades.
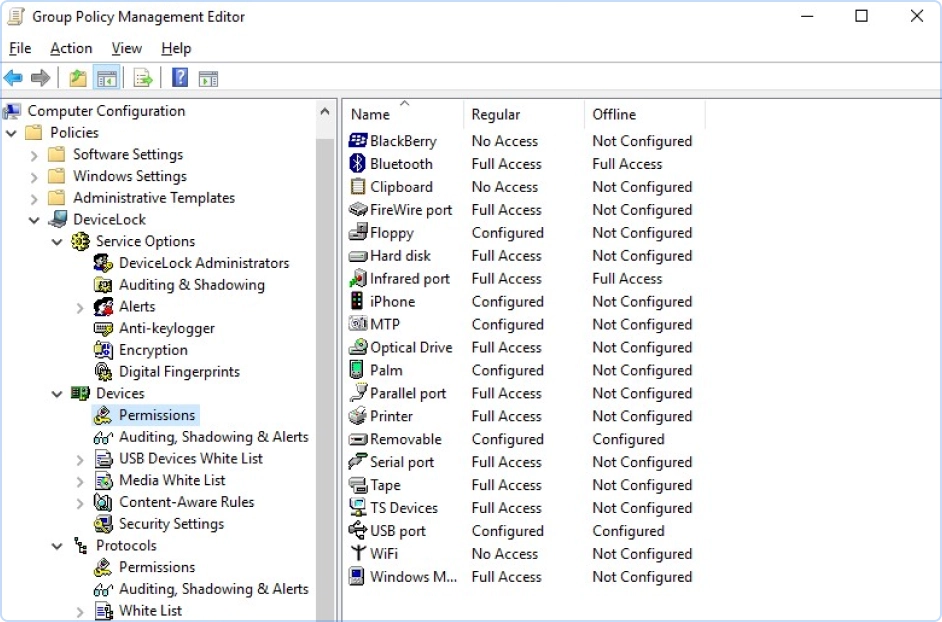
- Integración con Active DirectoryReduzca el tiempo de aprendizaje y el trabajo administrativo con una consola basada en el complemento personalizado MMC de Acronis DeviceLock para la Consola de administración de directivas de grupo de Microsoft, que se utiliza como interfaz para la Directiva de grupo de Active Directory. Esta integración nativa permite desplegar y administrar completamente los agentes de Acronis DeviceLock DLP mediante directivas de grupo.
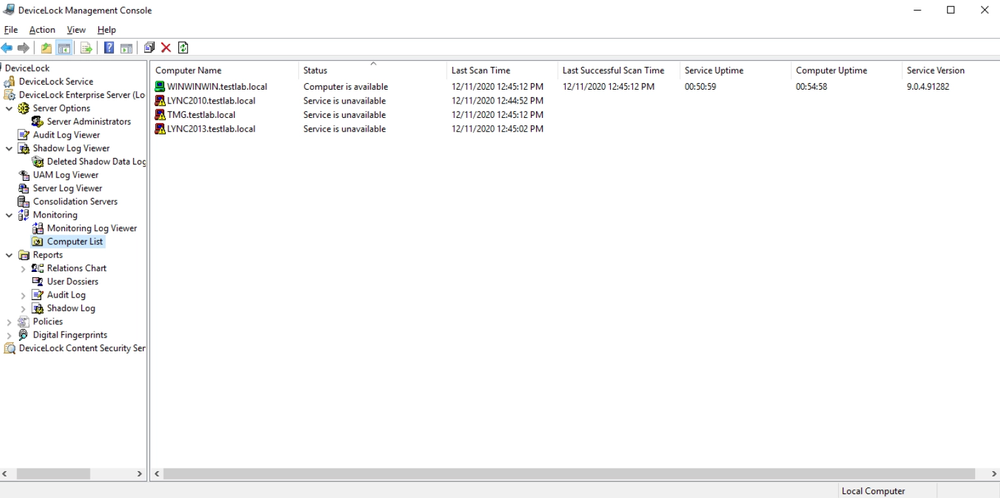
- Entornos distintos de Active DirectoryEn entornos distintos de Active Directory, la administración se realiza a través de Acronis DeviceLock Enterprise Manager, una aplicación nativa para Windows que se ejecuta en un ordenador aparte. Las directivas de DLP se distribuyen a todos los agentes (por inserción o extracción) a través de Acronis DeviceLock Enterprise Server (DLES).
- Instalaciones sin directorioEn estos entornos de TI —por ejemplo, en una red Windows para Trabajo en Grupo—, así como para administrar Acronis DeviceLock Discovery, el complemento personalizado MMC de Acronis DeviceLock puede utilizarse para administrar agentes de forma remota en cada endpoint.
Protección proactiva
- Universal
Protección antimanipulación
Garantice el cumplimiento de normativas en los procesos y evite las manipulaciones, incluso por parte de usuarios con privilegios de administrador del sistema local, configurando las directivas de DLP de forma local en los endpoints protegidos. Solo los administradores de Acronis DeviceLock DLP designados pueden desinstalar o actualizar el agente y modificar las directivas de DLP. - Universal
Seguridad de impresión
Controle la impresión local y en la red desde endpoints Windows aplicando directivas de DLP al acceso de los usuarios y el contenido de los documentos impresos en impresoras de red, locales y virtuales. Mejore la seguridad de los datos interceptando e inspeccionado las operaciones de cola de impresión, elaborando listas de impresoras USB permitidas y creando instantáneas de los datos de impresión. - Universal
Detección de red
Los administradores pueden definir diferentes directivas de DLP online y offline para el mismo usuario o grupo de usuarios. Por ejemplo, un ajuste razonable y a menudo necesario en el portátil de un usuario consiste en desactivar la Wi-Fi cuando está conectado a la red de la empresa y activarla cuando se desconecta.
Listas de soportes y protocolos permitidos
Controle con precisión el acceso a los datos y las operaciones de transferencia con la posibilidad de gestionar exclusiones a las reglas generales de DLP, mediante amplias funciones de creación de listas de componentes permitidos.
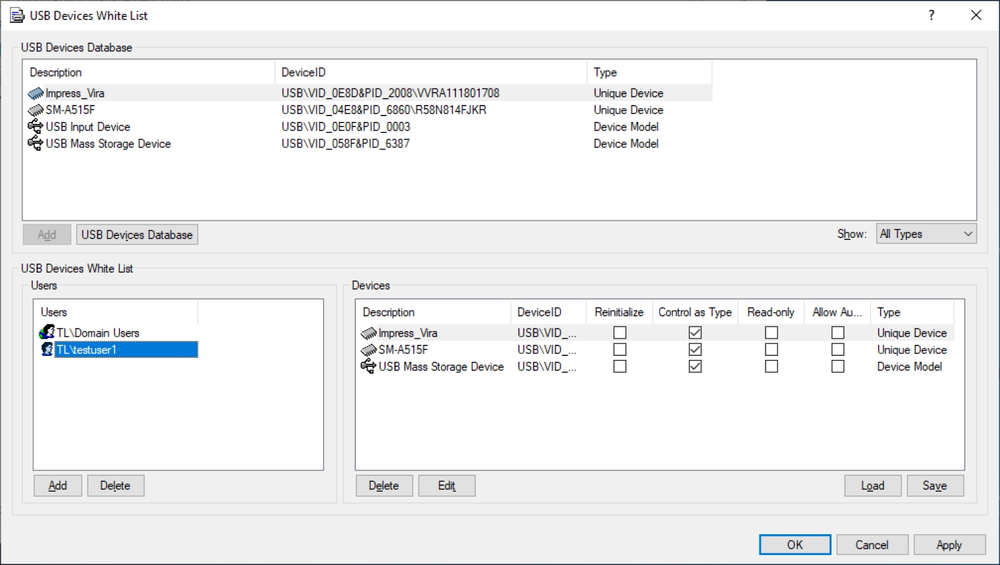
- CoreLista de dispositivos USB permitidosPermite a los administradores autorizar que acceda a un puerto USB un modelo específico de dispositivo o un dispositivo en particular, distinguido por un identificador específico, como un número de serie, y bloquear el acceso a todos los demás dispositivos.
- CoreLista de soportes permitidosFacilite la distribución del software autorizado permitiendo el uso de discos DVD, BD y CD-ROM específicos, identificados de forma exclusiva con una firma de datos. Controle con precisión qué usuarios y grupos están autorizados a acceder a ellos.
- CoreLista temporal de dispositivos USB permitidosPara utilizar dispositivos USB en endpoints que se utilizan fuera de la red corporativa, es posible proporcionar acceso provisional a un dispositivo USB mediante un código de acceso que se entrega al usuario fuera de banda, y no con los procedimientos habituales para otorgar permisos de Acronis DeviceLock DLP.
Aumente el cumplimiento de normativas en los procesos
- Universal
Virtual DLP
Impida las fugas de datos a través de dispositivos BYOD cuando se usan las principales soluciones de virtualización remota. Al ejecutarse en un host VDI o un servidor de terminales, Acronis DeviceLock DLP aplica controles, según el contexto y el contenido, a los intercambios de datos entre el espacio de trabajo virtual y la parte personal del dispositivo BYOD, sus periféricos locales y la red. - Core
Integración de cifrado de soportes extraíbles
Incremente la seguridad de la información copiada en soportes de almacenamiento extraíbles, autorizando que los datos se carguen únicamente en soportes cifrados con las mejores soluciones de cifrado integrado. Cree una lista selectiva de soportes USB cifrados permitidos para reforzar el cumplimiento interno de las normativas. - Universal
Alertas
Reduzca el tiempo de reacción con notificaciones en tiempo real sobre las actividades de los usuarios con riesgo de DLP en endpoints protegidos, tanto dentro como fuera de la red corporativa. Acronis DeviceLock DLP proporciona a administradores y sistemas SIEM funciones de alerta basadas en SNMP, SYSLOG y SMTP.
Generación de informes
Para facilitar la generación de informes de auditoría de la seguridad de la información y del cumplimiento de normativas y obtener más visibilidad de los flujos y la protección de datos, Acronis DeviceLock DLP ofrece una amplia selección de funciones de generación de informes.
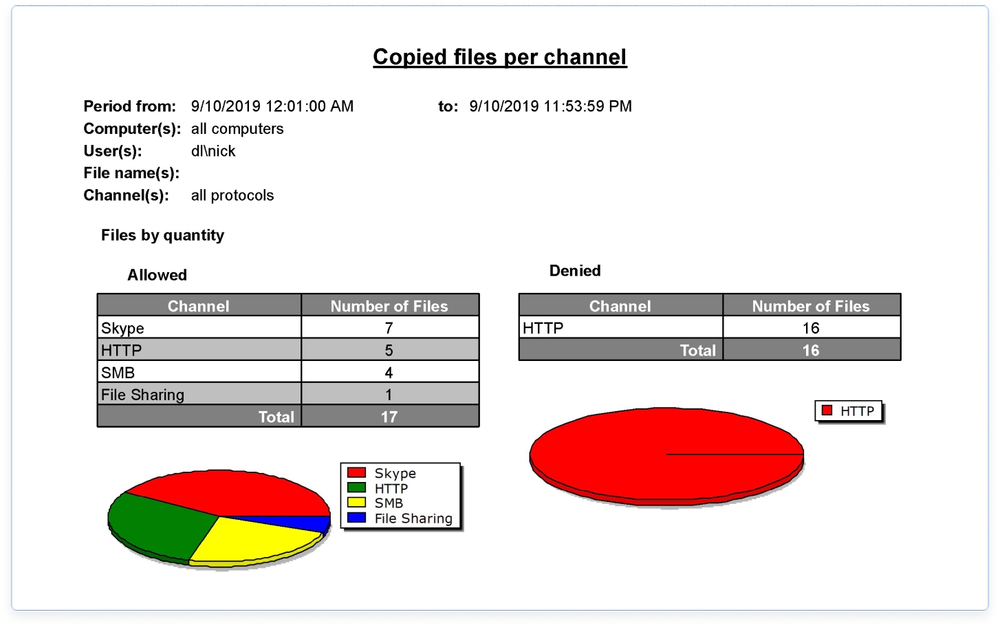 Informes gráficos: basados en registros de auditoría e instantáneas.
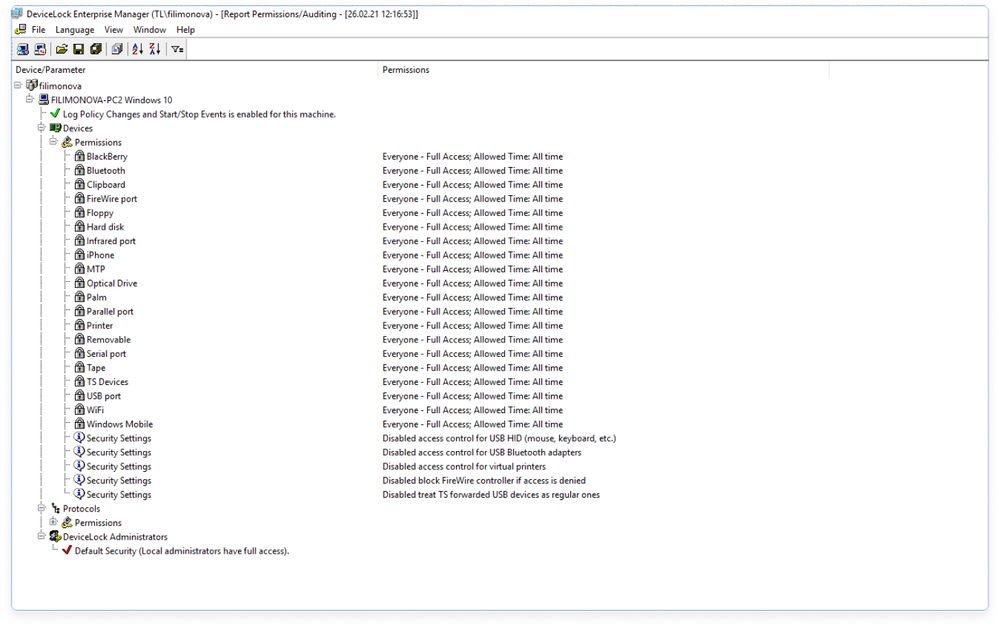 Informes de permisos: muestran los permisos y las reglas de auditoría definidas en todos los endpoints de la red.
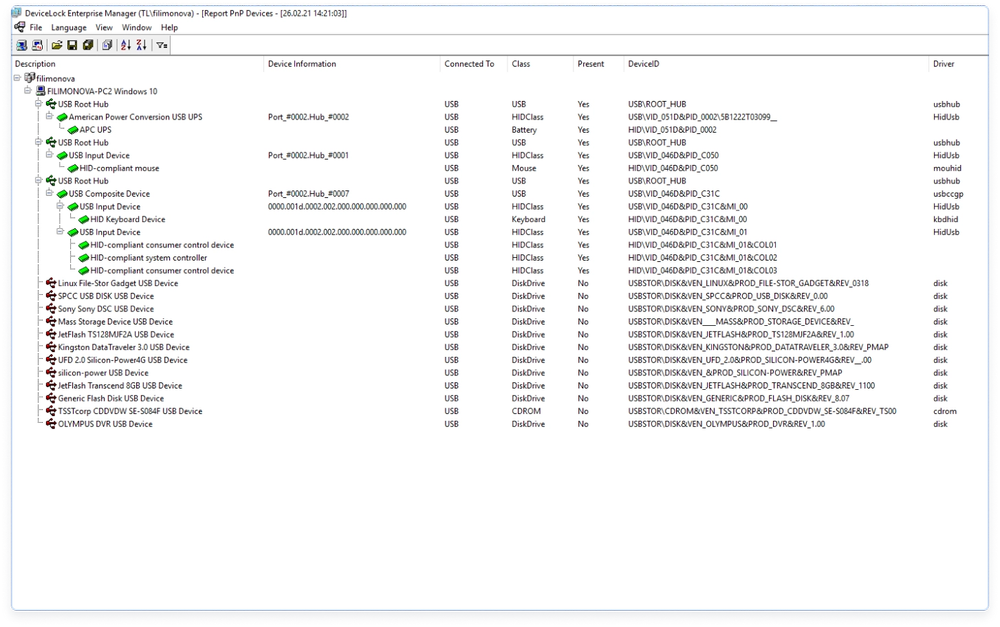 Informes de dispositivos plug-and-play: muestran los dispositivos USB, FireWire y PCMCIA conectados en la actualidad o anteriormente a los endpoints de la red.
Recopilación exhaustiva de registros para aumentar la visibilidad
- Universal
Auditoría
Lleve un seguimiento de las actividades del usuario y los archivos para determinados tipos de dispositivo, puertos y recursos de la red en un ordenador, y recopile de forma centralizada registros con fecha y hora (GMT) en una base de datos Microsoft SQL o Postgres. Filtre de antemano las actividades de auditoría por evento y contexto. Los registros de auditoría pueden exportarse a numerosos formatos de archivo estándar para utilizarse en otras herramientas de generación de informes. - Core
Instantáneas de datos
Facilite las auditorías de cumplimiento de las normativas de seguridad, las investigaciones de incidentes y los ciberanálisis forenses, replicando los datos que se han transferido sin autorización a través de canales locales y de red. Aproveche las instantáneas de datos que se activan según el contexto y el contenido de las operaciones. Filtre de antemano las actividades de creación de instantáneas para equilibrar la carga de la red. - Universal
Supervisión
Supervise los ordenadores remotos en tiempo real con Acronis DLES, que comprueba el estado de los agentes, la coherencia y la integridad de las directivas, y guarda la información en el registro de supervisión. Defina una directiva maestra para aplicarla en todos los ordenadores remotos seleccionados, en caso de que sus directivas de DLP actuales queden obsoletas o sufran daños.
Preguntas frecuentes

Lo sentimos, su navegador no es compatible.
Parece que nuestro nuevo sitio web es incompatible con la versión actual de su navegador.
No se preocupe, esto es fácil de solucionar. Para ver nuestro sitio web, solo tiene que actualizar su navegador ahora.