






Autor: Alexander Ivanyuk, director sénior de Tecnología
En el informe "Actualización de Acronis sobre ciberamenazas" se abordan las tendencias actuales y la actividad de las ciberamenazas, según los análisis y los sensores de la Unidad de investigación de amenazas (TRU) de Acronis. Las cifras que se presentan aquí se recopilaron en junio de 2026 y reflejan las amenazas que Acronis ha detectado, así como las noticias de dominio público. El informe ofrece una visión global y se basa en más de un millón de endpoints diferentes distribuidos por todo el mundo.
Incidente del mes
En junio de 2026, Oracle publicó medidas de mitigación de emergencia para una vulnerabilidad crítica de día cero en PeopleSoft PeopleTools, identificada como CVE-2026-35273, tras vincularse a ataques activos de robo de datos perpetrados por el grupo de extorsión ShinyHunters. La vulnerabilidad permitía la ejecución remota de código sin autenticación y afectaba a las versiones 8.61 y 8.62 de PeopleSoft Enterprise PeopleTools, lo que ponía en riesgo los entornos empresariales de RR. HH., finanzas, nóminas, adquisiciones y administración de estudiantes. ShinyHunters afirmó haber utilizado una combinación de fallos antiguos y de día cero para sustraer datos de 300 instancias de PeopleSoft pertenecientes a más de 100 organizaciones.
La campaña destacó especialmente por dirigirse a sistemas que suelen contener datos internos empresariales y personales de carácter altamente confidencial. La mayoría de las organizaciones que declararon verse afectadas pertenecían al sector educativo, y Mandiant informó de que el 68 % de las organizaciones potencialmente vulnerables operaban en el ámbito de la educación superior. También se observó que los atacantes utilizaban infraestructura de almacenamiento provisional, agentes MeshCentral personalizados, scripts de reconocimiento y herramientas diseñadas para desplazarse por los entornos de PeopleSoft y WebLogic, exfiltrar datos y dejar notas de rescate en servidores comprometidos.
Este incidente pone de relieve el riesgo constante de que las aplicaciones empresariales resulten comprometidas: las plataformas empresariales de uso generalizado pueden convertirse en objetivos de extorsión de alto valor cuando se exponen a internet o se mantienen con una segmentación insuficiente. A diferencia del robo oportunista de credenciales, el aprovechamiento de un día cero en la infraestructura de ERP central puede otorgar a los atacantes acceso a sistemas ricos en datos y estrechamente vinculados a la identidad, RR. HH., finanzas y registros de estudiantes. Las organizaciones que utilicen PeopleSoft u otras plataformas empresariales similares deberían priorizar las medidas de mitigación de emergencia, restringir el acceso externo a los endpoints administrativos, revisar los registros en busca de actividad sospechosa, rotar las credenciales expuestas y verificar si los atacantes establecieron persistencia antes de restablecer por completo los sistemas afectados.
Detecciones de amenazas de malware en junio
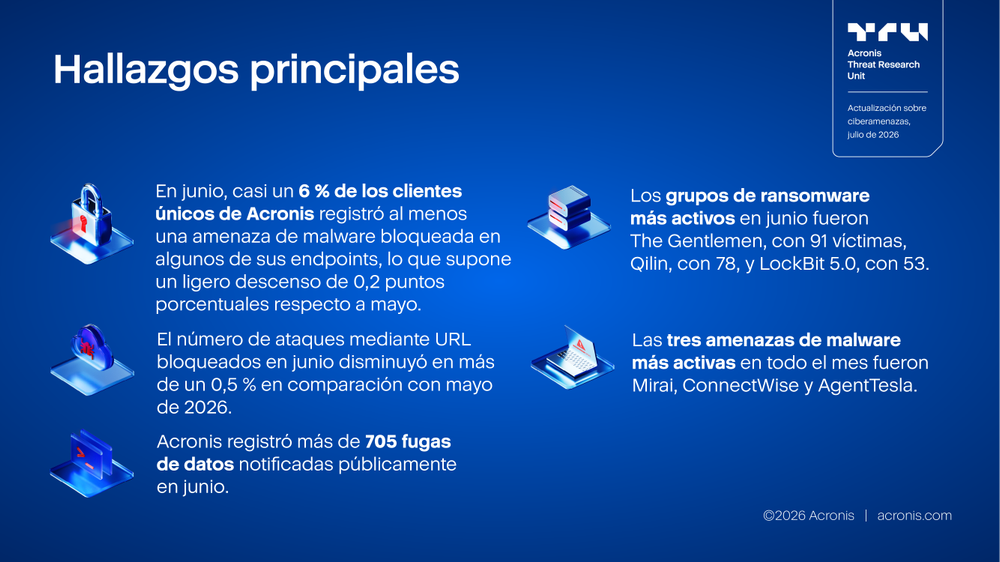
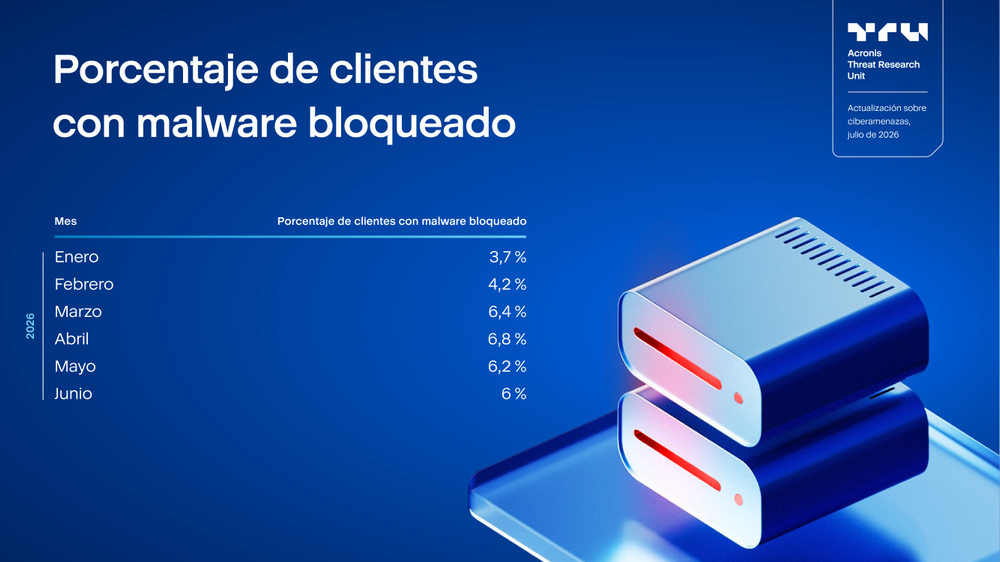
En junio de 2026, el porcentaje de clientes únicos de Acronis con al menos una amenaza de malware bloqueada en alguno de sus endpoints descendió hasta el 6 %, lo que supone 0,2 puntos porcentuales menos que el 6,2 % registrado en mayo de 2026. Aunque este valor supone el segundo mes consecutivo de descenso tras el máximo de abril (6,8 %), el nivel registrado en junio se mantuvo como el cuarto más alto del periodo analizado y continuó indicando una exposición elevada al malware en comparación con el inicio del año.
En comparación con febrero de 2026, cuando la proporción se situaba en el 4,2 %, junio fue 1,8 puntos porcentuales superior. También superó en 2,3 puntos porcentuales el dato de enero de 2026, lo que demuestra que la exposición al malware se mantuvo muy por encima de los niveles de principios de 2026 a pesar del descenso continuado mensual.
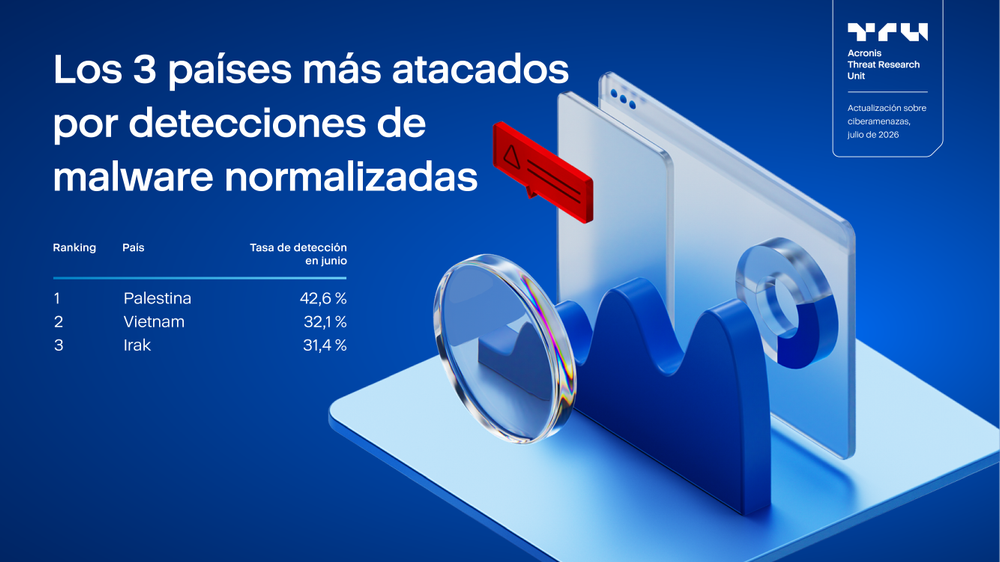
En junio, los tres principales países con las tasas de detección de malware más altas se mantuvieron sin cambios respecto a mayo. Palestina registró la tasa más elevada a nivel mundial, con un 42,6 % de clientes únicos afectados que experimentaron al menos una detección de malware, seguida de Vietnam con un 32,1 % e Irak con un 31,4 %.
En comparación con mayo, las tasas de detección de malware descendieron ligeramente en Palestina y Vietnam, mientras que Irak registró un aumento notable. Palestina cayó 2,9 puntos porcentuales, del 45,5 % al 42,6 %, y Vietnam descendió 0,1 puntos porcentuales, del 32,2 % al 32,1 %. Por el contrario, Irak aumentó cuatro puntos porcentuales, del 27,4 % al 31,4 %.
A pesar de la evolución dispar respecto al mes anterior, la clasificación se mantuvo estable, lo que indica que la exposición al malware siguió concentrándose en los mismos tres países que en mayo.
Detecciones de URL maliciosas normalizadas por países seleccionados
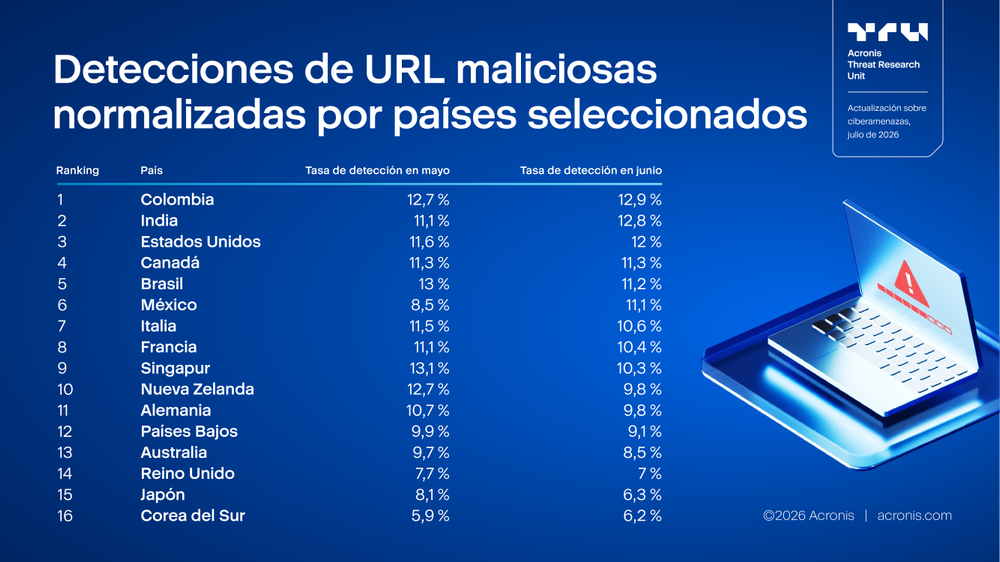
En los países analizados, el mes de junio de 2026 mostró un panorama generalmente más moderado en comparación con mayo. La mayoría de los países de la tabla registraron tasas normalizadas de detección de URL más bajas, mientras que un grupo más reducido de mercados aumentó o permaneció estable. Colombia registró el nivel más alto en junio, con un 12,9 %, seguida de cerca por India, con un 12,8 %, y Estados Unidos, con un 12 %. Brasil y México también se mantuvieron en niveles elevados, con un 11,2 % y un 11,1 %, respectivamente.
El mayor aumento mensual se registró en México, que pasó del 8,5 % en mayo al 11,1 % en junio, un incremento de 2,6 puntos porcentuales. India también aumentó de forma notable, del 11,1 % al 12,8 %, mientras que Estados Unidos subió del 11,6 % al 12 %. Colombia subió ligeramente del 12,7 % al 12,9 %, y Corea del Sur aumentó del 5,9 % al 6,2 %.
Al mismo tiempo, la mayoría de los países analizados mostraron signos de descenso. Nueva Zelanda registró la caída más acusada, pasando del 12,7 % en mayo al 9,8 % en junio, lo que supone una disminución de 2,9 puntos porcentuales. Singapur también descendió de forma significativa, del 13,1 % al 10,3 %, mientras que Japón bajó del 8,1 % al 6,3 %. Australia disminuyó del 9,7 % al 8,5 %, Francia del 11,1 % al 10,4 %, Alemania del 10,7 % al 9,8 %, Italia del 11,5 % al 10,6 %, Brasil del 13 % al 11,2 %, los Países Bajos del 9,9 % al 9,1 % y el Reino Unido del 7,7 % al 7 %. Canadá se mantuvo sin cambios en el 11,3 %.
La actividad de amenazas basadas en URL siguió siendo elevada en varios mercados, en particular Colombia, India, Estados Unidos, Brasil y México, aunque la tendencia general en el conjunto de países analizados fue descendente. La presión al alza se concentró en México e India, mientras que las fuertes caídas de Nueva Zelanda y Singapur apuntan a una reducción significativa en países que habían registrado tasas especialmente altas en mayo. En general, los datos registrados en junio reflejaron una mayor estabilización en los países analizados, con los aumentos concentrados en un número más reducido de mercados.
Protección
Las amenazas pueden detectarse y mitigarse con las soluciones de Acronis.
Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) protege frente a amenazas conocidas y desconocidas gracias a su enfoque de protección multicapa. Esto incluye detección basada en comportamientos, detecciones entrenadas con IA y aprendizaje automático y heurística antiransomware, que pueden detectar y bloquear intentos de cifrado y revertir automáticamente cualquier archivo manipulado sin ninguna interacción del usuario.
La seguridad del correo electrónico y el filtrado de URL adicionales pueden ayudarle a protegerse frente a posibles amenazas de ingeniería social. Acronis GenAI Protection, integrada de forma nativa en la plataforma de Acronis, le ofrece visibilidad y control sobre el uso de la IA, bloquea el intercambio de datos confidenciales y detecta prompts maliciosos. Acronis XDR para Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) proporciona la visibilidad necesaria para comprender los ataques, simplifica el contexto para los administradores y permite corregir cualquier amenaza de forma eficaz.