Quel est le lien entre RGPD et la cybersécurité ?

Adopté en 2016, le Règlement général sur la protection des données (RGPD) est une réglementation complète de l'Union européenne (UE) visant à protéger les données personnelles et la vie privée des personnes au sein de l'UE et de l'Espace économique européen (EEE).

Piliers de cybersécurité du RGPD

Traitement des données

Traitement des données

Ne collecter que les données nécessaires et pertinentes à des finalités clairement définies. Garantir leur exactitude, limiter leur durée de conservation et permettre aux résidents de l'UE de corriger ou supprimer leurs données. Obtenir systématiquement un consentement spécifique et éclairé avant tout traitement.
Protection des données d'emblée

Protection des données d'emblée

Mettre en place des mesures de protection, notamment la pseudonymisation des données, et limiter la collecte, le traitement, le stockage et l'accès aux données à ce qui est strictement nécessaire à une finalité donnée.
Détection des violations

Détection des violations

En cas de violation de données, notifier l'autorité de contrôle dans un délai de 72 heures après en avoir pris connaissance. Si la violation est susceptible d'entraîner un risque élevé pour les personnes concernées, informer ces dernières sans retard injustifié.
Sécurité du traitement

Sécurité du traitement

Mettre en œuvre des mesures techniques et organisationnelles appropriées afin de protéger les données personnelles contre tout accès non autorisé, perte ou altération.

Quelles sont les conséquences en cas de non-respect des exigences de conformité RGPD ?

Les infractions peuvent entraîner des amendes administratives pouvant atteindre 20 millions d'euros OU 4 % du chiffre d'affaires annuel mondial , le montant le plus élevé étant retenu. Les manquements rendus publics portent également gravement atteinte à la réputation des organisations et peuvent compromettre des contrats et des partenariats.

Principales difficultés des organisations face aux exigences du RGPD

Même après plus de dix ans, le RGPD continue de poser des défis majeurs à de nombreuses organisations. Parmi les lacunes les plus courantes pouvant entraîner des amendes figurent :
  • Contrôles d'accès insuffisants : Le RGPD impose de limiter l'accès aux données personnelles. Pourtant, de nombreuses organisations n'appliquent toujours pas l'authentification multifacteur (MFA), désormais considérée comme une mesure de sécurité de base, ce qui augmente les risques d'accès non autorisé.
  • Absence de processus centralisé pour les demandes des personnes concernées : Les demandes d'accès, de rectification ou de suppression des données reposent souvent sur des processus manuels, lents et sujets aux erreurs, rendant difficile le respect des délais imposés par le RGPD.
  • Notifications de violation tardives ou manquées : Le RGPD exige de signaler les violations de données dans un délai de 72 heures et d'informer les personnes concernées sans retard injustifié. De nombreuses organisations ne disposent pas des capacités nécessaires pour détecter rapidement les incidents ou coordonner les notifications.
  • Manque de protection d'emblée et par défaut : La protection des données doit être intégrée dès le départ dans les systèmes et processus. Or, elle est encore trop souvent traitée comme une contrainte secondaire, appliquée de manière partielle et non cohérente.
  • Sauvegardes et restauration peu fiables : La capacité à restaurer rapidement les données personnelles est essentielle. Des sauvegardes obsolètes, non testées ou trop lentes à restaurer exposent les organisations à des risques de non-conformité, notamment lors de cyberincidents ou de pertes de données.
Principales difficultés des organisations face aux exigences du RGPD

Comment Acronis aide les organisations à se conformer au RGPD ?

Acronis aide les organisations à respecter les principales exigences du RGPD grâce à des solutions de protection nativement intégrées et conçues pour faciliter la conformité.

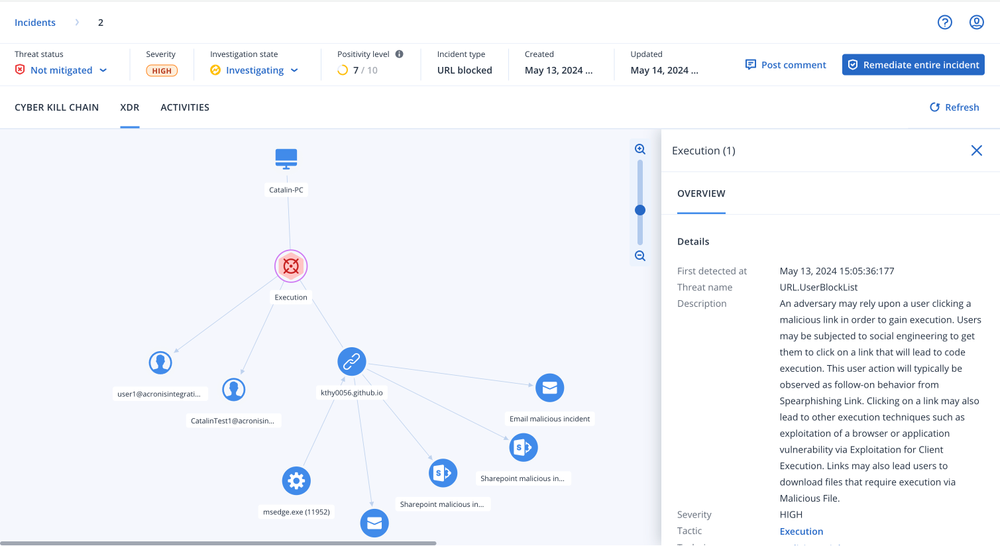
Soyez prêt à notifier rapidement les incidents et à bloquer les attaques avant qu'elles ne causent des dommages

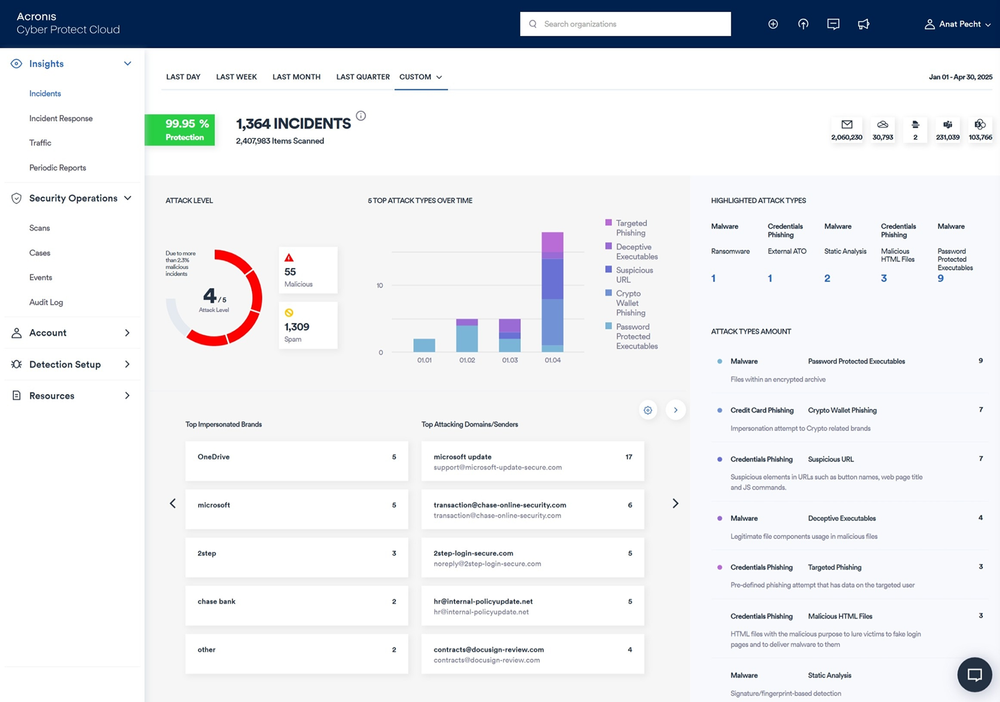
Les solutions Acronis permettent aux organisations de détecter les cyberattaques en temps réel et de les neutraliser avant qu'elles ne causent des dommages. En cas de violation de données, Acronis propose des workflows prédéfinis permettant de respecter le délai de notification de 72 heures imposé par le RGPD.
Soyez prêt à notifier rapidement les incidents et à bloquer les attaques avant qu'elles ne causent des dommages

Garantissez une disponibilité continue des données grâce à des sauvegardes chiffrées en permanence

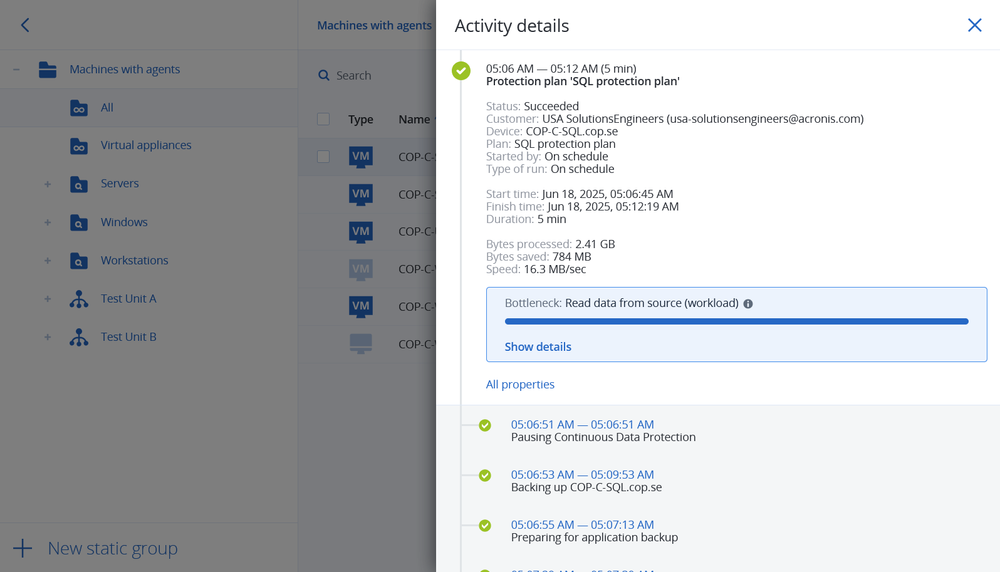
Avec Acronis, les organisations répondent plus facilement aux demandes d'accès aux données et aux exigences de restauration en cas d'incident. Elles peuvent maintenir des sauvegardes chiffrées et immuables, et effectuer des tests de restauration réguliers afin d'assurer la disponibilité des données. Les données sont disponibles là où elles sont nécessaires, au moment où elles le sont, quelles que soient les circonstances.
Garantissez une disponibilité continue des données grâce à des sauvegardes chiffrées en permanence

Maintenez des journaux infalsifiables pour les enquêtes et les audits

Acronis permet aux organisations de conserver des journaux infalsifiables des activités des utilisateurs et des événements système afin de faciliter les enquêtes et les audits réglementaires, et d'aider les responsables du traitement à respecter les exigences du RGPD.
Maintenez des journaux infalsifiables pour les enquêtes et les audits

Bénéficiez d'une protection active en permanence

La protection proactive, incluant la défense contre les ransomwares, l'automatisation des correctifs et les contrôles d'accès, est non seulement disponible, mais activée en continu. Les organisations répondent ainsi à l'exigence du RGPD en matière de protection des données « d'emblée et par défaut ».
Bénéficiez d'une protection active en permanence
Acronis Compliance Navigator

Consultez le mappage complet pour découvrir comment Acronis vous aide à respecter les exigences du RGPD

Besoin d'aide ?

Questions fréquentes (FAQ)

Désolé, votre navigateur n'est pas pris en charge.

Il semble que notre nouveau site Web soit incompatible avec la version de votre navigateur.
Ne vous en faites pas, la solution est simple ! Pour voir l'ensemble de notre site Web, mettez tout simplement votre navigateur à jour, dès maintenant.