Une perte de données via l'IA générative commence rarement par une tentative de vol de données. Le plus souvent, cela commence par quelqu'un qui essaie de travailler plus vite : un technicien qui colle un ticket d'assistance dans un chat d'IA, un utilisateur du service financier qui transfère une feuille de calcul pour analyse, un responsable commercial qui demande à l'IA de simplifier une proposition ou un développeur qui demande de l'aide pour un fragment de code.
Le gain de productivité est réel, mais le risque l'est tout autant. Les requêtes et les transferts peuvent contenir des dossiers clients, des notes internes, des prix, des contrats, des identifiants, des données personnelles, du code source ou d'autres informations sensibles qui ne devraient pas quitter l'entreprise via un workflow d'IA non géré.
C'est pourquoi la prévention des pertes de données (DLP) via l'IA générative est importante. Elle protège un nouveau type de mouvement de données : les informations sensibles qui quittent l'entreprise par le biais de requêtes, de contenu collé, de fichiers transférés et d'applications basées sur l'IA.
Le risque est déjà mesurable. Au deuxième trimestre 2025, Harmonic Security a analysé un million de requêtes d'IA générative et 20 000 fichiers transférés dans plus de 300 applications d'IA générative et SaaS basées sur l'IA. Elle a constaté que 4,37 % des requêtes et près de 22 % des fichiers transférés contenaient du contenu sensible.
Le point essentiel est simple : l'IA générative fait du partage d'informations une activité normale. C'est pourquoi la protection doit intervenir au moment de l'utilisation, avant l'envoi des données sensibles.
Pourquoi les requêtes et les transferts modifient le problème de la DLP
Une requête peut ressembler à une simple question, mais contenir bien plus que ce que l'utilisateur imagine.
Imaginez un collaborateur du service financier qui prépare un récapitulatif mensuel des flux de trésorerie. Pour gagner du temps, il importe une feuille de calcul dans un outil d'IA générative et lui demande d'identifier les dépenses inhabituelles et de créer une synthèse de gestion. La feuille de calcul comprend les noms des fournisseurs, les coordonnées bancaires, les factures clients, les montants des salaires, les informations fiscales et les notes internes concernant les réductions de coûts à venir. L'intention du collaborateur est pratique et productive. Mais le fichier peut exposer des informations financières, relatives aux collaborateurs, aux clients et sensibles pour l'entreprise à un service d'IA qui n'a jamais été approuvé pour ces données.
C'est la principale différence avec la DLP adaptée à l'IA générative. L'action à risque ne ressemble pas toujours à un vol de fichier ou à un utilisateur qui envoie délibérément des données en dehors de l'entreprise. Il peut s'agir d'un technicien qui demande de l'aide, d'un utilisateur du service financier qui transfère une feuille de calcul ou d'un responsable qui demande à l'IA de résumer un contrat.
Les requêtes et les transferts comportent également différents types de risques. Une requête est souvent plus petite, mais elle peut contenir des données clients copiées, des journaux, des identifiants, des notes internes ou du code. Un transfert peut être beaucoup plus volumineux et moins prévisible. Une feuille de calcul peut contenir des onglets masqués. Un document peut inclure des commentaires, des métadonnées ou une discussion interne copiée. Une capture d'écran peut révéler des noms de systèmes, des détails de compte ou des informations de sécurité en arrière-plan. Un utilisateur peut ne s'intéresser qu'à un seul paragraphe, mais l'outil d'IA reçoit l'ensemble du fichier.
La DLP traditionnelle est toujours importante, mais l'IA générative modifie les conséquences et la réversibilité du partage excessif. Avec les e-mails, le transfert de fichiers ou le partage dans le cloud, une organisation peut encore être en mesure de retrouver le destinataire, de révoquer l'accès, de supprimer un fichier partagé ou de prouver où les données sont allées. Avec les outils d'IA générative non gérés, ce contrôle peut être beaucoup plus faible.
Selon le service et les paramètres du compte, les requêtes et les transferts peuvent être conservés, examinés ou utilisés pour améliorer les modèles, et l'organisation peut ne pas être en mesure de récupérer ou de supprimer les données avec certitude. Les recherches sur l'extraction des données d'entraînement ont également montré que les modèles de langage peuvent mémoriser et reproduire les données d'entraînement lorsqu'ils sont interrogés, y compris des exemples contenant des noms, des adresses e-mail, des numéros de téléphone, du code et d'autres textes uniques.
C'est pourquoi la DLP adaptée à l'IA générative doit agir avant la soumission. L'objectif n'est pas seulement de surveiller l'utilisation de l'IA après coup, mais d'empêcher que les données clients, les dossiers financiers, les identifiants, le code source ou le contenu métier confidentiel n'entrent dans les workflows d'IA non gérés en premier lieu.
Pourquoi est-ce important pour les MSP et les SMD ?
Pour les MSP, la DLP adaptée à l'IA générative est plus qu'un contrôle de sécurité. Il s'agit d'une nouvelle opportunité de service managé. De nombreux clients SMD testent déjà l'IA, mais ils manquent souvent de temps, d'expertise ou de processus de gouvernance pour définir eux-mêmes des règles d'utilisation sûres. Ils ont besoin d'aide pour répondre à des questions pratiques : quels outils d'IA les collaborateurs utilisent-ils ? Quels types de données sont partagés ? Quels outils doivent être autorisés ? Quand les utilisateurs doivent-ils être avertis ? Quand les données sensibles doivent-elles être bloquées ?
Cela crée un rôle consultatif et opérationnel clair pour le MSP. Au lieu de simplement dire aux clients d'éviter l'IA, le MSP peut les aider à adopter l'IA en toute sécurité : découvrir l'utilisation de l'IA générative, évaluer le risque d'exposition de données, définir des politiques d'utilisation acceptable, permettre la surveillance, appliquer des contrôles DLP et fournir des rapports réguliers. Cela transforme la sécurité de l'IA générative en un service récurrent plutôt qu'en une discussion ponctuelle sur la stratégie.
La valeur commerciale est également évidente. Les risques associés à l'IA générative donnent aux MSP une raison d'entamer une nouvelle conversation sur la sécurité avec les clients existants, de créer un point d'entrée pour les clients qui ne sont pas prêts pour un programme DLP complet et de différencier leur offre de sécurité managée avec une visibilité et une application spécifiques à l'IA. Pour les SMD, la valeur réside dans une protection pratique sans avoir à mettre en place une équipe interne de gouvernance de l'IA. Pour les MSP, la valeur réside dans un service évolutif qu'ils peuvent fournir dans de nombreux environnements clients.
Ce que la DLP adaptée à l'IA générative devrait faire et comment Acronis GenAI Protection peut aider
La DLP adaptée à l'IA générative devrait aider les organisations à utiliser l'IA en toute sécurité, et non pas simplement à bloquer les outils d'IA. Pour être efficace, elle a besoin de cinq capacités pratiques.
1. Inspecter avant l'envoi
Les données sensibles doivent être analysées avant qu'une requête ou un transfert de fichier n'atteigne l'application d'IA. Acronis GenAI Protection aide à inspecter les interactions avec l'IA générative afin que la stratégie puisse être appliquée avant l'envoi des données.
2. Appliquer la stratégie en fonction du risque
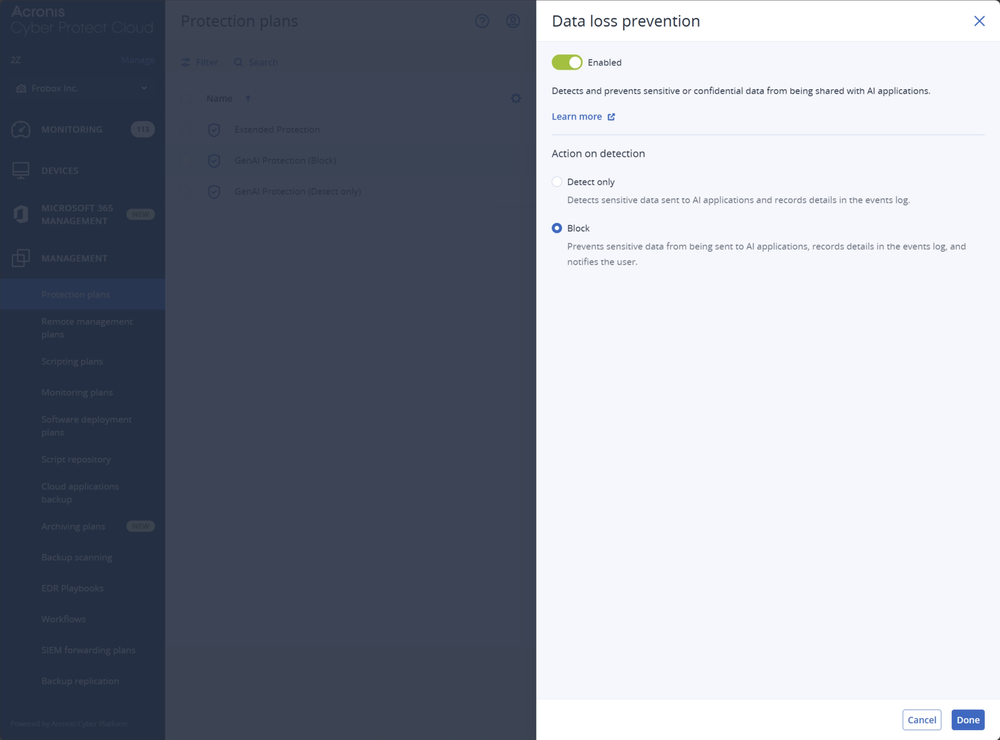
Tous les clients n'ont pas besoin du même niveau d'application. Certains veulent d'abord de la visibilité ; d'autres ont besoin d'un blocage pour les données à haut risque. Acronis GenAI Protection prend en charge le mode de détection pour la surveillance ainsi que le mode blocage pour l'application lorsque des données sensibles sont détectées.
3. Guider les utilisateurs au moment du risque
Le blocage est plus efficace lorsque les utilisateurs comprennent pourquoi il s'est produit. Acronis peut avertir l'utilisateur final lorsque l'envoi de données sensibles est empêché, ce qui contribue à transformer un comportement à risque en un comportement plus sûr.
4. Enregistrer les événements à des fins d'investigation et de reporting
Les MSP ont besoin de preuves, pas seulement de déclarations stratégiques. Les événements DLP dans le cadre de l'IA générative doivent être enregistrés afin que les administrateurs puissent enquêter sur ce qui s'est passé, examiner les tendances, ajuster les stratégies et rendre compte des résultats aux clients. Acronis enregistre les événements DLP dans le cadre de l'IA générative dans le journal des événements.
5. Opérationnaliser dans tous les environnements clients
Pour les MSP, le contrôle doit être reproductible. La solution Acronis GenAI Protection peut être activée via un plan de gestion et attribuée à des appareils protégés, ce qui aide les partenaires à gérer la sécurité de l'IA générative dans le cadre d'un modèle de protection gérée plus large.
Ensemble, ces fonctionnalités aident les MSP à faire passer les clients d'une utilisation non gérée de l'IA à une adoption plus sûre de l'IA : découvrir où l'IA est utilisée, inspecter ce que les utilisateurs soumettent, appliquer la stratégie, avertir les utilisateurs si nécessaire et rendre compte des résultats.
Conclusion : un modèle de service pratique pour une utilisation plus sûre de l'IA générative
Les risques associés à l'IA générative sont difficiles à appréhender, car ils apparaissent au sein des workflows quotidiens, et non comme un incident de sécurité évident. L'IA générative fait de plus en plus partie du travail quotidien, et la solution n'est pas de bloquer la productivité, mais de rendre l'utilisation de l'IA visible, régie et plus sûre.
Les organisations SMD ont besoin d'un moyen de comprendre quels outils d'IA sont utilisés, de décider quelles données doivent être protégées, d'empêcher la soumission d'informations sensibles lorsque la stratégie l'exige et de rendre compte des résultats. Lorsque des instructions malveillantes sont utilisées pour déclencher l'exposition de données, la protection contre l'injection de requêtes peut aider à détecter la tentative de manipulation, tandis que la DLP permet d'empêcher l'envoi ou l'exposition de données sensibles.
Pour les MSP, cela crée un processus de service managé clair : découvrir, évaluer, surveiller, appliquer, rendre compte et ajuster. Acronis GenAI Protection contribue à la mise en œuvre de ce modèle grâce à la visibilité sur l'utilisation de l'IA générative, aux contrôles DLP pour les requêtes et les transferts, aux options de détection et de blocage, à la notification des utilisateurs, à la journalisation des événements et au reporting. Cela aide les partenaires à transformer l'adoption sûre de l'IA en un service pratique et reproductible pour leurs clients.
Frequently asked questions
Pourquoi la DLP traditionnelle est-elle insuffisante pour l'IA générative ?
Comment Acronis GenAI Protection protège-t-il les données sensibles ?
Written by
À propos d'Acronis
Entreprise suisse fondée à Singapour en 2003, Acronis possède 15 bureaux dans le monde et des collaborateurs dans plus de 60 pays. Acronis Cyber Platform est disponible en 26 langues et dans 150 pays. Elle est utilisée par plus de 21,000 fournisseurs de services pour protéger plus de 750,000 entreprises.