L'IA générative dans le monde de l'entreprise ne se résume plus à un chatbot dans un onglet de votre navigateur. Dans de nombreux environnements, il s'agit déjà d'un mélange d'applis d'intelligence artificielle basées sur le Web, d'assistants intégrés à des plateformes plus importantes, d'agents internes créés pour des flux de travail spécifiques et d'outils connectés en MCP (model context protocol) qui permettent à l'intelligence artificielle d'accéder à des documents, des services et des systèmes métier au-delà du modèle lui-même. Cela change complètement la donne. La question n'est plus seulement de savoir si les gens utilisent l'intelligence artificielle. Le véritable problème est de savoir comment maîtriser cet environnement d'intelligence artificielle en pleine croissance.
Le marché montre déjà l'importance de cet écart. Une enquête ISACA de 2025 a révélé que 83 % des professionnels de l'informatique et des entreprises en Europe pensaient que les employés de leur organisation utilisaient déjà l'intelligence artificielle, alors que seulement 31 % déclaraient que leur organisation disposait d'une politique formelle et complète en matière d'intelligence artificielle. Une enquête KPMG de 2026 a révélé que 32 % des organisations déployaient et étendaient l’utilisation des agents d'intelligence artificielle, et que 27 % d'entre elles coordonnaient plusieurs agents dans l'ensemble de l'entreprise. Ces chiffres racontent quelque chose de simple : l'IA s'intègre au travail normal plus rapidement que la gouvernance n'est mise en place autour d'elle.
C'est précisément pour cette raison que la gestion de l'intelligence artificielle générative (GenAI) est importante. En termes simples, cela signifie disposer d'un endroit unique pour décider quelle intelligence artificielle est approuvée, qui peut l'utiliser, à quoi elle peut se connecter, ce qu'elle est autorisée à faire et comment tout cela est contrôlé au fil du temps. Sans cela, chaque nouvelle application d'IA, chaque agent interne et chaque nouvelle connexion MCP deviennent une nouvelle exception à gérer manuellement.
Pourquoi ce problème gagne en complexité
De nombreuses organisations parlent encore de l'intelligence artificielle comme s'il s'agissait d'une catégorie d'outils. Mais son comportement nous permet de comprendre que cela n'est plus le cas dans le monde réel.
Une appli d'intelligence artificielle est une chose. Elle peut aider un utilisateur à rédiger une réponse, à résumer un document ou à rechercher des informations plus rapidement. Un agent est déjà plus puissant. Il peut passer par plusieurs étapes, utiliser des outils, suivre un flux de travail et parfois agir avec une indépendance limitée. Le véritable problème n'est pas un protocole ou une méthode d'intégration spécifique. Le problème réside dans la combinaison des grands modèles de langage (LLM, de l'anglais, large language model), de l'utilisation d'outils, des workflows et des autorisations. Une fois qu'un système d'intelligence artificielle peut interpréter une demande, choisir un outil, accéder aux données de l'entreprise et passer à l'étape suivante d'un workflow, l'entreprise ne gère plus seulement les réponses. Elle gère l'accès et les actions.
Le MCP rend cette image plus importante, car il standardise la façon dont les systèmes d'intelligence artificielle se connectent aux outils et aux données. Cela peut être très utile : la standardisation peut rendre les intégrations plus faciles, plus reproductibles et plus faciles à gérer. Mais elle accélère également la nécessité d'une politique claire. Si les outils connectés à l'intelligence artificielle deviennent plus faciles à ajouter, l'entreprise a besoin d'un moyen plus efficace de décider quels outils sont fiables, qui peut les utiliser, quelles données ils peuvent atteindre et s'ils sont limités à des tâches en lecture seule ou autorisés à effectuer des actions en écriture.
C'est là que de nombreux modèles de gouvernance échouent. Une équipe peut approuver une appli d'intelligence artificielle à des fins de recherche, mais personne ne vérifie si elle aura ensuite accès aux fichiers partagés. Une autre équipe peut créer un agent d'assistance interne, mais personne ne définit clairement les systèmes qu'il peut appeler ou les actions qu'il peut entreprendre. Une troisième équipe peut connecter l'intelligence artificielle aux outils de l'entreprise via MCP ou une autre méthode d'intégration, mais personne ne fixe de règles claires pour les connexions de confiance, l'accès en lecture seule, les actions en écriture ou la vérification humaine. Aucune de ces décisions ne semble dramatique en soi. Ensemble, elles créent un environnement désordonné où l'intelligence artificielle continue de se développer tandis que le contrôle reste fragmenté.
C'est pourquoi une stratégie centralisée est si importante aujourd'hui. Elle rassemble toutes ces décisions dans un modèle opérationnel unique. Au lieu de traiter les applis d'intelligence artificielle, les agents, les connexions d'outils et les serveurs MCP comme des exceptions distinctes, l'entreprise a besoin d'une couche qui réponde à chaque fois aux mêmes questions fondamentales : pourquoi cela devrait-il être approuvé ? Qui peut l'utiliser ? Que peut-elle voir ? Que peut-elle faire ? Qu'est-ce qui est enregistré ? Qu'est-ce qui doit être examiné ?
Les applis, les agents et les MCP ne doivent pas être régis de la même manière
L'une des plus grandes erreurs commises par les entreprises est de traiter ces trois éléments comme s'ils étaient fondamentalement identiques.
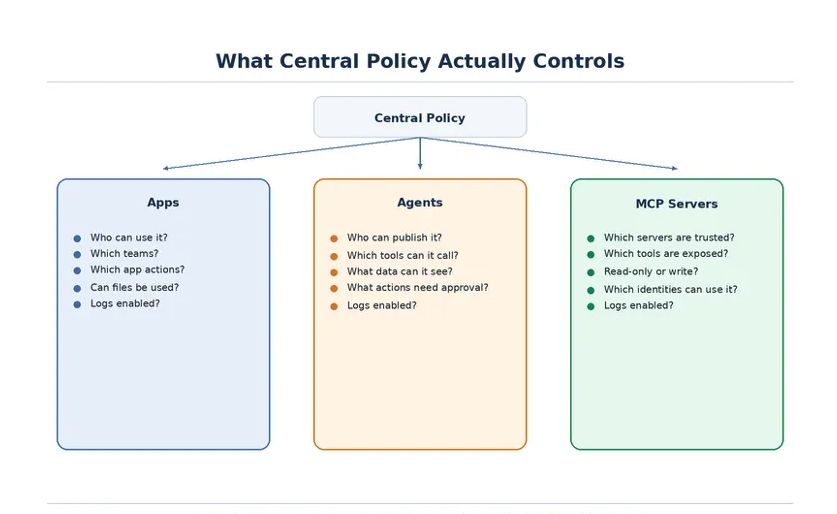
Les applis d'intelligence artificielle sont généralement la couche la plus facile à régir. Les questions sont connues : quelles applis sont autorisées, quels utilisateurs ou rôles peuvent y accéder, utilisent-elles l'identité gérée, les téléchargements de fichiers sont-ils autorisés et y a-t-il suffisamment de visibilité sur l'utilisation ?
Les agents augmentent les enjeux, car ils introduisent plus de logique de workflow et plus de portée opérationnelle. Un agent peut faire des recherches de connaissances, enchaîner plusieurs tâches, utiliser des connecteurs ou passer à l'étape suivante d'un processus au lieu de se contenter d'en suggérer une. Cela signifie que la gouvernance doit aller au-delà de la simple approbation de l'appli. Elle doit couvrir la publication, la propriété, l'utilisation des outils, le champ d'action et le niveau d'autonomie que le système est autorisé à avoir.
Les serveurs MCP rendent à nouveau la gouvernance plus technique. Dès lors que l'IA peut se connecter à des outils externes via MCP, la question principale n'est pas seulement de savoir si l'assistant IA lui-même est autorisé. La question la plus importante est de savoir si les outils qui le sous-tendent sont fiables, quelles données ils exposent et s'ils se limitent à la lecture des informations ou s'ils sont autorisés à les modifier. C'est là que la gouvernance, si elle est faible, peut discrètement se transformer en un véritable risque pour l'entreprise.
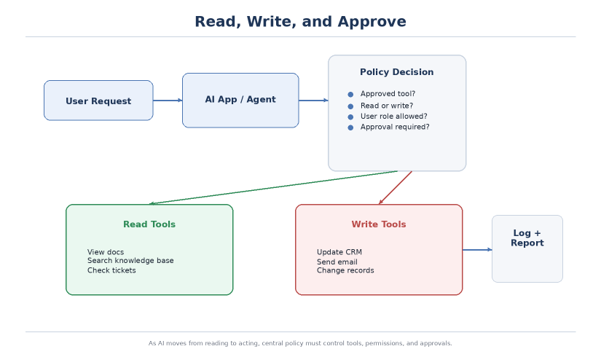
Une façon simple de l'expliquer aux clients est que l'approbation n'est plus une décision unique. Approuver une appli d'intelligence artificielle est une décision. Approuver les actions derrière cette appli en est une autre. Approuver les données auxquelles elle peut accéder en est encore une autre. Approuver l'accès à l'outil via MCP en est une autre encore. Si tout cela est géré de manière laxiste, l'utilisation de l'intelligence artificielle peut sembler contrôlée en surface, tout en continuant à se développer d'une manière que l'organisation n'avait pas vraiment l'intention d'autoriser.
Ce que la stratégie centralisée devrait réellement faire
Une bonne gestion de l'intelligence artificielle générative n'a pas besoin de complexité. Elle doit simplement être cohérente. Une couche de stratégie centralisée doit définir quelles applis d'intelligence artificielle, quels agents et quels serveurs MCP sont approuvés, restreints ou non autorisés. Elle doit définir qui peut les utiliser et par le biais de quels rôles ou identités. Elle doit définir ce à quoi ils sont autorisés à accéder, y compris les sources de données et les outils connectés. Elle doit définir ce qu'ils sont autorisés à faire, en particulier lorsque la discussion passe de la récupération en lecture seule à des actions en écriture. Et elle doit définir ce qui est enregistré, rapporté, examiné et mis à jour au fil du temps.
C'est la véritable différence entre l'adoption de l'intelligence artificielle de base et l'adoption de l'intelligence artificielle régie. Dans un modèle peu robuste, les gens utilisent des outils et espèrent que tout ira bien. Dans un modèle solide, l'organisation dispose d'un moyen clair de dire ce qui est activé, ce qui est limité, ce qui est bloqué et ce qui est encore en cours d'examen.
C'est aussi la raison pour laquelle ce sujet est si important pour les MSP. Sans une couche de contrôle, chaque demande d'un client devient un mini-projet distinct. Un client veut un assistant de support, un autre veut une intelligence artificielle liée à la documentation interne, un autre veut un agent connecté à la gestion des tickets ou au CRM, et un autre commence à expérimenter des outils basés sur MCP. Si chacune de ces décisions est traitée manuellement, la gouvernance devient rapidement lente, incohérente et difficile à étendre à tous les tenants.
Pour les clients SMD, le défi est similaire, mais avec moins de personnes et moins de temps. Ils n'ont pas besoin d'un énorme programme de gouvernance, mais ils ont besoin de quelque chose de mieux que des décisions manuelles dispersées et des paramètres par défaut que personne n'a correctement examinés.
Notre approche chez Acronis
Chez Acronis, nous avons intégré cela dans un modèle de gestion familier au lieu de le traiter comme un processus secondaire distinct. GenAI Protection peut être activée via un plan de gestion attribué aux terminaux gérés, et cette même couche de gestion est utilisée pour configurer la surveillance de l'utilisation, la prévention des pertes de données et la protection contre l'injection d'invites. L'objectif est simple : régir les applis d'intelligence artificielle générative, les agents et les serveurs MCP au moyen de stratégies centralisées, au lieu de laisser chaque nouvelle capacité d'intelligence artificielle être gérée séparément.
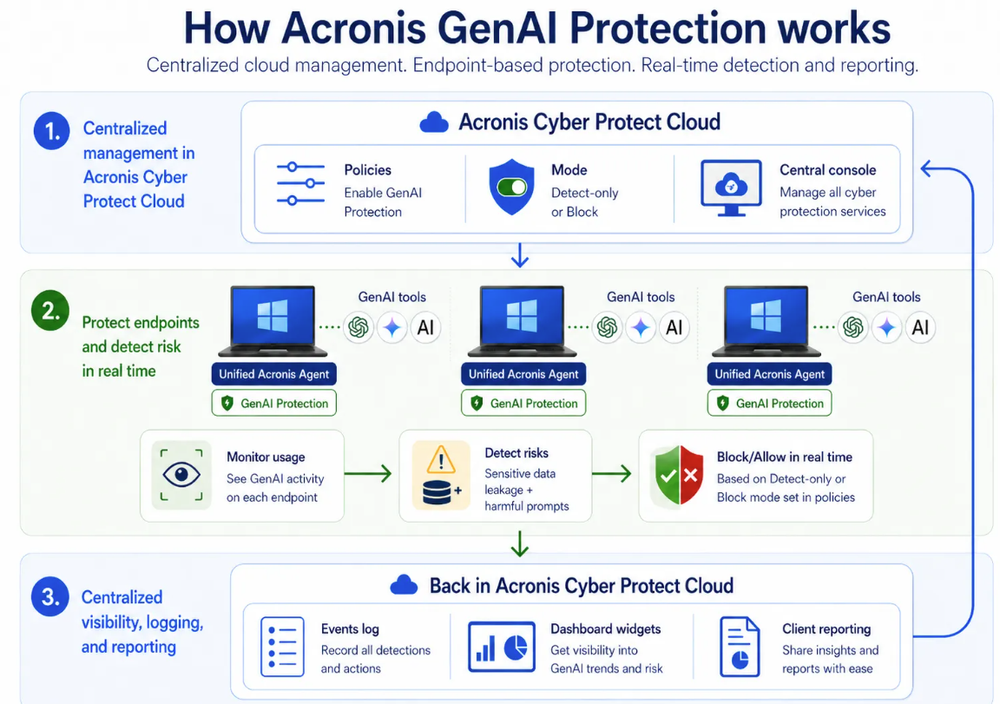
Acronis Data Loss Prevention peut être configurée soit pour détecter les données sensibles envoyées aux applis d'intelligence artificielle, soit pour les bloquer, enregistrer l'événement et en informer l'utilisateur. La protection contre l'injection d'invites peut également être configurée soit pour détecter les invites nuisibles, soit pour les bloquer, enregistrer les détails et avertir l'utilisateur final. Il ne s'agit donc pas seulement de fonctionnalités de visibilité. Elles peuvent passer de la sensibilisation à la mise en œuvre lorsque le client est prêt pour cette étape.
La surveillance de l'utilisation est un autre élément clé de cette histoire. Lorsqu'elle est activée, les partenaires peuvent voir des widgets supplémentaires sur le tableau de bord de surveillance et utiliser un rapport GenAI Protection disponible à la fois au niveau du partenaire et du client. Cela est important dans les environnements multitenant, où la gouvernance doit fonctionner dans tous les environnements des clients plutôt qu'au sein d'un déploiement isolé.
Notre orientation est également plus large qu'un simple contrôle. Le champ de mise en oeuvre actuel couvre déjà la surveillance de l'utilisation, la prévention contre la perte de données (DLP, en anglais, data loss prevention), la protection contre l'injection d'invites et la gestion centralisée de l'intelligence artificielle générative, tandis que la feuille de route s'étend davantage à l'analyse des requêtes basée sur NLP (traitement automatique du langage naturel), à la protection des serveurs MCP, à la protection contre les attaques par déni de portefeuille basée sur l'utilisation et au contrôle au niveau du proxy réseau.
L'objectif principal
La gestion de l'intelligence artificielle générative n'a pas pour objectif de ralentir l'IA. Il s'agit d'empêcher que la croissance de l'intelligence artificielle ne se transforme en une accumulation d'angles morts.
C'est le véritable changement qui se produit sur ce marché. La gouvernance ne consiste plus seulement à dire oui ou non à l'intelligence artificielle. Il s'agit de décider ce qui est activé, ce qui est approuvé, ce qui peut se connecter, ce qui peut agir, ce qui est enregistré et ce qui est examiné ultérieurement. Les entreprises qui y parviennent ne seront pas celles qui se contenteront d'activer l'intelligence artificielle le plus rapidement. Ce seront celles qui pourront la gérer de manière claire, reproductible et à grande échelle.
Pour les MSP, cela signifie disposer d'un modèle exploitable pour tous les clients au lieu d'une longue liste d'exceptions. Pour les petits et moyens déploiements (SMD, en anglais, small and medium deployment), cela signifie être en mesure d'aller de l'avant avec l'intelligence artificielle sans perdre de vue les autorisations, les limites et la responsabilité. Et pour nous, c'est précisément la raison pour laquelle la stratégie centralisée est au cœur de la gestion de l'intelligence artificielle générative.
Written by
À propos d'Acronis
Entreprise suisse fondée à Singapour en 2003, Acronis possède 15 bureaux dans le monde et des collaborateurs dans plus de 60 pays. Acronis Cyber Platform est disponible en 26 langues et dans 150 pays. Elle est utilisée par plus de 21,000 fournisseurs de services pour protéger plus de 750,000 entreprises.