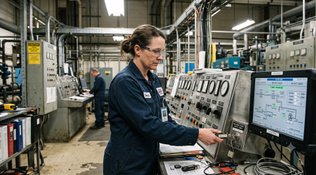
La sécurité des technologies opérationnelles (OT) protège les systèmes industriels, les réseaux et les processus physiques qui font fonctionner la société moderne. Contrairement aux technologies de l’information (IT), qui privilégient la confidentialité des données, la sécurité OT met l’accent sur la disponibilité, la fiabilité et la sûreté des opérations physiques, en protégeant la technologie qui sous-tend les turbines, les bras robotisés, les pompes et les vannes de canalisation.
À mesure que l’industrie 4.0 favorise la convergence de ces systèmes traditionnellement isolés avec les réseaux d’entreprise, la cyberrésilience doit tenir compte d’équipements conçus pour fonctionner en continu pendant des décennies, soit bien plus longtemps que les cycles rapides de renouvellement du monde informatique.
Qu’est-ce que la sécurité OT (technologie opérationnelle) ?
La technologie opérationnelle (OT) désigne le matériel et les logiciels qui assurent la surveillance ou le contrôle des processus physiques, des réactions chimiques aux chaînes de production mécaniques. La sécurité OT protège ces systèmes contre les cybermenaces susceptibles de perturber les opérations, d’endommager les équipements ou de mettre des personnes en danger.
Le domaine OT utilise une terminologie spécialisée qui reflète sa structure de contrôle hiérarchique :
- Systèmes de contrôle industriels (ICS) : les centres de commande de processus allant de l’assemblage automobile au traitement des eaux.
- SCADA (Supervisory Control and Data Acquisition) : des systèmes qui assurent la surveillance et le contrôle de ressources géographiquement dispersées, comme les réseaux électriques régionaux ou les réseaux de canalisations.
- PLC (automates programmables industriels) : des ordinateurs industriels durcis fonctionnant en temps réel, qui automatisent des fonctions spécifiques, comme la régulation de la pression dans un réacteur chimique.
- IHM (interfaces homme-machine) : les écrans et consoles que les opérateurs utilisent pour visualiser les données de processus et interagir avec elles.
- MES (Manufacturing Execution Systems) : des logiciels qui assurent l’alignement des opérations en atelier avec les objectifs de l’entreprise et la planification de la production.
Ces systèmes privilégient le déterminisme, c’est-à-dire la garantie qu’une commande sera exécutée dans un délai précis. Dans les environnements OT, la latence constitue un danger physique : un signal retardé peut provoquer une défaillance mécanique ou mettre le personnel en danger.
L’ampleur de la connectivité industrielle augmente rapidement. Selon IoT Analytics, le nombre de terminaux IoT connectés a atteint environ 18,8 milliards fin 2024, et les projections approchent les 39 à 40 milliards d’ici 2030. Cette croissance remet en question le traditionnel « air gap », c’est-à-dire l’isolement physique des réseaux OT, et introduit de nouveaux risques liés à la maintenance à distance, aux capteurs IIoT et à l’intégration de la chaîne d’approvisionnement.
Sécurité OT et sécurité IT : comparaison des priorités critiques selon la mission
La différence fondamentale : l’OT donne la priorité à la sécurité physique et à la disponibilité opérationnelle ; l’IT privilégie traditionnellement la confidentialité des données.
La compromission d’un système IT peut entraîner une perte de données ou une perturbation des activités. La compromission d’un système OT peut entraîner des dommages physiques, une contamination environnementale, des violations réglementaires ou des risques pour la sécurité touchant les travailleurs et le public.
Cela modifie l’ordre des priorités au sein de la triade CIA traditionnelle (Confidentialité, Intégrité, Disponibilité ou Confidentiality, Integrity, Availability en anglais). Dans les environnements OT, la priorité est en pratique inversée : la disponibilité d’abord, puis l’intégrité, puis la confidentialité, car le fonctionnement ininterrompu du système est critique pour la sécurité et la continuité de la production.
Les systèmes OT fonctionnent souvent 24 h/24 et 7 j/7 pendant des années sans interruption. La durée de vie des équipements dépasse couramment 20, voire 30 ans ; ainsi, les infrastructures critiques s’appuient fréquemment sur des systèmes d'exploitation anciens, choisis pour leur stabilité éprouvée plutôt que pour leur compatibilité avec les mécanismes de sécurité modernes. Les contrôles de sécurité doivent être non intrusifs et adaptés aux protocoles afin d’éviter de perturber le cadencement précis de l’automatisation industrielle.
Les aspects économiques de la résilience opérationnelle et le coût de l’interruption d'activité
L’interruption d'activité non planifiée est l’un des défis opérationnels les plus coûteux dans les environnements industriels. Selon le rapport Siemens True Cost of Downtime 2024, les 500 plus grandes entreprises du monde perdent environ 1,4 mille milliards de dollars par an en raison des interruptions d'activité non planifiées, soit approximativement 11 % de leurs revenus annuels.
Le coût d’une seule heure perdue varie considérablement selon le secteur :
Ces chiffres reflètent le « coût réel », y compris la main-d’œuvre inactive, les rebuts de matériaux, les pièces d’urgence achetées à prix majoré et les heures supplémentaires nécessaires pour restaurer la planification de la production. Au-delà de l’impact financier direct, l’interruption d'activité exerce une pression durable : dommages potentiels aux équipements lors des arrêts d’urgence et atteinte à la réputation en raison de livraisons manquées.
Les acteurs malveillants ciblent spécifiquement le secteur manufacturier parce qu’ils comprennent cette pression. Le coût élevé de l’interruption d'activité crée de fortes incitations à payer des rançons et à restaurer rapidement les opérations.
L’industrie 4.0 et la nouvelle surface d’attaque
L’industrie 4.0 favorise l’intégration des systèmes OT aux réseaux informatiques de l’entreprise et à Internet afin de permettre des analyses en temps réel et une maintenance prédictive. Si cette convergence améliore l’efficacité, elle supprime aussi l’isolation physique (« air gap ») qui isolait historiquement les ressources industrielles. Les risques peuvent désormais migrer du réseau d’entreprise vers l’atelier via des ordinateurs portables de sous-traitants, des clés USB ou des passerelles d’accès distant légitimes.
Selon l’IBM X-Force 2025 Threat Intelligence Index, le secteur manufacturier est le plus ciblé depuis quatre ans consécutifs et représente 26 % des incidents dans les secteurs critiques. Le rapport Fortinet 2024 State of OT and Cybersecurity a révélé que 73 % des organisations ont signalé une intrusion affectant les systèmes OT, contre 49 % l’année précédente.
Le défi est aggravé par les environnements « brownfield », des sites où des logiciels d’analyse modernes doivent s’intégrer à du matériel ancien qui n’a jamais été conçu en tenant compte de la cybersécurité. Bon nombre de ces systèmes utilisent des protocoles de communication ouverts, optimisés pour des performances déterministes plutôt que pour des couches d’authentification complexes. Par conséquent, les acteurs de la menace exploitent souvent des identifiants valides plutôt que des vulnérabilités logicielles : ils « se connectent » au lieu de « forcer l’entrée ».
Le déplacement latéral constitue une menace tactique importante. Les terminaux au sein du réseau industriel font souvent implicitement confiance aux commandes envoyées via des protocoles natifs, ce qui fait de la segmentation réseau une défense obligatoire pour empêcher qu'un seul poste de travail compromis n'affecte l'ensemble d'un site.
Structurer votre défense : le modèle Purdue
Le modèle Purdue (également appelé Purdue Enterprise Reference Architecture) segmente les systèmes de contrôle industriel en zones logiques distinctes afin d'assurer l'alignement des stratégies de sécurité IT et OT. Cette architecture hiérarchique permet une défense en profondeur, en garantissant qu'un incident de sécurité dans une zone ne se propage pas au point de provoquer une défaillance à l'échelle du site.
Les niveaux du modèle Purdue (0 à 5)
En définissant strictement les zones et les conduits, les organisations peuvent appliquer des contrôles de protocole fondés sur des listes d'autorisation et limiter le déplacement latéral entre les couches. Cette segmentation est le fondement d'une architecture Zero Trust en OT, qui vérifie chaque requête quelle que soit son origine dans le réseau.
Cadres d'action : NIST SP 800-82 et cyberrésilience
Le NIST SP 800-82 (Guide to OT Security) fournit une stratégie standard pour renforcer les systèmes industriels, en mettant l'accent sur l'inventaire des ressources, la segmentation réseau et les contrôles compensatoires pour les systèmes qui ne peuvent pas recevoir de correctif en raison de contraintes opérationnelles. L'accent va au-delà de la simple prévention pour inclure la résilience, c'est-à-dire la capacité à résister aux attaques, à y répondre et à s'en remettre tout en maintenant les opérations.
Un cycle pratique de cyberrésilience suit trois phases :
- Résister (Renforcer et préparer) : constituez des inventaires de ressources précis et segmentez le réseau afin de limiter le périmètre d'impact de toute intrusion.
- Détecter (Identifier et alerter) : déployez une surveillance tenant compte des protocoles afin d'identifier les anomalies, par exemple lorsqu'un PLC tente de communiquer avec une adresse IP externe.
- Restaurer rapidement (Répondre et restaurer) : donnez la priorité au délai moyen de restauration (MTTR) à l'aide de runbooks de reprise après sinistre et de sauvegardes OT validées.
La gouvernance de la sécurité OT évolue également. Selon le rapport 2025 de Fortinet sur l'état de l'OT et de la cybersécurité, 52 % des organisations placent désormais la sécurité OT sous la responsabilité du RSSI, contre 16 % en 2022, ce qui indique que le cyberrisque industriel est de plus en plus traité au niveau du conseil d'administration.
Incidents concrets de cybersécurité industrielle
Des incidents réels montrent les risques systémiques des environnements IT/OT convergés et la nécessité de défenses spécialisées.
Industrie manufacturière : le risque d'un étalonnage non autorisé
Des acteurs malveillants ayant accès à une IHM peuvent modifier subtilement l'étalonnage de bras robotisés ou de machines CNC. Résultat : la production de pièces défectueuses se poursuit pendant plusieurs jours avant d'être détectée, entraînant du gaspillage de matériaux et d'éventuels rappels de produits. La réduction du risque nécessite un contrôle d'accès basé sur les rôles (RBAC) et une surveillance continue des modifications de configuration non autorisées.
Énergie et services publics : l'incident de l'usine de traitement des eaux d'Oldsmar (2021)
En février 2021, les autorités d'Oldsmar, en Floride, ont signalé qu'une personne avait accédé au système SCADA d'une usine de traitement des eaux et tenté d'augmenter la concentration d'hydroxyde de sodium de 100 ppm à 11 100 ppm, un changement potentiellement dangereux. Un opérateur a observé les changements en temps réel et les a immédiatement annulés.
Donnée importante : en 2023, l'ancien administrateur de la ville d'Oldsmar a déclaré que le FBI n'avait trouvé aucune preuve d'un accès externe et avait conclu que l'incident avait probablement été causé par une erreur d'un employé. Le FBI a confirmé qu'il n'avait pas pu vérifier l'existence d'une cyberintrusion ciblée. Quelle qu'en soit la cause profonde, l'incident a révélé de réelles vulnérabilités dans la manière dont de nombreux petits services publics gèrent l'accès distant et la sécurité des identifiants. Les enseignements restent valables : les infrastructures critiques nécessitent une authentification multifacteur, des accès à privilèges minimaux et des contrôles sécurisés de l'accès distant.
Logistique : l'infection NotPetya chez Maersk (2017)
Le malware NotPetya s'est propagé à travers le réseau mondial de Maersk, paralysant 76 terminaux portuaires et causant entre 250 et 300 millions de dollars de pertes estimées (selon les informations financières publiées par Maersk). Les opérations sont revenues à un traitement manuel sur support papier tandis qu'environ 45 000 PC et 4 000 serveurs ont été reconstruits.
Enseignement : les réseaux non segmentés permettent au malware de se propager à l'échelle mondiale en quelques heures. La segmentation est essentielle pour contenir les propagations et limiter l'impact.
Infrastructure critique : Colonial Pipeline (2021)
Une attaque de ransomware contre les systèmes IT de facturation de Colonial Pipeline a conduit à un arrêt préventif du pipeline de carburant afin d'empêcher un éventuel déplacement latéral vers les systèmes OT.
Impact : pénuries de carburant généralisées sur toute la côte Est des États-Unis et paiement d'une rançon de 4,4 millions de dollars (dont environ 2,3 millions ont ensuite été récupérés par le DOJ).
Enseignement : des compromissions IT peuvent entraîner des arrêts OT si les environnements ne sont pas suffisamment segmentés et résilients.
Le rôle critique de la restauration dans la résilience industrielle
Une restauration rapide constitue la dernière ligne de défense lorsqu'une attaque aboutit. Les outils de sauvegarde IT traditionnels échouent souvent dans les environnements OT, car ils ne prennent pas en charge le matériel spécifique, les configurations propriétaires ou les anciens systèmes d'exploitation qui font fonctionner les machines industrielles. De nombreux postes de travail OT et IHM fonctionnent encore sous Windows XP ou Windows 7, des systèmes que les outils de sauvegarde modernes ne prennent souvent plus en charge.
Les stratégies de restauration efficaces utilisent des solutions OT validées conçues pour répondre à ces contraintes. Acronis Cyber Protect, par exemple, prend en charge des systèmes d'exploitation allant de l'époque de Windows XP jusqu'aux versions actuelles, permettant aux organisations de sauvegarder et de restaurer des postes de travail IHM critiques quel que soit leur âge.
Les principales capacités d'une restauration de niveau industriel comprennent :
- Sauvegardes immuables : des copies de sauvegarde en lecture seule que le ransomware ne peut ni chiffrer ni supprimer.
- Restauration en un clic : permet aux opérateurs locaux de restaurer un poste de travail en panne en quelques minutes, sans formation informatique spécialisée.
- Universal Restore : restaure une image système sur un matériel différent, ce qui est essentiel lors du remplacement d'équipements obsolètes par des pièces de rechange disponibles.
- Prise en charge des environnements isolés : fonctionne entièrement dans des environnements isolés sans connexion Internet.
Ces outils peuvent s'intégrer aux architectures d'automatisation standard et prendre en charge la conformité à des cadres comme NIS2 et ISA/IEC 62443. En combinant sécurité, sauvegarde et restauration, les organisations industrielles passent d'une posture réactive à une résilience gérée.
FAQ : réponses aux questions sur la cybersécurité OT/ICS
Que signifie OT en cybersécurité ?
OT signifie « technologie opérationnelle » (Operational Technology, en anglais), c’est-à-dire le matériel et les logiciels utilisés pour surveiller ou contrôler des processus physiques dans des environnements industriels.
Qu'est-ce que l'ICS en cybersécurité ?
L’ICS (Industrial Control Systems, ou systèmes de contrôle industriels) est un sous-ensemble de l’OT. Il désigne les systèmes spécifiques, tels que les SCADA, les PLC et les RTU, qui gèrent directement les opérations industrielles.
En quoi la sécurité OT diffère-t-elle de la sécurité IT ?
L’OT donne la priorité à la sécurité des personnes et à la disponibilité opérationnelle ; l’IT donne la priorité à la confidentialité des données. Les systèmes OT ont également des cycles de vie bien plus longs, des exigences de latence plus strictes et des contraintes différentes en matière de correctifs.
Qu’est-ce que le modèle Purdue ?
Le modèle Purdue est un cadre logique qui segmente les systèmes de contrôle industriels en zones (niveaux 0 à 5) afin d'améliorer la sécurité et d'empêcher la propagation latérale des cybermenaces entre les environnements OT et IT.
Des exemples d’incidents de sécurité OT ?
Parmi les exemples notables figurent l’attaque NotPetya de 2017 contre Maersk (250 à 300 millions de dollars de pertes), l’attaque par ransomware visant Colonial Pipeline en 2021 (pénuries de carburant sur toute la côte Est des États-Unis) et l’incident contesté de l’usine de traitement des eaux d’Oldsmar en 2021.
Quel est le « coût réel » de l'interruption d'activité industrielle ?
Selon le rapport Siemens 2024, les 500 plus grandes entreprises mondiales perdent environ 1,4 mille milliards de dollars par an à cause des interruptions d'activité non planifiées, soit environ 11 % de leurs revenus annuels. Les coûts horaires atteignent 2,3 millions de dollars dans l’industrie automobile.
Conclusion : prochaines étapes pour la résilience industrielle
La sécurité OT est une exigence fondamentale pour une production sûre et fiable. À mesure que l’industrie 4.0 accroît la connectivité, la cybersécurité doit évoluer au-delà de la seule prévention vers une cyberrésilience globale, une défense en profondeur fondée sur le modèle Purdue, un inventaire précis des actifs et une segmentation rigoureuse du réseau.
Pour protéger les opérations critiques, les organisations doivent :
- Renforcer les environnements : appliquer les référentiels NIST pour implémenter des contrôles compensatoires sur les systèmes existants et restreindre l’accès distant au moyen de l’authentification multifacteur et de stratégies de moindre privilège.
- Surveiller les anomalies : déployer des outils tenant compte des protocoles pour détecter les commandes non autorisées au sein du réseau OT.
- Garantir une restauration rapide : implémenter des solutions de restauration OT validées, telles qu'Acronis Cyber Protect, afin de réduire le temps moyen de restauration de plusieurs jours à quelques minutes.
En considérant la cybersécurité comme un moteur de la continuité des opérations, les équipes IT et OT peuvent collaborer pour protéger l’infrastructure qui soutient l’économie mondiale.
Ce contenu a été traduit à l’aide de l’IA et vérifié ponctuellement par les responsables régionaux d’Acronis. Bien que ce processus réduise le risque d’erreurs, des inexactitudes peuvent néanmoins subsister. En cas de divergence ou d’ambiguïté, la version anglaise officielle fait foi. Acronis décline toute responsabilité quant aux conséquences pouvant résulter d’erreurs de traduction.
Written by
À propos d'Acronis
Entreprise suisse fondée à Singapour en 2003, Acronis possède 15 bureaux dans le monde et des collaborateurs dans plus de 60 pays. Acronis Cyber Platform est disponible en 26 langues et dans 150 pays. Elle est utilisée par plus de 21,000 fournisseurs de services pour protéger plus de 750,000 entreprises.