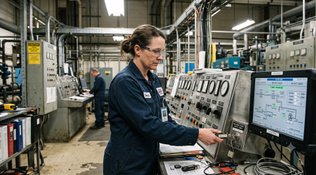
Les systèmes basés sur l'intelligence artificielle sont de plus en plus courants dans les environnements de technologie opérationnelle (OT). Ce que de nombreux analystes du secteur appellent « intelligence artificielle physique » désigne des systèmes d'intelligence artificielle intégrés dans des environnements physiques, tels que des caméras industrielles, des robots et des systèmes en périphérie de réseau, qui peuvent percevoir et interpréter des conditions du monde réel et agir en conséquence. Dans les environnements industriels, il s'agit notamment des systèmes de vision industrielle, des modèles de maintenance prédictive, de l'optimisation de la robotique et de l'analyse en périphérie de réseau, qui fonctionnent à proximité des actifs de production.
Contrairement à l'intelligence artificielle pour l'informatique d'entreprise, l'intelligence artificielle physique fonctionne au sein des environnements de production. Elle traite les données opérationnelles et contribue à la surveillance, à la prise de décision et, dans certains cas, à des actions automatisées ayant une incidence directe sur la disponibilité, la qualité, la validation de la sécurité et l'efficacité énergétique. À mesure de l'intégration croissante de ces fonctionnalités aux niveaux opérationnels, elles transforment l'automatisation, la fabrication et les infrastructures critiques.
Les évolutions récentes montrent à quel point ce changement est devenu réel. Lors du CES 2026, Siemens et NVIDIA ont renforcé leur partenariat autour d'un système d'exploitation d'intelligence artificielle industrielle visant à l'intégrer plus profondément dans l'ingénierie, la fabrication, la production et les opérations. ABB fait progresser la vision robotique basée sur l'intelligence artificielle grâce à sa collaboration avec LandingAI. Des dirigeants de Honeywell ont par ailleurs indiqué que l'« intelligence artificielle physique » gagnait du terrain dans les technologies opérationnelles. Bien que ces exemples concernent des applications différentes, ils vont tous dans la même direction : l'intelligence industrielle est de plus en plus intégrée aux niveaux opérationnels.
L'intelligence artificielle physique : du concept à la mise en œuvre opérationnelle
L'intelligence artificielle physique se développe principalement aux niveaux 2 et 3 du modèle de Purdue. Même si une perturbation à ces niveaux n'arrête pas immédiatement le processus physique, elle peut compromettre la visibilité, la validation et la coordination, ce qui prolonge les interruptions d'activité et accroît l'incertitude opérationnelle. Comme ces niveaux dépendent grandement de l'intégrité des logiciels et de la cohérence de leur configuration, une perturbation à ces niveaux peut interrompre la validation de la qualité, retarder la mise en production et nécessiter le recours à des procédures de secours manuelles.
Si nous examinons, par exemple, de plus près le niveau 3, l'intelligence artificielle peut être intégrée aux plateformes MES, aux systèmes de planification de la production, aux jumeaux numériques et aux serveurs d'analyse avancée, qui sont de plus en plus connectés aux plateformes informatiques et cloud de l'entreprise. Au niveau 2, l'intelligence artificielle est présente dans les IHM avancées, les stations de vision industrielle et les postes de travail de supervision, qui fournissent aux opérateurs des informations enrichies.
Cette évolution pose un défi particulier : un nouveau poste de travail de niveau 2 effectuant une inspection basée sur l'intelligence artificielle s'accompagne souvent d'un système d'exploitation généraliste, de services et de pilotes supplémentaires, de nouvelles voies d'intégration vers des historiques ou des systèmes MES, et d'identifiants pouvant être utilisés dans plusieurs zones. Chacun de ces éléments doit être géré dans le cadre de l'architecture existante par zones et par conduits. Si la segmentation, le contrôle d'accès et le renforcement du système ne sont pas maintenus, l'exposition augmente, non pas du fait de l'intelligence artificielle elle-même, mais du fait de la dépendance accrue à l'égard des logiciels.
Le risque de sécurité : la perte de l'état validé
Comme les systèmes pilotés par logiciel des niveaux 2 et 3 s'appuient de plus en plus sur Windows ou Linux, sur la connectivité interzones, sur les API et sur l'informatique en périphérie de réseau, l'architecture des environnements industriels est de plus en plus exposée à des menaces qui étaient historiquement concentrées dans les environnements informatiques d'entreprise. C'est pourquoi les recommandations publiques concernant l'intelligence artificielle dans l'OT sont devenues plus directes. En décembre 2025, la CISA, la NSA et des agences partenaires ont publié des recommandations sur l'intégration sécurisée de l'intelligence artificielle dans l'OT, en avertissant que, si l'intelligence artificielle peut améliorer la productivité et l'efficacité, elle entraîne également de nouveaux risques en matière de sûreté, de sécurité et de fiabilité si cette intégration n'est pas gérée avec prudence.
Prenons un exemple concret : un poste d'inspection de la qualité de niveau 2 utilise une fonction de reconnaissance d'images basée sur l'intelligence artificielle, exécutée sur un poste de travail Windows connecté à un serveur d'historique de niveau 3. Si le poste de travail d'inspection est chiffré par un ransomware introduit via un ordinateur portable d'ingénierie compromis, l'API continue de faire fonctionner la ligne. Mais :
- La validation de la qualité ne peut être confirmée.
- Les opérateurs ne peuvent libérer la solution finie.
- L'inspection manuelle doit commencer.
- Le débit diminue.
- La documentation de conformité est perturbée.
Dans ce scénario, l’impact opérationnel ne se limite pas à une « interruption d'activité cybernétique » ; il s’agit de la perte de l’état validé. Pour restaurer manuellement ce poste de travail, il peut être nécessaire de réinstaller le système d'exploitation, de reconfigurer le logiciel d'inspection et de se reconnecter aux systèmes en amont.
La résilience grâce à une restauration prévisible
La restauration devient prévisible plutôt qu'improvisée s'il existe une image système validée. Une sauvegarde basée sur une image système permet au système de revenir à son dernier état validé et réduit le temps moyen nécessaire pour rétablir un fonctionnement stable, en préservant :
- Les versions logicielles certifiées par le fabricant d'origine (OEM).
- La compatibilité des pilotes.
- La configuration du réseau.
- Les dépendances des applications.
La restauration locale est par ailleurs essentielle dans les environnements isolés (« air-gapped ») et la restauration ne doit pas dépendre de l'accès au cloud dans les réseaux segmentés. Alors que la numérisation accroît la dépendance aux logiciels et que les exigences de conformité telles que les normes IEC 62443, NIS 2 et EU CRA se durcissent, la restauration prévisible fait désormais partie intégrante de la discipline d'ingénierie opérationnelle. Une sauvegarde fiable et une restauration prévisible sont des contrôles OT essentiels qui permettent de rapidement restaurer des états système validés, de réduire les interruptions d'activité et de faire progresser la numérisation sans que les pannes logicielles ne se transforment en crises de production.
Prise en charge des environnements modernes et existants
Dans les environnements de production, la visibilité et la coordination reposent en grande partie sur des IHM, des postes de travail d'ingénierie, des nœuds SCADA, des historiques et des systèmes en périphérie de réseau, tous basés sur Windows. Ces systèmes fonctionnent souvent sur des systèmes d'exploitation existants, au sein de réseaux segmentés ou dans des installations isolées (« air-gapped ») où l'accès informatique centralisé est limité à dessein. En cas de défaillance, leur restauration manuelle est lente, sujette aux erreurs et source de perturbations.
Que ce soit dans les environnements de production existants ou dans les environnements modernes, une restauration fiable permet d'atteindre plusieurs objectifs essentiels :
- Restaurer les systèmes OT sous Windows et sous Linux à des états certifiés et en bon état de fonctionnement.
- Préserver les configurations OEM validées et les dépendances logicielles.
- Prendre en charge des environnements d'usine isolés, partiellement connectés ou hybrides, où l'accès informatique centralisé peut être limité.
- Permettre la mise en œuvre de processus de restauration locaux sans avoir à attendre des spécialistes externes.
- Réduire la durée des interruptions d'activité en évitant les reconstructions manuelles et les dérives de configuration.
Si un PC de niveau 2 ou un système historique tombe en panne à la suite d'un problème logiciel, une image validée peut permettre de rétablir le système dans son état antérieur, plutôt que d'imposer une reconstruction manuelle complète. Cela permet une réduction du risque de dérive de la configuration, qui devient d'autant plus importante que les systèmes basés sur l'intelligence artificielle ajoutent de nouvelles dépendances à la pile opérationnelle.
Les déploiements dans l'industrie et ce qu'ils signifient pour la résilience des technologies opérationnelles (OT)
Les fournisseurs d'automatisation et les grandes entreprises industrielles intègrent davantage de fonctionnalités d'analyse et de logiciels à leurs plateformes. Cela accroît la valeur opérationnelle, mais renforce également la responsabilité en matière de gestion du cycle de vie. Acronis Cyber Protect for OT est déployé dans des environnements comprenant de grands fournisseurs d'automatisation et des fabricants du Global 2000 tels que Honeywell, ABB, Rockwell Automation, Yokogawa, Tata Steel et Toyota.
Dans ces environnements, la sauvegarde et la restauration sont mises en œuvre afin de préserver les états validés des systèmes, de prendre en charge les systèmes d'exploitation existants qui restent nécessaires en production et de permettre la restauration au sein de réseaux segmentés ou isolés (« air-gapped »). La transformation numérique dans l'OT s'accélère et la résilience doit évoluer avec elle.
Written by
À propos d'Acronis
Entreprise suisse fondée à Singapour en 2003, Acronis possède 15 bureaux dans le monde et des collaborateurs dans plus de 60 pays. Acronis Cyber Platform est disponible en 26 langues et dans 150 pays. Elle est utilisée par plus de 21,000 fournisseurs de services pour protéger plus de 750,000 entreprises.