Acronis Compliance Navigator
Quel est le lien entre DORA et la cybersécurité ?
La résilience opérationnelle numérique du secteur financier (DORA) est une réglementation de l'UE qui se concentre sur la gestion des risques informatiques dans le secteur financier. DORA s'applique aux entités financières telles que les banques, les assureurs et les sociétés d'investissement, ainsi qu'aux fournisseurs de technologies de l'information et de la communication (TIC), dont les fournisseurs de services managés (MSP), les entreprises de cybersécurité, les plates-formes cloud, les centres de données et les fournisseurs de solutions SaaS.
Piliers de cybersécurité DORA
Résilience opérationnelle
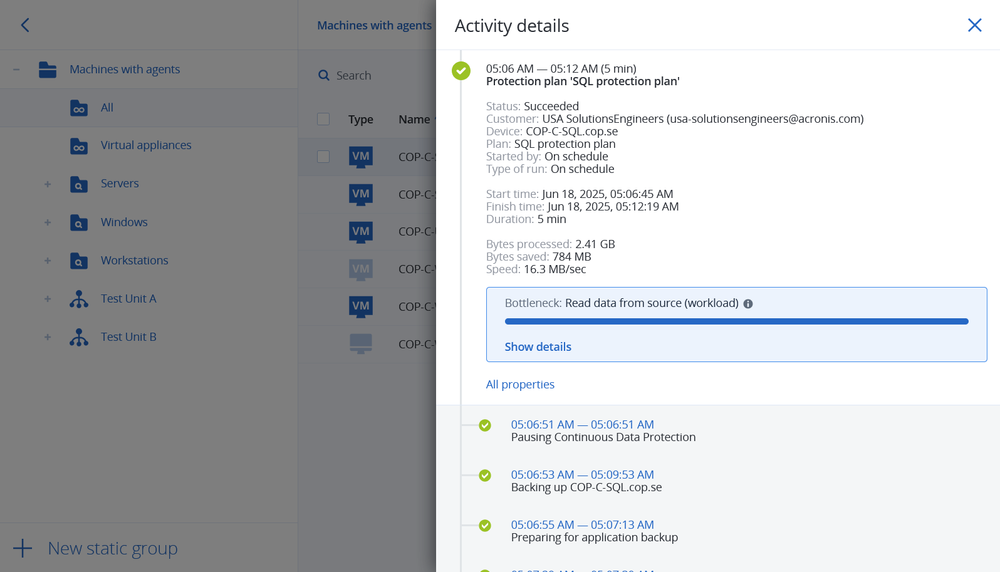
Mettre en place des cadres de gestion des risques liés aux TIC et des protocoles de signalement des incidents. Garantir la capacité à restaurer les données et à redémarrer rapidement les systèmes après un incident.
Exigences en matière de cybersécurité
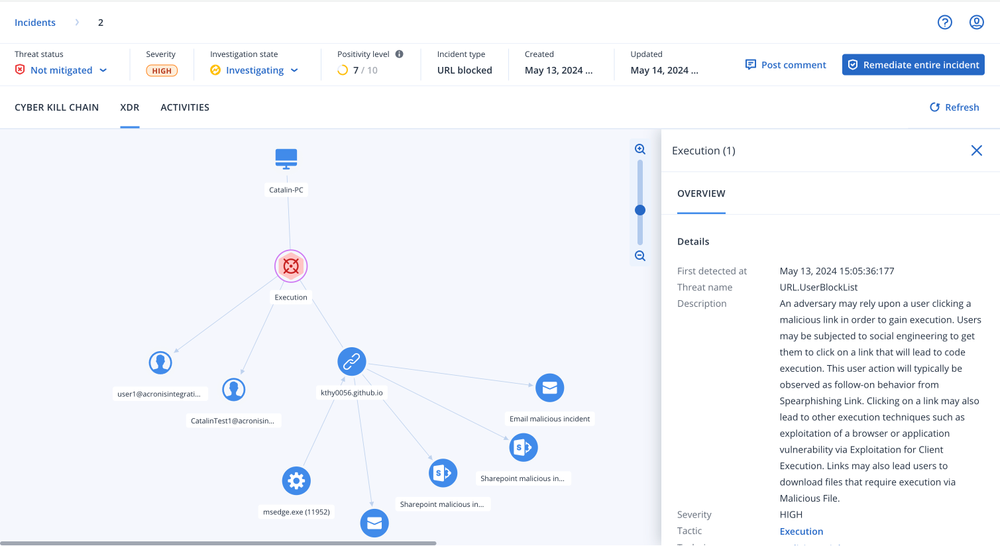
Définir comment l'institution financière et ses fournisseurs identifient et atténuent rapidement les risques de sécurité potentiels.
Surveillance continue
Favoriser la collaboration entre les équipes IT et les fournisseurs afin de clarifier les accords contractuels. Assurer une surveillance continue des systèmes de l'institution financière.
Quelles sont les conséquences en cas de non-respect des exigences de conformité DORA ?
L'application de DORA a débuté en 2025. Les institutions financières comme les fournisseurs de services peuvent faire l'objet de sanctions financières en cas de non-conformité.
Les entités financières s'exposent à des astreintes pouvant atteindre 1 % de leur chiffre d'affaires mondial moyen journalier , pendant une durée maximale de six mois. Les fournisseurs de services, y compris les MSP, encourent des sanctions similaires. Les personnes responsables de l'infraction peuvent également être sanctionnées à titre individuel. Les organisations conformes à DORA évitent non seulement les amendes, mais renforcent aussi leur niveau de cybersécurité et leur compétitivité sur le marché.
Comment Acronis accompagne la conformité DORA
Avec Acronis, les institutions financières et leurs fournisseurs renforcent leur résilience opérationnelle, améliorent la gestion des incidents et respectent les exigences DORA, notamment grâce aux capacités suivantes :

Désolé, votre navigateur n'est pas pris en charge.
Il semble que notre nouveau site Web soit incompatible avec la version de votre navigateur.
Ne vous en faites pas, la solution est simple ! Pour voir l'ensemble de notre site Web, mettez tout simplement votre navigateur à jour, dès maintenant.