Acronis DeviceLock DLP
Blocca le fughe di dati alla radice con funzionalità complete di prevenzione della perdita di dati (DLP) degli endpoint
Gestione e deployment centralizzati
Semplifica i processi di deployment e gestione della DLP, tipicamente onerosi in termini di lavoro e risorse, scegliendo tra una serie flessibile di console di gestione centralizzata che presentano la stessa interfaccia utente. A seconda dell'ambiente IT dell'organizzazione, le PMI o le grandi aziende possono scegliere la console più adatta alle loro esigenze.
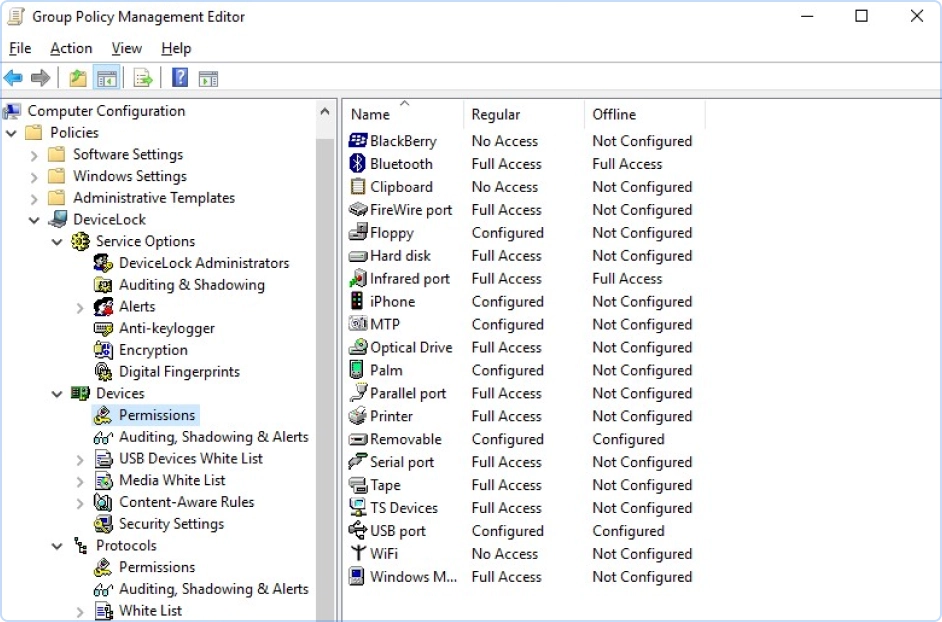
- Integrazione di Active DirectoryRiduci i tempi di formazione e il carico amministrativo con una console basata sullo snap-in personalizzato Acronis DeviceLock MMC per la Console di Gestione Criteri di gruppo Microsoft utilizzata come interfaccia di Criteri di gruppo di Active Directory. Questa integrazione nativa consente la distribuzione e la gestione completa degli agenti Acronis DeviceLock DLP tramite Criteri di gruppo.
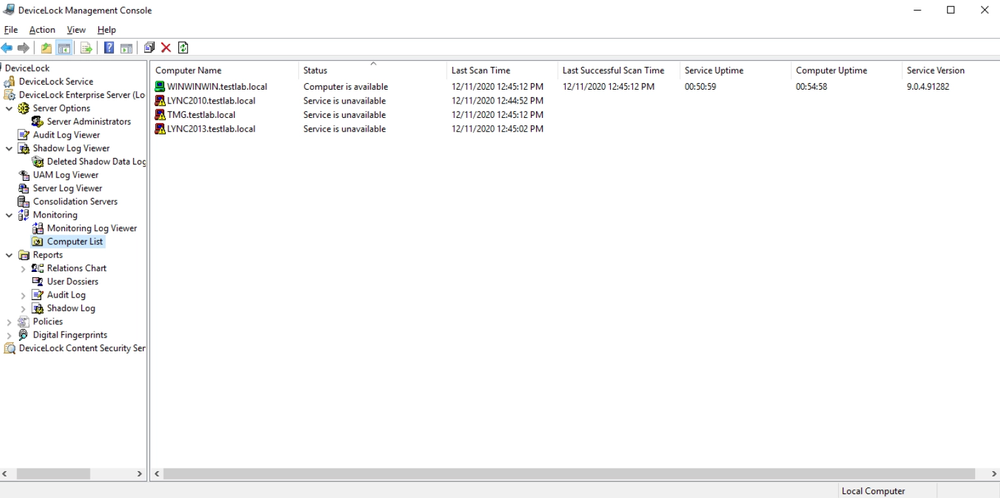
- Ambienti non Active DirectoryNegli ambienti non AD, la gestione viene effettuata mediante Acronis DeviceLock Enterprise Manager, un'applicazione nativa di Windows eseguita su un computer separato. Le policy DLP vengono distribuite a tutti gli agenti in modalità push o pull tramite Acronis DeviceLock Enterprise Server (DLES).
- Installazioni senza directoryIn ambienti IT di questo tipo, ad esempio in una rete Windows per Workgroup, così come per la gestione di Acronis DeviceLock Discovery, lo snap-in personalizzato Acronis DeviceLock MMC può essere utilizzato per gestire in remoto gli agenti a seconda degli endpoint.
Protezione proattiva
- Universal
Protezione dalle manomissioni
Garantisci la conformità dei processi impedendo la manomissione delle impostazioni delle policy DLP a livello locale su endpoint protetti, anche da parte di utenti con privilegi di amministratore sul sistema locale. Solo gli amministratori Acronis DeviceLock DLP designati possono disinstallare o aggiornare l'agente o modificare le policy DLP. - Universal
Sicurezza di stampa
Controlla le operazioni di stampa locale e di rete dagli endpoint Windows applicando policy DLP per l'accesso degli utenti e per il contenuto dei documenti stampati sulle stampanti di rete, locali e virtuali. Garantisci una maggiore sicurezza dei dati intercettando e ispezionando le operazioni di spooling di stampa, creando whitelist per le stampanti collegate tramite USB ed effettuando lo shadowing dei dati di stampa. - Universal
Riconoscimento della rete
Gli amministratori possono definire diverse policy DLP online o offline per lo stesso utente o gruppo di utenti. Ad esempio, un'impostazione ragionevole e spesso necessaria per il laptop di un utente mobile è quella di disabilitare il Wi-Fi quando il dispositivo è collegato alla rete aziendale e di abilitarlo quando è scollegato.
Creazione di whitelist
Consenti controlli granulari sull'accesso ai dati e sulle operazioni di trasferimento grazie alla possibilità di gestire le esclusioni dalle regole DLP generali sfruttando un'ampia gamma di funzionalità per la creazione di whitelist.
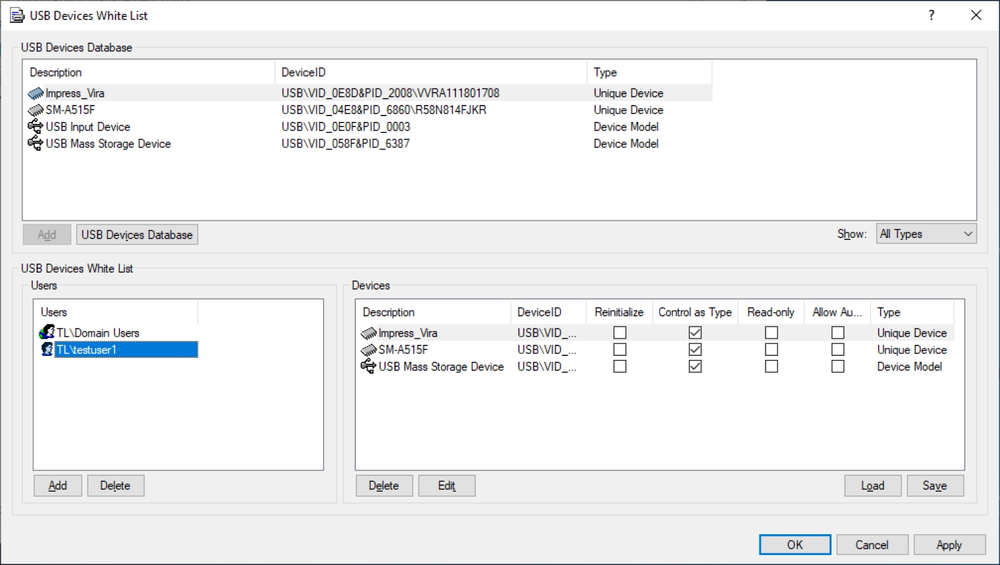
- CoreWhitelist per dispositivi USBConsente agli amministratori di concedere l'autorizzazione per l'accesso alla porta USB a un modello specifico di dispositivi o a un dispositivo particolare dotato di un identificatore univoco, come un numero di serie, e di bloccare l'accesso a tutti gli altri dispositivi.
- CoreWhitelist per supportiSemplifica la distribuzione del software consentito autorizzando l'uso di specifici dischi DVD, BD e CD-ROM identificati in modo univoco tramite firma dei dati. Controlla in modo granulare gli utenti autorizzati e i gruppi che possono accedervi.
- CoreWhitelist temporanea per supporti USBPer l'utilizzo di dispositivi USB su endpoint al di fuori della rete aziendale, è possibile fornire l'accesso a un dispositivo collegato tramite USB inviando un codice di accesso all'utente in modo non programmato, anziché attraverso le regolari procedure di autorizzazione di Acronis DeviceLock DLP.
Migliore conformità dei processi
- Universal
DLP virtuale
Previeni le fughe di dati dai dispositivi BYOD durante l'utilizzo delle principali soluzioni di virtualizzazione remota. Eseguito su un host VDI o su un server di terminale, Acronis DeviceLock DLP applica controlli con riconoscimento del contesto e del contenuto sugli scambi di dati tra lo spazio di lavoro virtuale e il dispositivo BYOD, le sue periferiche locali e la rete. - Core
Integrazione della crittografia per i supporti rimovibili
Migliora la sicurezza dei dati durante la copia delle informazioni su supporti rimovibili consentendo il caricamento dei dati solo su supporti rimovibili crittografati utilizzando le soluzioni integrate migliori del settore. Crea whitelist selettive per i supporti USB crittografati per garantire una maggiore conformità interna. - Universal
Invio di avvisi
Riduci i tempi di reazione grazie a notifiche in tempo reale sulle attività degli utenti sensibili alla DLP eseguite sugli endpoint protetti all'interno e all'esterno della rete aziendale. Acronis DeviceLock DLP fornisce ai sistemi SIEM e agli amministratori funzionalità di avviso basate su SNMP, SYSLOG e SMTP.
Creazione di report
Per semplificare la verifica della sicurezza delle informazioni e la creazione di report di conformità e, al contempo, ottenere una maggiore visibilità sui flussi e sulla protezione dei dati, Acronis DeviceLock DLP offre un'ampia scelta di funzionalità di reporting.
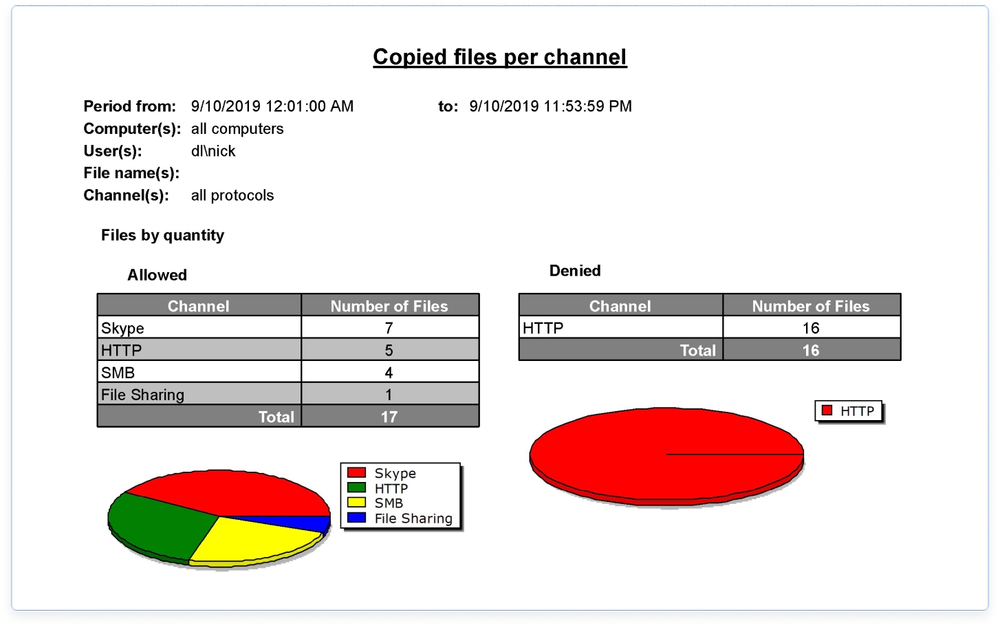 I report grafici si basano sui registri di audit e di shadowing.
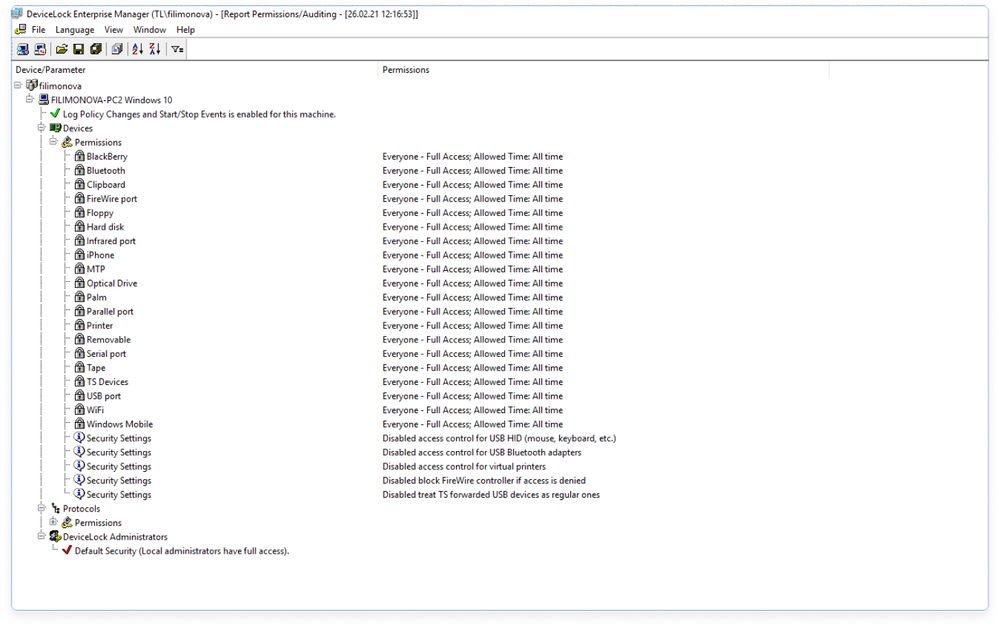 I report sulle autorizzazioni mostrano le autorizzazioni e le regole di audit impostate su tutti gli endpoint della rete.
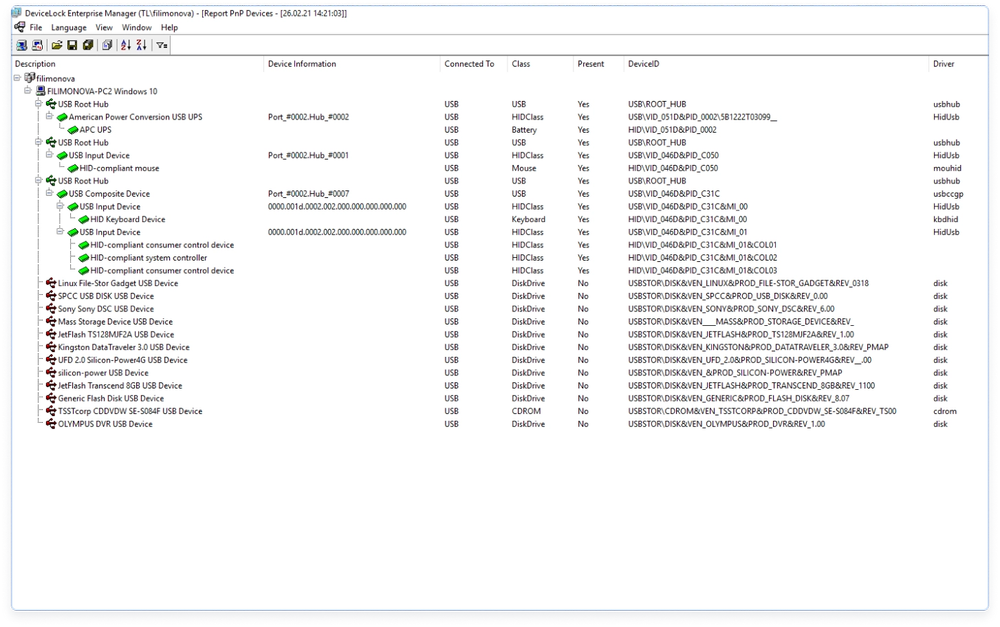 I report sui dispositivi Plug and Play mostrano i dispositivi USB, FireWire e PCMCIA attualmente collegati agli endpoint della rete o che sono stati collegati in precedenza.
Raccolta completa di registri per una maggiore visibilità
- Universal
Audit
Monitora le attività degli utenti e dei file per determinati tipi di dispositivi, porte e risorse di rete su un computer e raccogli registri con indicatore data e ora GMT a livello centrale in un database Microsoft SQL o Postgres. Esegui il pre-filtraggio delle attività di audit per evento e contesto. I registri di audit possono essere esportati in numerosi formati di file standard per essere utilizzati in altri strumenti di creazione di report. - Core
Shadowing dei dati
Abilita la verifica della conformità della sicurezza, le indagini sugli incidenti e l'informatica forense eseguendo il mirroring dei dati trasferiti senza autorizzazione tramite canali locali e di rete. Sfrutta lo shadowing dei dati attivato in base al contenuto e al contesto delle operazioni. Esegui il pre-filtraggio delle attività di shadowing per il bilanciamento del carico di rete. - Universal
Monitoraggio
Utilizza Acronis DLES per monitorare i computer remoti in tempo reale e controllare lo stato degli agenti, la coerenza alle policy e la loro integrità e includere informazioni nel registro di monitoraggio. Definisci una policy principale da applicare a computer remoti selezionati nel caso in cui utilizzino policy DLP obsolete o danneggiate.
Domande Frequenti

Il browser non è supportato.
Il nuovo sito web non è compatibile con questa versione del browser.
Il problema può essere risolto facilmente. Per visitare il sito web completo, è infatti sufficiente aggiornare ora il browser.