La perdita di dati nella GenAI raramente inizia con qualcuno che cerca di rubare dati. Il più delle volte, tutto inizia con qualcuno che cerca di lavorare più velocemente: un tecnico che incolla un ticket di assistenza in una chat con l’AI, un utente del reparto finanziario che carica un foglio di calcolo per un’analisi, un responsabile delle vendite che chiede all’AI di semplificare un’offerta o uno sviluppatore che richiede aiuto per un frammento di codice.
Il vantaggio in termini di produttività è reale, ma lo è anche il rischio. Prompt e caricamenti possono contenere record dei clienti, note interne, prezzi, contratti, credenziali, dati personali, codice sorgente o altre informazioni sensibili che non dovrebbero uscire dall’azienda attraverso un flusso di lavoro AI non gestito.
Ecco perché la Data Loss Prevention (DLP) per la GenAI è importante. Protegge un nuovo tipo di movimento dei dati: informazioni sensibili che escono tramite prompt, contenuti incollati, file caricati e applicazioni basate sull’AI.
Il rischio è già misurabile. Nel secondo trimestre del 2025, Harmonic Security ha analizzato un milione di prompt GenAI e 20.000 file caricati in oltre 300 applicazioni SaaS GenAI e basate sull’AI. Ha rilevato che il 4,37% dei prompt e quasi il 22% dei file caricati comprendevano contenuti sensibili.
Il punto fondamentale è semplice: la GenAI fa sembrare la condivisione delle informazioni una normale attività di lavoro. Per questo la protezione deve avvenire nel momento dell’uso, prima che i dati sensibili vengano inviati.
Perché prompt e caricamenti cambiano il problema del DLP
Un prompt può sembrare una semplice domanda, ma può contenere molto più di quanto l’utente si renda conto.
Immagina un addetto alla contabilità che sta preparando un riepilogo mensile del flusso di cassa. Per risparmiare tempo, carica un foglio di calcolo in uno strumento GenAI e gli chiede di identificare le spese insolite e creare un breve riepilogo per la direzione. Il foglio di calcolo include nomi dei fornitori, coordinate bancarie, fatture dei clienti, importi delle buste paga, informazioni fiscali e note interne sulle prossime riduzioni dei costi. L’intenzione del dipendente è pratica e produttiva. Ma il file potrebbe esporre a un servizio AI, che non è mai stato approvato per quei dati, informazioni finanziarie, sui dipendenti, sui clienti e sensibili per l’azienda.
Questa è la differenza fondamentale con il DLP per la GenAI. Un’azione rischiosa non si presenta sempre come il furto di un file o l’invio intenzionale di dati fuori dall’azienda da parte di un utente. Può trattarsi di un tecnico che chiede aiuto, un utente del reparto finanziario che carica un foglio di calcolo o un manager che chiede all’AI di riassumere un contratto.
Anche prompt e caricamenti comportano tipi di rischio diversi. Un prompt è spesso più piccolo, ma può contenere dati del cliente copiati, log, credenziali, note interne o codice. Un caricamento può essere molto più grande e meno prevedibile. Un foglio di calcolo può includere schede nascoste. Un documento può includere commenti, metadati o discussioni interne copiate. Una schermata può rivelare nomi di sistemi, dettagli degli account o informazioni di sicurezza sullo sfondo. Un utente può essere interessato solo a un paragrafo, ma lo strumento AI riceve l’intero file.
Il DLP tradizionale resta importante, ma la GenAI modifica le conseguenze e la reversibilità della condivisione eccessiva di informazioni. Con e-mail, trasferimento di file o condivisione cloud, un’organizzazione può ancora essere in grado di tracciare il destinatario, revocare l’accesso, eliminare un file condiviso o dimostrare dove sono finiti i dati. Con strumenti GenAI non gestiti, questo controllo può essere molto più debole.
A seconda del servizio e delle impostazioni dell’account, prompt e caricamenti possono essere conservati, esaminati o utilizzati per migliorare i modelli, e l’organizzazione potrebbe non essere in grado di recuperare o eliminare i dati con certezza. La ricerca sull’estrazione dei dati di addestramento ha inoltre dimostrato che i modelli linguistici possono memorizzare e riprodurre i dati di addestramento quando interrogati, compresi esempi contenenti nomi, indirizzi e-mail, numeri di telefono, codice e altri testi univoci.
Ecco perché il DLP per la GenAI deve intervenire prima dell’invio. L’obiettivo non è solo monitorare l’uso dell’AI a posteriori, ma impedire in primo luogo che dati dei clienti, informazioni finanziarie, credenziali, codice sorgente o contenuti aziendali riservati entrino in flussi di lavoro AI non gestiti.
Perché è importante per gli MSP e gli SMD
Per gli MSP, il DLP per la GenAI è più di un controllo di sicurezza. È una nuova opportunità di servizio gestito. Molti clienti SMD stanno già sperimentando l’AI, ma spesso non dispongono del tempo, delle competenze o dei processi di governance necessari per definire autonomamente regole di utilizzo sicuro. Hanno bisogno di aiuto per rispondere a domande pratiche: quali strumenti di AI stanno usando i dipendenti? Quali tipi di dati vengono condivisi? Quali strumenti dovrebbero essere consentiti? Quando si dovrebbero avvisare gli utenti? Quando dovrebbero essere bloccati i dati sensibili?
Questo crea per l’MSP un chiaro ruolo operativo e di consulenza. Invece di dire semplicemente ai clienti di evitare l’AI, l’MSP può aiutarli ad adottarla in modo sicuro: individuare l’uso della GenAI, valutare il rischio di esposizione dei dati, definire policy di utilizzo accettabile, abilitare il monitoraggio, applicare controlli DLP e fornire reportistica regolare. Questo trasforma la sicurezza della GenAI in un servizio ripetibile, anziché in una discussione una tantum sulle policy.
Anche il valore commerciale è chiaro. I rischi legati alla GenAI offrono agli MSP un motivo per avviare un nuovo dialogo sulla sicurezza con i clienti esistenti, creare un punto di accesso per i clienti che non sono ancora pronti per un programma DLP completo e differenziare la propria offerta di sicurezza gestita grazie a visibilità e misure di controllo specifiche per l’AI. Per gli SMD, il valore è una protezione concreta senza dover creare un team interno di governance dell’AI. Per gli MSP, il valore è un servizio scalabile che possono offrire in molti ambienti del cliente.
Cosa dovrebbe fare un sistema DLP per la GenAI e in che modo Acronis GenAI Protection ti aiuta
Il DLP per la GenAI dovrebbe aiutare le organizzazioni a consentire l’uso dell’AI in modo sicuro, non limitarsi a bloccare gli strumenti di AI. Per essere efficace, servono cinque funzionalità pratiche.
1. Ispezionare prima dell’invio
I dati sensibili dovrebbero essere analizzati prima che un prompt o il caricamento di un file raggiungano l’applicazione di AI. Acronis GenAI Protection aiuta ad analizzare le interazioni GenAI in modo che le policy possano essere applicate prima dell'invio dei dati.
2. Applicare le policy in base al rischio
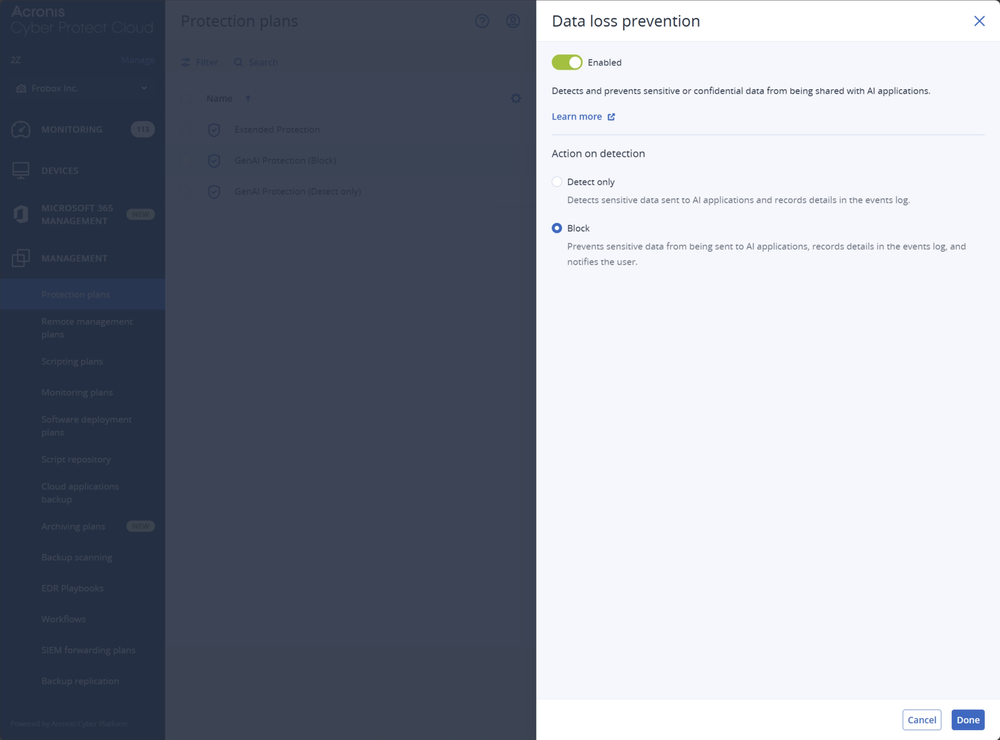
Non tutti i clienti hanno bisogno dello stesso livello di applicazione. Alcuni vogliono per prima cosa la visibilità; altri hanno bisogno del blocco per i dati ad alto rischio. Acronis GenAI Protection supporta la modalità di rilevamento per il monitoraggio e la modalità di blocco per l’applicazione quando vengono rilevati dati sensibili.
3. Guidare gli utenti nel momento del rischio
Il blocco è più efficace quando gli utenti capiscono perché è avvenuto. Acronis può avvisare l’utente finale quando viene impedito l’invio di dati sensibili, contribuendo a trasformare un comportamento rischioso in un comportamento più sicuro.
4. Registrare gli eventi per l’analisi e la reportistica
Gli MSP hanno bisogno di prove, non solo di dichiarazioni di policy. Gli eventi di DLP per la GenAI dovrebbero essere registrati in modo che gli amministratori possano indagare su ciò che è successo, analizzare i modelli, ottimizzare le politiche e comunicare i risultati ai clienti. Acronis registra gli eventi di DLP per la GenAI nel registro eventi.
5. Creare operatività in tutti gli ambienti del cliente
Per gli MSP, il controllo deve essere ripetibile. Acronis GenAI Protection può essere abilitata tramite un piano di gestione e assegnata ai dispositivi protetti, aiutando i Partner a gestire la sicurezza della GenAI come parte di un modello più ampio di protezione gestita.
Insieme, queste funzionalità aiutano gli MSP a portare i clienti dall’uso non gestito dell’AI a un’adozione più sicura dell’AI: individuare dove viene usata l’AI, ispezionare ciò che gli utenti inviano, applicare le policy, avvisare gli utenti quando necessario e riferire i risultati.
Conclusione: un modello di servizio pratico per un uso più sicuro della GenAI
Il rischio GenAI è difficile da gestire perché compare all’interno dei normali flussi di lavoro di produttività quotidiani, non come un evidente incidente di sicurezza. La GenAI sta diventando parte del lavoro quotidiano e la risposta giusta non è bloccare la produttività, ma rendere l’uso dell’AI visibile, governato e più sicuro.
Le organizzazioni SMD hanno bisogno di un modo per capire quali strumenti AI vengono utilizzati, decidere quali dati debbano essere protetti, impedire l’invio di informazioni sensibili quando la policy lo richiede e riferire i risultati. Laddove vengano usate istruzioni malevole per provocare l’esposizione dei dati, la protezione contro l’iniezione di prompt può aiutare a rilevare il tentativo di manipolazione, mentre il DLP aiuta a impedire che i dati sensibili vengano inviati o esposti.
Per gli MSP, questo crea una chiara opportunità di servizio gestito: individuare, valutare, monitorare, applicare, riferire e ottimizzare. Acronis GenAI Protection aiuta a fornire questo modello con visibilità sull’uso della GenAI, controlli DLP per prompt e caricamenti, opzioni di rilevamento e blocco, notifiche agli utenti, registrazione degli eventi e reportistica. Questo aiuta i Partner a trasformare l’adozione sicura dell’AI in un servizio pratico e ripetibile per i loro clienti.
Written by
Informazioni su Acronis
Una società svizzera fondata a Singapore nel 2003, Acronis ha 15 uffici in tutto il mondo e dipendenti in oltre 60 paesi. La soluzione Acronis Cyber Platform è disponibile in 26 lingue e in più di 150 paesi, ed è utilizzata da oltre 21,000 Service Provider per proteggere più di 750,000 aziende.