L’AI generativa in azienda non è più solo un chatbot in una scheda del browser. In molti ambienti, è già un mix di app di AI basate sul web, assistenti integrati in piattaforme più ampie, agenti interni creati per specifici flussi di lavoro e strumenti connessi tramite model context protocol (MCP) che consentono all’AI di raggiungere documenti, servizi e sistemi aziendali oltre il modello stesso. Questo cambia completamente il discorso. Il problema non è più solo se le persone usano l’AI. Il vero problema è come mantenere sotto controllo questo ecosistema AI in crescita.
Il mercato sta già mostrando quanto sia diventato ampio questo divario. Un sondaggio ISACA 2025 ha rilevato che l’83% dei professionisti IT e aziendali in Europa riteneva che i dipendenti della propria organizzazione stessero già usando l’AI, mentre solo il 31% dichiarava che la propria organizzazione disponeva di una policy AI formale e completa. Un sondaggio KPMG 2026 ha rilevato che il 32% delle organizzazioni stava già distribuendo e scalando agenti AI, mentre un altro 27% stava coordinando più agenti in tutta l’azienda. Questi numeri raccontano una storia semplice: l’AI sta entrando nel lavoro quotidiano più rapidamente di quanto venga costruita una governance intorno a essa.
È esattamente per questo che la gestione della GenAI è importante. In parole semplici, significa avere un unico posto in cui decidere quale AI è approvata, chi può usarla, a cosa può connettersi, cosa è autorizzata a fare e come tutto questo viene monitorato nel tempo. Senza questo, ogni nuova app di AI, ogni agente interno e ogni nuova connessione MCP diventano un’altra eccezione da gestire manualmente.
Perché questo problema sta diventando più complicato
Molte organizzazioni parlano ancora dell’AI come se fosse un’unica categoria di strumento. Ma non è più così che si comporta nel mondo reale.
Un’app di AI è una cosa. Può aiutare un utente a redigere una risposta, riassumere un documento o cercare informazioni più rapidamente. Un agente è già più potente. Può muoversi attraverso più passaggi, usare strumenti, seguire un flusso di lavoro e talvolta agire con un’indipendenza limitata. Il vero problema non è un protocollo o un metodo di integrazione specifico. Il problema è la combinazione di LLM, uso degli strumenti, flussi di lavoro e autorizzazioni. Una volta che un sistema AI può interpretare una richiesta, scegliere uno strumento, accedere ai dati aziendali e compiere il passaggio successivo in un flusso di lavoro, l’azienda non gestisce più soltanto risposte, ma gestisce accessi e azioni.
L’MCP rende questo scenario ancora più importante perché standardizza il modo in cui i sistemi AI si connettono a strumenti e dati. Questo può essere molto utile: la standardizzazione può rendere le integrazioni più semplici, più ripetibili e più facili da governare. Ma accelera anche la necessità di una policy chiara. Se gli strumenti connessi all’AI diventano più facili da aggiungere, l’azienda ha bisogno di un modo più valido per decidere quali strumenti sono affidabili, chi può usarli, a quali dati possono accedere e se sono limitati ad attività di sola lettura o autorizzati a eseguire azioni con capacità di scrittura.
È qui che molti modelli di governance falliscono. Un team può approvare un’app di AI per la ricerca, ma nessuno verifica se in seguito ottiene accesso ai file condivisi. Un altro team può costruire un agente interno di supporto, ma nessuno definisce chiaramente quali sistemi può richiamare o quali azioni può intraprendere. Un terzo team può connettere l’AI agli strumenti aziendali tramite MCP o un altro metodo di integrazione, ma nessuno stabilisce regole chiare per connessioni affidabili, accesso di sola lettura, azioni con capacità di scrittura o revisione umana. Nessuna di queste decisioni, presa singolarmente, sembra drammatica. Insieme, tuttavia, creano un ambiente disordinato in cui l’AI continua a espandersi mentre il controllo resta frammentato.
Ecco perché una policy centralizzata conta così tanto oggi. Riporta tutte queste decisioni in un unico modello operativo. Invece di gestire app di AI, agenti, connessioni agli strumenti e server MCP come eccezioni separate, l’azienda ha bisogno di un unico livello che risponda ogni volta alle stesse domande fondamentali: perché dovrebbe essere approvata? Chi può usarla? Che cosa può vedere? Che cosa può fare? Che cosa viene registrato? Che cosa richiede una revisione?
App, agenti e MCP non devono essere governati allo stesso modo
Uno degli errori più grandi che le aziende commettono è trattare queste tre cose come se fossero sostanzialmente uguali.
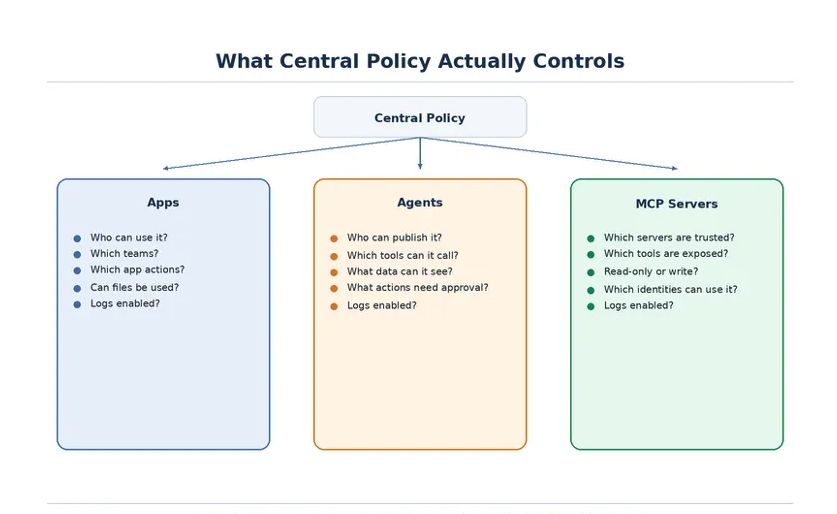
Le app di AI sono di solito il livello più facile da governare. Le domande sono familiari: quali app sono consentite, quali utenti o ruoli possono accedervi, usano un’identità gestita, è consentito caricare file ed esiste una visibilità sufficiente sull’utilizzo?
Gli agenti alzano la posta in gioco perché introducono più logica di flusso di lavoro e una maggiore portata operativa. Un agente può cercare conoscenza, concatenare più attività, usare connettori o eseguire il passaggio successivo in un processo invece di limitarsi a suggerirne uno. Questo significa che la governance deve andare oltre la semplice approvazione dell’app. Deve comprendere la pubblicazione, la proprietà, l’uso degli strumenti, l’ambito d'azione e il livello di autonomia che il sistema è autorizzato ad avere.
I server MCP rendono la governance di nuovo più tecnica. Una volta che l’AI può connettersi a strumenti esterni tramite MCP, la domanda principale non è più solo se l’assistente AI stesso sia consentito. La domanda più importante è se gli strumenti che ci stanno dietro siano affidabili, quali dati espongano e se siano limitati alla lettura delle informazioni o autorizzati a modificarle. È qui che una governance debole può trasformarsi silenziosamente in un vero rischio aziendale.
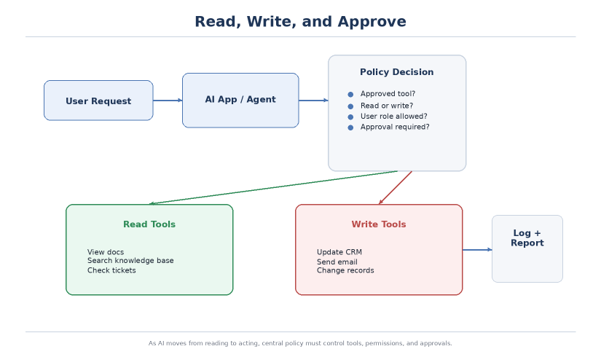
Un modo semplice per spiegarlo ai clienti è che l’approvazione non è più un’unica decisione. Approvare un’app basata sull’AI è una decisione. Approvare le azioni dietro quell’app è un’altra. Approvare i dati a cui può accedere è un’altra. Approvare l’accesso agli strumenti tramite MCP è un’altra ancora. Se tutto questo viene gestito in modo poco rigoroso, l’uso dell’AI può sembrare controllato in superficie pur continuando a espandersi in modi che l’organizzazione non intendeva davvero consentire.
Che cosa dovrebbe fare davvero una policy centralizzata
Una buona gestione della GenAI non deve per forza sembrare complicata. Deve solo essere omogenea. Un livello di policy centrale deve definire quali app di AI, agenti e server MCP sono approvati, soggetti a restrizioni o non consentiti. Deve definire chi può usarli e tramite quali ruoli o identità. Deve definire a cosa possono accedere, incluse le fonti di dati e gli strumenti collegati. Deve definire che cosa sono autorizzati a fare, soprattutto quando il discorso passa dal recupero di sola lettura ad azioni con capacità di scrittura. E deve definire che cosa viene registrato, riportato, riesaminato e aggiornato nel tempo.
Questa è la vera differenza tra un’adozione di base dell’AI e un’adozione dell’AI disciplinata. In un modello debole, le persone usano gli strumenti e sperano che non vada storto nulla. In un modello affidabile, l’organizzazione ha una modalità chiara per stabilire che cosa è abilitato, che cosa è limitato, che cosa è bloccato e che cosa è ancora in fase di revisione.
Ecco anche perché questo tema è così importante per gli MSP. Senza un unico livello di controllo, ogni richiesta del cliente diventa un mini progetto separato. Un cliente vuole un assistente di supporto, un altro vuole un’AI collegata alla documentazione interna, un altro ancora vuole un agente connesso al ticketing o al CRM, e un altro inizia a sperimentare strumenti basati su MCP. Se ognuna di queste decisioni viene gestita manualmente, la governance diventa rapidamente lenta, non omogenea e difficile da scalare tra i tenant.
Per i clienti SMD, la sfida è simile, solo con meno persone e meno tempo. Non hanno bisogno di un enorme programma di governance, ma hanno bisogno di qualcosa di meglio di decisioni manuali sparse e impostazioni predefinite che nessuno ha davvero riesaminato adeguatamente.
Come affrontiamo questo tema in Acronis
In Acronis, abbiamo integrato questo aspetto in un modello familiare di gestione invece di trattarlo come un processo separato e secondario. GenAI Protection può essere abilitato tramite un piano di gestione assegnato ai dispositivi gestiti, e quello stesso livello di gestione viene utilizzato per configurare il monitoraggio dell’utilizzo, la prevenzione della perdita di dati e la protezione dall’iniezione di prompt. L’obiettivo è semplice: governare le applicazioni GenAI, gli agenti e i server MCP tramite policy centralizzate, invece di lasciare che ogni nuova funzionalità di AI venga gestita separatamente.
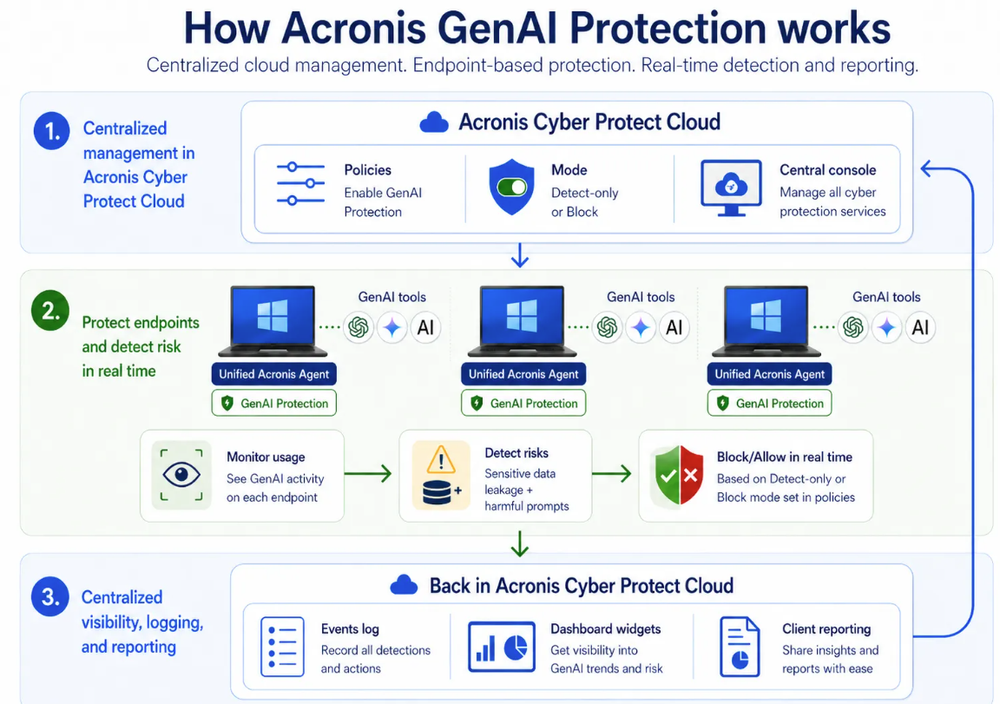
Acronis Data Loss Prevention può essere configurato sia per rilevare i dati sensibili inviati alle applicazioni di AI sia per bloccarli, registrare l’evento e avvisare l’utente. Anche la protezione dall’iniezione di prompt può essere configurata per rilevare prompt dannosi o per bloccarli, registrare i dettagli e avvisare l’utente finale. Quindi non si tratta solo di funzionalità di visibilità. Possono passare dalla consapevolezza all’applicazione quando il cliente è pronto per quel passaggio.
Il monitoraggio dell’utilizzo è un’altra parte fondamentale di questa storia. Quando è abilitato, i Partner possono vedere i widget aggiuntivi nella dashboard di monitoraggio e utilizzare un report di GenAI Protection disponibile sia a livello di Partner sia a livello di cliente. Questo è importante negli ambienti multitenant, dove la governance deve funzionare in tutti gli ambienti del cliente anziché all’interno di un solo deployment isolato.
La nostra direzione, inoltre, va oltre un singolo controllo. L’ambito attuale copre già il monitoraggio dell’utilizzo, la DLP, la protezione dall’iniezione di prompt e la gestione centralizzata della GenAI, mentre la roadmap si estende ulteriormente all’analisi dei prompt basata su NLP, alla protezione dei server MCP, alla protezione da attacchi denial-of-wallet basata sull’utilizzo e al controllo a livello di proxy di rete.
Il punto più importante
Lo scopo della gestione della GenAI non è rallentare l’AI. È impedire che la crescita dell’AI si trasformi in un insieme di punti ciechi.
Questo è il vero cambiamento che sta avvenendo in questo mercato. La governance non riguarda più solo il dire sì o no all’AI. Riguarda il decidere che cosa è abilitato, che cosa è approvato, che cosa può connettersi, che cosa può agire, che cosa viene registrato e che cosa viene riesaminato in seguito. Le aziende che riusciranno a farlo bene non saranno quelle che semplicemente abilitano l’AI più velocemente. Saranno quelle che sapranno gestirla in modo chiaro, ripetibile e su larga scala.
Per gli MSP, questo significa avere un modello unico e praticabile per tutti i clienti invece di un lungo elenco di eccezioni. Per le distribuzioni piccole e medie (SMD), significa poter andare avanti con l’AI senza perdere traccia di autorizzazioni, confini e responsabilità. E per noi, è esattamente per questo che la policy centrale è al centro della gestione della GenAI.
Written by
Informazioni su Acronis
Una società svizzera fondata a Singapore nel 2003, Acronis ha 15 uffici in tutto il mondo e dipendenti in oltre 60 paesi. La soluzione Acronis Cyber Platform è disponibile in 26 lingue e in più di 150 paesi, ed è utilizzata da oltre 21,000 Service Provider per proteggere più di 750,000 aziende.