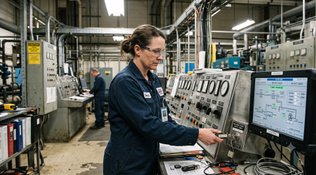
La sicurezza dell'Operational Technology (OT) tutela i sistemi industriali, le reti e i processi fisici che alimentano la società moderna. A differenza dell'Information Technology (IT), che dà priorità alla riservatezza dei dati, la sicurezza OT si concentra sulla disponibilità, l'affidabilità e la sicurezza delle operazioni fisiche, proteggendo la tecnologia alla base di turbine, bracci robotici, pompe e valvole delle condutture.
Poiché l'Industria 4.0 favorisce la convergenza di questi sistemi tradizionalmente isolati con le reti aziendali, la resilienza digitale deve tenere conto di apparecchiature progettate per funzionare ininterrottamente per decenni, molto più a lungo dei rapidi cicli di aggiornamento tipici del mondo IT.
Che cos'è la sicurezza OT (Operational Technology)?
L'Operational Technology (OT) si riferisce a hardware e software che monitorano o controllano processi fisici, dalle reazioni chimiche alle linee di produzione meccanica. La sicurezza OT protegge questi sistemi dalle minacce informatiche che potrebbero interrompere le operazioni, danneggiare le apparecchiature o mettere in pericolo le persone.
Il dominio OT utilizza una terminologia specialistica che riflette la sua struttura di controllo gerarchica:
- Industrial Control Systems (ICS): i centri di comando per processi che vanno dall'assemblaggio automobilistico al trattamento delle acque.
- SCADA (Supervisory Control and Data Acquisition): sistemi che monitorano e controllano risorse distribuite geograficamente, come reti elettriche regionali o reti di condutture.
- PLC (controller logici programmabili): computer industriali robusti in tempo reale che automatizzano funzioni specifiche, come la regolazione della pressione in un reattore chimico.
- HMI (interfacce uomo-macchina): schermi e console che gli operatori usano per visualizzare i dati di processo e interagire con essi.
- MES (sistemi di esecuzione della produzione): software che allineano le operazioni dei reparti di produzione agli obiettivi aziendali e alla pianificazione della produzione.
Questi sistemi danno priorità al determinismo, ossia alla garanzia che un comando venga eseguito entro un intervallo di tempo specifico. Negli ambienti OT, la latenza rappresenta un pericolo fisico: un segnale ritardato può causare un guasto meccanico o mettere in pericolo il personale.
La portata della connettività industriale è in rapida espansione. Secondo IoT Analytics, il numero di dispositivi IoT connessi ha raggiunto circa 18,8 miliardi entro la fine del 2024, con proiezioni che si avvicinano ai 39-40 miliardi entro il 2030. Questa crescita mette in discussione il tradizionale “air gap”, ossia l'isolamento fisico delle reti OT, e introduce nuovi rischi legati alla manutenzione remota, ai sensori IIoT e all'integrazione della supply chain.
Sicurezza OT e sicurezza IT: confronto tra missione e priorità critiche
La differenza fondamentale: l'OT dà priorità alla sicurezza fisica e alla disponibilità operativa; l'IT tradizionalmente dà priorità alla riservatezza dei dati.
Un sistema IT compromesso può comportare perdita di dati o interruzioni operative. Un sistema OT compromesso può causare danni fisici, contaminazione ambientale, violazioni normative o rischi per la sicurezza che colpiscono i lavoratori e il pubblico.
Questo sposta l'enfasi nella tradizionale triade CIA (Riservatezza, Integrità, Disponibilità). Negli ambienti OT, la priorità è di fatto invertita: prima la Disponibilità, poi l'Integrità, quindi la Riservatezza, perché il funzionamento ininterrotto del sistema è critico per la sicurezza e la continuità produttiva.
I sistemi OT spesso funzionano 24 ore su 24, 7 giorni su 7, per anni senza interruzioni. La durata delle apparecchiature supera abitualmente i 20-30 anni, quindi le infrastrutture critiche si affidano spesso a sistemi operativi legacy scelti per la loro stabilità comprovata piuttosto che per la compatibilità con la moderna sicurezza. I controlli di sicurezza devono essere non intrusivi e in grado di riconoscere i protocolli per evitare di alterare la precisa temporizzazione dell'automazione industriale.
L'economia della resilienza operativa e il costo dell'interruzione operativa
L'interruzione operativa non pianificata è una delle sfide operative più costose negli ambienti industriali. Secondo il report Siemens True Cost of Downtime 2024, le 500 aziende più grandi del mondo perdono circa 1.400 miliardi di dollari all'anno a causa dell'interruzione operativa non pianificata, pari a circa l'11% dei loro ricavi annuali.
Il costo di una singola ora persa varia notevolmente a seconda del settore:
Questi dati riflettono il “costo reale”, inclusi la manodopera inattiva, i materiali di scarto, i componenti d'emergenza acquistati a prezzi maggiorati e gli straordinari necessari per recuperare sui programmi di produzione. Oltre all'impatto finanziario diretto, l'interruzione operativa provoca stress prolungato: potenziali danni alle apparecchiature dovuti agli arresti di emergenza e danni reputazionali causati da consegne non rispettate.
Gli autori delle minacce prendono di mira in particolare il settore manifatturiero perché comprendono bene questa pressione. L'elevato costo dell'interruzione operativa crea forti incentivi al pagamento dei riscatti e al ripristino rapido dell'operatività.
Industria 4.0 e la nuova superficie di attacco
Industria 4.0 favorisce l'integrazione dei sistemi OT con le reti IT aziendali e internet per consentire analisi in tempo reale e manutenzione predittiva. Sebbene questa convergenza migliori l'efficienza, colma anche il tradizionale air gap che storicamente isolava le risorse industriali. I rischi ora possono migrare dalla rete aziendale al reparto produttivo tramite laptop di fornitori esterni, unità USB o gateway legittimi di accesso remoto.
Secondo l'IBM X-Force 2025 Threat Intelligence Index, il settore manifatturiero è stato quello più colpito per quattro anni consecutivi, rappresentando il 26% degli incidenti nei settori critici. Il Fortinet 2024 State of OT and Cybersecurity Report ha rilevato che il 73% delle organizzazioni ha segnalato un'intrusione con impatto sui sistemi OT, rispetto al 49% dell'anno precedente.
La sfida è aggravata dagli ambienti "brownfield", strutture in cui il software moderno di analisi deve integrarsi con hardware legacy che non è mai stato progettato pensando alla cyber security. Molti di questi sistemi utilizzano protocolli di comunicazione aperti ottimizzati per prestazioni deterministiche piuttosto che per complessi livelli di autenticazione. Di conseguenza, gli autori delle minacce spesso sfruttano credenziali valide anziché vulnerabilità del software: "accedono" invece di "forzare l'ingresso".
Il movimento laterale rappresenta una minaccia tattica significativa. I dispositivi all'interno della rete industriale spesso si fidano implicitamente dei comandi inviati tramite protocolli nativi, rendendo la segmentazione della rete una difesa obbligatoria per impedire che una singola workstation compromessa influisca su un intero impianto.
Come strutturare la difesa: il modello Purdue
Il modello Purdue (chiamato anche Purdue Enterprise Reference Architecture) segmenta i sistemi di controllo industriale in distinte zone logiche per allineare le strategie di sicurezza IT e OT. Questa architettura gerarchica consente una difesa in profondità, garantendo che un incidente di sicurezza in una zona non si propaghi fino a causare un guasto esteso all'intero impianto.
I livelli del modello Purdue (0-5)
Definendo rigorosamente zone e condotti, le organizzazioni possono applicare controlli di protocollo basati su allow-list e limitare il movimento laterale tra i livelli. Questa segmentazione è il fondamento di un'architettura Zero Trust in OT, che verifica ogni richiesta indipendentemente dalla sua origine all'interno della rete.
Framework per l'azione: NIST SP 800-82 e resilienza digitale
Il NIST SP 800-82 (Guide to OT Security) fornisce una strategia standard per il rafforzamento dei sistemi industriali, enfatizzando l'inventario delle risorse, la segmentazione della rete e i controlli compensativi per i sistemi che non possono ricevere patch a causa di vincoli operativi. L'attenzione va oltre la pura prevenzione e si estende alla resilienza, ovvero alla capacità di resistere agli attacchi, rispondere e recuperare mantenendo operative le attività.
Un pratico ciclo di vita della resilienza digitale si articola in tre fasi:
- Resistere (rafforzare e preparare): creare inventari accurati delle risorse e segmentare la rete per limitare il raggio d'impatto di qualsiasi intrusione.
- Rilevare (identificare e avvisare): distribuire un monitoraggio consapevole dei protocolli per identificare anomalie, come un PLC che tenta di comunicare con un indirizzo IP esterno.
- Recuperare rapidamente (rispondere e ripristinare): dare priorità al Mean Time to Recovery (MTTR) utilizzando runbook di disaster recovery e backup OT convalidati.
Anche la governance della sicurezza OT è in evoluzione. Secondo il Fortinet 2025 State of OT and Cybersecurity Report, il 52% delle organizzazioni colloca ora la sicurezza OT sotto il CISO, rispetto al 16% del 2022, a indicare che il rischio cyber industriale viene affrontato sempre più a livello di consiglio di amministrazione.
Incidenti cyber industriali nel mondo reale
Gli incidenti nel mondo reale dimostrano i rischi sistemici degli ambienti IT/OT convergenti e la necessità di difese specializzate.
Produzione manifatturiera: il rischio di calibrazione non autorizzata
Gli autori delle minacce con accesso a un'HMI possono alterare in modo impercettibile la calibrazione di bracci robotici o macchine CNC. Il risultato: la produzione di parti difettose continua per giorni prima di essere rilevata, causando spreco di materiali e potenziali richiami di prodotto. La mitigazione richiede il controllo degli accessi basato sui ruoli (RBAC) e il monitoraggio continuo delle modifiche di configurazione non autorizzate.
Energia e servizi di pubblica utilità: l'incidente dell'impianto idrico di Oldsmar (2021)
Nel febbraio 2021, le autorità di Oldsmar, in Florida, hanno riferito che qualcuno aveva avuto accesso al sistema SCADA di un impianto di trattamento delle acque e aveva tentato di aumentare i livelli di idrossido di sodio da 100 ppm a 11.100 ppm, una modifica potenzialmente pericolosa. Un operatore ha osservato le modifiche in tempo reale e le ha immediatamente annullate.
Aggiornamento importante: nel 2023, l'ex direttore generale del comune di Oldsmar ha dichiarato che l'FBI non ha trovato prove di accesso esterno e ha concluso che l'incidente era probabilmente causato da un errore di un dipendente. L'FBI ha confermato di non aver potuto verificare un'intrusione informatica mirata. Indipendentemente dalla causa all'origine del problema, l'incidente ha messo in luce vulnerabilità reali nel modo in cui molte piccole aziende di servizi pubblici gestiscono l'accesso remoto e la sicurezza delle credenziali. Le lezioni restano valide: l'infrastruttura critica richiede autenticazione a più fattori, accesso con privilegi minimi e controlli sicuri per l'accesso remoto.
Logistica: l'infezione NotPetya di Maersk (2017)
Il malware NotPetya si è diffuso attraverso la rete globale di Maersk, paralizzando 76 terminal portuali e causando perdite stimate tra 250 e 300 milioni di dollari (secondo le informative finanziarie di Maersk). Le operazioni sono tornate all'elaborazione manuale su carta, mentre circa 45.000 PC e 4.000 server sono stati ripristinati.
Lezione: le reti piatte consentono al malware di diffondersi a livello globale nel giro di poche ore. La segmentazione è essenziale per contenere i focolai e limitarne l'impatto.
Infrastruttura critica: Colonial Pipeline (2021)
Un attacco ransomware ai sistemi IT di fatturazione di Colonial Pipeline ha costretto a una chiusura preventiva dell'oleodotto operativo per evitare un potenziale movimento laterale verso i sistemi OT.
Impatto: carenze diffuse di carburante lungo la costa orientale degli Stati Uniti e un pagamento di riscatto di 4,4 milioni di dollari (di cui circa 2,3 milioni sono stati successivamente recuperati dal DOJ).
Lezione: le violazioni IT possono causare l'arresto dei sistemi OT se gli ambienti non sono sufficientemente segmentati e resilienti.
Il ruolo critico del ripristino nella resilienza industriale
Il ripristino rapido è l'ultima linea di difesa quando un attacco va a segno. I tradizionali strumenti di backup IT spesso non funzionano negli ambienti OT perché non supportano l'hardware specifico, le configurazioni proprietarie o i sistemi operativi legacy che fanno funzionare le macchine industriali. Molte workstation OT e HMI eseguono ancora Windows XP o Windows 7, sistemi che i moderni strumenti di backup spesso non supportano più.
Le strategie di ripristino efficaci impiegano soluzioni OT convalidate progettate per questi vincoli. Acronis Cyber Protect, ad esempio, supporta sistemi operativi da Windows XP fino alle versioni attuali, consentendo alle organizzazioni di eseguire il backup e ripristinare workstation HMI critiche indipendentemente dalla loro età.
Le funzionalità principali del ripristino di livello industriale includono:
- Backup immutabili: copie di backup di sola lettura che il ransomware non può crittografare né eliminare.
- Ripristino con un clic: consente agli operatori locali di ripristinare una workstation guasta in pochi minuti senza formazione IT specializzata.
- Universal Restore: ripristina un'immagine di sistema su hardware diverso, aspetto critico quando si sostituiscono apparecchiature obsolete con ricambi disponibili.
- Supporto air-gap: funziona completamente in ambienti isolati senza connessione a Internet.
Questi strumenti possono integrarsi con le architetture di automazione standard e supportano la conformità a framework come NIS2 e ISA/IEC 62443. Abbinando sicurezza con backup e ripristino, le organizzazioni industriali passano da un approccio reattivo a una resilienza gestita.
FAQ: risposte alle domande sulla cyber security OT/ICS
Cosa significa OT nella cyber security?
OT significa Operational Technology, ossia l'hardware e il software utilizzati per monitorare o controllare processi fisici in ambienti industriali.
Che cos'è l'ICS nella cyber security?
ICS (Industrial Control Systems) è un sottoinsieme dell'OT. Si riferisce ai sistemi specifici, come SCADA, PLC e RTU, che gestiscono direttamente le operazioni industriali.
In che modo la sicurezza OT differisce dalla sicurezza IT?
L'OT dà priorità alla sicurezza fisica e alla disponibilità operativa; l'IT dà priorità alla riservatezza dei dati. I sistemi OT hanno anche cicli di vita molto più lunghi, requisiti di latenza più rigidi e vincoli diversi nell'applicazione delle patch.
Che cos'è il Modello Purdue?
Il Modello Purdue è un framework logico che segmenta i sistemi di controllo industriale in zone (livelli da 0 a 5) per migliorare la sicurezza e prevenire la diffusione laterale delle minacce informatiche tra ambienti OT e IT.
Quali sono alcuni esempi di incidenti di sicurezza OT?
Tra gli esempi più noti figurano l'attacco NotPetya del 2017 alla logistica di Maersk (perdite tra 250 e 300 milioni di dollari), l'evento ransomware del 2021 che ha colpito Colonial Pipeline (carenze di carburante lungo la costa orientale degli Stati Uniti) e il contestato incidente del 2021 all'impianto idrico di Oldsmar.
Qual è il "vero costo" dell'interruzione operativa industriale?
Secondo il report Siemens 2024, le 500 più grandi aziende del mondo perdono circa 1400 miliardi di dollari all'anno a causa di interruzioni operative non pianificate, pari a circa l'11% dei ricavi annuali. I costi orari raggiungono i 2,3 milioni di dollari nella produzione automobilistica.
Conclusione: prossimi passi per la resilienza industriale
La sicurezza OT è un requisito fondamentale per una produzione sicura e affidabile. Con l'aumento della connettività portato dall'Industria 4.0, la cyber security deve evolvere dalla sola prevenzione verso una resilienza digitale olistica, una difesa a più livelli basata sul Modello Purdue, un inventario accurato delle risorse e una rigorosa segmentazione della rete.
Per proteggere le operazioni critiche, le organizzazioni devono:
- Rafforzare gli ambienti: applicare i framework NIST per implementare controlli compensativi per i sistemi legacy e limitare l'accesso remoto con MFA e policy di privilegio minimo.
- Monitorare le anomalie: distribuire strumenti in grado di analizzare i protocolli per rilevare comandi non autorizzati all'interno della rete OT.
- Garantire un ripristino rapido: implementare soluzioni di ripristino validate per ambienti OT, come Acronis Cyber Protect, per ridurre il Mean Time to Recovery da giorni a minuti.
Considerando la cyber security come un fattore abilitante della continuità operativa, i team IT e OT possono collaborare per proteggere l'infrastruttura che sostiene l'economia globale.
Questo contenuto è stato tradotto utilizzando l'AI e controllato a campione dai Regional Manager di Acronis. Sebbene questo processo riduca la probabilità di errori, potrebbero comunque verificarsi inesattezze. In caso di discrepanze o ambiguità, farà fede la versione ufficiale in inglese. Acronis declina ogni responsabilità per eventuali conseguenze derivanti da errori di traduzione.
Written by
Informazioni su Acronis
Una società svizzera fondata a Singapore nel 2003, Acronis ha 15 uffici in tutto il mondo e dipendenti in oltre 60 paesi. La soluzione Acronis Cyber Platform è disponibile in 26 lingue e in più di 150 paesi, ed è utilizzata da oltre 21,000 Service Provider per proteggere più di 750,000 aziende.