Acronis Compliance Navigator
In che modo il DORA è collegato alla sicurezza informatica?
Il Digital Operational Resilience Act (DORA) è un regolamento dell'UE che si concentra sulla gestione del rischio IT nel settore finanziario. Il DORA si applica a entità finanziarie come banche, assicuratori e società di investimento, nonché a service provider di tecnologia dell'informazione e della comunicazione (ICT), inclusi i managed service provider (MSP), le aziende di sicurezza informatica, le piattaforme cloud, i data center e i fornitori di SaaS.
Pilastri della sicurezza informatica DORA
Resilienza operativa
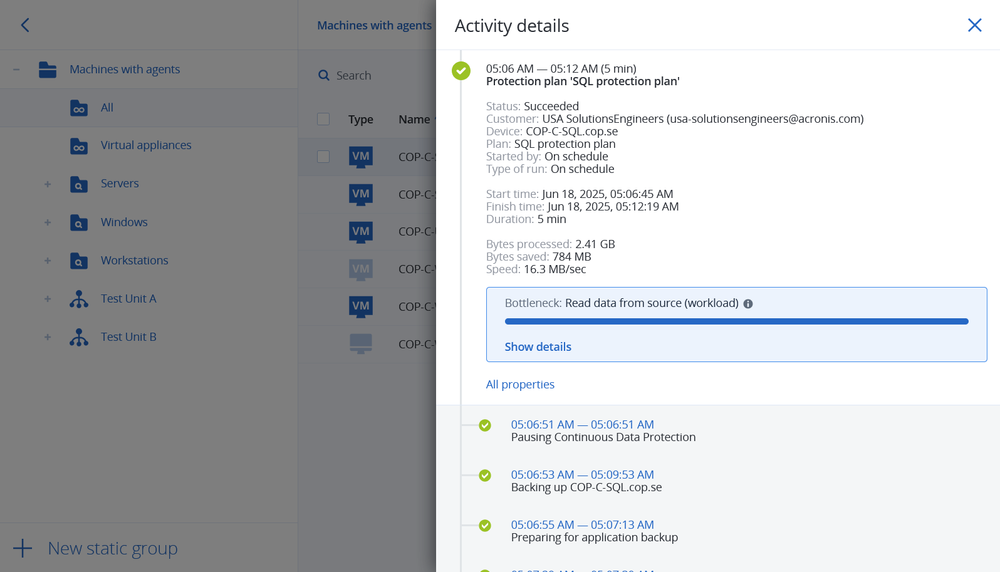
Implementare i framework di gestione del rischio ICT e i protocolli di creazione di report sui problemi. Garantire la capacità di recuperare i dati e riavviare i sistemi rapidamente dopo un problema.
Disposizioni di sicurezza informatica
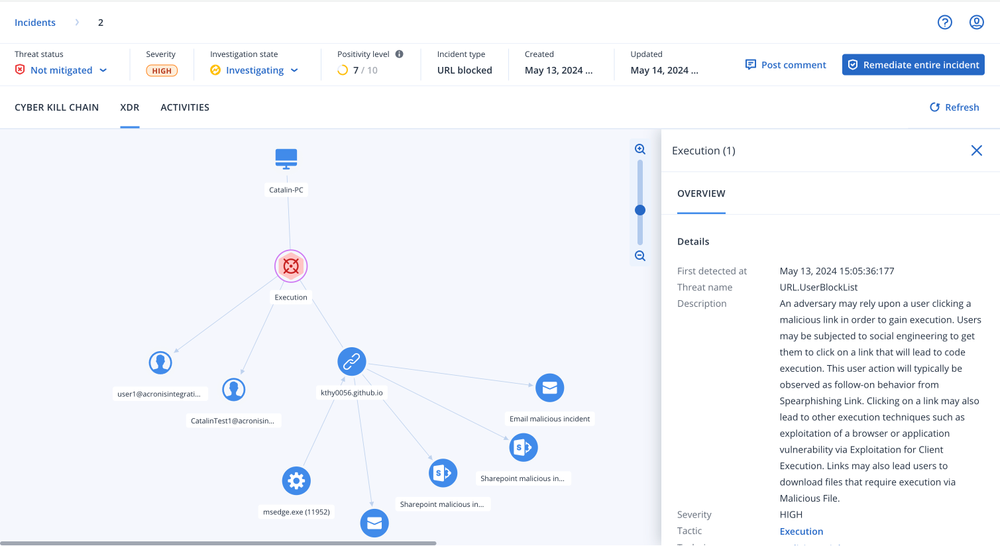
Specificare in che modo l'istituzione finanziaria e i suoi service provider saranno in grado di identificare e mitigare rapidamente potenziali problemi di sicurezza.
Stabilire un monitoraggio continuo
Costruire una collaborazione intra-funzionale tra i team IT e i service provider in modo che ci sia chiarezza sui contratti. Garantire il monitoraggio continuo dei sistemi dell'istituzione finanziaria.
Quali sono le conseguenze del mancato rispetto del DORA?
L'applicazione del DORA è iniziata nel 2025. Sia le istituzioni finanziarie che i service provider possono essere soggetti a sanzioni finanziarie per mancato rispetto delle normative.
Le entità finanziarie possono essere soggette a pagamenti periodici di penalità di fino all'1% del loro fatturato globale medio giornaliero per un massimo di sei mesi. I service provider, inclusi gli MSP, possono incorrere in sanzioni simili. Inoltre, anche le persone responsabili della violazione possono essere soggette a multe. Le organizzazioni che si conformano al DORA non solo eviteranno sanzioni, ma rafforzeranno anche la loro postura di sicurezza informatica e otterranno un vantaggio competitivo nel mercato.
In che modo Acronis supporta la conformità al DORA
Con Acronis, le istituzioni finanziarie e i loro service provider possono migliorare la loro resilienza operativa e l'incident response, e mantenere la conformità ai requisiti DORA, incluso:

Il browser non è supportato.
Il nuovo sito web non è compatibile con questa versione del browser.
Il problema può essere risolto facilmente. Per visitare il sito web completo, è infatti sufficiente aggiornare ora il browser.