In che modo il GDPR si relaziona alla sicurezza informatica?

Adottato nel 2016, il Regolamento generale sulla protezione dei dati (GDPR) è un regolamento completo dell'Unione Europea (UE) che mira a proteggere i dati personali e la privacy degli individui all'interno dell'UE e dello Spazio Economico Europeo (SEE).

Pilastri della sicurezza informatica del GDPR

Elaborazione dei dati

Elaborazione dei dati

Raccogli solo i dati necessari e pertinenti per scopi chiaramente definiti. Mantienili accurati, archiviali per il tempo strettamente necessario e dai ai residenti dell'UE la possibilità di correggere o eliminare i loro dati. Ottieni sempre un consenso specifico e informato prima di elaborarli.
Protezione dei dati fin dalla fase di progettazione

Protezione dei dati fin dalla fase di progettazione

Adotta misure di protezione, inclusa la creazione di pseudonimi per i nomi dei residenti nell'UE, oltre a ridurre la raccolta, il trattamento, l'archiviazione e l'accessibilità dei dati solo a ciò che è necessario per uno scopo specifico.
Rilevamento delle violazioni

Rilevamento delle violazioni

In caso di violazione, invia una notifica all'autorità di supervisione entro 72 ore dal momento in cui ne vieni a conoscenza. Se la violazione potrebbe comportare un rischio elevato per gli individui, come avviene nella maggior parte dei casi, comunica la violazione ai soggetti interessati coinvolti “senza indebito ritardo”.
Sicurezza del trattamento

Sicurezza del trattamento

Implementa misure tecniche e organizzative appropriate per la protezione dei dati personali contro l'accesso non autorizzato, la perdita o il danneggiamento.

Quali sono le conseguenze del mancato rispetto del GDPR?

Le violazioni possono comportare sanzioni amministrative fino a 20 milioni di euro OPPURE il 4% del fatturato annuo totale mondiale dell'organizzazione, a seconda di quale sia il più alto. Le violazioni della conformità che diventano pubbliche danneggiano seriamente la reputazione di un'organizzazione e possono mettere a rischio accordi e partnership.

In quali ambiti la maggior parte delle organizzazioni non riesce a soddisfare i requisiti del GDPR?

Anche dopo un decennio, il GDPR continua a presentare enormi sfide alle organizzazioni di tutto il mondo. Alcune carenze comuni che possono condurre a sanzioni includono:
  • Controlli di accesso deboli: il GDPR richiede alle organizzazioni di limitare chi può accedere ai dati personali. Tuttavia, molte ancora non applicano l'autenticazione multifattoriale (MFA), che ora è considerata una misura di sicurezza di base. Senza di essa, i rischi di accesso non autorizzato rimangono elevati.
  • Nessun processo centralizzato per le richieste dei soggetti interessati: quando gli individui richiedono l'accesso, la correzione o la cancellazione dei loro dati personali, le organizzazioni spesso si affidano a processi manuali che sono lenti e soggetti a errori. Questo rende difficile rispondere entro i tempi richiesti dal GDPR.
  • Notifiche di violazione ritardate o mancate: il GDPR impone alle organizzazioni di segnalare le violazioni dei dati alle autorità entro 72 ore e di informare le persone interessate senza indebito ritardo. Molte organizzazioni non sono preparate a rilevare rapidamente le violazioni o a coordinare notifiche tempestive.
  • Mancanza di sicurezza fin dalla fase di progettazione e di default: il GDPR richiede alle organizzazioni di integrare privacy e sicurezza nei sistemi e nei processi fin dall'inizio. Ma molte organizzazioni trattano la protezione dei dati come un'opzione, applicando controlli solo in aree limitate invece che in modo omogeneo in tutta l'azienda.
  • Backup e ripristino inaffidabili: la capacità di ripristinare rapidamente i dati personali è critica. Se i backup sono obsoleti, non testati o troppo lenti da recuperare, le organizzazioni rischiano di non essere conformi, specialmente durante problemi informatici o eventi di perdita di dati.
In quali ambiti la maggior parte delle organizzazioni non riesce a soddisfare i requisiti del GDPR?

In che modo aiuta Acronis le organizzazioni a rispettare la conformità al GDPR?

Acronis aiuta le organizzazioni a soddisfare le principali salvaguardie del GDPR con una protezione integrata nativamente tramite soluzioni che abilitano la conformità.

Sii pronto a fornire notifiche rapide e fermare gli attacchi prima che possano causare danni

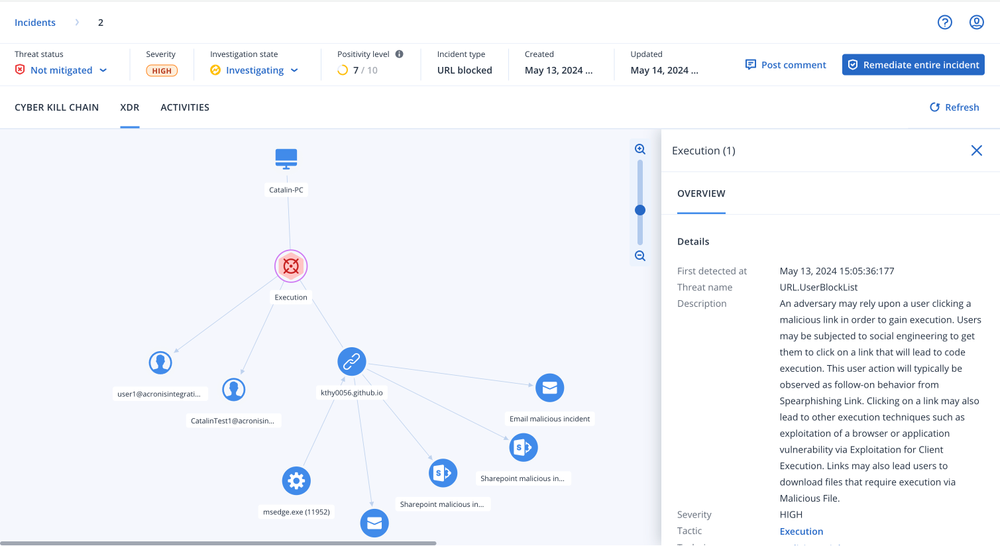
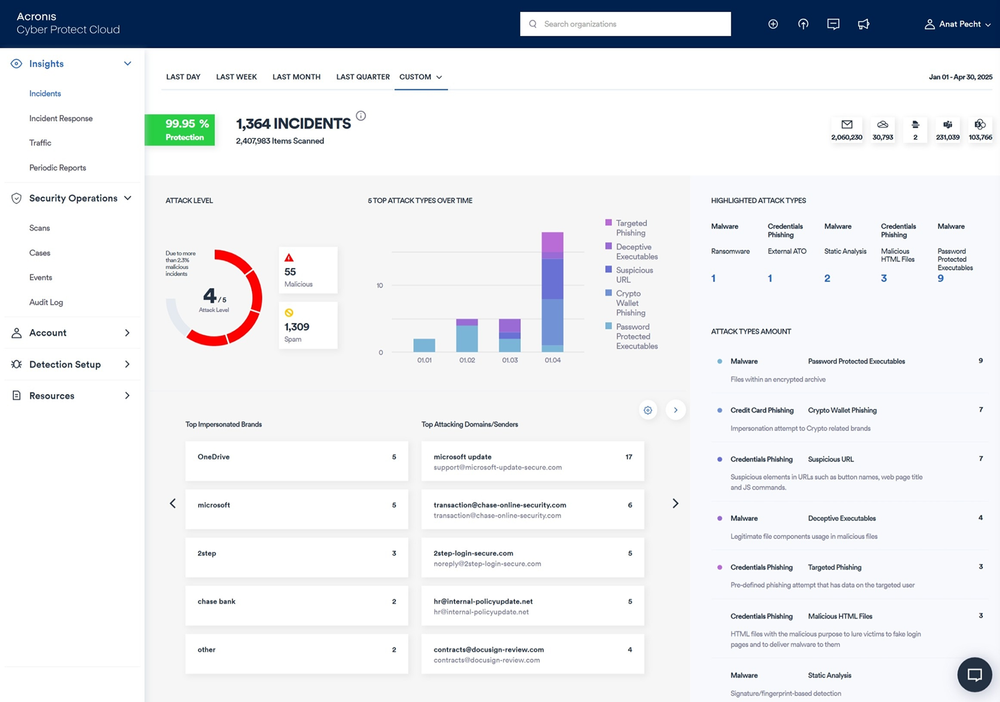
Le soluzioni Acronis consentono alle organizzazioni di rilevare gli attacchi informatici in tempo reale e fermarli prima che possano causare danni. In caso di violazione, Acronis fornisce flussi di lavoro predefiniti per consentire alle organizzazioni di rispettare la scadenza di notifica di 72 ore del GDPR.
Sii pronto a fornire notifiche rapide e fermare gli attacchi prima che possano causare danni

Garantisci la disponibilità costante dei dati con backup crittografati in ogni momento

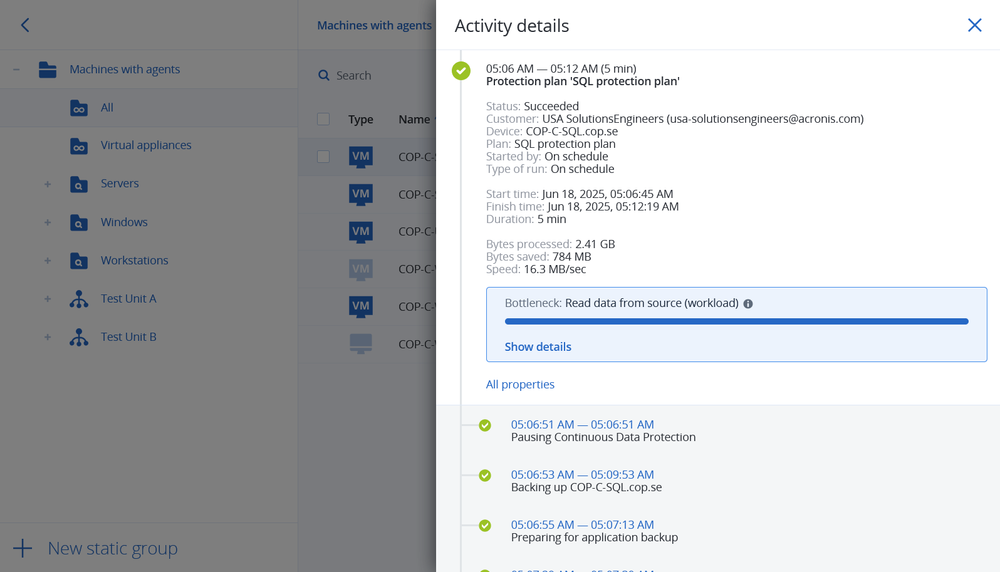
Le organizzazioni non devono preoccuparsi di soddisfare le richieste di accesso ai dati o di recuperare da problemi. Con Acronis, possono mantenere backup crittografati e immutabili ed eseguire regolari test di ripristino per garantire la disponibilità dei dati. I dati sono dove servono, quando servono, indipendentemente da tutto.
Garantisci la disponibilità costante dei dati con backup crittografati in ogni momento

Mantieni registri a prova di manomissione, indagini e audit

Acronis consente alle organizzazioni di mantenere registri a prova di manomissione delle attività degli utenti e degli eventi di sistema per supportare indagini e audit normativi, rendendo i titolari del trattamento conformi alle normative GDPR.
Mantieni registri a prova di manomissione, indagini e audit

Fornisci una protezione sempre attiva

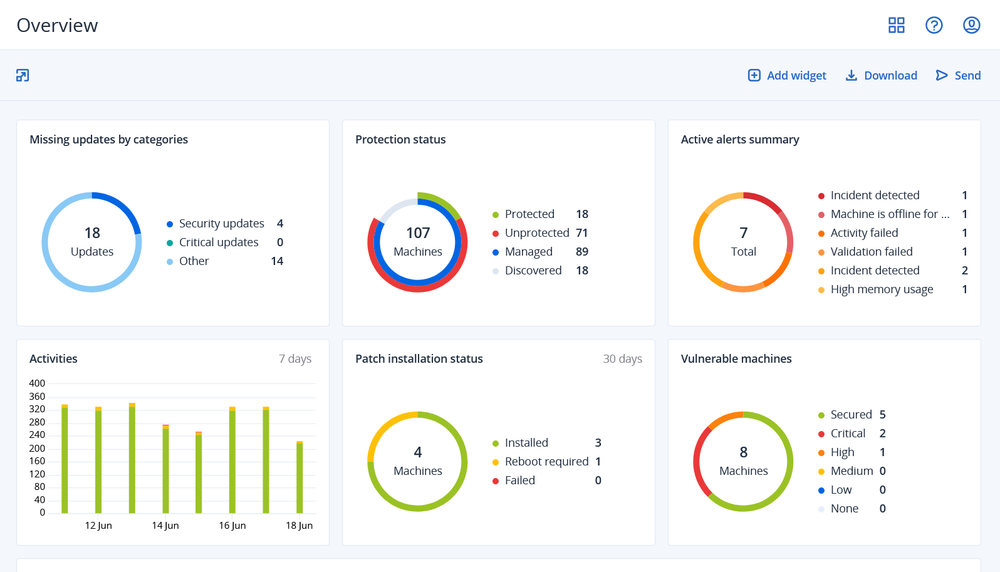
La protezione proattiva, inclusa la difesa dal ransomware, l'automazione delle patch e i controlli di accesso, non è solo disponibile ma attivata automaticamente in ogni momento. In questo modo, le organizzazioni rispettano il requisito del GDPR di protezione dei dati “fin dalla fase di progettazione e di default”.
Fornisci una protezione sempre attiva
Acronis Compliance Navigator

Consulta il mapping completo per scoprire in che modo Acronis può aiutarti a soddisfare la conformità al GDPR

Serve aiuto?

Domande frequenti

Il browser non è supportato.

Il nuovo sito web non è compatibile con questa versione del browser.
Il problema può essere risolto facilmente. Per visitare il sito web completo, è infatti sufficiente aggiornare ora il browser.