Aggiungere o rimuovere un processo, un file o una rete nell'elenco degli elementi consentiti o nell'elenco degli elementi bloccati del piano di protezione
Come parte della risposta preventiva a un attacco, è possibile aggiungere un nodo allìelenco degli elementi consentiti o all'elenco degli elementi bloccati del piano di protezione.
Aggiungere un nodo a un elenco degli elementi consentiti se si considera il nodo sicuro e si vuole evitare che venga rilevato in futuro. Aggiungere un nodo a un elenco degli elementi bloccati per evitare che il nodo venga eseguito in futuro.
È inoltre possibile rimuovere un nodo dall'elenco degli elementi consentiti o dall'elenco degli elementi bloccati per consentire o impedire qualsiasi accesso futuro al nodo.
Questa opzione è disponibile per i seguenti nodi della cyber kill chain:
- Processo
- File
- Network
Per aggiungere o rimuovere un processo, un file o una rete nell'elenco degli elementi bloccati del piano di protezione
- Nella cyber kill chain, fare clic sul processo, sul file o sul nodo di rete da correggere.
- Nella barra laterale visualizzata, fare clic sulla scheda Azioni di risposta.
-
Nella sezione Previeni, fare clic sull'icona freccia accanto a elenco degli elementi bloccati.

-
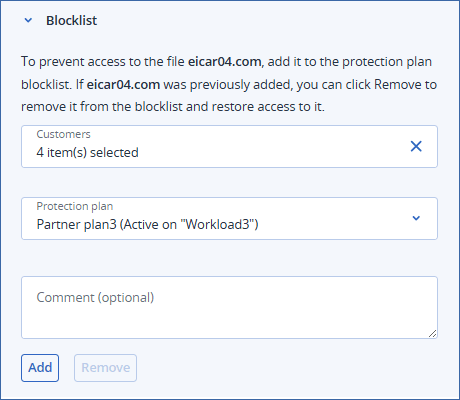
[Amministratori del partner] Nell'elenco Clienti, selezionare il tenant a cui applicare l'azione.
È possibile selezionare il partner stesso, un cliente, una cartella o un sub-partner. È possibile usare il campo Cerca per filtrare l'elenco
.L'elenco Piano di protezione non è disponibile finché non si seleziona un tenant.
-
Selezionare uno o più piani di protezione a cui applicare questa azione.
Nell'elenco è possibile vedere solo i piani che hanno abilitato il modulo Protezione antivirus e anti-malware. I piani attualmente attivi sul workload sono contrassegnati di conseguenza. Selezionare Tutti i piani di protezione per applicare l'azione a tutti i piani nell'elenco.
- Aggiungere un commento.
Questo commento è visibile nella scheda Cronologia delle azioni (per un nodo specifico) o nella scheda Attività dell'incidente (per l'intero incidente) e può aiutare (anche i propri colleghi) a ricordare perché è stata eseguita l'azione quando si rivede l'incidente.
- Fare clic su Aggiungi.
L'azione viene implementata e in futuro l'avvio del processo, del file o della rete verrà impedito.
In alternativa, se il processo, il file o la rete erano stati precedentemente aggiunti all'elenco degli elementi bloccati e ora è necessario rimuoverli, fare clic su Rimuovi. In questo modo, l'accesso futuro al nodo verrà consentito.
Se il nodo è già nell'elenco degli elementi consentiti per il piano selezionato, viene visualizzato un messaggio che indica quale elenco contiene già il nodo. Ad esempio: il file è già incluso nell'elenco degli elementi consentiti del piano selezionato.
L'aggiunta o la rimozione possono essere visualizzate anche nella scheda Cronologia delle azioni (per il nodo specifico) e nella scheda Attività dell'incidente (per l'intero incidente). Per ulteriori informazioni, consultare Comprendere le azioni intraprese per mitigare un incidente.
Per aggiungere o rimuovere un processo, un file o una rete nell'elenco degli elementi consentiti del piano di protezione
- Nella cyber kill chain, fare clic sul processo, sul file o sul nodo di rete da correggere.
- Nella barra laterale visualizzata, fare clic sulla scheda Azioni di risposta.
-
Nella sezione Previeni, fare clic sull'icona freccia accanto a Elenco degli elementi consentiti.

-
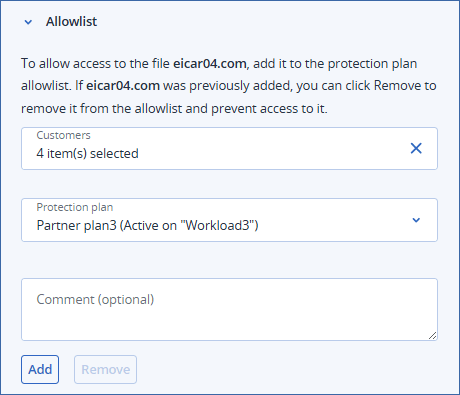
[In qualità di amministratore del partner] Nell'elenco Clienti, selezionare il tenant a cui applicare l'azione.
È possibile selezionare il partner stesso, un cliente, una cartella o un sub-partner. È possibile usare il campo Cerca per filtrare l'elenco.
L'elenco Piano di protezione non è disponibile finché non si seleziona un tenant.
-
Selezionare uno o più piani di protezione a cui applicare questa azione.
Nell'elenco è possibile vedere solo i piani che hanno abilitati il modulo Protezione antivirus e anti-malware o l'impostazione Esclusioni. I piani attualmente attivi sul workload sono contrassegnati di conseguenza. Selezionare Tutti i piani di protezione per applicare l'azione a tutti i piani nell'elenco.
- Aggiungere un commento.
Questo commento è visibile nella scheda Cronologia delle azioni (per un nodo specifico) o nella scheda Attività dell'incidente (per l'intero incidente) e può aiutare (anche i propri colleghi) a ricordare perché è stata eseguita l'azione quando si rivede l'incidente.
- Fare clic su Aggiungi.
L'azione viene implementata e in futuro l'avvio del processo, del file o della rete verrà impedito.
In alternativa, se il processo, il file o la rete erano stati precedentemente aggiunti all'elenco degli elementi consentiti e ora è necessario rimuoverli, fare clic su Rimuovi. In questo modo, l'accesso futuro al nodo verrà impedito.
Se il nodo è già nell'elenco degli elementi bloccati per il piano selezionato, viene visualizzato un messaggio che indica quale elenco contiene già il nodo. Ad esempio: il file è già incluso nell'elenco degli elementi bloccati del piano selezionato.
L'aggiunta o la rimozione possono essere visualizzate anche nella scheda Cronologia delle azioni (per il nodo specifico) e nella scheda Attività dell'incidente (per l'intero incidente). Per ulteriori informazioni, consultare Comprendere le azioni intraprese per mitigare un incidente.