






Autore: Alexander Ivanyuk, Senior Director, Technology
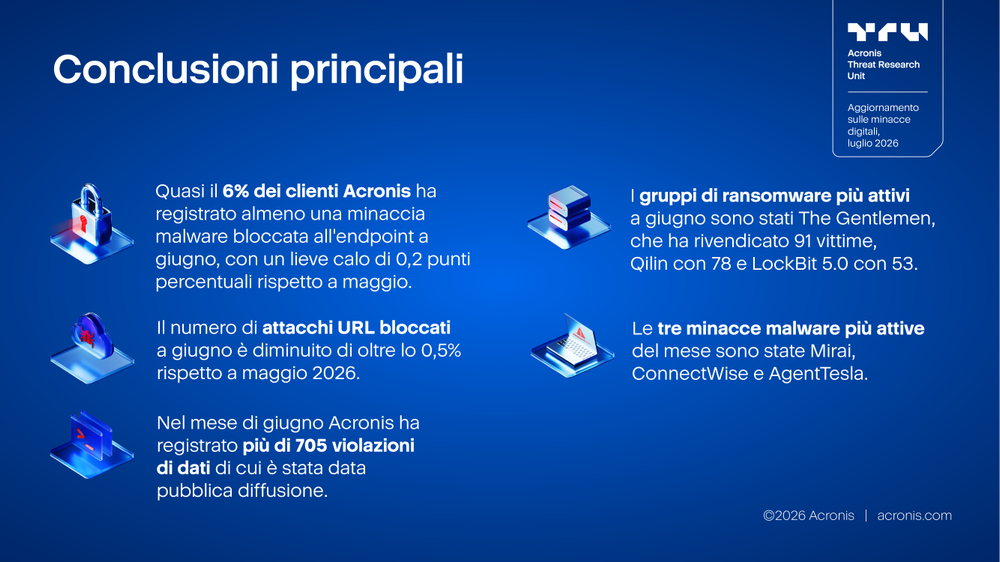
L'Aggiornamento Acronis sulle minacce digitali offre un quadro sulle attività e le tendenze secondo quanto rilevato da Acronis Threat Research Unit (TRU) e dai sensori Acronis. I dati presentati qui sono stati raccolti nel mese di giugno 2026 di quest'anno e riflettono sia le minacce rilevate da Acronis sia notizie provenienti da fonti pubbliche. Il report illustra un quadro globale ed è basato su oltre un milione di endpoint singoli distribuiti in tutto il mondo.
Incidente del mese
A giugno 2026, Oracle ha rilasciato mitigazioni d'emergenza per una vulnerabilità zero-day critica di PeopleSoft PeopleTools, identificata come CVE-2026-35273, dopo che è stata collegata ad attacchi attivi di furto di dati da parte del gruppo di estorsione ShinyHunters. La falla ha consentito l'esecuzione di codice remoto senza autenticazione e ha interessato le versioni 8.61 e 8.62 di PeopleSoft Enterprise PeopleTools, mettendo a rischio gli ambienti di reparti HR, finanza, gestione stipendi, approvvigionamento e amministrazione studenti. ShinyHunters ha dichiarato di aver sfruttato una combinazione di vulnerabilità vecchie e zero-day per appropriarsi dei dati da 300 istanze di PeopleSoft di oltre 100 organizzazioni.
La campagna è stata particolarmente degna di nota perché ha preso di mira sistemi che spesso contengono dati interni aziendali e personali altamente sensibili. La maggior parte delle organizzazioni rivendicate come colpite operavano nel settore dell'istruzione; Mandiant ha segnalato che il 68% delle organizzazioni potenzialmente vulnerabili a cui ha inviato la segnalazione operava nell'istruzione superiore. È stato inoltre segnalato l'utilizzo da parte degli aggressori di infrastrutture di staging, agenti MeshCentral personalizzati, script di ricognizione e strumenti progettati per spostarsi in ambienti PeopleSoft e WebLogic, esfiltrare dati e lasciare richieste di riscatto sui server compromessi.
L'incidente evidenzia il rischio continuo di compromissione delle applicazioni aziendali: le piattaforme business più utilizzate possono diventare obiettivi di estorsione ad alto valore quando sono esposte a Internet o segmentate in modo non sufficiente. A differenza del furto opportunistico di credenziali, lo sfruttamento di una falla zero-day nell'infrastruttura ERP core può fornire agli aggressori l'accesso a sistemi ad alto contenuto di dati, strettamente correlati a identità, HR, finanza e informazioni sugli studenti. Le organizzazioni che eseguono PeopleSoft o piattaforme aziendali simili devono rendere prioritarie le mitigazioni di emergenza, limitare l'accesso esterno agli endpoint di amministrazione, esaminare i log alla ricerca di attività sospette, ruotare le credenziali esposte e verificare l'eventuale persistenza degli aggressori prima di riportare all'operatività i sistemi interessati.
Rilevamenti di minacce malware di giugno
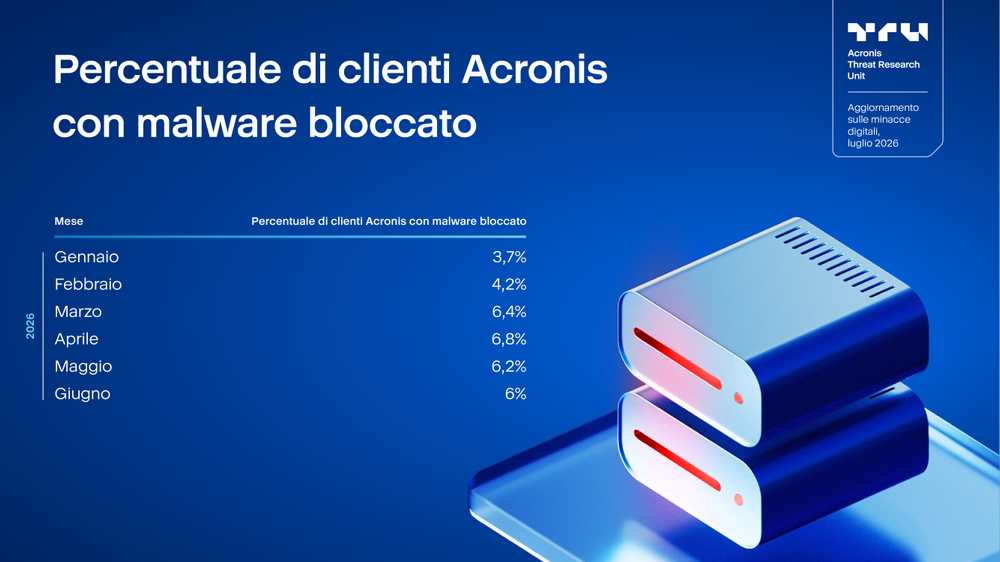
A giugno 2026, la percentuale di singoli clienti Acronis che hanno registrato almeno una minaccia malware bloccata all'endpoint è scesa al 6,0%, con un calo di 0,2 punti percentuali rispetto al 6,2% di maggio 2026. Sebbene ciò indichi il secondo calo mensile consecutivo dopo il picco del 6,8% di aprile, giugno si colloca comunque al quarto posto nel periodo monitorato, un dato che continua a indicare un'esposizione elevata al malware rispetto all'inizio dell'anno.
Rispetto a febbraio 2026, quando la quota si attestava al 4,2%, giugno segna un incremento di 1,8 punti percentuali. È inoltre superiore di 2,3 punti percentuali rispetto a gennaio 2026; ciò segnala che l'esposizione al malware è rimasta nettamente al di sopra dei livelli di inizio 2026, nonostante il continuo calo mese su mese.
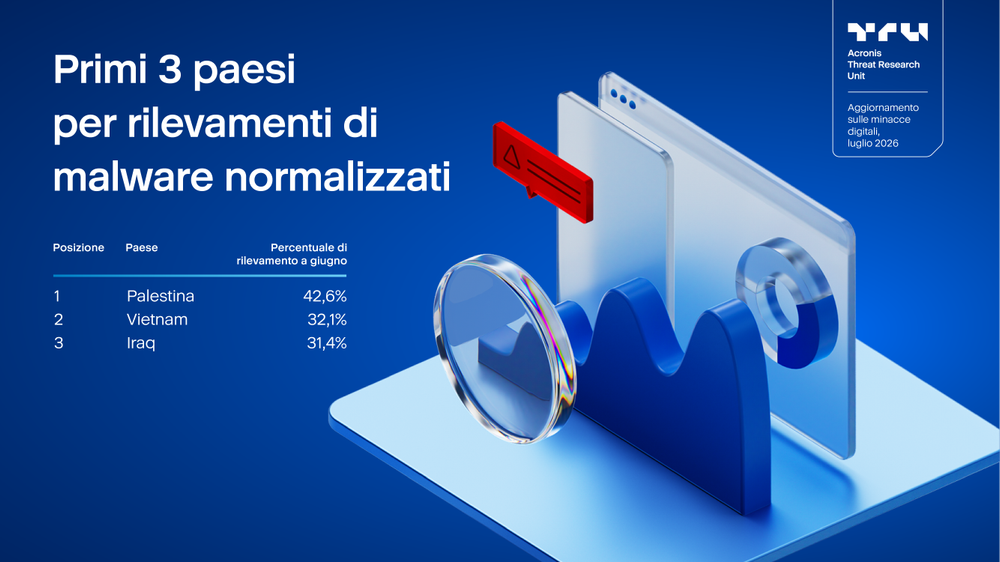
A giugno, i primi tre paesi con le percentuali di rilevamento di malware più alte sono rimasti invariati rispetto a maggio. La Palestina ha registrato la percentuale più alta a livello globale, con il 42,6% di singoli clienti ad aver sperimentato almeno un rilevamento di malware, seguito dal Vietnam al 32,1% e dall'Iraq al 31,4%.
Rispetto a maggio, le percentuali di rilevamento di malware sono leggermente diminuite in Palestina e in Vietnam, mentre in Iraq si è registrato un significativo aumento. La Palestina è scesa di 2,9 punti percentuali, dal 45,5% al 42,6%, e il Vietnam di 0,1 punti percentuali, dal 32,2% al 32,1%. Per contro, in Iraq si è registrato un aumento di quattro punti percentuali, dal 27,4% al 31,4%.
Nonostante l'andamento misto mese su mese, la classifica è rimasta stabile, a dimostrazione del fatto che l'esposizione al malware ha continuato a concentrarsi sugli stessi tre paesi di maggio.
Rilevamenti di URL normalizzati per Paesi di riferimento
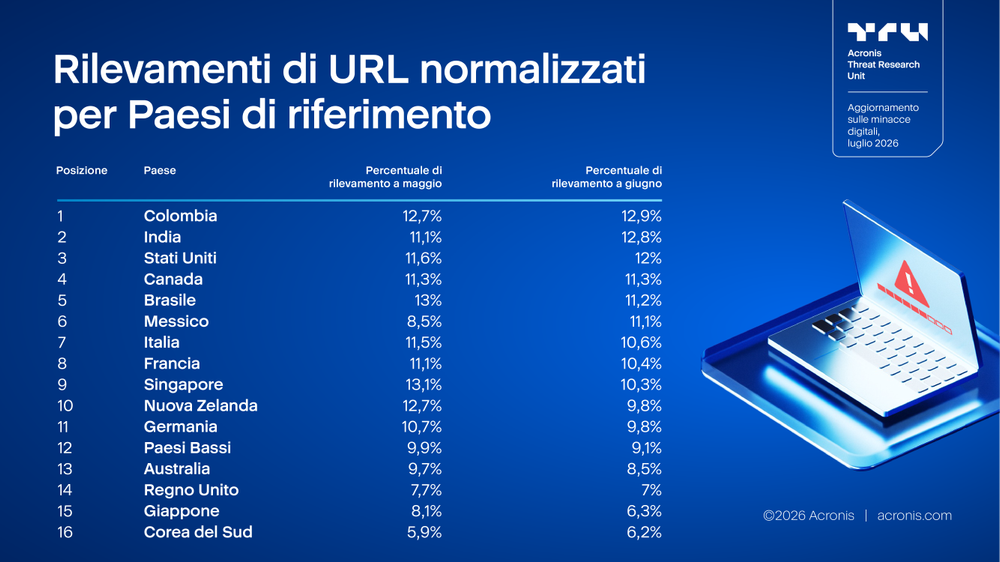
Nei paesi di riferimento, giugno 2026 mostra un quadro generalmente più in flessione rispetto a maggio. La maggior parte dei paesi nella tabella ha registrato percentuali di rilevamento di URL normalizzati più basse, mentre un gruppo più ridotto di mercati ha registrato aumenti o è rimasto stabile. A giugno, la Colombia fa registrare il livello più alto, con il 12,9%, seguita da vicino dall'India con il 12,8% e dagli Stati Uniti con il 12%. Anche Brasile e Messico segnano livelli elevati, rispettivamente con l'11,2% e l'11,1%.
L'aumento più marcato mese su mese è stato registrato in Messico, che passa dall'8,5% di maggio all'11,1% di giugno, un incremento di 2,6 punti percentuali. Anche l'aumento registrato in India è significativo, dall'11,1% al 12,8%, mentre gli Stati Uniti sono saliti dall'11,6% al 12%. La Colombia sale leggermente dal 12,7% al 12,9% e la Corea del Sud segna un leve aumento, dal 5,9% al 6,2%.
Al contempo, la maggior parte dei paesi di riferimento ha mostrato segnali di calo. La Nuova Zelanda ha registrato la diminuzione più marcata, scendendo dal 12,7% di maggio al 9,8% di giugno, con un calo di 2,9 punti percentuali. Anche Singapore registra un calo significativo, dal 13,1% al 10,3%, mentre il Giappone passa dall'8,1% al 6,3%. L'Australia è scesa dal 9,7% all'8,5%, la Francia dall'11,1% al 10,4%, la Germania dal 10,7% al 9,8%, l'Italia dall'11,5% al 10,6%, il Brasile dal 13% all'11,2%, i Paesi Bassi dal 9,9% al 9,1% e il Regno Unito dal 7,7% al 7%. Il Canada è rimasto invariato, all'11,3%.
L'attività delle minacce basate su URL rimane elevata in numerosi mercati, in particolare in Colombia, India, Stati Uniti, Brasile e Messico, ma l'andamento complessivo tra i paesi di riferimento tende al ribasso. La pressione al rialzo più forte si è spostata verso Messico e India, mentre i cali significativi in Nuova Zelanda e Singapore suggeriscono un allentamento importante nei paesi che a maggio erano tra i mercati con le percentuali più alte. Nel complesso, giugno segnala una più vasta stabilizzazione tra i paesi di riferimento, con gli aumenti concentrati su un numero più ridotto di mercati.
Protezione
Le minacce sopracitate possono essere rilevate e mitigate con le soluzioni di Acronis.
Acronis Cyber Platform (già noto come Cyber Protect Cloud) offre protezione sia dalle minacce note che da quelle mai viste prima, grazie a un approccio a più livelli. Questo include il rilevamento basato sul comportamento, i rilevamenti addestrati con AI/ML e le euristiche anti-ransomware, che possono rilevare e bloccare tentativi di crittografia ed eseguire un rollback di qualsiasi file manomesso automaticamente, senza alcuna interazione dell'utente.
La sicurezza delle e-mail e il filtraggio degli URL facilitano la protezione dalle minacce di social engineering. Acronis GenAI Protection, integrato nativamente nella piattaforma Acronis, offre visibilità e controllo sull'utilizzo dell'AI, blocca la condivisione di dati sensibili e rileva i prompt dannosi. Acronis XDR per Acronis Cyber Platform (già noto come Cyber Protect Cloud) fornisce la visibilità necessaria a capire gli attacchi, rende più chiaro il contesto agli amministratori e fornisce misure di correzione efficienti per qualsiasi minaccia.