






Autore: Alexander Ivanyuk, Senior Director, Technology
Incidente del mese Ad aprile 2026 Medtronic, colosso dei dispositivi medicali, ha reso nota una violazione perpetrata ai danni della sua rete da hacker che hanno avuto accesso ai dati di "alcuni sistemi IT aziendali", successivamente alle dichiarazioni del gruppo ShinyHunters, che, secondo quanto dichiarato, aveva sottratto più di 9 milioni di record dall'azienda. Medtronic ha dichiarato che l'incidente non ha avuto conseguenze sui clienti o sui prodotti e che le attività aziendali non sono state compromesse, sottolineando la separazione tra le reti IT aziendali e gli ambienti di produzione.
Medtronic non ha reso pubbliche né l'attribuzione dell'attacco né le tecniche di intrusione, ma, secondo quanto riferito da BleepingComputer, il 18 aprile ShinyHunters ha inserito Medtronic nel proprio sito di leak, minacciando di divulgare i dati se l'azienda non avesse avviato le negoziazioni per il riscatto entro il 21 aprile; al momento della pubblicazione, Medtronic avere dichiarato di avere ancora indagini in corso per capire se fossero stati sottratti dati personali, impegnandosi ad avvisare le persone coinvolte in caso di conferma dell'esposizione.
Questo episodio riflette uno schema ormai consolidato di estorsione dei dati in cui gli attaccanti monetizzano l'accesso anche quando l'interruzione operativa è limitata, intensificando la pressione con la minaccia di divulgazione e con intervalli di negoziazione brevi e urgenti. Si allinea inoltre a una tendenza più ampia che prende di mira le identità aziendali e gli ecosistemi SaaS: nel divulgare un'altra violazione avvenuta sempre nell'aprile 2026, ADT ha segnalato l'accesso di un gruppo di hacker alle informazioni personali dei clienti, e ShinyHunters ha riferito a BleepingComputer di essere riuscito a penetrare nei sistemi compromettendo un account Okta SSO di un dipendente tramite una chiamata vocale (vishing) e di aver poi estratto dati da Salesforce. Ciò dimostra come la compromissione di una singola identità possa rapidamente tradursi in un'esposizione dei dati su larga scala.
Rilevamenti di minacce malware di aprile
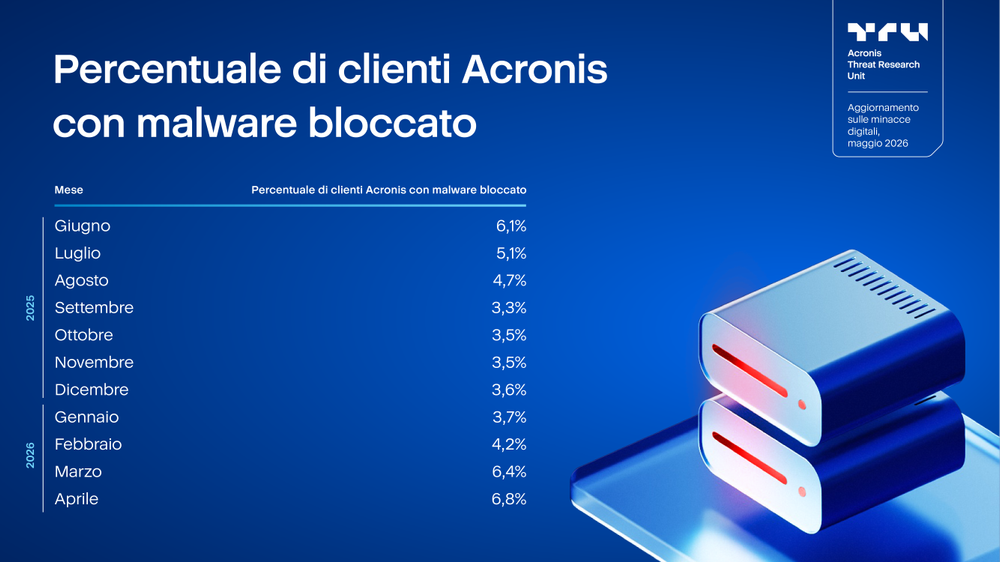
Ad aprile 2026, la percentuale di singoli clienti Acronis che hanno registrato almeno una minaccia malware bloccata all'endpoint è salita al 6,8%, con un incremento di 0,4 punti percentuali rispetto al 6,4% di marzo 2026. Si tratta del valore più alto registrato nel periodo considerato e consolida la forte ripresa avviata a marzo, dopo diversi mesi di esposizione al malware relativamente stabile.
Rispetto a febbraio 2026, quando la quota si attestava al 4,2%, aprile segna un incremento di 2,6 punti percentuali. Inoltre il dato supera di 0,7 punti percentuali il valore di giugno 2025 (6,1%), a indicare che l'esposizione al malware non si è limitata a tornare ai livelli di giugno 2025, ma è andata oltre.
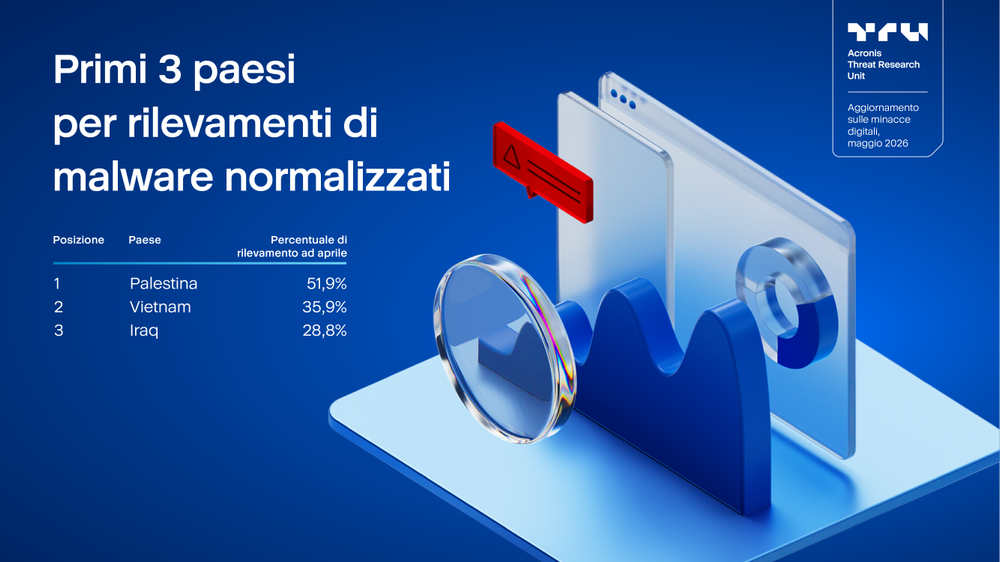
Ad aprile, i primi tre paesi con le percentuali di rilevamento di malware più alte sono cambiati di nuovo rispetto a marzo. La Palestina ha registrato la percentuale più alta a livello globale, con il 51,9% di singoli clienti ad aver sperimentato almeno un rilevamento di malware, seguito dal Vietnam al 35,9% e dall'Iraq al 28,8%.
Rispetto a marzo, quando il Vietnam era in testa con il 33,5%, seguito da Georgia (24,1%) e Kazakistan (20,3%), aprile ha evidenziato una rinnovata concentrazione in Palestina e un livello ancora elevato in Vietnam. La Palestina è tornata in prima posizione con il 51,9%, solo leggermente al di sotto del valore di febbraio (52,5%), mentre l'Iraq è entrato nei primi tre e ha sostituito i leader di marzo, Georgia e Kazakistan.
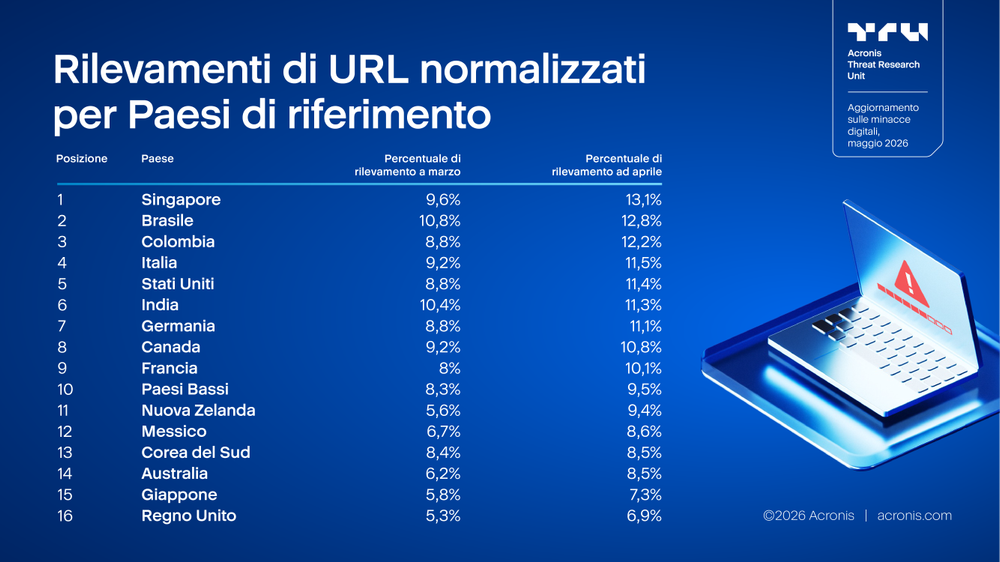
Tra i paesi monitorati, aprile 2026 ha mostrato un incremento generalizzato rispetto a marzo: ogni paese della tabella ha registrato una percentuale di rilevamento degli URL normalizzata più elevata su base mensile. Singapore ha registrato la percentuale più alta di aprile con il 13,1%, seguita dal Brasile con il 12,8% e dalla Colombia con il 12,2%. Il Brasile rimane tra i paesi con le percentuali più elevate, mentre Singapore passa dal già significativo 9,6% di marzo alla prima posizione ad aprile.
I maggiori incrementi mensili sono stati registrati in Nuova Zelanda (dal 5,6% al 9,4%, +3,8 punti percentuali), Singapore (dal 9,6% al 13,1%, +3,5 punti percentuali) e Colombia (dall'8,8% al 12,2%, +3,4 punti percentuali). Anche gli Stati Uniti sono saliti dall'8,8% all'11,4%, mentre la Germania passa dall'8,8% all'11,1% e l'Australia dal 6,2% all'8,5%. La Corea del Sud è stato l'unico mercato con una variazione pressoché nulla, passando dall'8,4% all'8,5%.
Rispetto allo scenario di marzo, caratterizzato da una redistribuzione geografica con una pressione concentrata su Brasile e Singapore, aprile evidenzia un aumento più uniforme tra i paesi monitorati. La pressione più intensa è rimasta su Singapore e Brasile, ma il movimento al rialzo non si è limitato a questi mercati; anche diversi paesi che a marzo registravano valori più bassi, tra cui Nuova Zelanda, Australia, Giappone, Messico e Regno Unito, hanno segnato un aumento. Nel complesso, i dati suggeriscono una più ampia espansione dell'attività delle minacce basate su URL nei paesi monitorati ad aprile, con segnali di stabilizzazione limitati.
Protezione
Le minacce sopracitate possono essere rilevate e mitigate con le soluzioni di Acronis.
Acronis Cyber Platform offre protezione sia dalle minacce note che da quelle mai viste prima, grazie a un approccio a più livelli. Questo include il rilevamento basato sul comportamento, i rilevamenti addestrati con AI/ML e le euristiche anti-ransomware, che possono rilevare e bloccare tentativi di crittografia ed eseguire un rollback di qualsiasi file manomesso automaticamente, senza alcuna interazione dell'utente.
La sicurezza delle e-mail e il filtraggio degli URL facilitano la protezione dalle minacce di social engineering. Acronis GenAI Protection, integrato nativamente nella piattaforma Acronis, offre visibilità e controllo sull'utilizzo dell'AI, blocca la condivisione di dati sensibili e rileva i prompt dannosi. Acronis XDR per Acronis Cyber Platform (già noto come Cyber Protect Cloud) fornisce la visibilità necessaria a capire gli attacchi, rende più chiaro il contesto agli amministratori e fornisce misure di correzione efficienti per qualsiasi minaccia.