GDPR とサイバーセキュリティの関連性

2016 年に採択された EU 一般データ保護規則(GDPR)は、EU および欧州経済領域(EEA)内における個人のデータとプライバシーの保護を目的とした包括的な欧州連合(EU)法です。

GDPR サイバーセキュリティの柱

データ処理

データ処理

明確に定義された目的に沿って、必要かつ関連性のあるデータのみが収集される。 データは正確に保たれ、必要な期間に限定して保存され、EU 居住者に自身のデータを訂正/削除する権利が付与される。 具体的な説明と同意を得たうえでのデータ処理が保証される。
設計段階からのデータ保護

設計段階からのデータ保護

保護措置(EU 居住者の氏名の匿名化など)を講じることに加え、データの収集、処理、保存、アクセシビリティが特定の目的に必要な事柄のみに限定される。
侵害の検出

侵害の検出

侵害が発生した場合、その侵害を認識してから 72 時間以内に監督当局に通知する。 侵害により、個人へのリスクが高まると想定される場合、その侵害を「不当な遅延なく」データ主体に通知する(例外を除く)。
データ処理のセキュリティ

データ処理のセキュリティ

適切な技術的・組織的措置を講じることで、不正アクセス、紛失、損害から個人データが保護される。

GDPR に違反した場合の影響

GDPR に違反した場合、 最大 2,000 万ユーロ、または組織における全世界年間売上高の 4% (いずれか高い方)の罰金が科される可能性があります。 コンプライアンス違反が公になると、組織の評判が著しく損なわれ、取引やパートナーシップを危険にさらす可能性もあります。

多くの組織が GDPR 要件の達成に至らない要因

GDPR は、採択から 10 年経った今でも、世界中の組織に大きな課題を突きつけています。 罰金につながる可能性のある一般的な課題として、以下の要因があります。
  • 脆弱なアクセス制御: GDPR は、個人データにアクセスできるユーザーの制限を組織に義務付けています。しかし、今日において基本的なセキュリティ対策と見なされる多要素認証(MFA)の導入に至らない組織はいまだ数多く存在します。MFA を使用しない場合、不正アクセスのリスクは依然として高くなります。
  • データ主体の要求に対応する集中管理プロセスの欠落: データ主体が個人データに対するアクセス、訂正、または削除を要求した場合、組織は時間を要するエラーの多い手動プロセスに頼る傾向があります。そのため、GDPR が定める期限内に対応することが難しくなります。
  • 侵害通知の遅延または見落とし: GDPR は、組織が 72 時間以内にデータ侵害を当局に報告し、影響を受ける個人に不当な遅延なく通知することを義務付けています。多くの組織は、侵害を迅速に検出したり、適切な通知を調整したりする態勢が整っていません。
  • 設計段階およびデフォルトでのセキュリティの欠如: GDPR は、プライバシーとセキュリティをシステムやプロセスに最初から組み込むことを組織に義務付けています。しかし、多くの組織ではデータ保護を後回しにし、企業全体で一貫性を保つのではなく限られた領域のみにコントロールを適用しています。
  • 信頼性に欠けるバックアップとリカバリ: 個人データを迅速に復元する機能は極めて重要です。バックアップが旧式であったり、テストされていなかったり、リカバリに時間がかかりすぎたりすると、組織はコンプライアンス違反のリスクを負うことになります(特にサイバーインシデントやデータ損失の発生時)。
多くの組織が GDPR 要件の達成に至らない要因

アクロニスはどのようにして組織の GDPR コンプライアンス遵守を支援するのか

アクロニスは、ネイティブに統合された保護機能とコンプライアンス対応ソリューションにより、組織が GDPR の主要な保護要件を満たすことを支援します。

迅速な通知を提供し、被害を及ぼす攻撃を未然に阻止する態勢の確立

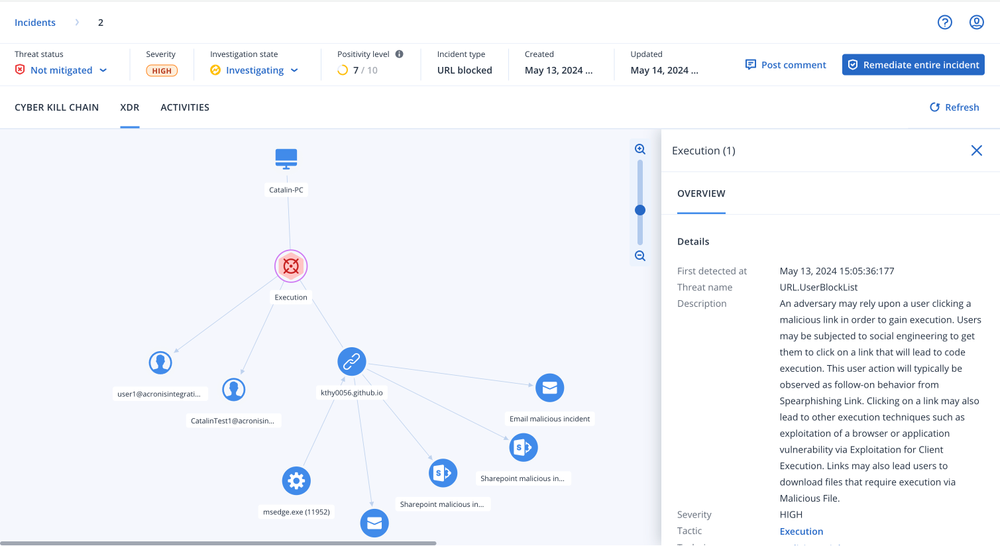
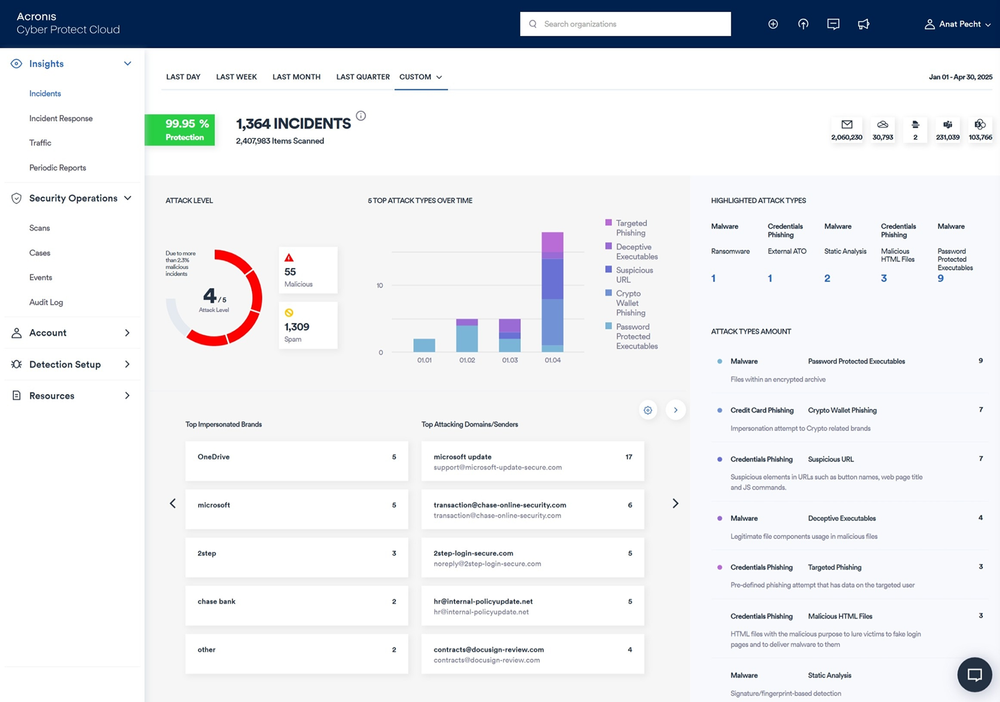
アクロニスのソリューションであれば、組織はサイバー攻撃をリアルタイムで検出し、被害を及ぼす攻撃を未然に阻止できます。 侵害が発生した場合、アクロニスは事前定義されたワークフローを提供することで、組織が GDPR 規定による 72 時間以内の通知期限に対応できるようにします。
迅速な通知を提供し、被害を及ぼす攻撃を未然に阻止する態勢の確立

暗号化されたバックアップで常にデータの可用性を確保

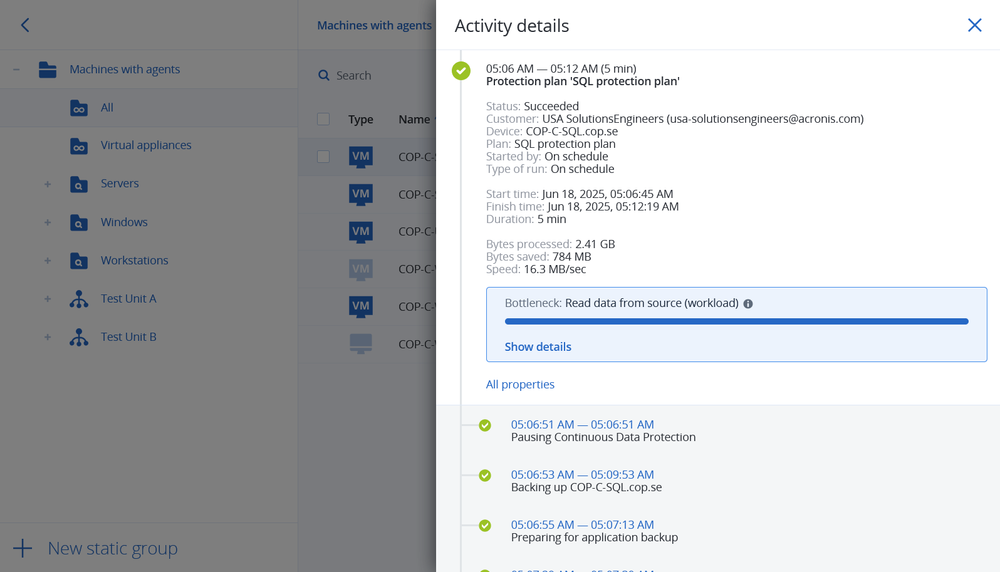
組織は、データアクセスの要求対応やインシデントからのリカバリについて、対応に苦慮する必要がなくなります。 アクロニスならば、暗号化された不変バックアップを保持し、定期的なリカバリテストを実行してデータの可用性を確保できます。 必要なデータを、必要なときに、どんな状況でも確実に利用できるようにします。
暗号化されたバックアップで常にデータの可用性を確保

改ざん不可能な記録、調査、監査の維持

アクロニスは、ユーザーの操作履歴やシステムイベントの改ざん防止ログを保持できるようにし、調査や規制監査を支援します。これにより、データ管理者は GDPR の要件に準拠した状態を維持できます。
改ざん不可能な記録、調査、監査の維持

常時有効な保護を提供

プロアクティブな保護(ランサムウェア対策、パッチ処理の自動化、アクセス制御など)利用可能なだけでなく、常時自動的に有効化されています。 そのため、組織は GDPR のデータ保護要件である「設計段階から、そしてデフォルトでのデータ保護」を遵守できます。
常時有効な保護を提供
Acronis Compliance Navigator

アクロニスが GDPR コンプライアンス達成をどのように支援できるか、詳細なマッピングを確認

サポート情報

よくあるご質問(FAQ)

申し訳ありません。ご利用のブラウザはサポートされていません。

現在ご利用のブラウザのバージョンは、弊社の新しいウェブサイトと互換性がないようです。
ただし、この問題は簡単に解決できます。ウェブサイトを正しい状態でご覧になるには、ブラウザをアップデートしてください。