Acronis Compliance Navigator
NIS 2 とサイバーセキュリティの関係性
欧州のネットワークおよび情報システムのセキュリティに関する指令(NIS 2)は、欧州連合(EU)全体でサイバーセキュリティの質を高めるとともに、高度なサイバーセキュリティの標準化を目指しています。 この指令により、エネルギー、運輸、医療、銀行、その他の重要なインフラ産業を含む主要セクターに、新たなセキュリティと報告に関する要件が課されます。
NIS 2 の罰金および罰則
NIS 2 に違反した場合、多額の罰金、規制当局による調査、法的措置の対象となる可能性があります。 金銭的な影響に加え、組織の評判が損なわれ、顧客の信頼を失うおそれもあります。 マネージドサービスプロバイダーにおいても、顧客がシステムやデータのコンプライアンスを確保するうえで MSP に期待を寄せることから、規制上のプレッシャーが高まる可能性があります。
- 最大 1,000 万ユーロまたは全世界年間売上高の 2%重要事業者
- 最大 700 万ユーロまたは全世界年間売上高の 1.4%重要度の高い事業者
アクロニスの対応策
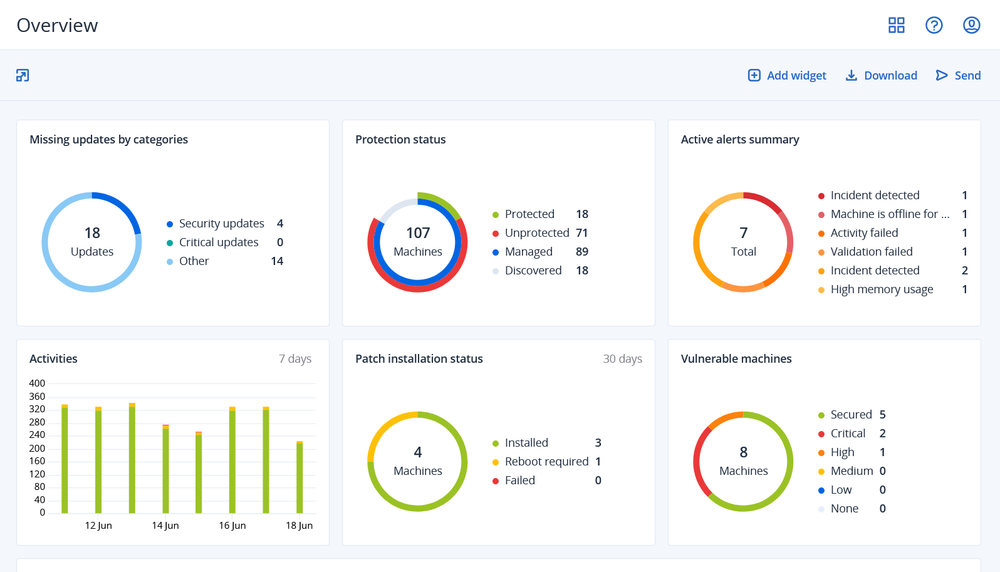
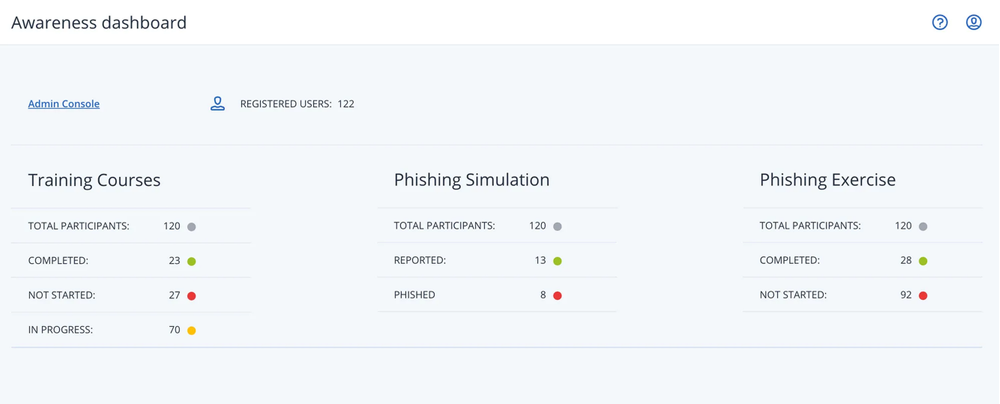
アクロニスは、コンプライアンス対応ソリューションが組み込まれたネイティブ統合の保護により、組織が NIS 2 の主な要件を達成できるよう支援します。 アクロニスを活用して NIS 2 要件に対応するいくつかの方法をご確認ください。
サポート情報
よくあるご質問(FAQ)

申し訳ありません。ご利用のブラウザはサポートされていません。
現在ご利用のブラウザのバージョンは、弊社の新しいウェブサイトと互換性がないようです。
ただし、この問題は簡単に解決できます。ウェブサイトを正しい状態でご覧になるには、ブラウザをアップデートしてください。