アクロニスで始める「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)対策

アクロニスで始める「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)対策

経済産業省が主導する、SCS評価制度は、取引先(サプライチェーン)のセキュリティ対策を共通基準で可視化・評価し、全体のサイバーリスク低減を目指す取り組みです。

「SCS評価制度」とサイバーセキュリティの関係性

近年のサイバー攻撃では、特定の企業を直接狙うのではなく、セキュリティ対策が比較的手薄な取引先を踏み台にする「サプライチェーン攻撃」が頻発しており、サプライチェーン全体でのサイバーセキュリティ対策の強化が求められています。サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化することで、委託元企業・委託先企業双方の負担を軽減しつつ、サプライチェーン全体のセキュリティ水準の底上げを図る取り組みです。

SCS評価制度 サイバーセキュリティの柱

  • ガバナンスの整備

    セキュリティ方針や役割・責任を明確化し、組織的に統制・管理する
  • 取引先管理

    取引先との関係性や情報共有範囲を整理し、サプライチェーンの安全性を確保する
  • リスクの特定

    守るべき情報資産や脅威を洗い出し、事業上のリスクを可視化する
  • 攻撃等の防御

    認証強化やセキュリティ対策を実装し、サイバー攻撃を未然に防止する
  • 攻撃等の検知

    不正アクセスや異常な挙動を早期に検知できる監視体制を確立する
  • インシデントへの対応

    事故発生時に迅速かつ適切に対応できる手順と体制を整備する
  • インシデントからの復旧

    被害後も業務を早期に復旧し、事業継続性を確保する体制を構築する

SCS評価制度 の罰則および制裁金

SCS評価制度は、企業の取り締まりや制裁を目的とする制度ではなく、「見える化」を目的とした評価制度として設計されています。そのため、行政による強制、義務化ではなく、未取得による行政罰、罰金・制裁金等の罰則はありません。
一方、本制度には罰則や制裁金はありませんが、取引上の“事実標準”となる可能性もあり、未対応の場合はビジネス取引上の不利につながることがあります。

取り組みや対応を行わないリスク:取引先から、取引条件として 取り組みの指標として「★3以上」 等を求める可能性、セキュリティ対策が不十分とみなされる、受注機会の損失、契約内容の見直しなどのリスクがあります。

組織における SCS評価制度対応、★取得達成の課題

多くの企業や組織において、SCS評価制度対応/★取得(特に★3)を進めるうえで、経営、技術、実務、運用における課題に直面する場合があります。
  • 経営:SCS評価を経営リスクとして捉えきれず、トップ関与が不足しがち
  • 組織体制:部門横断の役割分担や責任体制が曖昧なまま対応が進まない
  • 人材:評価要件を理解し、継続的に運用できる人材が社内に不足
  • 技術:ツールは導入済みでも、評価要件や運用実態と合致していない実務ポリシー整備や証跡作成など、評価対応の実務負荷が大きい
  • 運用:日常業務に埋没し、セキュリティ運用が形骸化・属人化しやすい
  • 部門・取引先:連携他部門や取引先を巻き込んだ対応が難しく、自社だけで完結しない
  • 計画・見通し:★3取得までの到達点や優先順位が見えにくく進めづらい
組織における SCS評価制度対応、★取得達成の課題

アクロニス ソリューションによるサポート

SCS評価制度では、ソリューションやソフトウェア機能の導入だけではなく、サプライチェーン全体でのセキュリティ水準を向上させるための、技術対策、責任者の配備、組織体制、方針策定、継続的な運用を含む包括的な対応が求められます。アクロニスのネイティブ統合サイバープロテクションソリューションは、 SCS評価制度の要求事項や評価基準に対応するために活用いただけます。

RMM

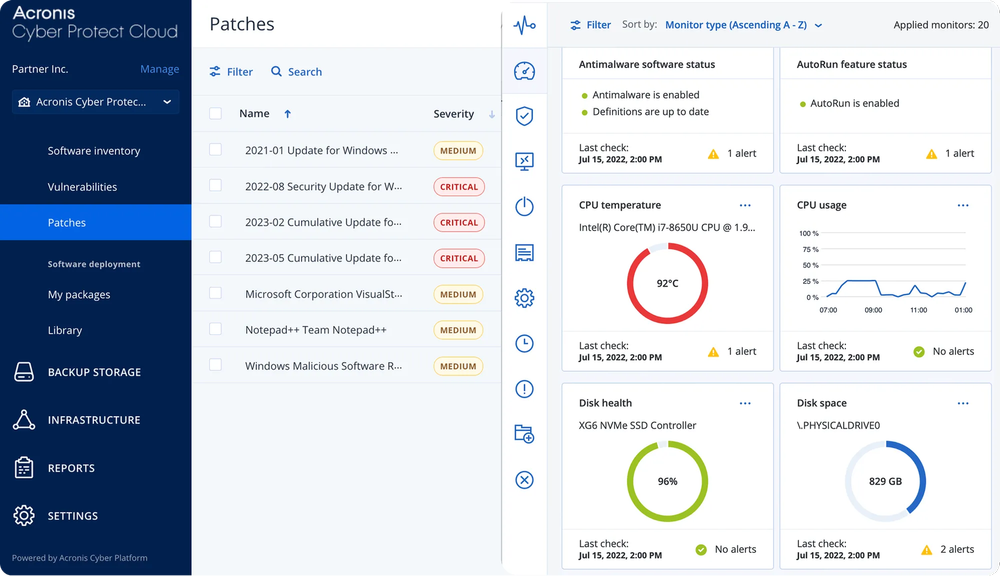
Device Sense™による、IT資産の検出、ハードウェア、ソフトウェア資産の管理、DeployPilot™ による、ソフトウェア展開、から脆弱性診断、安全なパッチ適用、機械学習によるアノマリー検知機能で遠隔管理と監視をシンプルに実現します。
RMM

バックアップとリカバリ

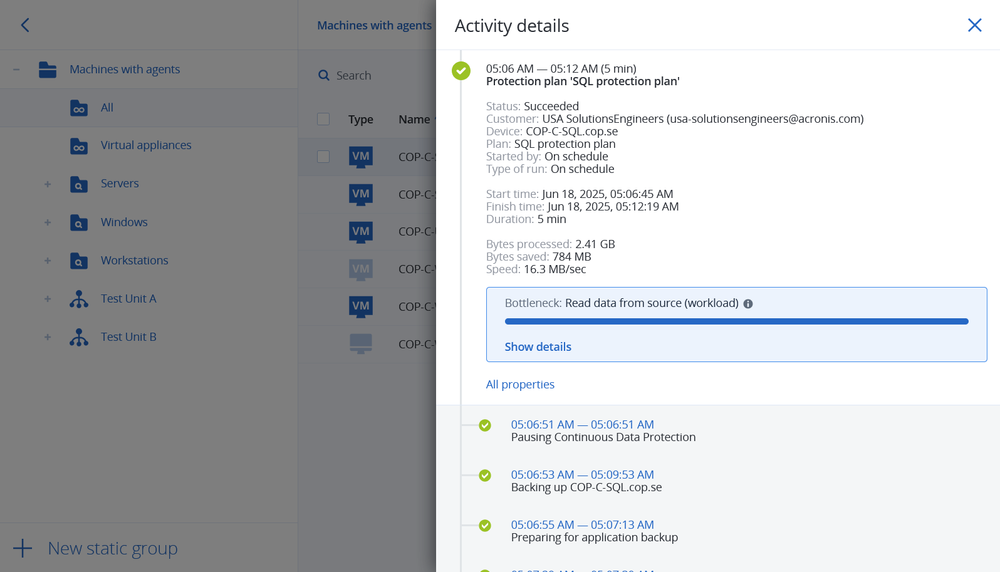
任意のファイルバックアップ、物理システム、仮想システムからシステムイメージのバックアップまで、保護要件に合わせた柔軟なバックアップと迅速なリカバリでデバイスとデータを保護します。バック先は、任意のバックアップストレージ、イミュータブル機能付きのアクロニスクラウドストレージをサポートします。
バックアップとリカバリ

サイバーセキュリティ / EDR(MDR)

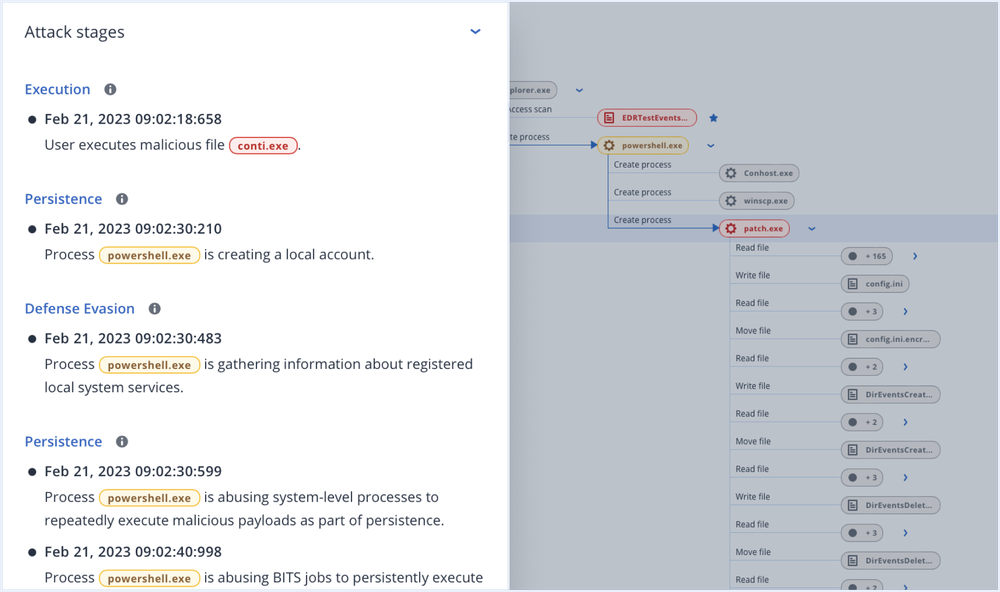
AV / NGAVをはじめとするエンドポイントプロテクション、脅威ベクトルとして悪用が急増のEmail、SaaSコラボレーションツール向けセキュリティーから、侵入と侵害の特定、保護、検出、応答、復元までを可能にするEDRを提供します。
サイバーセキュリティ / EDR(MDR)

セキュリティ意識向上トレーニング(SAT)

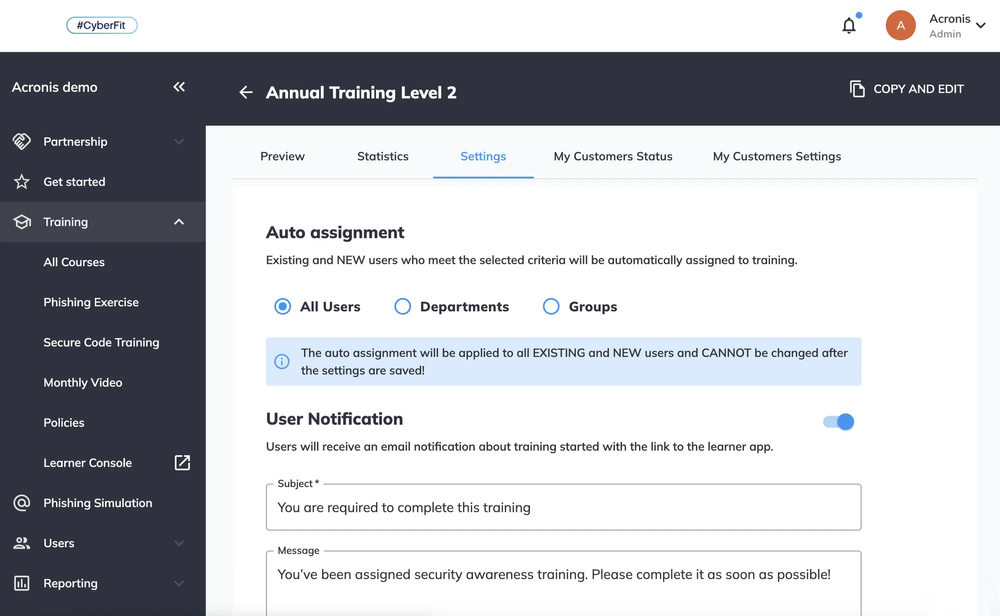
SATは、従業員一人ひとりの意識と行動を変えることで、組織全体のセキュリティ対策を強化します。標的型攻撃やランサムウェアなど最新の脅威を想定した実践的な教材を通じて、日常業務の中で「正しく判断し行動できる力」を養成。SCS評価制度で求められる教育・訓練要件にも対応し、技術対策だけに依らない実効性あるセキュリティ運用を支援します。
セキュリティ意識向上トレーニング(SAT)

サポート情報

よくあるご質問(FAQ)

申し訳ありません。ご利用のブラウザはサポートされていません。

現在ご利用のブラウザのバージョンは、弊社の新しいウェブサイトと互換性がないようです。
ただし、この問題は簡単に解決できます。ウェブサイトを正しい状態でご覧になるには、ブラウザをアップデートしてください。