最新のメール・コラボレーション脅威に対応するフィッシング対策ソリューション
多層的なメールセキュリティおよび統合された復旧機能により、ビジネスメール詐欺(BEC)、資格情報の窃取、QRコードフィッシング、AIを悪用した攻撃からユーザーを保護します。
フィッシングは依然として深刻な脅威
従業員が悪意のあるリンクをクリックして資格情報を入力すると、即座にサイバー犯罪者へのデータ流出が始まります。たった1回のクリックが、アカウントの侵害やビジネスメール詐欺(BEC)、ランサムウェア、業務停止へと急速に発展する可能性があります。組織には、脅威がどれほど広がっているのかを理解するとともに、その影響を最小限に抑える対策が求められます。
「フィッシングは依然として、人を起点とする最も一般的なアクセス経路であり、資格情報の窃取やマルウェアの配布を可能にし、その後より広範な侵害につながるケースが多く見られます」
- フィッシング関連2025年下半期のメール脅威の83%がアクロニスサイバー脅威レポート2025年下半期版
- 人に起因データ侵害の60%がVerizon 2025年データ漏えい/侵害調査報告書(DBIR)
- 467万ドル資格情報が侵害された場合の平均被害額はIBM 2025年データ侵害のコストに関する調査レポート
脅威の種類
仕組み
なぜ成功するのか
重要なリスク指標
ビジネスメール詐欺(BEC) | 攻撃者は経営幹部や顧客、取引先などを装い、従業員に金銭を送金させたり、機密情報を提供させたりします。 | なりすまし攻撃は、通常の認証チェックを通過してしまうと、正規のものと区別がつかなくなる可能性があります。 | 金銭詐欺や送金詐欺、経営幹部を装った攻撃は、今なお増加傾向にあります。 |
資格情報の窃取 | フィッシングページは、Microsoft 365、Google Workspaceなどの業務システムへのアクセスに必要な資格情報やセッショントークンを盗み取ります。 | AIが生成したフィッシングメールは、従来のフィルターが検知の手掛かりとしていたキーワードや書式パターン、既知のシグネチャを回避するケースが増えています。 | 攻撃者は、1つの侵害したアカウントを起点に、広範な業務停止へと被害を拡大させることができます。 |
ランサムウェアの配信 | フィッシングメールは、ランサムウェアやマルウェア、悪意のある添付ファイルを送り込む主要な手段の1つです。 | 攻撃者は、QRコード、埋め込まれたペイロード、コラボレーションプラットフォーム上のメッセージを悪用し、従来のメールセキュリティ対策を回避します。 | フィッシングリンクをたった1回クリックするだけで、データの暗号化やシステム停止、業務の中断を引き起こす可能性があります。 |
フィッシング対策のライフサイクル
効果的なフィッシング対策には、不審なメールをブロックするだけでなく、ライフサイクル全体をカバーするアプローチが必要です。攻撃を防止し、巧妙な回避手法を検知して侵害を封じ込め、影響を受けたデータを復元し、業務を迅速に復旧できる体制を整えることが重要です。
- ステップ 1
予防
フィッシング対策の第一歩は、なりすましや偽装、悪意のあるリンクなど、一般的な攻撃手法にさらされるリスクを低減することです。
関連するレイヤー:
- スプーフィング(なりすまし)対策
- URLおよびレピュテーション分析
- ステップ 2
検知
最新のフィッシング攻撃は、難読化、QRコード、埋め込まれたペイロード、未知の攻撃手法などが使われ、従来のフィルターによる検知を回避します。
関連するレイヤー:
- 回避手法の分析
- QRコード認識
- 動的な脅威検知
- ステップ 3
封じ込め
フィッシング攻撃を受けた場合、さらなる被害の拡大を防ぐため、速やかに対応することが重要です。
主なアクション:
- 侵害されたアカウントの隔離
- アクティブなセッションの無効化
- 悪意のある送信者、URL、または添付ファイルのブロック
- ステップ 4
評価
セキュリティチームは、影響を受けたシステム、アカウント、データを特定し、被害の範囲を把握する必要があります。
主なアクション:
- メールアクティビティの確認
- ユーザーの操作履歴とシステムアクティビティの確認
- セキュリティアラートの確認
- インシデントの影響範囲の把握
- ステップ 5
復元
影響を受けたデータは、業務への影響を抑えるため、迅速に復元する必要があります。
主なアクション:
- 侵害されたメールボックスの復元
- ファイルとコラボレーションデータの復元
- Microsoft 365またはGoogle Workspaceの復元
- ステップ 6
復旧
システムとデータの復元後は、業務を速やかに再開するとともに、セキュリティ対策をさらに強化できます。
主なアクション:
- 必要なデータやシステムのきめ細かな復旧
- バックアップの完全性の検証
- インシデントの確認
- 追加の保護対策の導入
フィッシング対策にアクロニスが選ばれる理由
従業員を保護する企業にも、顧客を保護するITサービス事業者にも、ライフサイクルに基づくアプローチは、リスクを低減し、業務への影響を抑え、迅速な復旧を実現するのに役立ちます。
- 多層的なフィッシング対策メールやコラボレーションプラットフォームを狙う最新のフィッシング手法を、多層的な検知・分析によって阻止します。回避手法の分析、URLおよびレピュテーション分析、QRコード認識、なりすまし対策、動的な脅威検知など、複数の防御機能を組み合わせて保護します。
- 統合された復旧機能フィッシング攻撃によってアカウントが侵害されたりデータが失われたりした場合でも、Microsoft 365とGoogle Workspaceのバックアップ、きめ細かな復旧機能、ランサムウェアのロールバック、不変ストレージなどを活用して、重要なデータを迅速に復旧し、通常業務への早期復元を支援します。
- 統合サイバープロテクションプラットフォームフィッシング対策、バックアップ、復旧をネイティブに統合した単一のプラットフォームで一元管理し、運用の複雑さを軽減し、環境全体の可視性を高め、迅速な復旧とビジネス継続性を強化しながら、総所有コスト(TCO)も削減します。
組織ごとに異なるフィッシング対策の課題
組織によって直面する現実は異なります。フィッシング対策も、それぞれの組織にとって最も重要な領域に焦点を当てるべきです。

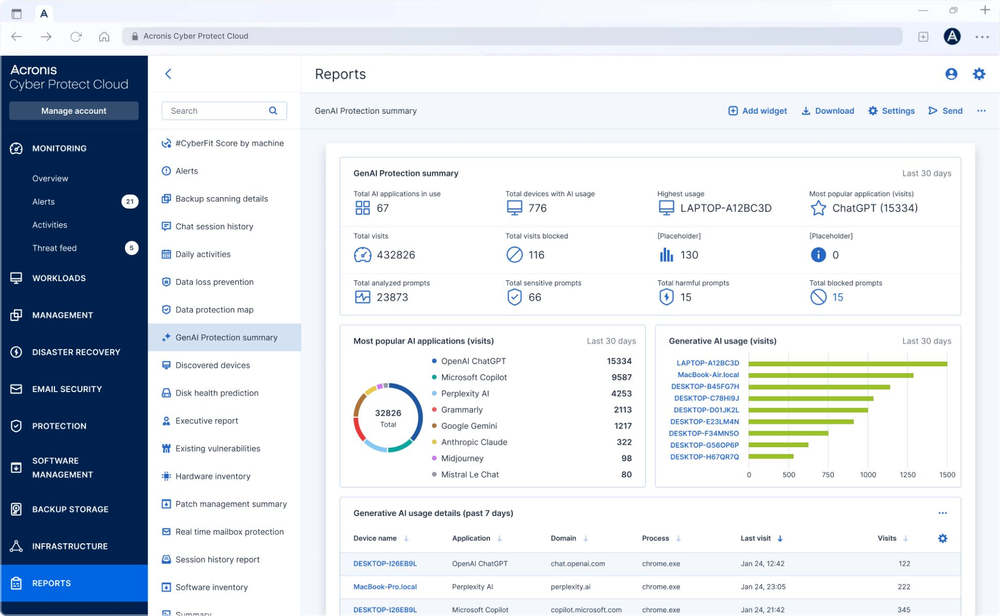
アクロニスが顧客やパートナーの目標達成をどのように支援するかをご紹介します
ケーススタディ
Panathinaikos FCチームがTicTacおよびアクロニスと連携し、フィッシング攻撃対策を強化
「#TeamUpでは、参加者、クライアント、パートナーがスポーツチームのトレーニングセンターに集い、交流を深めることができます。選手たちとの触れ合いに加え、PanathinaikosのマーケティングチームやITチームによる温かいおもてなしも体験できます」
よくあるご質問

申し訳ありません。ご利用のブラウザはサポートされていません。
現在ご利用のブラウザのバージョンは、弊社の新しいウェブサイトと互換性がないようです。
ただし、この問題は簡単に解決できます。ウェブサイトを正しい状態でご覧になるには、ブラウザをアップデートしてください。