サイト間Open VPN接続
Disaster Recoveryサービスでネットワークがどのように機能するかを理解するため、ローカルサイトの3つのネットワークに各々1つのマシンがある事例を検討します。ネットワーク10とネットワーク20の2つのネットワークについて、災害からの保護を設定します。
下の図では、マシンがホストされているローカルサイトと、災害発生時のためにクラウドサーバーが実行されているクラウドサイトが表示されています。
Disaster Recoveryでは、ローカルサイトの破損したマシンからクラウド上のクラウドサーバーに対して、すべてのワークロードのフェールオーバーを行うことができます。
クラウドには最大で23個のネットワークを追加して管理できます。
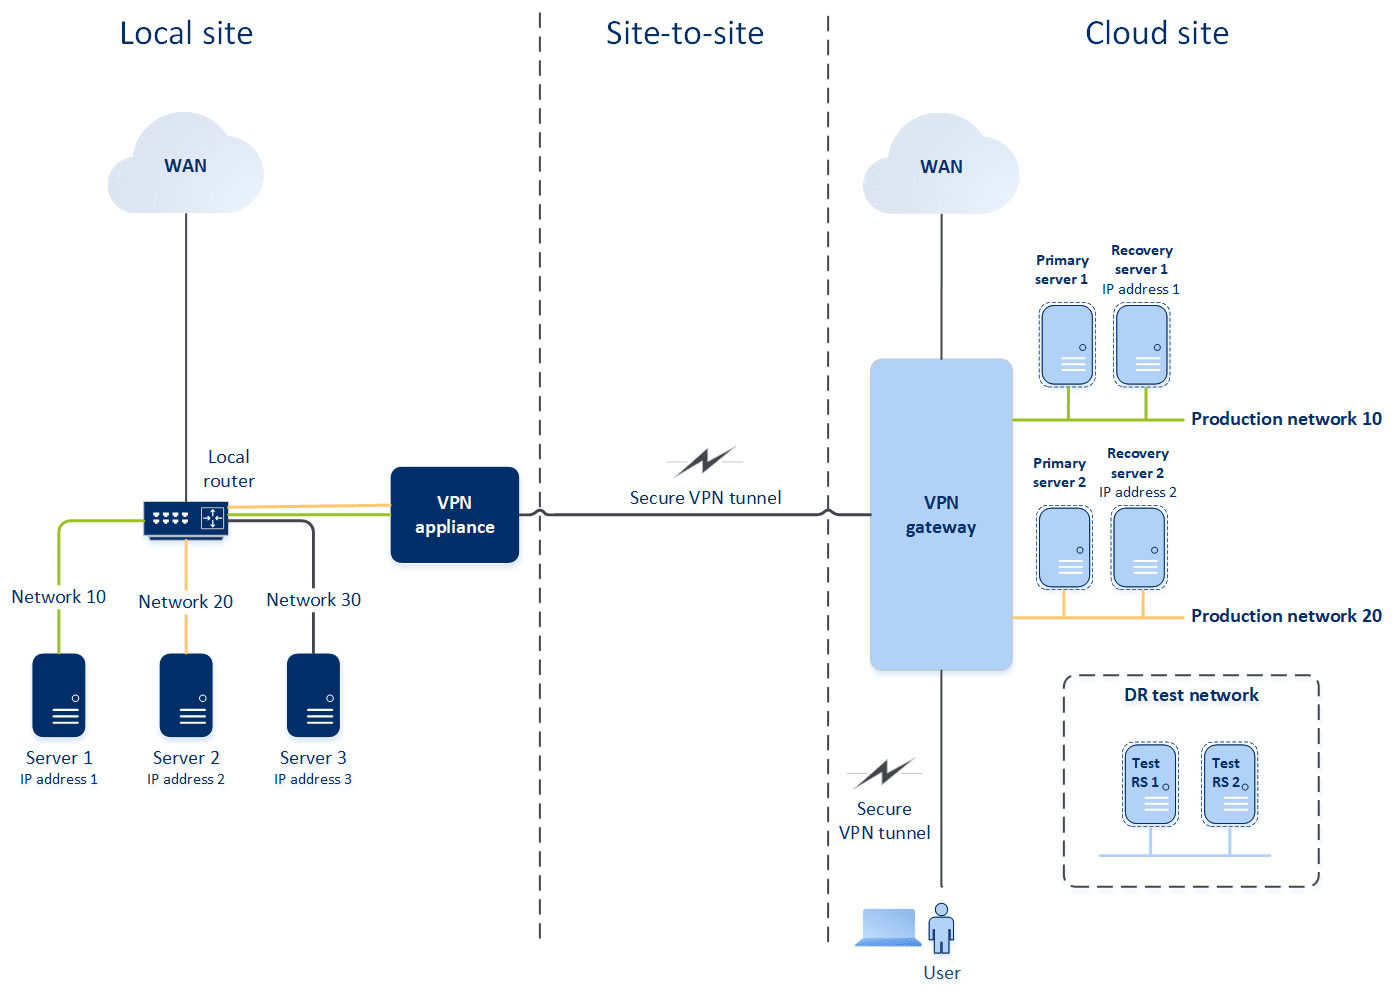
ローカルサイトとクラウドサイトツーサイトOpen VPN接続を確立するには、VPNアプライアンスとVPNゲートウェイを使用します。
Cyber ProtectコンソールでサイトツーサイトOpen VPN接続の設定を始める際、VPNゲートウェイは自動的にクラウドサイトに配置されます。
VPNゲートウェイを配置したら、次の操作を行う必要があります。
- VPNアプライアンスをローカルサイトに配置します。
- 保護するネットワークを追加します。
- クラウドにVPNアプライアンスを登録します。
Disaster Recoveryは、ローカルネットワークのクラウド上のレプリカを作成します。VPNアプライアンスとVPNゲートウェイ間に安全なVPNトンネルが確立されます。このVPNトンネルにより、ローカルネットワークをクラウドに拡張できます。クラウド上で稼働中のネットワークとローカルネットワークがブリッジ接続されます。ローカルサーバーとクラウドサーバーは、すべて同じイーサネットセグメントにあるかのように動作し、このVPNトンネルを介して通信します。ルーティングはローカルルーターによって実行されます。
保護する各ソースマシンについて、クラウド サイトに復元サーバーを作成する必要があります。復元サーバーは、フェールオーバーイベントが発生するまで 待機状態になります。障害が発生し、(本番モードで)フェールオーバー処理が開始されると、保護されているマシンの正確なレプリカとなる復元サーバーがクラウドで起動されます。これは、ソースマシンと同じIPアドレスが割り当てられ、同じイーサネットセグメントで起動されます。サーバーは引き続きクライアントと連携し、バックグラウンドで行われた変更の影響を受けることはありません。
フェールオーバー処理をテストモードで開始することもできます。これは、ソースマシンが動作している状態で、同じIPアドレスを持つ対応する復元サーバーがクラウドで起動することを意味します。IPアドレスの競合を防ぐために、クラウドにはテストネットワークと呼ばれる特別な仮想ネットワークが作成されます。テストネットワークは、ソースマシンのIPアドレスがイーサネットセグメント内で重複するのを防ぐために分離されています。テストフェールオーバーモードで復元サーバーにアクセスするには、復元サーバーを作成する際に、テストIPアドレスを割り当てる必要があります。復元サーバーでは、他のパラメータも構成できます。
ルーティングが動作する仕組み
サイトツーサイト接続が確立されると、ローカルルーターによってクラウドネットワーク間のルーティングが実行されます。VPNサーバーによって、異なるクラウドネットワークにあるクラウドサーバー間のルーティングが実行されることはありません。1つのネットワークにあるクラウドサーバーが別のクラウドネットワークにあるサーバーと通信する場合、トラフィックはVPNトンネルを介してローカルサイトのローカルルーターに送信され、ローカルルーターによって別のネットワークにルーティングされた上で、トンネルを介してクラウドサイトの送信先サーバーに戻ります。
VPN ゲートウェイ
VPNゲートウェイは、ローカルサイトとクラウドサイトの間で通信を可能にする主要なコンポーネントです。VPNゲートウェイは、クラウド上の仮想マシンに特別なソフトウェアをインストールし、ネットワークを特別に構成したものです。VPNゲートウェイには、次の機能があります。
- ローカルネットワークのイーサネットセグメントとクラウド内の稼働中のネットワークをL2モードで接続。
- iptablesとebtablesのルールを入力。
- テストネットワークと稼働しているネットワークのマシンのデフォルトルーターおよびNATとして動作。
- DHCPサーバーとして動作。本番ネットワークとテストネットワークのすべてのマシンはDHCPを介してネットワークの構成(IPアドレス、DNS設定)を取得します。クラウドサーバーは毎回、DHCPサーバーから同一のIPアドレスを取得します。カスタムDNS設定をセットアップする必要がある場合は、サポートチームに連絡する必要があります。
- キャッシングDNSとして動作。
VPNゲートウェイネットワークの構成
VPNゲートウェイには幾つかのネットワークインターフェースがあります。
- インターネットに接続されている外部インターフェース
- 本番ネットワークに接続されている本番インターフェース
- テストネットワークに接続されているテストインターフェース
加えて、2つの仮想インターフェースがポイントツーサイトおよびサイト間接続用に追加されています。
VPNゲートウェイが配置され初期化されると、ブリッジが作成されます。1つは外部インターフェース用、もう1つは顧客および本番インターフェース用です。クライアント本番環境のブリッジとテストインターフェースは同じIPアドレスを使用しますが、VPNゲートウェイは特定の技術を使用してパッケージを正しくルーティングできます。
VPNゲートウェイ スタンバイ モード
VPNゲートウェイは、使用されていないときに自動的にスタンバイに切り替わります。VPNゲートウェイがスタンバイの間は、サイト間VPN接続、ポイントツーサイト VPN接続、およびインターネット アクセスは利用できません。
VPNゲートウェイは、テスト フェイルオーバー、本番フェールオーバー、または他のDisaster Recovery操作が開始されると自動的にアクティブになり、その後スタンバイに戻ります。必要な場合は、いつでもVPNゲートウェイを一時的に有効化することもできます。
既存のVPNゲートウェイ構成は保持され、VPNゲートウェイが再度有効化されると自動的に復元されます。
VPNアプライアンス
VPNアプライアンスは、ローカルサイト上のLinuxがインストールされた特別なソフトウェアと特別なネットワーク構成を持つ仮想マシンです。ローカルサイトとクラウドサイトの間での通信を可能にします。