インシデントグラフ (XDR) の操作
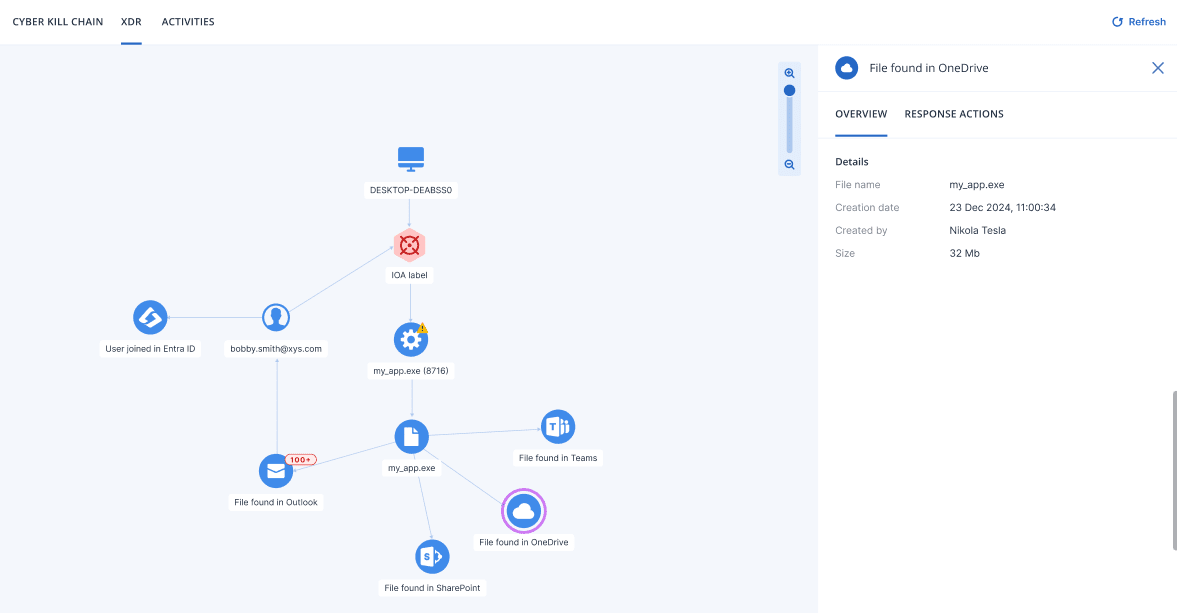
XDRが有効化されると、インシデントグラフは、IDおよびアクセス管理、Eメール、ファイアウォールデータなどのアクティブなXDR統合から取得した外部ノードを使用して、ベースラインのEDRビジュアライゼーションを拡張します。これらの外部ノードは、脅威に関する追加のコンテキストや、どの外部アカウントやサービスが関与していたかを提供します。
外部ノードは、XDR統合が有効な場合にのみインシデントグラフに表示されます。有効な統合がない場合、インシデントグラフはEDRベースラインビューを表示します。詳細については、EDRのインシデントグラフを操作するをご覧ください。
グラフに表示される外部ノードの種類は、アクティブなXDR統合に依存します。Email Securityと統合されている場合、グラフにはメールノードと添付ファイルノードが表示されます。IDおよびアクセス管理と統合されている場合、グラフには影響を受けたワークロード上のプロセスにリンクされたIDノードが表示されます。Microsoft 365サービスと統合されている場合、グラフにはTeams、OneDrive、SharePointなどのコラボレーションアプリケーションノードが表示されます。
ノードアイコンの詳細については、インシデントグラフのアイコンを参照してください。
インシデントグラフを使用して、次の操作を行うことができます。
インシデントグラフにアクセスするには、[保護] > [インシデント] に移動して、関連するインシデントをクリックしてから、[インシデントグラフ] タブをクリックします。
インシデントグラフの内容をリフレッシュするには、 をクリックします。