






著者: Alexander Ivanyuk — テクノロジー担当シニアディレクター
Acronis サイバー脅威アップデートでは、Acronis 脅威リサーチユニット(TRU)とセンサーが検出した、最新のサイバー脅威アクティビティとトレンドが紹介されています。ここでの数値は、調査対象の 2026 年 6 月に収集されたものであり、検出された脅威とともに、一般公開されているニュース記事を反映したものとなっています。本レポートはグローバルの展望を提示しており、世界中に分散されている、100 万以上の一意のエンドポイントがそのベースになっています。
今月のインシデント
2026 年 6 月、Oracle は、CVE-2026-35273 として識別される PeopleSoft PeopleTools の重大なゼロデイ脆弱性に対する緊急緩和策を公開しました。この脆弱性は、恐喝を目的とする攻撃グループ ShinyHunters による実際のデータ窃取攻撃で悪用されたことが確認されています。この脆弱性により、認証なしのリモートコード実行が可能となり、PeopleSoft Enterprise PeopleTools バージョン 8.61 および 8.62 が影響を受け、企業の人事、財務、給与、調達、学生管理環境がリスクにさらされました。ShinyHunters は、既知の脆弱性とゼロデイ脆弱性を組み合わせて悪用し、100 を超える組織にわたる 300 の PeopleSoft インスタンスからデータを窃取したと主張しました。
このキャンペーンが特に注目された理由は、機密性の高い社内の業務データや個人データを含むシステムが標的となったためです。影響を受けたとされる組織の大半は教育分野でした。Mandiant は、脆弱な可能性があると警告した組織の 68% が高等教育機関だったと報告しています。攻撃者は、ステージング用のインフラや、独自に作成した MeshCentral エージェント、偵察用のスクリプトなどを使い、PeopleSoft や WebLogic の環境内で侵入拡大し、データを盗み出し、侵害したサーバーに身代金メモを残すツールを使用していたことも確認されました。
このインシデントは、企業向けアプリケーションが侵害されるリスクが依然として続いていることを浮き彫りにしました。広く利用されている業務プラットフォームは、インターネットに公開されたり、ネットワーク分離が不十分な場合は、恐喝の格好の標的となる可能性があります。無差別的な資格情報の窃取とは異なり、ERP の中核インフラにあるゼロデイ脆弱性を悪用することで、攻撃者は、ID 情報・人事・財務・学生記録などと深く結びついた大量のデータを抱えた重要システムにアクセスする可能性があります。PeopleSoft などのエンタープライズプラットフォームを運用している組織は、緊急緩和策の適用を最優先すべきです。管理用エンドポイントへの外部アクセスを制限するとともに、不審な活動がないかログを確認し、漏えいした資格情報を更新する必要があります。また、攻撃者が持続的な侵入手段を残していないかを確認してから、影響を受けたシステムを完全にオンラインへ復旧することが重要です。
6 月のマルウェア脅威の検出
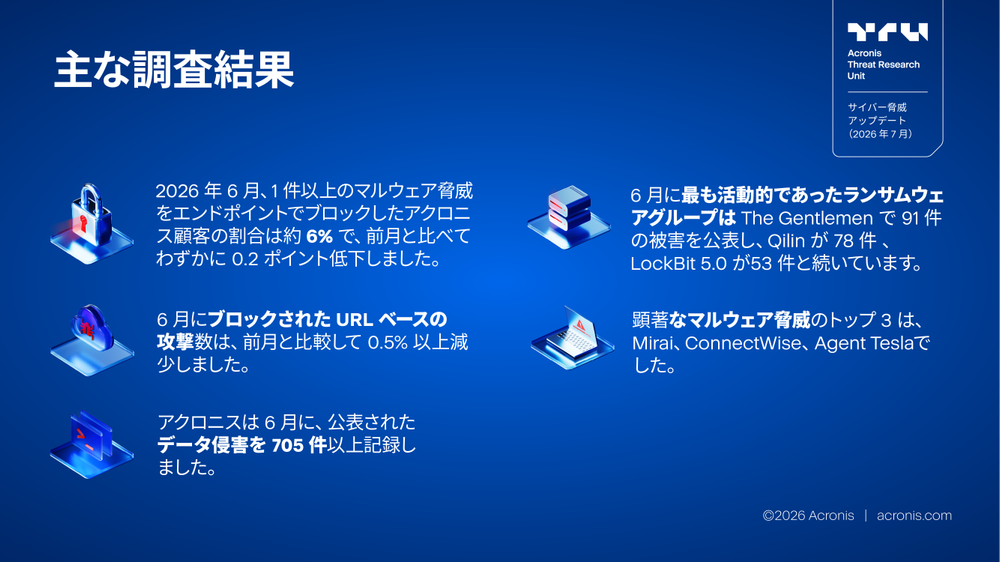
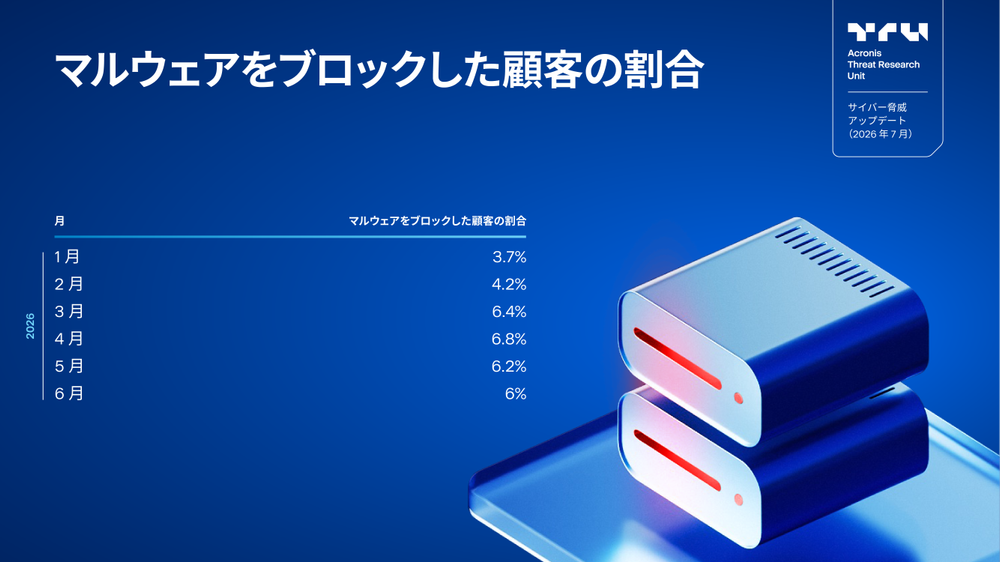
2026 年 6 月に、少なくとも 1 件のマルウェア脅威をエンドポイントでブロックしたアクロニス顧客の割合は 6.0% となり、前月の 6.2% から 0.2 ポイント低下しました。5 月の数値は、4 月に 6.8% のピークを記録して以降、2 ヵ月連続で低下しました。しかし、6 月の水準は対象期間中で 4 番目に高く、年初と比べてマルウェアリスクは依然として高い状態が続いています。
2026 年 2 月の 4.2% と比較すると、2026 年 6 月は 1.8 ポイント高い水準となっています。また、2026 年 1 月と比較しても 2.3 ポイント高く、マルウェアリスクは前月比では低下したものの、2026 年初頭の水準を大幅に上回る状態が続いています。
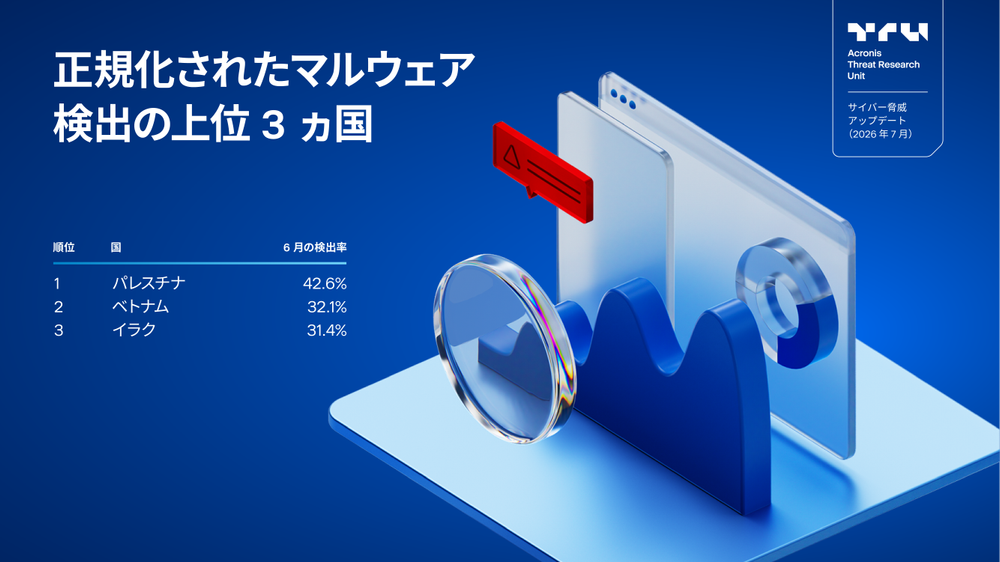
6 月は、前月と比べてマルウェア検出率が最も高かった上位 3 ヵ国の顔ぶれに変化はありませんでした。世界で最も高いマルウェア検出率を示したのはパレスチナで、影響を受けたアクロニス顧客の 42.6% で少なくとも 1 件のマルウェア検出が確認されました。続いて、ベトナムが 32.1%、イラクが 31.4% でした。
5 月と比較すると、パレスチナとベトナムではマルウェア検出率がわずかに低下した一方、イラクでは顕著な増加が見られました。パレスチナは 45.5% から 42.6% へと 2.9 ポイント低下し、ベトナムは 32.2% から 32.1% へと 0.1 ポイントわずかに低下しました。一方、イラクは 27.4% から 31.4% へと 4 ポイント上昇しました。
前月比の動きはまちまちでしたが、順位は安定しており、マルウェアリスクが 5 月と同じ 3 ヵ国に集中し続けていることを示しています。
主要国における正規化されたマルウェア検出率
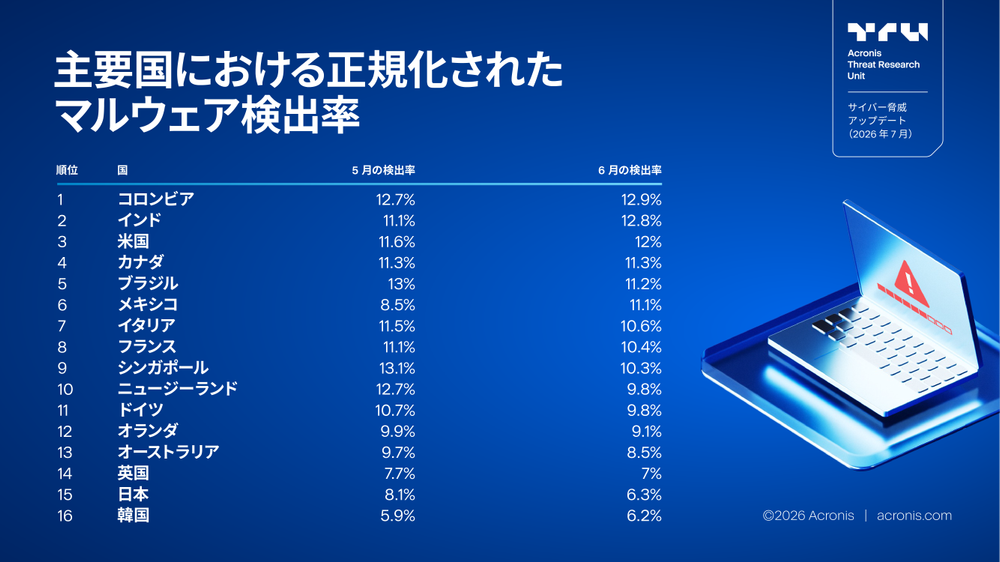
主要国全体で見ると、2026 年 6 月は 5 月と比べて脅威レベルが低下しています。この表にあるほとんどの国で正規化された URL 検出率が低下しました。一方で、増加または横ばいとなった国も一部存在しました。6 月に最も高い水準を記録したのはコロンビアの 12.9% で、インドが 12.8%、米国が 12% と僅差で続きました。ブラジルとメキシコもそれぞれ 11.2%、11.1% と高い水準を維持しました。
前月比で最大の増加を記録したのはメキシコで、5 月の 8.5% から 6 月には 11.1% へと 2.6 ポイント上昇しました。インドも 11.1% から 12.8% へと顕著に増加し、米国も 11.6% から 12% に上昇しました。コロンビアは 12.7% から 12.9% へとわずかに上昇し、韓国も 5.9% から 6.2% へとわずかに上昇しました。
一方、注目対象国の大半では減少の兆候が見られました。最も大きく減少したのはニュージーランドで、5 月の 12.7% から 6 月には 9.8% へと 2.9 ポイント低下しました。シンガポールも 13.1% から 10.3% へと大幅に低下し、日本も 8.1% から 6.3% へと低下しました。オーストラリアは 9.7% から 8.5%、フランスは 11.1% から 10.4%、ドイツは 10.7% から 9.8%、イタリアは 11.5% から 10.6%、ブラジルは 13% から 11.2%、オランダは 9.9% から 9.1%、英国は 7.7% から 7% にそれぞれ低下しました。カナダは 11.3% で横ばいとなりました。
URL ベースの脅威活動は、特にコロンビア、インド、米国、ブラジル、メキシコといった国々で引き続き高い水準にありましたが、注目対象国全体としては低下傾向を示しました。最も強い上昇圧力はメキシコとインドへとシフトしました。一方、ニュージーランドとシンガポールの大幅な低下は、5 月に最も高い水準にあった国々において、顕著な脅威状況の緩和が進んでいることを示唆しています。全体として、6 月は注目対象国全体でより広範な状況の安定化が見られ、上昇は少数の国に集中しました。
プロテクション
これらの脅威は、アクロニスのソリューションによって検出し、緩和することができます。
Acronis Cyber Platform は、複数のレイヤーを使った保護アプローチにより、既知の脅威と未知の脅威の両方に対処します。このアプローチには、振る舞いベースの検知、AI と MLでトレーニングされた検知、およびランサムウェア対策ヒューリスティックスが含まれており、これらは暗号化の試みを検知しブロックするとともに、ユーザーとのインタラクションがなくても、改ざんされたファイルを自動的にロールバックします。
さらに、Advanced Email Security と URL フィルタリングを追加することで、ソーシャルエンジニアリング攻撃から保護できます。アクロニスのプラットフォームにネイティブ統合された Acronis GenAI Protection は、AI 利用状況の可視化と統制機能を提供し、機密データの不正共有を阻止するとともに、有害なプロンプトを検出します。また、Acronis Cyber Platform (旧称 Acronis Cyber Protect Cloud) 向け Acronis XDR により、攻撃を把握するために必要な可視性が確保されるとともに、管理者のコンテキストが簡素化され、あらゆる脅威を効率的に修復できるようになります。