Functionaliteit van Endpoint Detection and Response (EDR) inschakelen
U kunt EDR inschakelen in elk beschermingsplan.
EDR inschakelen:
- Ga in de Cyber Protect console naar Beheer > Beschermingsplannen.
- Selecteer het gewenste beschermingsplan in de weergegeven lijst en klik in de rechterzijbalk op Bewerken.
U kunt indien gewenst ook een nieuw beschermingsplan maken en doorgaan naar de volgende stap. Zie Beschermingsplannen en -modules voor meer informatie over het werken met beschermingsplannen.
-
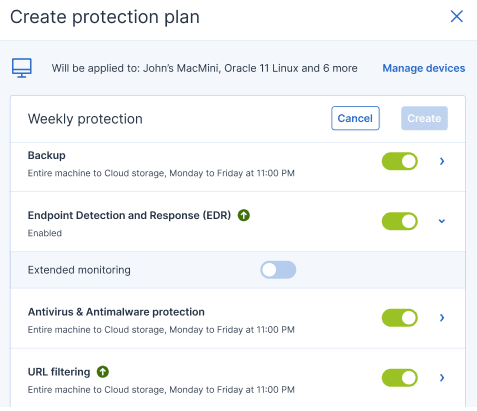
Ga naar de zijbalk van het beschermingsplan en schakel de module Endpoint Detection and Response (EDR) in door op de schakelaar naast de naam van de module te klikken.
-
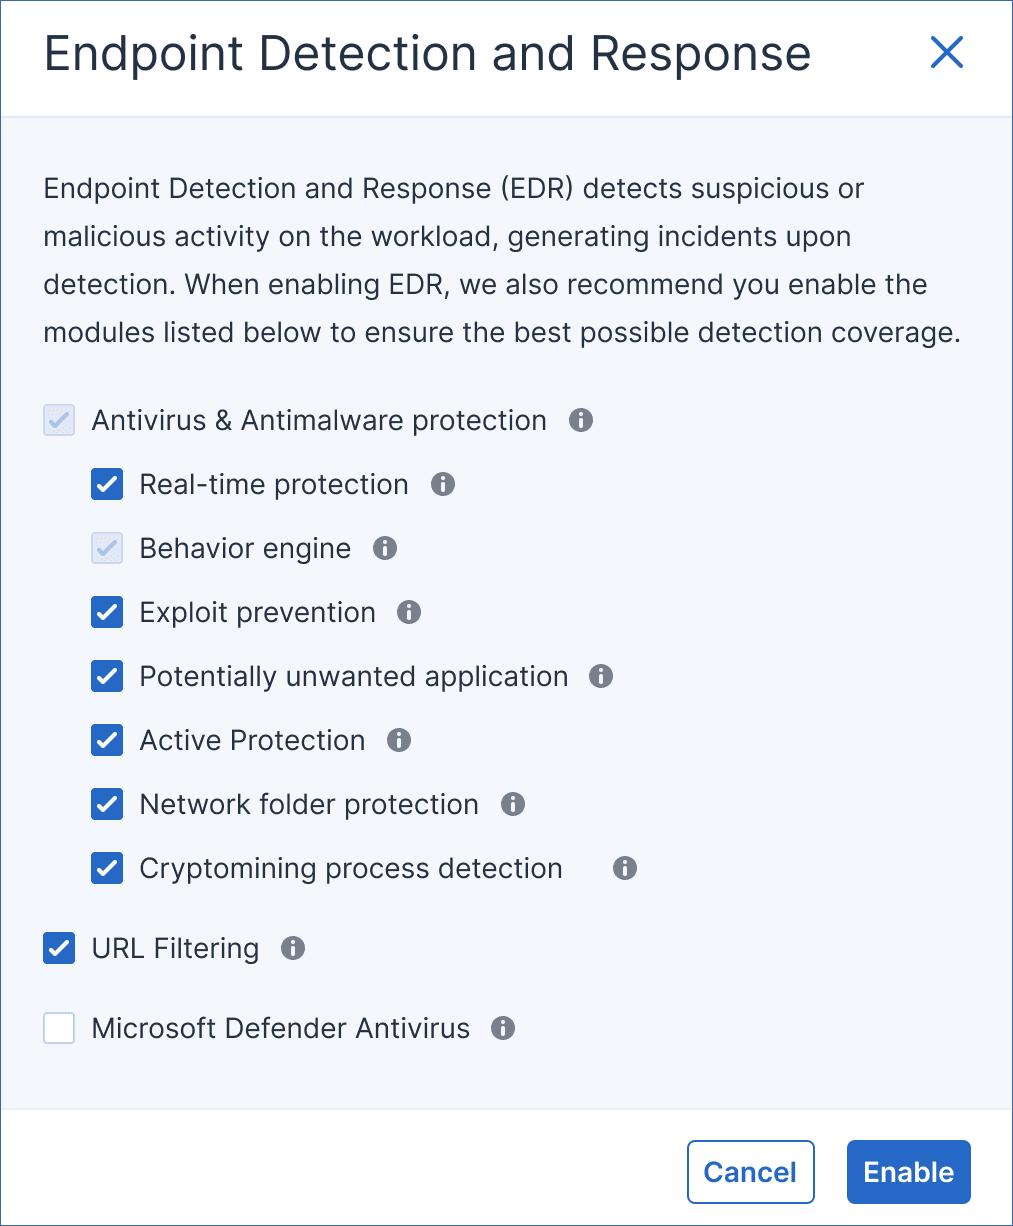
Klik in het weergegeven dialoogvenster op Inschakelen. U kunt EDR inschakelen en toch een van de functies voor antivirus- en antimalware, Active Protection en URL-filtering in het beschermingsplan uitschakelen.
Als u niet over de vereiste licentie beschikt, verschijnt het licentie waarschuwingspictogram (
 ) naast de schakelaar. Het Detection and Response pictogram, zoals hieronder weergegeven, wordt toegevoegd aan de lijst van beschermingspakketten die vereist zijn voor de implementatie van het beschermingsplan.
 Als u het licentiëring probleem niet oplost, wordt de EDR-functionaliteit uitgeschakeld wanneer het plan op workloads wordt toegepast.
-
Om continu gegevens te verzamelen voor EDR gebeurtenissen, zelfs wanneer er geen specifieke detecties zijn, schakel Uitgebreid monitoren in.
Uitgebreide monitoring verbruikt extra CPU-resources op de beveiligde workload, daarom raden we aan om na het inschakelen van deze functionaliteit de systeemprestaties te controleren. Afhankelijk van het aantal verzamelde events kan ook het bandbreedtegebruik voor de communicatie met het datacenter toenemen.De verzamelde gegevens over beveiliging gebeurtenissen worden 180 dagen bewaard in het datacenter.
Als u Microsoft Defender Antivirus inschakelt voor realtime bescherming, wordt de module Realtime bescherming automatisch uitgeschakeld om conflicten te voorkomen. Virus/malwaredetecties en quarantaines worden afgehandeld door Microsoft Defender Antivirus, en alle EDR-incidenten die verband houden met virus/malwaredetecties worden gemaakt op basis van informatie die door Microsoft Defender Antivirus is verstrekt. EDR omvat andere detectie-engines die andere soorten incidenten kunnen maken zonder dat Microsoft Defender Antivirus daarbij betrokken is.
Evenzo wordt de module Microsoft Defender Antivirus automatisch uitgeschakeld als u Realtime bescherming inschakelt.
De instellingen voor bescherming tegen ongeoorloofde wijzigingen in Windows moeten ook worden uitgeschakeld om ervoor te zorgen dat Microsoft Defender Antivirus correct werkt in Cyber Protect Cloud. Zie dit Knowledge Base-artikel voor meer informatie.
Daarnaast, als Gedragengine of Antivirus- en antimalwarebeveiliging is uitgeschakeld in het beschermingsplan wanneer EDR is ingeschakeld, wordt ook Endpoint Detection and Response (EDR) uitgeschakeld.