Incidenten onderzoeken
Met Endpoint Detection and Response (EDR) kunt u een volledig incident onderzoeken, inclusief alle aanvalsfasen en objecten (processen, registers, geplande taken en domeinen) die door een aanval zijn getroffen. Deze objecten worden vertegenwoordigd door knooppunten in de gemakkelijk te begrijpen cyber kill chain, zoals hieronder weergegeven. Gebruik de cyber kill chain om snel te begrijpen wat er precies is gebeurd en wanneer het is gebeurd.
De actie Incident onderzoeken is uitgeschakeld voor overgedragen incidenten.
Om de activiteit te onderzoeken die is overgedragen, opent u het nieuwe gecorreleerde incident met behulp van de link in de details van het overgedragen incident.
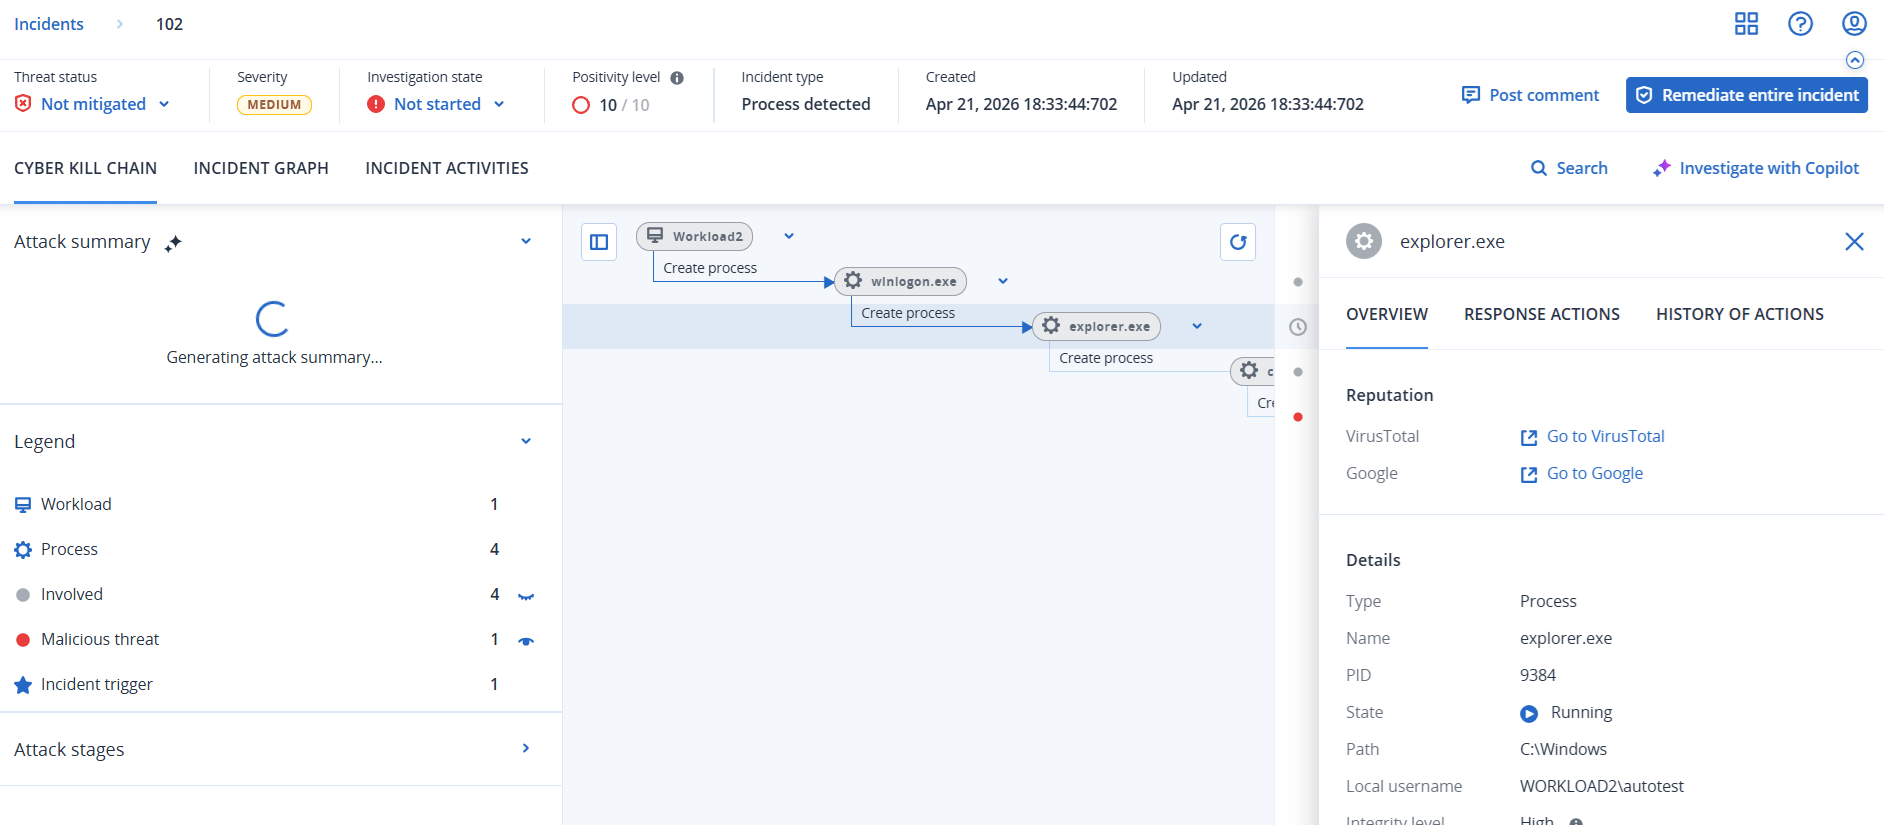
Elke stap van een aanval wordt bekeken in de cyber kill chain, die een gedetailleerde interpretatie biedt van de manier waarop het incident plaatsvond en de reden ervan. De cyber kill chain maakt gebruik van eenvoudig te begrijpen zinnen en grafieken die helpen bij de uitleg van elke stap van de aanval, zodat u zo min mogelijk tijd kwijt bent met het onderzoek.
U krijgt snel inzicht in de reikwijdte en impact van een incident, doordat de voortgang van de aanval is gekoppeld aan het MITRE-framework. Hierdoor kunt u analyseren wat er tijdens elke stap van een aanval is gebeurd, zoals:
- Het eerste punt van binnenkomst
- Hoe de aanval werd uitgevoerd
- Eventuele escalaties van bevoegdheden
- Technieken om detectie te vermijden
- Zijdelingse verplaatsingen naar andere workloads
- Diefstal van referenties
- Pogingen van exfiltratie
U kunt ook op Copilot klikken om de chat met Acronis AI te starten. Hiermee kunt u meerdere verzoeken invoeren en suggesties voor respons acties op het geselecteerde incident ontvangen. Zie Incidenten in de cyber kill chain onderzoeken voor meer informatie.
Naast de Cyber Kill Chain bevat elk incident een Incident Graph — een visuele weergave van de aanvalreeks die relaties toont tussen de workload, processen, bestanden, netwerkverbindingen, registervermeldingen en dreigingsdetecties. De Incident Graph is beschikbaar voor alle EDR gebruikers en biedt een alternatieve weergave van dezelfde incidentgegevens. Voor meer informatie, zie Werken met de Incident Graph (EDR).
Wanneer AI Triage is ingeschakeld, kunt u ook een AI-triagerapport voor een incident genereren. Het rapport is een door AI gegenereerde analyse met een samenvatting, de koppeling aan het MITRE ATT&CK-framework, de aanvalstijdlijn en aanbevelingen op prioriteit. Raadpleeg AI-Triagerapporten voor meer informatie.