Een SIEM-plan maken voor een individuele klant
SIEM-doorstuurschema's worden alleen ondersteund voor x64-architectuur.
Partnerbeheerder, klantbeheerder, bedrijfbeheerder of een aangepaste rol met de machtiging SIEM-doorstuurplannen beheren.
Maak een SIEM schema voor een individuele klant
-
Open de Acronis Bescherming console voor de klant.
-
Selecteer Management in het hoofdmenu.
-
Selecteer SIEM-doorstuurplannen.
-
Klik op Maken.
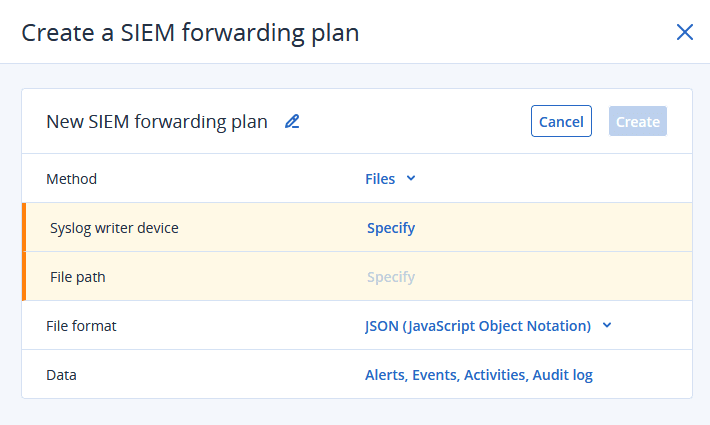
-
Wijzig de standaard naam van het plan.
-
Klik op het potloodpictogram.
-
Bewerk de naam.
-
Klik op het vinkje om de wijzigingen te accepteren.
-
-
Selecteer Methode voor het SIEM-forwarding plan:
-
Bestanden
Deze methode kan een Windows of een Linux apparaat gebruiken als het schrijver apparaat.
-
Syslog-server
Deze methode kan alleen een Linux apparaat gebruiken als het schrijver apparaat.
Voor meer informatie, zie SIEM-doorstuurplanmethoden.
-
-
Bestanden methode
-
Klik op Opgeven om het Schrijver apparaat te selecteren uit de lijst van beschikbare, -beschermde Windows- en Linux- apparaten, en klik vervolgens op Gereed.
Het SIEM-forwarding apparaat moet te allen tijde online blijven om het SIEM-forwarding plan correct te laten functioneren.
-
Klik op Opgeven om het standaard Bestandspad voor de SIEM data opslaan op het schrijvende apparaat te wijzigen, en klik vervolgens op Gereed.
Als de opgegeven directory wordt verwijderd, stopt de SIEM-forwarding totdat u de verwijderde directory terugzet of het Bestandspad wijzigt naar een geldige directory.
Syslog-server methode
-
Klik op Opgeven om het Schrijver apparaat te selecteren uit de lijst van beschikbare, -beschermde Linux apparaten, en klik vervolgens op Gereed.
Het schrijver apparaat moet te allen tijde online blijven om het SIEM-forwarding plan correct te laten functioneren.
-
Klik op Gereed.
-
-
Wijzig de Bestandsindeling.
-
CEF (standaard)
Leverancier-neutrale, gestandaardiseerde indeling, ontworpen voor beveiligingsgebeurtenissen en gedetailleerde gebeurtenisanalyse.
-
JSON
Zeer flexibele indeling die aangepaste, complexe gegevens mogelijk maakt. Het beste voor moderne logboekbeheerplatforms.
Zie SIEM data indeling en voorbeelden voor meer informatie.
-
-
Selecteer de Acronis gegevenstypen om op te nemen in het SIEM-forwarding plan.
Standaard zijn alle beschikbare Acronis gegevenstypen opgenomen.
-
Klik op het Gegevens veld.
-
Deselecteer de selectievakjes van de Acronis gegevenstypen die u niet wilt opnemen in het SIEM-forwarding plan.
De Acronis gegevenstypen zijn:
-
Waarschuwingen
Updates van kritieke of foutmeldingen die een snelle reactie vereisen.
-
Gebeurtenissen
Gegevens van gebeurtenislogboeken met inzichten in systeemperformance en gebruikersinteracties.
-
Activiteiten
Alle succes-, informatieve, waarschuwings-, kritieke en foutmeldingen (bijv. DLP, URL-filtering, Back-ups).
-
Auditlogboek
Interne beveiligingsrelevante gebeurtenissen die de veiligheid en integriteit van onze organisatie kunnen beïnvloeden.
Auditlogboekgegevens kunnen worden opgeslagen voor HIPAA-nalevingsdoeleinden.
-
-
Klik op Gereed.
-
-
Klik op Maken.