Site-to-site OpenVPN-verbinding
We laten zien hoe netwerken functioneren in Disaster Recovery aan de hand van een geval waar u drie netwerken hebt met elk één machine op de lokale site. U gaat de beveiliging tegen een ramp configureren voor de twee netwerken Netwerk 10 en Network 20.
In de onderstaande afbeelding ziet u de lokale site waar uw machines worden gehost en de cloudsite waar de cloudservers worden gestart in geval van een ramp.
Met Disaster Recovery kunt u een failover van de hele workload van de beschadigde machines op de lokale site uitvoeren naar de cloudservers in de cloud.
U kunt tot 23 netwerken toevoegen en beheren in de cloud.
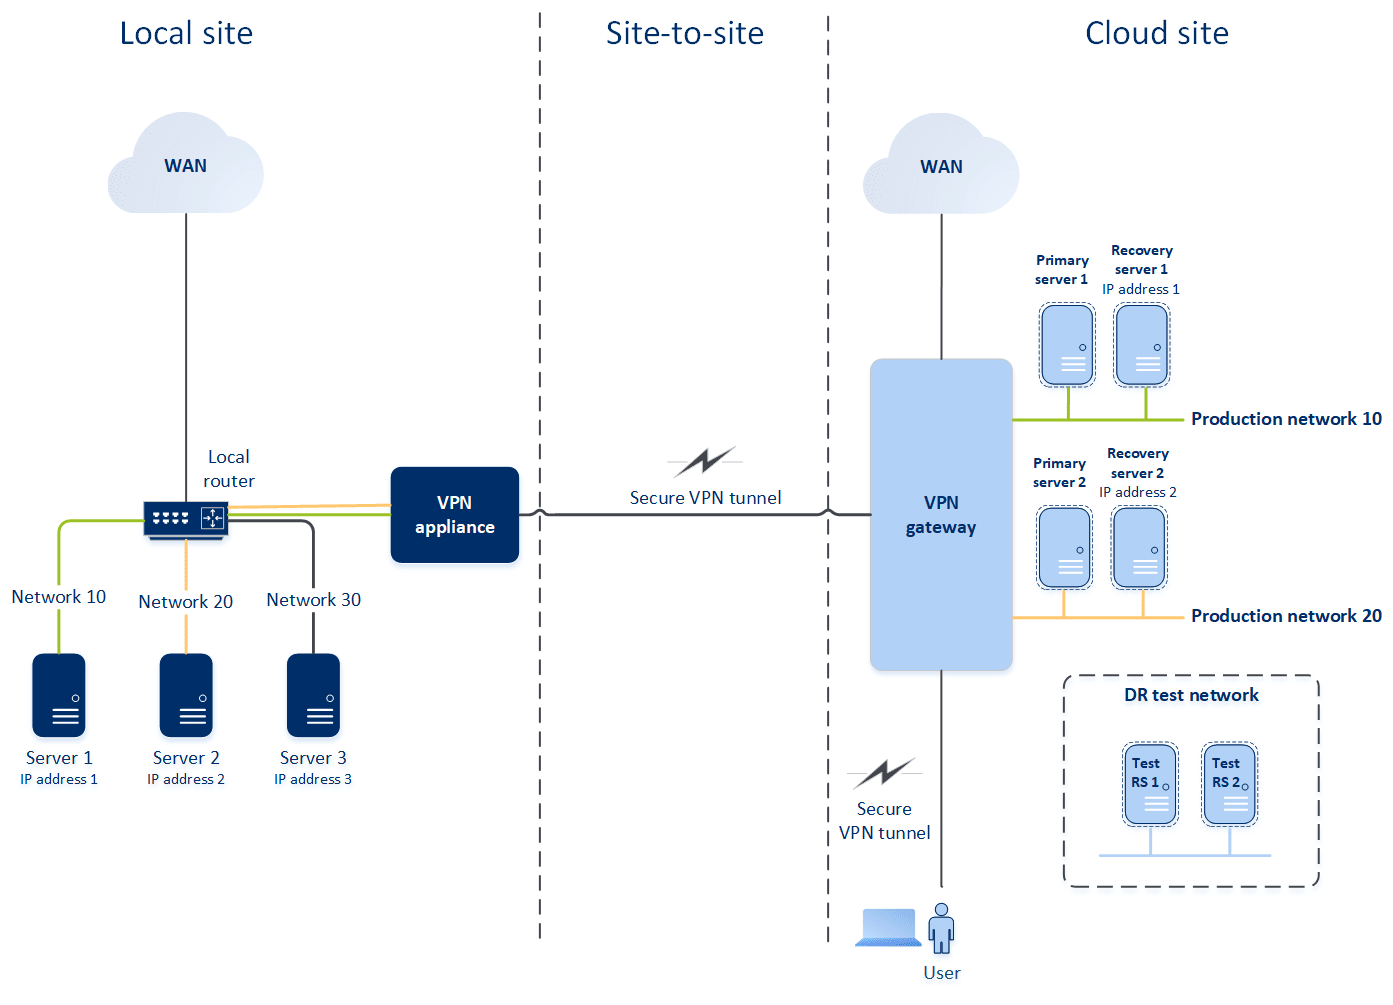
Voor eventuele site-to-site OpenVPN-communicatie tussen de lokale site en de cloudsite wordt gebruikgemaakt van een VPN-toepassing en een VPN-gateway.
Wanneer u begint met het configureren van de site-to-site OpenVPN-connectiviteit in de Cyber Protect console, wordt de VPN-gateway automatisch geïmplementeerd op de cloudsite.
Nadat de VPN-gateway is geïmplementeerd, moet u het volgende doen:
- Implementeer de VPN-toepassing op uw lokale site.
- Voeg de netwerken toe die u wilt beschermen.
- Registreer de VPN-toepassing in de cloud.
Disaster Recovery maakt een replica van uw lokale netwerk in de cloud. Er wordt een beveiligde VPN-tunnel tot stand gebracht tussen de VPN-toepassing en de VPN-gateway. Deze VPN-tunnel biedt uw lokale netwerk uitbreiding naar de cloud. De productienetwerken in de cloud worden gekoppeld aan uw lokale netwerken. De lokale en cloudservers communiceren via deze VPN-tunnel alsof ze zich allemaal in hetzelfde ethernetegment bevinden. Routering wordt uitgevoerd door uw lokale router.
Voor elke bronmachine die u wilt beschermen, moet u een herstelserver maken op de cloudsite. Deze blijft de status Stand-by behouden totdat er een failovergebeurtenis plaatsvindt. Als er zich een noodgeval voordoet en u een failoverproces start (in de productiemodus), wordt de herstelserver die de exacte kopie van uw beschermde machine is, gestart in de cloud. Deze kan hetzelfde IP-adres krijgen als de bronmachine en in hetzelfde ethernetsegment worden gestart. Uw klanten kunnen blijven werken met de server, zonder de veranderingen op de achtergrond op te merken.
U kunt een failoverproces ook starten in de testmodus. Dit betekent dat de bronmachine nog werkt en dat tegelijkertijd de betreffende herstelserver met hetzelfde IP-adres in de cloud wordt gestart. In de cloud wordt een speciaal virtueel netwerk gemaakt (testnetwerk) om IP-adresconflicten te voorkomen. Het testnetwerk is geïsoleerd om duplicatie van het IP-adres van de bronmachine in één ethernetsegment te voorkomen. Als u toegang wilt krijgen tot de herstelserver in de failovertestmodus, moet u een test-IP-adres toewijzen aan een herstelserver wanneer u deze maakt. Er zijn ook andere parameters voor de herstelserver die u kunt configureren.
Hoe routering werkt
Wanneer een site-to-site-verbinding tot stand wordt gebracht, wordt de routering tussen cloudnetwerken uitgevoerd met uw lokale router. De VPN-server voert geen routering uit tussen cloudservers in verschillende cloudnetwerken. Als een cloudserver van een netwerk gaat communiceren met een server van een ander cloudnetwerk, wordt het verkeer via de VPN-tunnel naar de lokale router op de lokale site geleid en dan door de lokale router naar een ander netwerk gerouteerd. Vervolgens gaat het verkeer terug door de tunnel naar de bestemmingsserver op de cloudsite.
VPN-gateway
Het belangrijkste onderdeel dat de communicatie tussen de lokale site en cloudsite mogelijk maakt, is de VPN-gateway. Het is een virtuele machine in de cloud waarop speciale software is geïnstalleerd en het netwerk specifiek is geconfigureerd. De VPN-gateway heeft de volgende functies:
- Verbindt de ethernetsegmenten van uw lokale netwerk en het productienetwerk in de cloud in de L2-modus.
- Maakt regels beschikbaar voor iptabellen en ebtabellen.
- Werkt als standaardrouter en NAT voor de machines in de test- en productienetwerken.
- Werkt als DHCP-server. Alle machines in de productie- en testnetwerken krijgen de netwerkconfiguratie (IP-adressen, DNS-instellingen) via DHCP. Een cloudserver krijgt telkens hetzelfde IP-adres van de DHCP-server. Als u een aangepaste DNS-configuratie wilt instellen, neemt u contact op met het ondersteuningsteam.
- Werkt als caching-DNS.
Netwerkconfiguratie van de VPN-gateway
De VPN-gateway heeft meerdere netwerkinterfaces:
- Externe interface, verbonden met internet
- Productie-interfaces, verbonden met de productienetwerken
- Testinterface, verbonden met het testnetwerk
Daarnaast worden er twee virtuele interfaces toegevoegd voor point-to-site- en site-to-site-verbindingen.
Wanneer de VPN-gateway wordt geïmplementeerd en geïnitialiseerd, worden de bruggen gemaakt: één voor de externe interface, één voor de clientinterface en één voor de productie-interface. De clientproductiebrug en de testinterface gebruiken dezelfde IP-adressen, maar de VPN-gateway kan pakketten toch juist routeren dankzij een specifieke techniek.
VPN-gateway stand-by mode
De VPN-gateway schakelt automatisch over naar stand-by wanneer deze niet in gebruik is. Terwijl de VPN-gateway in stand-by staat, zijn site-to-site-VPN-verbindingen, point-to-site-VPN-verbindingen en internettoegang niet beschikbaar.
De VPN-gateway wordt automatisch actief wanneer een testfailover, een productiefailover of een andere Disaster Recovery-bewerking wordt gestart, en keert daarna terug naar stand-by. U kunt de VPN-gateway ook op elk moment tijdelijk activeren wanneer u die nodig hebt.
De bestaande configuratie van de VPN-gateway blijft behouden en wordt automatisch teruggezet wanneer de VPN-gateway opnieuw wordt geactiveerd.
VPN-toepassing
De VPN-toepassing is een virtuele machine op de lokale site waarop Linux en een speciale software zijn geïnstalleerd en een speciale netwerkconfiguratie is gemaakt. Zo wordt de communicatie tussen de lokale site en cloudsite mogelijk gemaakt.