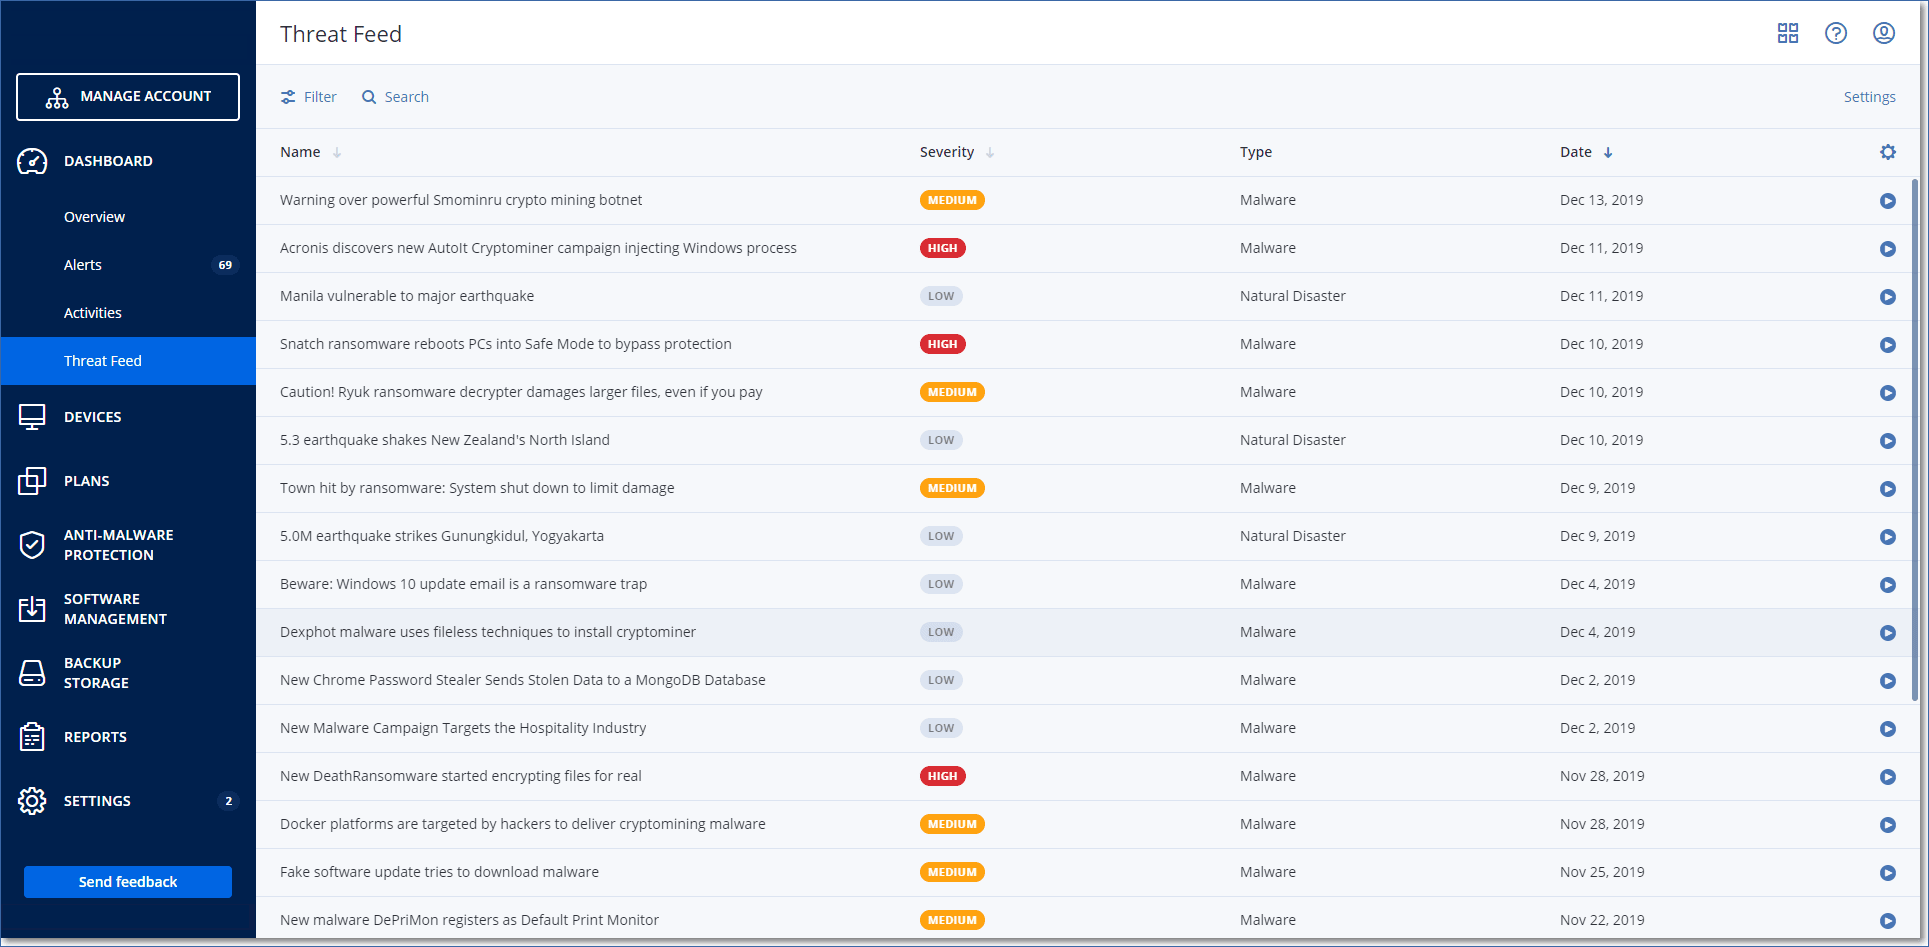
Bedreigingsfeed
Acronis Cyber Protection Operations Center (CPOC) genereert beveiligingsmeldingen die alleen naar de gerelateerde geografische regio's worden verzonden. Deze beveiligingswaarschuwingen bieden informatie over malware, kwetsbaarheden, natuurrampen, volksgezondheid en andere soorten wereldwijde gebeurtenissen die van invloed kunnen zijn op uw gegevensbescherming. De bedreigingsfeed informeert u over alle mogelijke bedreigingen en stelt u in staat deze te voorkomen.
Sommige beveiligingswaarschuwingen kunnen worden opgelost met een set specifieke acties die worden opgegeven door de beveiligingsexperts. Andere beveiligingswaarschuwingen geven u alleen informatie over komende bedreigingen, maar er zijn geen aanbevolen acties beschikbaar.
Zo werkt het
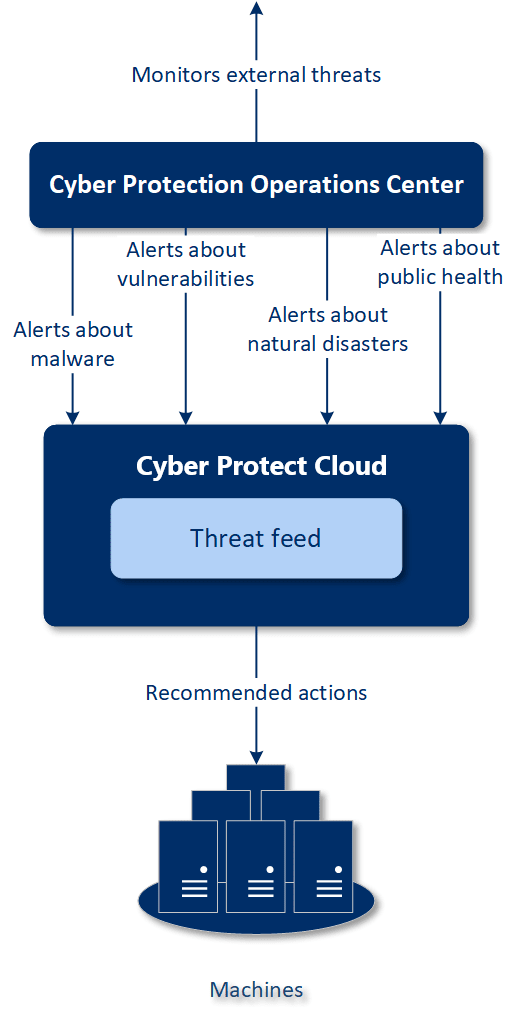
Acronis Cyber Protection Operations Center bewaakt externe bedreigingen en genereert waarschuwingen over malware, kwetsbaarheden, natuurrampen en bedreigingen voor de volksgezondheid. U kunt al deze waarschuwingen zien in de Cyber Protect console, in het gedeelte Bedreigingsfeed. Afhankelijk van het type waarschuwing kunt u de betreffende aanbevolen acties uitvoeren.
De belangrijkste workflow van de bedreigingsfeed wordt weergegeven in het onderstaande diagram.
Als u de aanbevolen acties wilt starten voor ontvangen waarschuwingen van Acronis Cyber Protection Operations Center, gaat u als volgt te werk:
- Ga in de Cyber Protect console naar Controle > Bedreigingsfeed om te controleren of er bestaande beveiligingswaarschuwingen zijn.
- Selecteer een waarschuwing in de lijst en bekijk de opgegeven details.
- Klik op Starten om de wizard te starten.
-
Schakel de acties in die u wilt uitvoeren en de machines waarop deze acties moeten worden toegepast. De volgende acties kunnen worden voorgesteld:
- Beoordeling van kwetsbaarheden: machines scannen op kwetsbaarheden
- Patchbeheer: patches installeren op de geselecteerde machines
- Antimalwarebeveiliging: volledige scan van de geselecteerde machines uitvoerenDeze actie is alleen beschikbaar voor machines waarop de agent voor antimalwarebeveiliging is geïnstalleerd.
- Back-up van beschermde of onbeschermde machines – om een back-up te maken van beschermde en onbeschermde workloads.
Als er nog geen back-ups zijn voor de workload (op alle toegankelijke locaties, zowel in de cloud als lokaal), of als de bestaande back-ups zijn versleuteld, wordt automatisch een volledige back-up gemaakt met de volgende naamnotatie:
%workload_name%-Remediation
Cyber Protect Cloud-opslag is de standaardbestemming voor de back-up, maar u kunt een andere locatie configureren voordat u de bewerking start.
Als er al een niet-versleutelde back-up bestaat, wordt automatisch een incrementele back-up gemaakt in het bestaande archief.
- Klik op Starten.
- Controleer op de pagina Activiteiten of de activiteit is uitgevoerd.
Alle waarschuwingen verwijderen
Automatische opschoning van de bedreigingsfeed wordt uitgevoerd na de volgende tijdsperioden:
- Natuurramp: 1 week
- Kwetsbaarheid: 1 maand
- Malware: 1 maand
- Volksgezondheid: 1 week