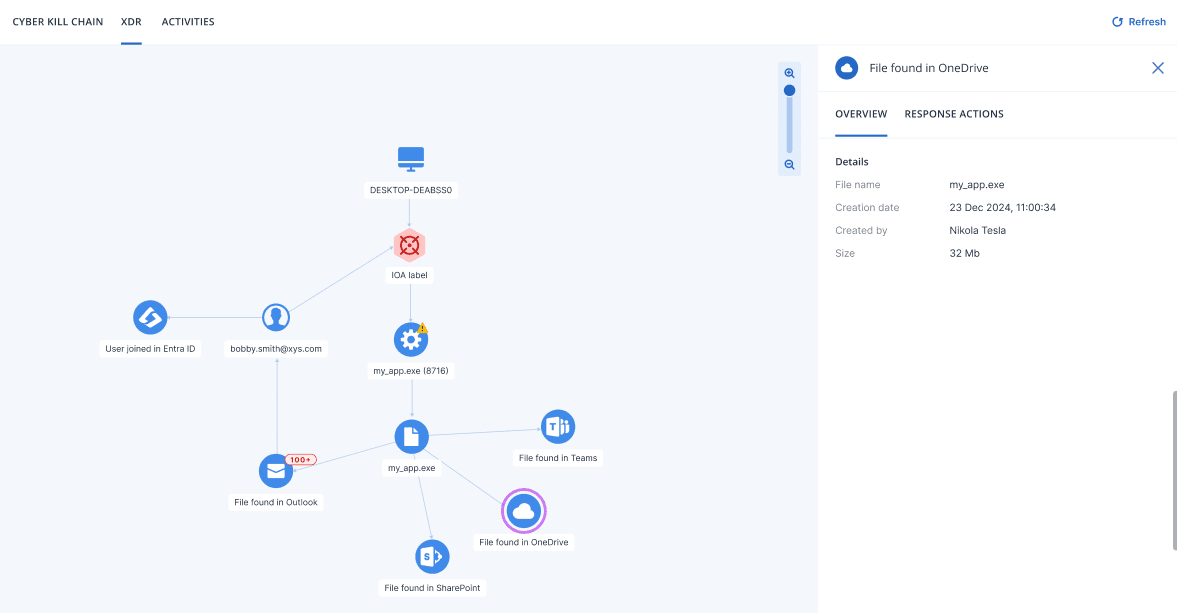
Werken met de Incident Graph (XDR)
Wanneer XDR is ingeschakeld, wordt de Incident Graph uitgebreid met externe nodes afkomstig van actieve XDR-integraties, zoals identiteits-, e-mail- en firewallgegevens. Deze externe nodes bieden aanvullende context over de dreiging en over welke externe accounts of diensten hierbij betrokken waren.
Externe nodes verschijnen alleen in de Incident Graph als er actieve XDR-integraties zijn. Als er geen actieve integraties zijn, toont de Incident Graph de EDR-basisweergave. Zie voor meer informatie Werken met de Incident Graph (EDR).
Het type externe nodes dat in de grafiek wordt weergegeven, is afhankelijk van de actieve XDR-integraties. Bij integratie met e-mailbeveiliging toont de grafiek e-mailnodes en bijlagennodes. Bij integratie met identiteitsbeheer toont de grafiek identiteitsnodes die zijn gekoppeld aan processen op de getroffen workload. Bij integratie met Microsoft 365-services toont de grafiek nodes van samenwerkingsapplicaties zoals Teams, OneDrive en SharePoint.
Zie Incident Graph-pictogrammen voor meer informatie over node-iconen.
Gebruik de Incident Graph om:
- Afzonderlijke knooppunten onderzoeken
- Responsacties toepassen op integratie-nodes
- Fouten van XDR-integratie weergeven
Als u de Incident Graph wilt openen, gaat u naar Bescherming > Incidenten, klikt u op het betreffende incident en klikt u vervolgens op het tabblad Incident Graph.
Klik op  om de inhoud van de Incident Graph te vernieuwen.