A inteligência artificial generativa nos negócios não é mais apenas um chatbot em uma aba do navegador. Em muitos ambientes, ela já é uma combinação de aplicativos de inteligência artificial baseados na Web, assistentes integrados em plataformas maiores, agentes internos criados para fluxos de trabalho específicos e ferramentas conectadas por protocolo de contexto de modelo (MCP) que permitem que a IA alcance documentos, serviços e sistemas de negócios além do próprio modelo. Isso muda completamente a conversa. A questão não é mais apenas se as pessoas estão usando inteligência artificial. A verdadeira questão é como manter esse ambiente crescente de IA sob controle.
O mercado já está mostrando o quanto essa lacuna se ampliou. Uma pesquisa da ISACA de 2025 constatou que 83% dos profissionais de TI e negócios na Europa acreditavam que os funcionários de sua organização já estavam usando inteligência artificial, enquanto apenas 31% disseram que sua organização tinha uma política formal e abrangente de IA. Uma pesquisa da KPMG de 2026 constatou que 32% das organizações já estavam implantando e ampliando agentes de IA, e outros 27% estavam coordenando vários agentes em toda a empresa. Esses números mostram algo simples: a IA está sendo incorporada ao trabalho cotidiano mais rápido do que a governança está sendo desenvolvida em torno dela.
É exatamente por isso que o gerenciamento de GenAI é importante. Em linguagem simples, isso significa ter um único lugar para decidir qual inteligência artificial é aprovada, quem pode usá-la, ao que ela pode se conectar, o que ela pode fazer e como tudo é monitorado ao longo do tempo. Sem isso, cada novo aplicativo de IA, cada agente interno e cada nova conexão MCP se tornam mais uma exceção para gerenciar manualmente.
Por que esse problema está se tornando mais complicado
Muitas organizações ainda falam sobre inteligência artificial como se fosse uma única categoria de ferramenta. Mas não é assim que ela se comporta no mundo real hoje.
Um aplicativo de inteligência artificial é uma coisa. Ele pode ajudar um usuário a redigir uma resposta, resumir um documento ou pesquisar informações com mais rapidez. Um agente já é mais poderoso. Ele pode percorrer várias etapas, usar ferramentas, seguir um fluxo de trabalho e, às vezes, agir com independência limitada. A verdadeira questão não é um protocolo específico nem um método de integração específico. A questão é a combinação de LLMs, uso de ferramentas, fluxos de trabalho e permissões. Quando um sistema de IA pode interpretar uma solicitação, escolher uma ferramenta, acessar dados de negócios e dar o próximo passo em um fluxo de trabalho, a empresa não está mais gerenciando apenas respostas. Ela passa a gerenciar acesso e ações.
O MCP torna esse cenário mais importante porque padroniza como os sistemas de inteligência artificial se conectam a ferramentas e dados. Isso pode ser muito útil: a padronização pode tornar as integrações mais fáceis, repetíveis e simples de governar. Mas também acelera a necessidade de uma política clara. Se as ferramentas conectadas à IA se tornarem mais fáceis de adicionar, a empresa precisará de uma forma mais robusta de decidir em quais ferramentas confiar, quem pode usá-las, quais dados elas podem acessar e se estão limitadas a tarefas somente de leitura ou autorizadas a executar ações com capacidade de gravação.
É aí que muitos modelos de governança falham. Uma equipe pode aprovar um aplicativo de IA para pesquisa, mas ninguém verifica se depois ele passa a ter acesso a arquivos compartilhados. Outra equipe pode criar um agente interno de suporte, mas ninguém define claramente quais sistemas ele pode chamar ou quais ações ele pode executar. Uma terceira equipe pode conectar a inteligência artificial a ferramentas de negócios por meio de MCP ou outro método de integração, mas ninguém estabelece regras claras para conexões confiáveis, acesso somente leitura, ações com capacidade de gravação ou revisão humana. Nenhuma dessas decisões parece drástica isoladamente. Juntas, elas criam um ambiente confuso em que a IA continua se expandindo enquanto o controle permanece fragmentado.
É por isso que uma política centralizada importa tanto agora. Ela traz todas essas decisões de volta para um único modelo operacional. Em vez de tratar aplicativos de inteligência artificial, agentes, conexões de ferramenta e servidores MCP como exceções separadas, o negócio precisa de uma camada única que responda sempre às mesmas perguntas centrais: por que isso deve ser aprovado? Quem pode usá-lo? O que ele pode ver? O que ele pode fazer? O que é registrado em log? O que precisa de revisão?
Aplicativos, agentes e MCP não devem ser governados da mesma forma
Um dos maiores erros que as empresas cometem é tratar essas três coisas como se fossem basicamente iguais.
Os aplicativos de inteligência artificial geralmente são a camada mais fácil de governar. As perguntas são familiares: quais aplicativos são permitidos, quais usuários ou funções podem acessá-los, eles usam identidade gerenciada, o carregamento de arquivo é permitido e há visibilidade suficiente sobre o uso?
Os agentes elevam o nível de risco porque introduzem mais lógica de fluxo de trabalho e maior alcance operacional. Um agente pode pesquisar conhecimento, encadear várias tarefas, usar conectores ou dar o próximo passo em um processo, em vez de apenas sugerir um. Isso significa que a governança precisa ir além da simples aprovação do aplicativo. Ela precisa abranger publicação, propriedade, uso de ferramenta, escopo de ação e o nível de autonomia que o sistema pode ter.
Os servidores MCP tornam a governança mais técnica novamente. Quando a inteligência artificial pode se conectar a ferramentas externas por meio de MCP, a principal pergunta não é apenas se o próprio assistente de IA é permitido. A pergunta maior é se as ferramentas por trás dele são confiáveis, quais dados elas expõem e se estão limitadas à leitura de informações ou autorizadas a alterá-las. É aí que uma governança fraca pode silenciosamente se transformar em risco real para a empresa.
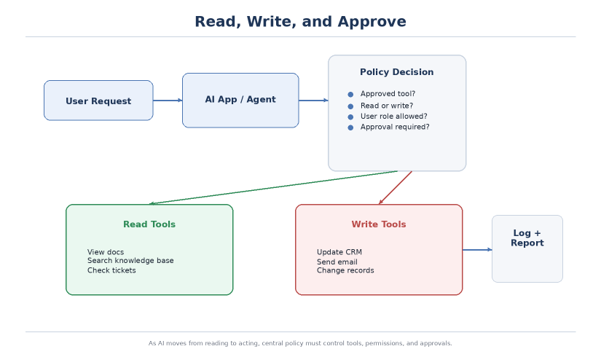
Uma forma simples de explicar isso aos clientes finais é que a aprovação não é mais uma única decisão. Aprovar um aplicativo de inteligência artificial é uma decisão. Aprovar as ações por trás desse aplicativo é outra. Aprovar os dados que ele pode acessar é outra. Aprovar o acesso à ferramenta por meio de MCP é outra ainda. Se tudo isso for tratado de maneira flexível demais, o uso de IA poderá parecer controlado na superfície, mas, ainda assim, continuar se expandindo de maneiras que a organização não pretendia permitir.
O que uma política centralizada deve realmente fazer
Um bom gerenciamento de GenAI não precisa parecer complicado. Ele só precisa ser consistente. Uma camada de política central deve definir quais aplicativos de IA, agentes e servidores MCP são aprovados, restritos ou não permitidos. Deve definir quem pode usá-los e por meio de quais funções ou identidades. Deve definir o que eles podem acessar, incluindo fontes de dados e ferramentas conectadas. Deve definir o que eles podem fazer, especialmente quando a discussão passa da recuperação somente leitura para ações com capacidade de gravação. E deve definir o que é registrado em log, relatado, revisado e atualizado ao longo do tempo.
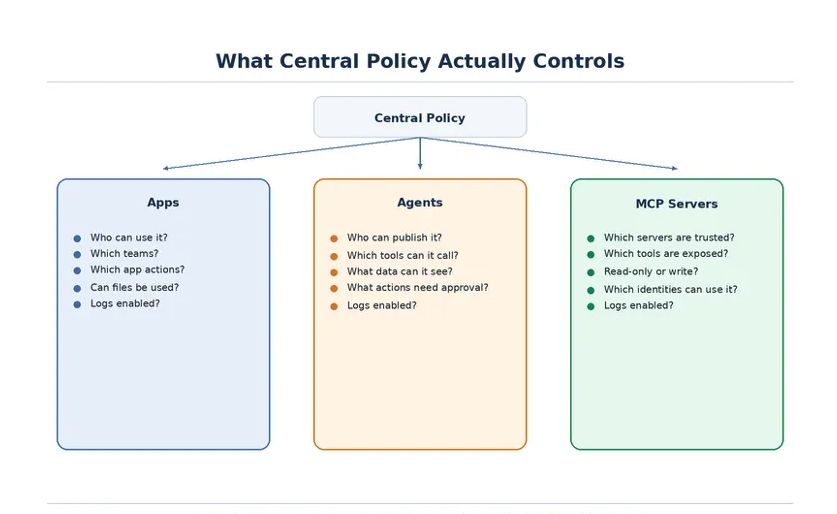
Essa é a diferença real entre a adoção básica de IA e a adoção de IA com governança. Em um modelo fraco, as pessoas usam ferramentas e esperam que nada dê errado. Em um modelo forte, a organização tem uma forma clara de dizer o que está habilitado, o que é limitado, o que está bloqueado e o que ainda está em revisão.
Essa também é a razão pela qual esse tópico é tão importante para MSPs. Sem uma camada de controle, cada solicitação de cliente final se torna um miniprojeto separado. Um cliente final quer um assistente de suporte, outro quer IA vinculada à documentação interna, outro quer um agente conectado ao sistema de tíquetes ou ao CRM, e outro começa a experimentar ferramentas baseadas em MCP. Se cada uma dessas decisões for tratada manualmente, a governança rapidamente se tornará lenta, inconsistente e difícil de escalar entre locatários.
Para clientes finais SMD, o desafio é semelhante, apenas com menos pessoas e menos tempo. Eles não precisam de um enorme programa de governança, mas precisam de algo melhor do que decisões manuais dispersas e configurações padrão que ninguém revisou adequadamente.
Como abordamos isso na Acronis
Na Acronis, incorporamos isso a um modelo de gerenciamento familiar, em vez de tratá-lo como um processo paralelo separado. A GenAI Protection pode ser habilitada por meio de um plano de gerenciamento atribuído a dispositivos gerenciados, e essa mesma camada de gerenciamento é usada para configurar o monitoramento de uso, a prevenção contra perda de dados e a proteção contra injeção de prompts. O objetivo é simples: governar aplicativos de GenAI, agentes e servidores MCP por meio de políticas centralizadas, em vez de deixar que cada nova recurso de IA seja tratado separadamente.
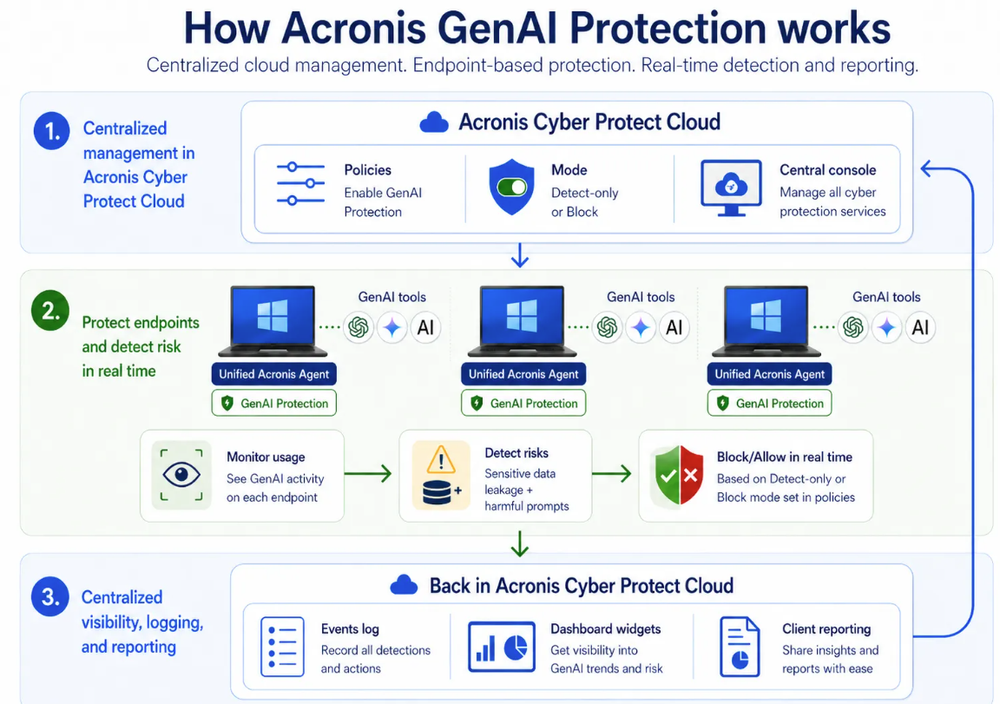
O Acronis Data Loss Prevention pode ser configurado tanto para detectar dados confidenciais sendo enviados a aplicativos de IA quanto para bloqueá-los, registrar o evento e notificar o usuário. A proteção contra injeção de prompts também pode ser configurada tanto para detectar prompts mal-intencionados quanto para bloqueá-los, registrar os detalhes em log e notificar o usuário final. Portanto, esses não são apenas recursos de visibilidade. Eles podem passar da conscientização à aplicação de regras, quando o cliente final está pronto para essa etapa.
O monitoramento de uso é outra parte fundamental dessa história. Quando ele está habilitado, os parceiros podem ver widgets adicionais no painel de monitoramento e usar um relatório de GenAI Protection disponível tanto no nível do parceiro quanto no do cliente final. Isso importa em ambientes multilocatários, nos quais a governança precisa funcionar em todos os ambientes do cliente final, e não em uma única implantação isolada.
Nossa direção também é mais ampla do que apenas um único controle. O escopo atual já abrange monitoramento de uso, DLP, proteção contra injeção de prompts e gerenciamento centralizado de GenAI, enquanto o roteiro vai além, com análise de prompts baseada em NLP, proteção de servidor MCP, proteção contra denial-of-wallet baseada em uso e controle no nível do proxy de rede.
O ponto principal
O objetivo do gerenciamento de GenAI não é desacelerar a inteligência artificial. É impedir que o crescimento da IA se transforme em um conjunto de pontos cegos.
Essa é a verdadeira mudança que está acontecendo neste mercado. A governança não se resume mais a dizer sim ou não à inteligência artificial. Trata-se de decidir o que é habilitado, o que é aprovado, o que pode se conectar, o que pode agir, o que é registrado em log e o que será revisado depois. As empresas que fizerem isso corretamente não serão simplesmente as que implementarem IA mais rápido. Serão as que conseguirem gerenciá-la com clareza, de forma repetível e em escala.
Para MSPs, isso significa ter um modelo viável entre clientes finais, em vez de uma longa lista de exceções. Para implantações pequenas e médias (SMDs), isso significa conseguir avançar com a inteligência artificial sem perder o controle de permissões, limites e responsabilidade. E, para nós, é exatamente por isso que a política central está no cerne do gerenciamento de GenAI.
Written by
Sobre a Acronis
Empresa suíça fundada em Singapura em 2003, a Acronis possui 15 escritórios em todo o mundo e colaboradores em mais de 60 países. A Acronis Cyber Platform está disponível em 26 idiomas, em mais de 150 países, e é utilizada por mais de 21,000 provedores de serviços para proteger mais de 750,000 empresas.