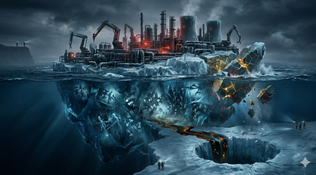
A segurança da tecnologia operacional (OT) protege os sistemas industriais, as redes e os processos físicos que fazem a sociedade moderna funcionar. Ao contrário da tecnologia da informação (TI), que prioriza a confidencialidade dos dados, a segurança da OT tem como foco a disponibilidade, confiabilidade e segurança das operações físicas, protegendo a tecnologia por trás de turbinas, braços robóticos, bombas e válvulas de dutos.
A Indústria 4.0 impulsiona a convergência desses sistemas tradicionalmente isolados com as redes corporativas. Nesse contexto, a ciber-resiliência precisa levar em conta equipamentos projetados para funcionar continuamente por décadas, muito além dos rápidos ciclos de atualização do mundo da TI.
O que é a segurança da OT?
OT se refere ao hardware e ao software que monitoram ou controlam processos físicos, desde reações químicas até linhas de produção mecânicas. A segurança da OT protege esses sistemas contra ciberameaças que podem interromper as operações, danificar equipamentos ou colocar em risco a segurança das pessoas.
O domínio de OT usa terminologia especializada que reflete sua estrutura de controle hierárquica:
- Sistemas de controle industrial (ICS): centros de comando para processos que vão desde a montagem de automóveis até o tratamento de água.
- Supervisão e aquisição de dados (SCADA): sistemas que monitoram e controlam ativos geograficamente dispersos, como redes elétricas regionais ou redes de dutos.
- Controladores lógicos programáveis (PLCs): computadores robustos e em tempo real que automatizam funções específicas, como a regulação da pressão em um reator químico.
- Interfaces homem-máquina (IHMs): telas e consoles que a equipe de operação usa para visualizar e interagir com dados de processos.
- Sistemas de execução de fabricação (MES): software que alinha as operações do chão de fábrica com as metas comerciais e os cronogramas de produção.
Esses sistemas priorizam o determinismo, a garantia de que um comando será executado dentro de um prazo específico. Em ambientes de OT, a latência representa um risco físico: um sinal atrasado pode causar falhas mecânicas ou colocar a equipe em risco.
A escala da conectividade industrial está crescendo em escala rapidamente. De acordo com a IoT Analytics, o número de dispositivos IoT conectados atingiu aproximadamente 18,8 bilhões no final de 2024, com projeções de chegar à faixa de 39 a 40 bilhões até 2030. Esse crescimento desafia o tradicional "air gap" — o isolamento físico das redes de OT — e traz novos riscos relacionados à manutenção remota, a sensores da Internet Industrial das Coisas (IIoT) e à integração da cadeia de suprimentos.
Segurança da OT x segurança da TI: uma comparação de prioridades críticas
A principal diferença entre as duas áreas é que a OT prioriza a segurança física e a disponibilidade operacional, enquanto a TI costuma priorizar a confidencialidade dos dados.
Um sistema de TI comprometido pode resultar na perda de dados ou na interrupção dos negócios. Já um sistema de OT comprometido pode levar a danos físicos, contaminação ambiental, violações regulatórias ou riscos à segurança que afetam trabalhadores e o público.
Nesse contexto, há uma mudança de ênfase na tríade tradicional de confidencialidade, integridade, disponibilidade (CIA). Em ambientes de OT, a prioridade se inverte na prática: disponibilidade em primeiro lugar, depois integridade e, por último, confidencialidade, porque a operação ininterrupta do sistema é fundamental para a segurança e a continuidade da produção.
Em geral, os sistemas de OT funcionam 24 horas por dia, 7 dias por semana, durante anos sem interrupção. Normalmente, a vida útil dos equipamentos passa dos 20 ou 30 anos, então a infraestrutura crítica costuma depender de sistemas operacionais legados, selecionados pela estabilidade comprovada em vez da compatibilidade com recursos modernos de segurança. Os controles de segurança precisam ser não intrusivos e levar em conta os protocolos para evitar interrupções na temporização precisa da automação industrial.
A economia da resiliência operacional e o custo do tempo de inatividade
O tempo de inatividade não planejado é um dos desafios operacionais mais dispendiosos em ambientes industriais. De acordo com o relatório "The True Cost of Downtime 2024" (O custo verdadeiro do tempo de inatividade em 2024) da Siemens, as 500 maiores empresas do mundo perdem aproximadamente US$ 1,4 trilhão por ano devido ao tempo de inatividade não planejado, o que representa cerca de 11% das receitas anuais.
O custo de uma única hora perdida varia muito conforme o setor:
Esses números representam o "custo real", incluindo mão de obra ociosa, material de refugo, peças de emergência a preços elevados e as horas extras necessárias para recuperar os cronogramas de produção. Além do impacto financeiro direto, o tempo de inatividade gera pressão de longo prazo: possíveis danos aos equipamentos causados por paradas de emergência e prejuízos à reputação devido a entregas não cumpridas.
Os agentes de ameaça visam especificamente o setor de fabricação porque entendem essa pressão. O alto custo do tempo de inatividade cria fortes incentivos para o pagamento de resgates e a restauração rápida das operações.
Indústria 4.0 e a nova superfície de ataque
A Indústria 4.0 promove a integração de sistemas de OT com redes de TI corporativas e a internet, possibilitando análises em tempo real e manutenção preditiva. Embora essa convergência aumente a eficiência, ela também reduz o isolamento físico que historicamente protegia os ativos industriais. Agora os riscos podem migrar da rede corporativa para o chão de fábrica por meio de laptops de terceirizados, unidades USB ou gateways de acesso remoto legítimos.
De acordo com o IBM X-Force 2025 Threat Intelligence Index, o setor de fabricação tem sido o mais visado por 4 anos consecutivos, representando 26% dos incidentes em setores críticos. Segundo o "Relatório sobre o estado da tecnologia operacional e da segurança cibernética de 2024" da Fortinet, 73% das organizações relataram uma intrusão que impactou seus sistemas de OT, um aumento em relação aos 49% do ano anterior.
O desafio é agravado por ambientes "brownfield", instalações onde o software de análise moderno precisa se integrar ao hardware legado que nunca foi projetado com foco na cibersegurança. Muitos desses sistemas usam protocolos de comunicação abertos otimizados para desempenho determinístico em vez de camadas complexas de autenticação. Assim, os agentes de ameaça geralmente roubam credenciais válidas em vez de aproveitar vulnerabilidades de software; eles "fazem login" em vez de "invadir".
A movimentação lateral representa uma ameaça tática significativa. Os dispositivos dentro da rede industrial costumam confiar implicitamente em comandos enviados por meio de protocolos nativos, transformando a segmentação de rede em uma defesa obrigatória para impedir que uma única estação de trabalho comprometida afete toda a instalação.
Estruturação da defesa: o modelo Purdue
O modelo Purdue, também chamado de arquitetura de referência corporativa Purdue, segmenta os sistemas de controle industrial em zonas lógicas distintas para alinhar as estratégias de segurança da TI e da OT. Essa arquitetura hierárquica possibilita uma defesa profunda, garantindo que um incidente de segurança em uma zona não se propague e cause uma falha em toda a instalação.
Os níveis do modelo Purdue (0–5)
Com uma definição rigorosa das zonas e dos conduítes, as organizações podem aplicar controles de protocolo por lista de permissões e restringir a movimentação lateral entre as camadas. Essa segmentação é a base de uma arquitetura "zero trust" (confiança zero) em OT, verificando cada solicitação independentemente da origem na rede.
Estruturas para ação: NIST SP 800-82 e ciber-resiliência
O NIST SP 800-82 (Guia de Segurança para Tecnologia Operacional) apresenta uma estratégia padrão para fortalecer sistemas industriais, enfatizando o inventário de ativos, a segmentação de rede e controles compensatórios para sistemas nos quais não é possível aplicar patches devido a restrições operacionais. O foco vai além da mera prevenção e abrange a resiliência, a capacidade de resistir, responder e se recuperar de ataques, mantendo as operações.
Um ciclo de vida prático de ciber-resiliência segue três fases:
- Resistir (fortalecer e preparar): desenvolva inventários de ativos precisos e segmente a rede para limitar o raio de impacto de intrusões.
- Detectar (identificar e alertar): implante um monitoramento sensível a protocolos para identificar anomalias, como um PLC tentando se comunicar com um endereço IP externo.
- Recuperar rapidamente (responder e restaurar): priorize o tempo médio de recuperação usando livros de execução de recuperação de desastres e backups de OT validados.
A governança de segurança da TO também está evoluindo. De acordo com o "Relatório sobre o estado da tecnologia operacional e da segurança cibernética de 2025" da Fortinet, agora 52% das organizações colocam a segurança da OT sob a responsabilidade da diretoria de segurança da informação, um aumento em relação aos 16% em 2022, indicando que o risco cibernético industrial é tratado cada vez mais no nível executivo.
Incidentes cibernéticos industriais no mundo real
Incidentes no mundo real demonstram os riscos sistêmicos de ambientes convergentes de TI/OT e a necessidade de defesas especializadas.
Fabricação: o risco da calibração não autorizada
Agentes de ameaça com acesso a uma IHM podem mudar ligeiramente a calibração de braços robóticos ou máquinas de controle numérico. O resultado: a produção de peças defeituosas continua por dias antes de ser detectada, causando desperdício de material e possíveis recalls de produtos. A mitigação exige o controle de acesso baseado em funções (RBAC) e o monitoramento contínuo de alterações de configuração não autorizadas.
Energia e serviços públicos: o incidente na estação de tratamento de água de Oldsmar (2021)
Em fevereiro de 2021, as autoridades de Oldsmar, Flórida, relataram que alguém acessou o sistema SCADA de uma estação de tratamento de água e tentou aumentar os níveis de hidróxido de sódio de 100 ppm para 11.100 ppm, uma alteração potencialmente perigosa. Um operador observou as alterações em tempo real e as desfez imediatamente.
Atualização importante: em 2023, o ex-administrador da cidade de Oldsmar afirmou que o FBI não encontrou evidências de acesso externo e concluiu que o incidente provavelmente foi causado por erro de um funcionário. O FBI confirmou que não conseguiu verificar a existência de uma ciberintrusão direcionada. Independentemente da causa raiz, o incidente expôs vulnerabilidades reais na forma como muitos serviços públicos de pequeno porte gerenciam o acesso remoto e a segurança das credenciais. As lições seguem válidas: infraestruturas críticas exigem autenticação multifatorial, acesso com privilégios mínimos e controles de acesso remoto seguros.
Logística: a infecção NotPetya na Maersk (2017)
O malware NotPetya se espalhou pela rede global da Maersk, paralisando 76 terminais portuários e causando prejuízos estimados entre US$ 250 milhões e US$ 300 milhões de acordo com os relatórios financeiros da empresa. As operações voltaram a ser realizadas manualmente, com processamento em papel, enquanto aproximadamente 45 mil computadores e 4 mil servidores foram reconstruídos.
Lição: redes sem segmentação permitem que o malware se espalhe globalmente em questão de horas. A segmentação é essencial para conter surtos e limitar a extensão do impacto.
Infraestrutura crítica: Colonial Pipeline (2021)
Um ataque de ransomware aos sistemas de faturamento de TI da Colonial Pipeline forçou o desligamento preventivo do oleoduto de combustível em operação para evitar uma possível movimentação lateral para os sistemas de OT.
Impacto: escassez generalizada de combustível na costa leste dos Estados Unidos e pagamento de resgate de US$ 4,4 milhões, dos quais aproximadamente US$ 2,3 milhões foram posteriormente recuperados pelo Departamento de Justiça.
Lição: violações em sistemas de TI podem forçar paralisações em sistemas de OT se os ambientes não são segmentados e resilientes de forma suficiente.
O papel crítico da recuperação na resiliência industrial
A recuperação rápida é a última linha de defesa quando um ataque é bem-sucedido. As ferramentas tradicionais de backup de TI costumam falhar em ambientes de OT porque não oferecem suporte ao hardware específico, às configurações proprietárias nem aos sistemas operacionais legados que controlam as máquinas industriais. Muitas estações de trabalho e IHMs de OT ainda executam Windows XP ou Windows 7, sistemas com os quais as ferramentas modernas de backup não são mais compatíveis.
As estratégias eficazes de recuperação usam soluções validadas para OT e projetadas para essas restrições. O Acronis Cyber Protect, por exemplo, oferece suporte a sistemas operacionais desde a era do Windows XP até as versões atuais, permitindo que as organizações façam backup e restaurem estações de trabalho HMI críticas, independentemente da idade.
Os principais recursos de recuperação de nível industrial são:
- Backups imutáveis: cópias de backup somente leitura que o ransomware não consegue criptografar nem excluir.
- Recuperação com um clique: permite que operadores locais restaurem uma estação de trabalho com falha em minutos, sem necessidade de treinamento especializado em TI.
- Restauração universal: restaura uma imagem do sistema em hardware diferente, o que é essencial ao substituir equipamentos obsoletos por peças sobressalentes disponíveis.
- Suporte a "air gap": funciona plenamente em ambientes isolados, sem conexão com a internet.
Essas ferramentas podem ser integradas a arquiteturas de automação padrão e contribuem para a conformidade com estruturas como NIS2 e ISA/IEC 62443. Combinando segurança com backup e recuperação, as organizações industriais trocam uma postura reativa por uma resiliência gerenciada.
Perguntas frequentes: respostas às perguntas sobre cibersegurança de OT/ICS
O que significa OT na cibersegurança?
A sigla significa "tecnologia operacional", ou seja, o hardware e o software usados para monitorar ou controlar processos físicos em ambientes industriais.
O que é ICS na cibersegurança?
Os ICS, ou sistemas de controle industrial, são um subconjunto da OT. Refere-se aos sistemas específicos, como SCADA, PLCs e RTUs, que gerenciam diretamente as operações industriais.
Qual é a diferença da segurança da OT para a segurança da TI?
A OT prioriza a segurança física e a disponibilidade operacional; a TI prioriza a confidencialidade dos dados. Os sistemas de OT também têm ciclos de vida muito mais longos, requisitos de latência mais rigorosos e diferentes restrições para aplicar patches.
O que é o modelo Purdue?
É uma estrutura lógica que segmenta os sistemas de controle industrial em zonas e níveis (de 0 a 5) para melhorar a segurança e impedir a propagação lateral de ciberameaças entre os ambientes de OT e TI.
Quais são exemplos de incidentes de segurança da OT?
Exemplos notáveis são o ataque NotPetya de 2017 à Maersk, com prejuízos estimados entre US$ 250 milhões e US$ 300 milhões, o ataque de ransomware à Colonial Pipeline em 2021, que causou escassez de combustível na costa leste dos EUA, e o suposto incidente na estação de tratamento de água de Oldsmar em 2021.
Qual é o "custo real" do tempo de inatividade industrial?
De acordo com o relatório de 2024 da Siemens, as 500 maiores empresas do mundo perdem aproximadamente US$ 1,4 trilhão por ano devido ao tempo de inatividade não planejado, cerca de 11% da receita anual. Os custos por hora chegam a US$ 2,3 milhões na fabricação automotiva.
Conclusão: próximos passos para a resiliência industrial
A segurança da OT é um requisito fundamental para a produção segura e confiável. Com o aumento da conectividade graças à Indústria 4.0, a cibersegurança precisa evoluir da mera prevenção para uma ciber-resiliência holística, com defesa em camadas baseada no modelo Purdue, inventário preciso de ativos e segmentação de rede rigorosa.
Para proteger as operações críticas, as organizações precisam:
- Reforçar a segurança dos ambientes: aplicar as estruturas do NIST para implementar controles compensatórios em sistemas legados e restringir o acesso remoto com autenticação multifator e políticas de privilégio mínimo.
- Monitorar anomalias: implantar ferramentas com reconhecimento de protocolos para detectar comandos não autorizados na rede de OT.
- Garantir uma recuperação rápida: implementar soluções de recuperação validadas para OT, como o Acronis Cyber Protect, para reduzir o MTTR de dias para minutos.
Ao considerar a cibersegurança um facilitador da operação contínua, as equipes de TI e OT podem colaborar para proteger a infraestrutura que sustenta a economia global.
Este conteúdo foi traduzido com o uso de IA e revisado de forma pontual pelos Gerentes Regionais da Acronis. Embora esse processo reduza a probabilidade de erros, ainda podem ocorrer imprecisões. Em caso de divergência ou ambiguidade, prevalece a versão oficial em inglês. A Acronis não se responsabiliza por quaisquer consequências decorrentes de erros de tradução.
Written by
Sobre a Acronis
Empresa suíça fundada em Singapura em 2003, a Acronis possui 15 escritórios em todo o mundo e colaboradores em mais de 60 países. A Acronis Cyber Platform está disponível em 26 idiomas, em mais de 150 países, e é utilizada por mais de 21,000 provedores de serviços para proteger mais de 750,000 empresas.