






Autor: Alexander Ivanyuk — Diretor Sênior de Tecnologia
O Acronis Cyberthreats Update abrange atividades e tendências de ciberameaças atuais, conforme observadas pela Acronis Threat Research Unit (TRU) e por sensores. Os números apresentados aqui foram coletados em junho de 2026 e refletem as ameaças que detectamos, bem como as notícias de domínio público. Este relatório representa uma perspectiva global e é baseado em mais de um milhão de pontos finais exclusivos distribuídos por todo o mundo.
Incidente do mês
Em junho de 2026, a Oracle lançou medidas emergenciais de mitigação para uma vulnerabilidade crítica de dia zero no PeopleSoft PeopleTools, rastreada como CVE-2026-35273, depois de ela ter sido vinculada a ataques ativos de roubo de dados pelo grupo de extorsão ShinyHunters. A falha permitia a execução remota de código sem autenticação e afetava as versões 8.61 e 8.62 do PeopleSoft Enterprise PeopleTools, colocando em risco ambientes corporativos de recursos humanos, finanças, pagamentos, compras e administração de estudantes. O ShinyHunters afirmou ter usado uma combinação de falhas antigas e de dia zero para roubar dados de 300 instâncias do PeopleSoft em mais de 100 organizações.
A campanha foi notável principalmente porque teve como alvo sistemas que costumam ter dados internos de empresas e dados pessoais extremamente confidenciais. A maioria das organizações que afirmam ter sido afetadas estava no setor de educação, e a Mandiant relatou que 68% das organizações possivelmente vulneráveis que ela notificou atuavam no ensino superior. Os atacantes também foram observados usando infraestrutura de armazenamento distribuído, agentes MeshCentral personalizados, scripts de reconhecimento e ferramentas projetadas para se infiltrar em ambientes PeopleSoft e WebLogic, exfiltrar dados e deixar notas de resgate em servidores comprometidos.
Esse incidente destaca o risco contínuo de comprometimento de aplicações corporativas: plataformas comerciais muito usadas podem se tornar alvos de extorsão de alto valor quando expostas à internet ou deixadas com segmentação insuficiente. Ao contrário do roubo oportunista de credenciais, a exploração de uma falha de dia zero na infraestrutura central de gestão empresarial pode dar aos atacantes acesso a sistemas ricos em dados e profundamente conectados a identidade, RH, finanças e registros de estudantes. As organizações que executam o PeopleSoft ou plataformas corporativas semelhantes precisam priorizar medidas emergenciais de mitigação, restringir o acesso externo a endpoints administrativos, procurar atividades suspeitas em logs, trocar credenciais expostas e verificar se os atacantes conseguiram acesso permanente antes de restabelecer totalmente os sistemas afetados.
Detecções de ameaça de malware em junho
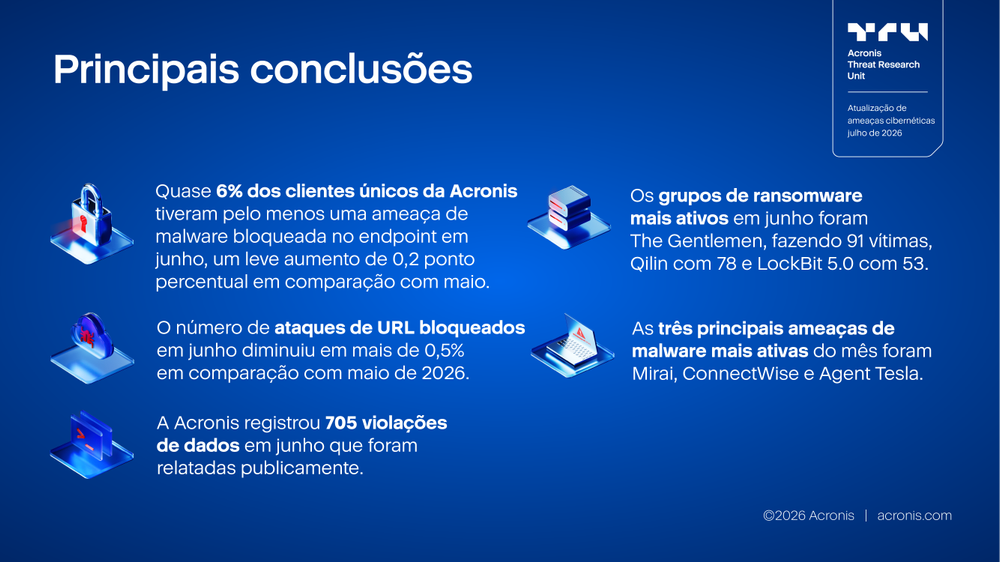
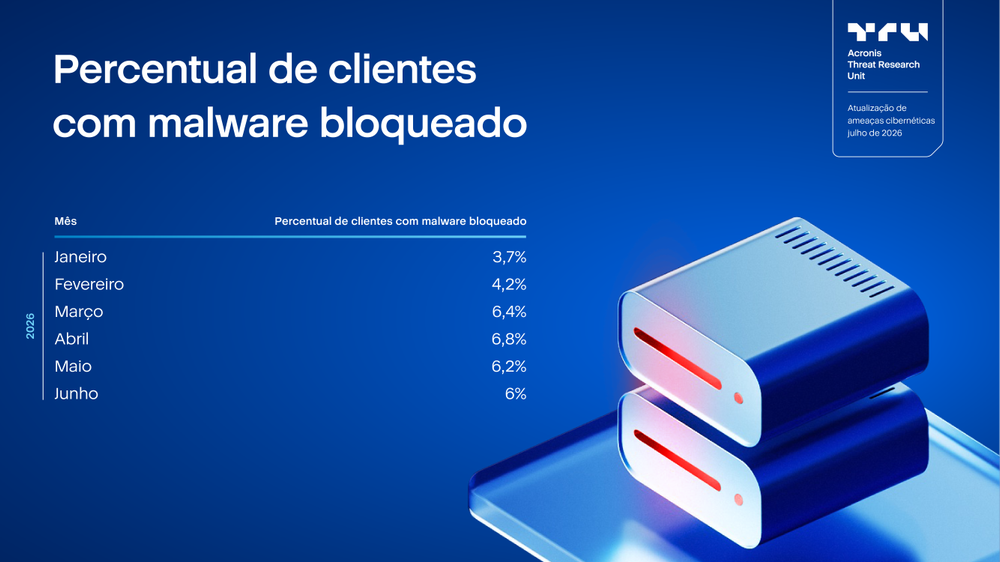
Em junho de 2026, a porcentagem de clientes únicos da Acronis com pelo menos uma ameaça de malware bloqueada no endpoint diminuiu para 6%, caindo 0,2 ponto percentual em relação aos 6,2% de maio de 2026. Embora isso represente uma queda consecutiva após o pico de 6,8% em abril, junho permaneceu no quarto nível mais alto no período mostrado e continuou indicando uma exposição elevada a malware em comparação com o início do ano.
Em comparação com fevereiro de 2026, quando a quantidade era de 4,2%, junho ficou 1,8 pontos percentuais acima. Também ficou 2,3 pontos percentuais acima de janeiro de 2026, mostrando que a exposição a malware seguiu muito acima dos níveis do início de 2026, apesar da diminuição mês a mês.
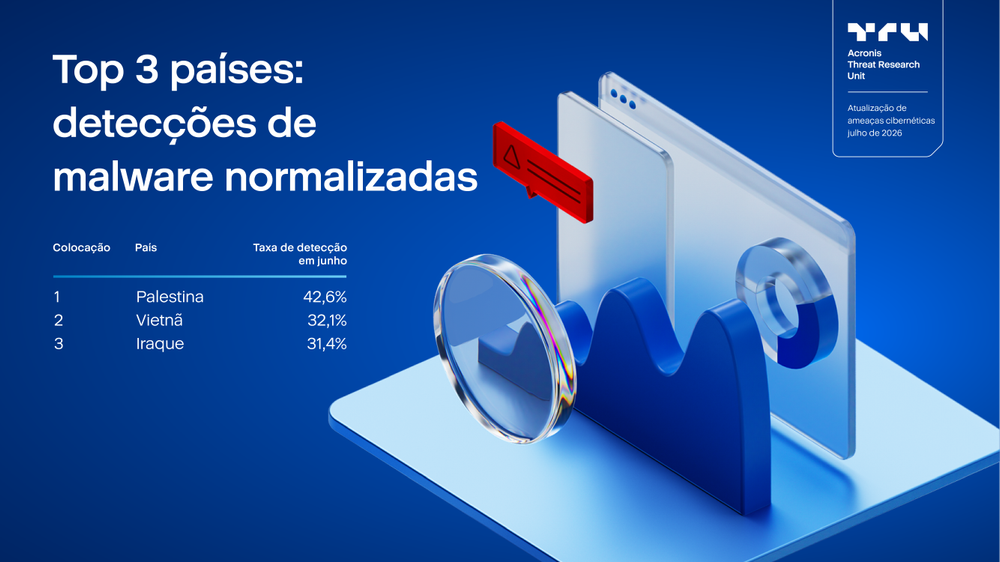
Em junho, os três principais países com as maiores taxas de detecção de malware permaneceram os mesmos de maio. A Palestina registrou a maior taxa no mundo, com 42,6% dos clientes únicos afetados tendo pelo menos uma detecção de malware, seguida pelo Vietnã, com 32,1%, e pelo Iraque, com 31,4%.
Em comparação com maio, as taxas de detecção de malware diminuíram ligeiramente na Palestina e no Vietnã, enquanto o Iraque registrou um aumento notável. A Palestina caiu 2,9 pontos percentuais, de 45,5% para 42,6%, e o Vietnã recuou 0,1 ponto percentual, de 32,2% para 32,1%. Em contrapartida, o Iraque aumentou quatro pontos percentuais, de 27,4% para 31,4%.
Apesar da movimentação mista mês a mês, a classificação permaneceu estável, mostrando que a exposição a malware continuou concentrada nos mesmos três países de maio.
Detecções de malware normalizadas por países de foco
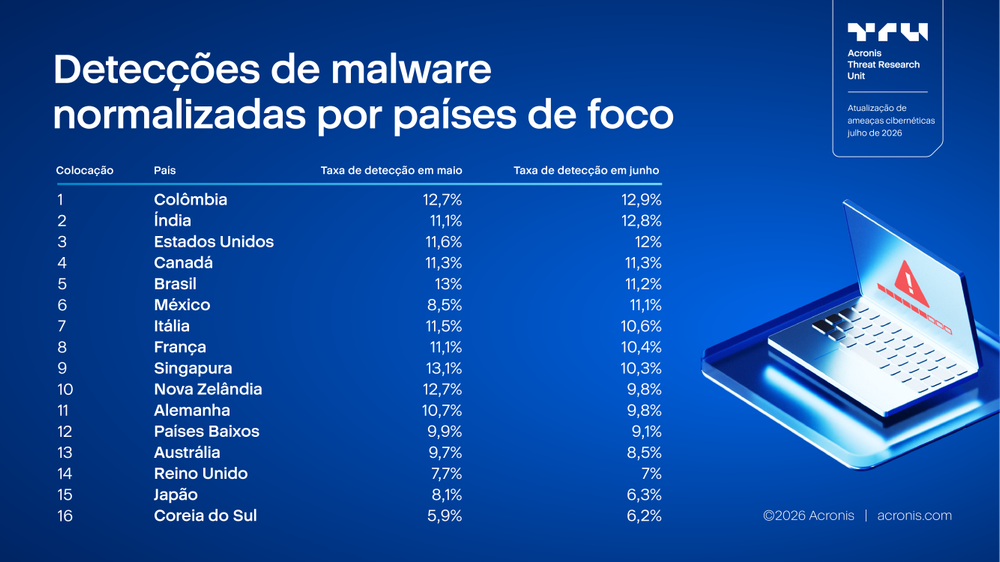
Entre os países focados, junho de 2026 apresentou um quadro mais brando em comparação com maio. A maioria dos países na tabela registrou taxas de detecção de URL normalizadas mais baixas, enquanto um grupo menor de mercados aumentou ou permaneceu estável. A Colômbia registrou o nível mais alto em junho, com 12,9%, seguida de perto pela Índia, com 12,8%, e pelos Estados Unidos, com 12%. Brasil e México também permaneceram em níveis elevados, com 11,2% e 11,1%, respectivamente.
O maior aumento mês a mês foi registrado no México, que subiu de 8,5% em maio para 11,1% em junho, um aumento de 2,6 pontos percentuais. A Índia também aumentou de forma notável, de 11,1% para 12,8%, enquanto os Estados Unidos subiram de 11,6% para 12%. A Colômbia subiu de 12,7% para 12,9%, e a Coreia do Sul aumentou ligeiramente de 5,9% para 6,2%.
Ao mesmo tempo, a maioria dos países de foco mostrou sinais de queda. A Nova Zelândia registrou a queda mais acentuada, caindo de 12,7% em maio para 9,8% em junho, uma redução de 2,9 pontos percentuais. Singapura também caiu significativamente, de 13,1% para 10,3%, enquanto o Japão caiu de 8,1% para 6,3%. A Austrália diminuiu de 9,7% para 8,5%, a França de 11,1% para 10,4%, a Alemanha de 10,7% para 9,8%, a Itália de 11,5% para 10,6%, o Brasil de 13% para 11,2%, a Holanda de 9,9% para 9,1% e o Reino Unido de 7,7% para 7%. O Canadá permaneceu inalterado em 11,3%.
A atividade de ameaças baseada em URL permaneceu elevada em vários mercados, particularmente Colômbia, Índia, Estados Unidos, Brasil e México, mas a movimentação geral entre o conjunto de países de foco foi de queda. A maior pressão de alta mudou para o México e a Índia, enquanto as quedas acentuadas na Nova Zelândia e em Singapura sugerem um alívio significativo em países que estavam entre os mercados com maiores taxas em maio. No geral, junho indicou uma estabilização mais ampla entre os países de foco, com os aumentos concentrados em um número menor de mercados.
Proteção
As ameaças mencionadas podem ser detectadas e mitigadas com soluções da Acronis.
O Acronis Cyber Platform (anteriormente Acronis Cyber Protect Cloud) protege contra ameaças conhecidas e nunca antes vistas, utilizando uma abordagem de proteção em várias camadas. Isso inclui detecção baseada em comportamento, detecções treinadas com IA e aprendizado de máquina, além de heurísticas antiransomware, que podem detectar e bloquear tentativas de criptografia e restaurar automaticamente quaisquer arquivos alterados, sem necessidade de interação do usuário.
Recursos adicionais de segurança e filtragem de URL podem ajudar a oferecer proteção contra ameaças de engenharia social. Acronis GenAI Protection, nativamente integrado na plataforma Acronis, oferece visibilidade e controle sobre o uso de inteligência artificial, bloqueia o compartilhamento de dados sensíveis e detecta comandos prejudiciais. Acronis XDR para Acronis Cyber Platform (anteriormente Acronis Cyber Protect Cloud) fornece a visibilidade necessária para entender os ataques, simplifica o contexto para os administradores e permite a remediação eficiente de quaisquer ameaças.