






Författare: Alexander Ivanyuk – Senior Director, Technology
Månadens incident
I mars 2026 komprometterades JavaScript-biblioteket med öppen källkod Axios i en mjukvarubaserad leveranskedjeattack efter att hotaktörer kapat ett npm-konto som tillhörde en underhållsansvarig och publicerat skadliga versioner 1.14.1 och 0.30.4 den 31 mars 2026. Incidenten utmärkte sig eftersom Axios är ett av de mest använda HTTP-klientbiblioteken i JavaScript-ekosystemet, med över 100 miljoner nedladdningar per vecka, vilket gav komprometteringen en potentiellt global spridningseffekt över utvecklar-, moln- och företagsmiljöer.
De skadliga Axios-versionerna hämtade i det tysta in ett dolt beroende, [email protected], som levererade en plattformsoberoende fjärråtkomsttrojan som påverkade system med Windows, Linux och macOS. Skadlig kod möjliggjorde fjärrkörning av kod och stöld av autentiseringsuppgifter, och enligt efterföljande rapportering kopplade forskare på Google aktiviteten till UNC1069, en hotaktör med koppling till Nordkorea, samt noterade att de skadliga versionerna togs bort efter ungefär tre timmar.
Detekterade malwarehot i mars
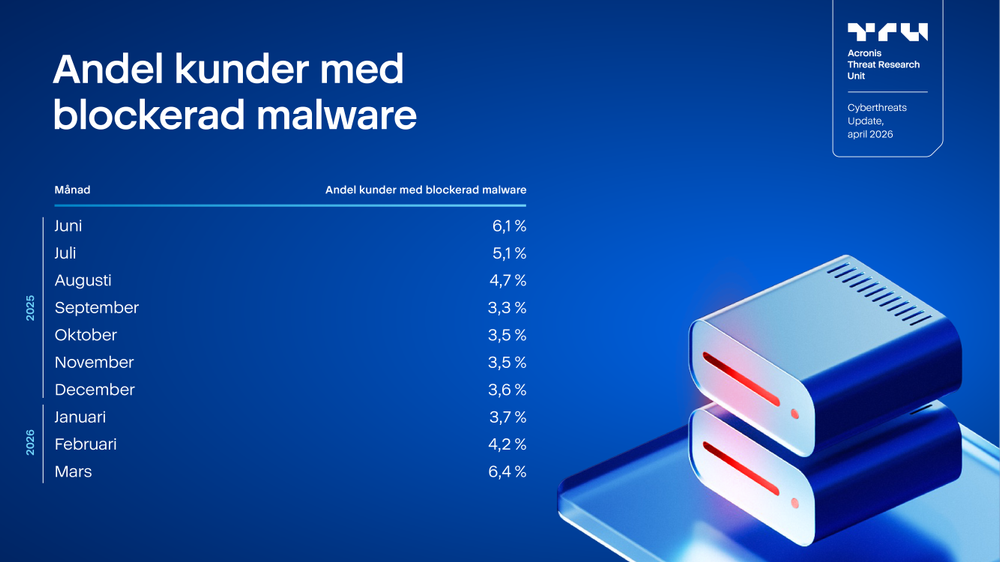
I mars 2026 ökade procentandelen kraftigt till 6,4 %, vilket representerar en månadsökning med 2,2 procentenheter jämfört med 4,2 % i februari 2026. Detta är den högsta nivån som registrerats under den visade perioden och markerar en tydlig vändning av den relativt stabila trenden som observerades i slutet av 2025 och början av 2026.
Jämfört med juni 2025, då andelen låg på 6,1 %, var siffran i mars 2026 0,3 procentenheter högre, vilket tyder på att exponeringen för skadlig programvara nu har återgått till – och något överskridit – nivåerna från mitten av 2025.
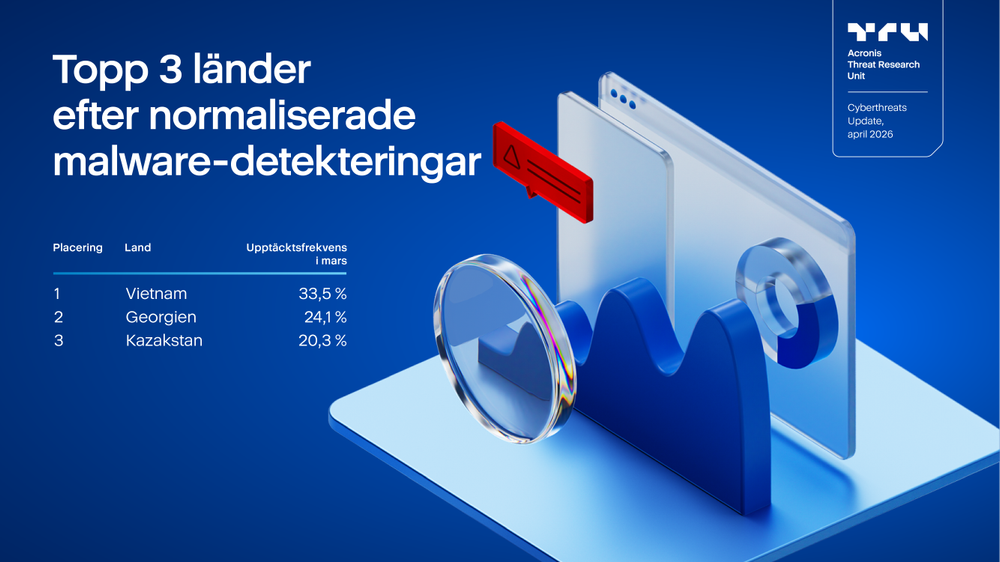
I mars hade de tre länderna med högst andel upptäckt skadlig programvara bytt ut helt jämfört med februari. Vietnam hade den högsta andelen globalt, med 33,5 % av de drabbade unika klienterna som registrerade minst en malware-detektering, följt av Georgien med 24,1 % och Kazakstan med 20,3 %.
Detta markerar en tydlig förändring jämfört med februari, då Palestina fortsatt var det mest drabbade landet med 52,5 %, följt av Sri Lanka (19,7 %) och Bangladesh (13,7 %). Medan Palestina hade en exceptionellt stor ledning i februari, visade mars en mer jämn fördelning mellan de tre främsta länderna, även om exponeringen för skadlig programvara i Vietnam fortfarande var betydligt högre än genomsnittet.
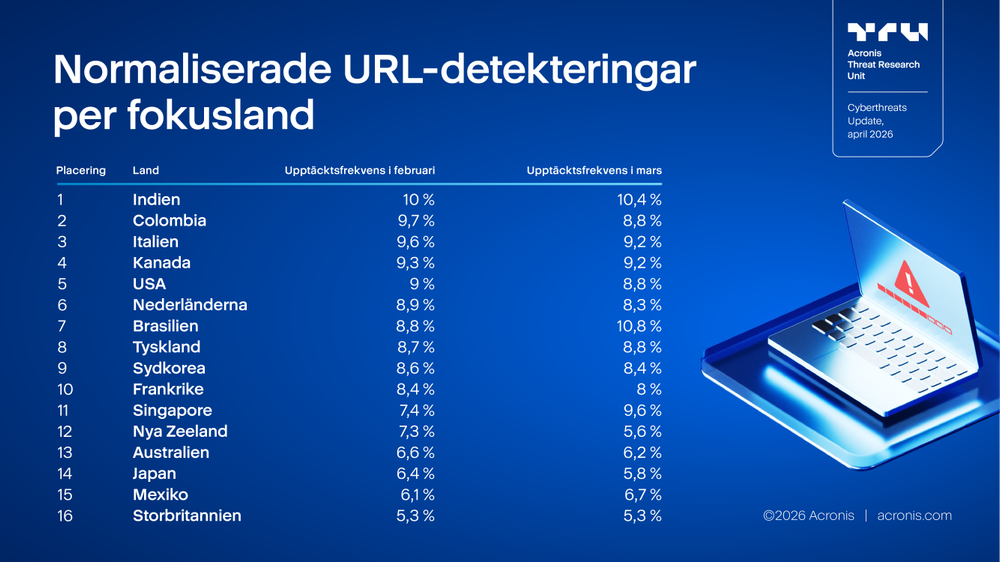
I de länder som ingår i undersökningen visar mars 2026 en mer varierad utveckling än februari, där flera marknader i stort sett förblir stabila medan en mindre grupp uppvisar tydliga uppgångar. Indien ligger kvar i topp med 10,4 % (en liten ökning från 10 % i februari), medan Brasilien stiger kraftigt från 8,8 % till 10,8 % och därmed blir det land som ligger högst i tabellen för mars. Singapore uppvisar också en markant ökning, från 7,4 % till 9,6 %, vilket vänder den nedgång som noterades för en månad sedan och placerar landet bland de länder som har de högsta siffrorna under den aktuella perioden.
Däremot sjönk flera länder som tidigare var bland de högre exponerade marknaderna i februari eller förblev nästan oförändrade i mars. Colombia sjönk från 9,7 % till 8,8 %, Italien gick ned från 9,6 % till 9,2 %, Kanada sjönk något från 9,3 % till 9,2 % och USA sjönk från 9 % till 8,8 %. Nederländerna, Sydkorea, Frankrike, Nya Zeeland, Australien och Japan uppvisade också en nedgång, medan Tyskland i stort sett var oförändrat (8,7 % → 8,8 %) och Storbritannien låg kvar på 5,3 %.
Jämfört med rapporten från februari, där huvudtemat var en allmän stabilisering med enstaka uppgångar på marknader som Italien, Colombia, Nya Zeeland och Indien, tyder bilden för mars på att riskbilden har förändrats återigen. Det största trycket är nu koncentrerat till Brasilien och Singapore, medan läget i vissa av de länder som tidigare var mer utsatta har lugnat sig. Sammantaget tyder uppgifterna inte så mycket på en enhetlig trend i en viss riktning som på en fortsatt geografisk omfördelning av hotaktivitet kopplad till webbadresser, vilket kan bero på förändringar i kampanjernas inriktning, regionala mönster i upptäckten eller skillnader i exponering mellan olika lokala användargrupper.
Skydd
De ovan nämnda hoten kan upptäckas och motverkas med lösningar från Acronis.
Acronis Cyber Platform (tidigare Cyber Protect Cloud) skyddar mot både kända och okända hot genom ett flerskiktat skydd. Detta inkluderar beteendebaserad detektering, AI- och ML-tränade detekteringar och heuristik mot ransomware, som kan upptäcka och blockera krypteringsförsök och automatiskt återställa manipulerade filer utan någon användarinteraktion.
Ytterligare e-postsäkerhet och URL-filtrering kan hjälpa dig att skydda dig mot hot från social manipulation. Och ditt Acronis #CyberFit-betyg hjälper dig att snabbt identifiera system som behöver uppmärksammas, medan integrerad patchhantering gör det enkelt att uppdatera din programvara till de senaste versionerna.
Acronis XDR för Acronis Cyber Platform (tidigare Cyber Protect Cloud) ger den insyn som behövs för att förstå attacker samtidigt som det förenklar sammanhanget för administratörer och möjliggör effektiv hantering av alla hot.