Eine KI-geführte EDR-Lösung, die Bedrohungen erkennt, abwehrt und Systeme wiederherstellt. MSPs und IT-Teams können fortschrittliche Bedrohungen für Endpunkte schnell untersuchen, eindämmen und beseitigen und anschließend die Systeme wiederherstellen und den Betrieb wieder aufnehmen.
KI-geführte EDR-Sicherheit für MSPs, IT-Teams und SOC-Teams
Acronis EDR für MSPs und IT-Teams in KMUs verbindet KI-gestützte Hinweise, Kontextinformationen zu Vorfällen, Antwortaktionen und Wiederherstellungsmöglichkeiten. Sicherheitsaufgaben werden dadurch leichter verständlich, einfacher in der Umsetzung und besser skalierbar.
Schnellere Reaktion auf Vorfälle
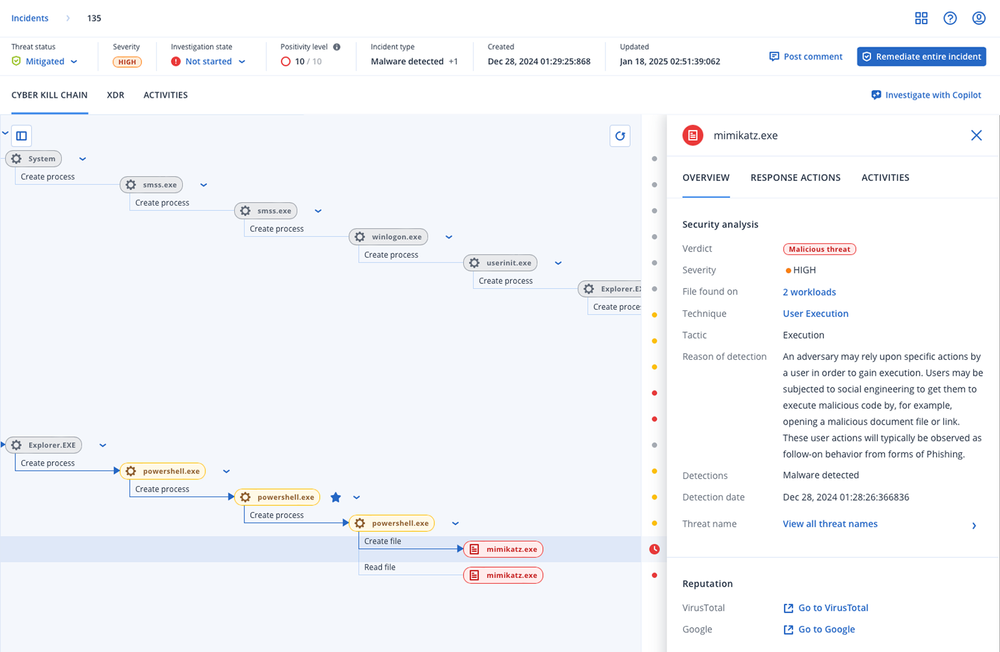
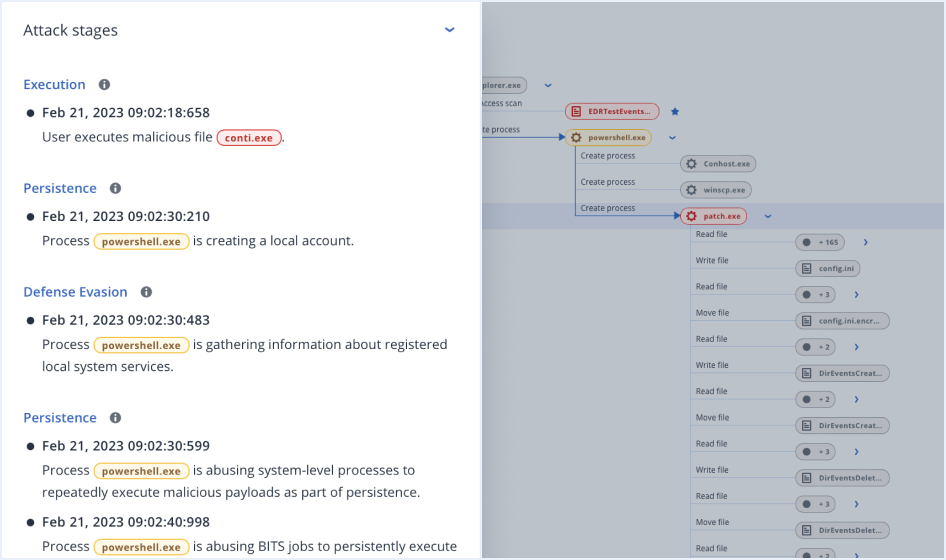
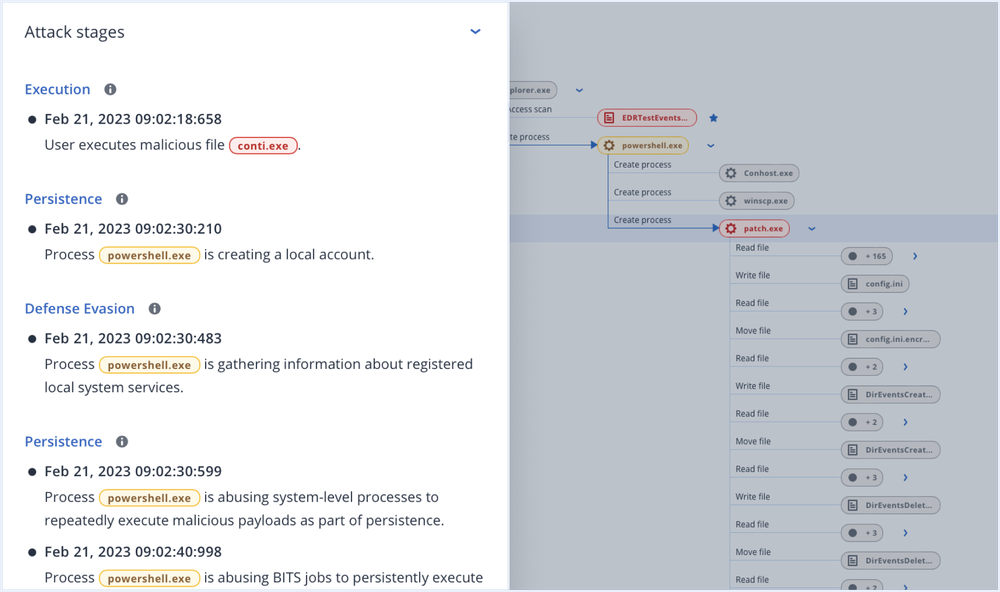
Mit priorisierten Vorfällen, einer automatisierten Korrelation von Ereignissen, KI-generierten Zusammenfassungen und einer visuellen Darstellung des Angriffsverlaufs können Sie nachvollziehen, was passiert ist, Hinweise zu den nächsten Schritten erhalten und wiederkehrende Aktionen automatisieren.
Stärkere betriebliche Resilienz
Sie können Bedrohungen eindämmen und Behebungsmaßnahmen koordinieren. Dafür stehen Möglichkeiten für Rollbacks und Wiederherstellungen bereit, die dabei helfen können, betroffene Workloads und Daten wiederherzustellen und den Betrieb wieder aufzunehmen.
Einfachere Sicherheits-Governance
Die nativ integrierten Fähigkeiten von Acronis verschaffen Teams einheitliche Transparenz und klarere Governance in den Bereichen Cyber Security, Data Protection und Endpoint Management.
Angriffe erkennen und abwehren. Den Betrieb wieder aufnehmen. Resilient bleiben.
Cyberkriminelle nutzen Schwachpunkte in Software und menschliches Verhalten aus, um Fuß zu fassen. Sind sie erst einmal im System, können sie sich von einem Endpunkt aus im gesamten Unternehmen ausbreiten, um den Betrieb zu stören oder wertvolle Daten zu stehlen. Teams brauchen deshalb ein wiederholbares Vorgehen, um den Angriff nachzuvollziehen, ihn einzudämmen, die Ursache zu beheben, betroffene Systeme wiederherzustellen und den Betrieb wieder aufzunehmen.
63 % der Kosten von Sicherheitsvorfällen
entfallen auf Erkennung, Eskalation und Geschäftsverluste
IBM, Cost of a Data Breach Report 2026
247 Tage
dauert es im Durchschnitt, bis ein Sicherheitsvorfall erkannt und eingedämmt ist
IBM, Cost of a Data Breach Report 2026
26 % schneller
werden Sicherheitsvorfälle in Unternehmen behoben, die KI und Automatisierung einsetzen
IBM, Cost of a Data Breach Report 2026
Eine stärkere EDR-Funktionalität beginnt mit integrierten Cyber Protection-Fähigkeiten
Acronis EDR bettet Erkennung und Reaktion in ein umfassenderes Betriebsmodell ein, das die Bereiche Endpoint Protection, Risiko-Governance, Transparenz über Assets, Endpoint Management und Wiederherstellung miteinander verbindet.
Resilienz von Endpunkten über das gesamte NIST CSF 2.0 hinweg
Sie können die Resilienz Ihrer Endpunkte auf die sechs Funktionen des NIST CSF 2.0 abbilden. Die EDR-Funktionalität unterstützt die Funktionen „Detect“ (Erkennen) und „Respond“ (Reagieren) direkt – durch eine kontinuierliche Endpunkt-Telemetrie, eine verhaltensbasierte Erkennung, Untersuchungen und Eindämmungsmaßnahmen. Verbundene Fähigkeiten von Acronis erweitern das Betriebsmodell auf die Funktionen „Govern“ (Steuern), „Identify“ (Identifizieren), „Protect“ (Schützen) und „Recover“ (Wiederherstellen). Das kann dabei helfen, Risiken zu verringern, Schutzmaßnahmen zu stärken und betroffene Systeme wiederherzustellen.
Schutz von Workspaces vor, während und nach einem Angriff
Schützen Sie den digitalen Workspace – über Endpunkte, Identitäten, Microsoft 365-Applikationen, Netzwerke und Daten hinweg. Vorintegrierte Kontrollmechanismen und eine zentrale Verwaltung können Teams dabei helfen, Prävention, Erkennung und Reaktion in der gesamten Benutzerumgebung zu koordinieren. Sind die Fähigkeiten für Backup und Wiederherstellung entsprechend konfiguriert, können Sie zudem schneller zu einem sauberen Betrieb zurückkehren.
Sie können Acronis Cyber Platform (ehemals Acronis Cyber Protect Cloud) nutzen, um mandantenfähige Cyber Protection Services anzubieten, oder Acronis Cyber Protect, um Ihre eigene Unternehmensumgebung abzusichern. Beide Lösungen sind mit der übergreifenden Acronis Cyber Platform verbunden. MSPs und IT-Teams können so das Bereitstellungsmodell und die Fähigkeiten wählen, die zu ihren Anforderungen an Betrieb, Sicherheit und Wiederherstellung passen.
Komplexe Angriffsketten werden in klare, KI-generierte Zusammenfassungen und Interpretationen übersetzt. So verstehen Sie schnell, was passiert ist, wie der Angriff verlaufen ist und welche Antwortaktionen infrage kommen – ohne jedes einzelne Ereignis sichten zu müssen.
Angriffsspezifische Rollbacks
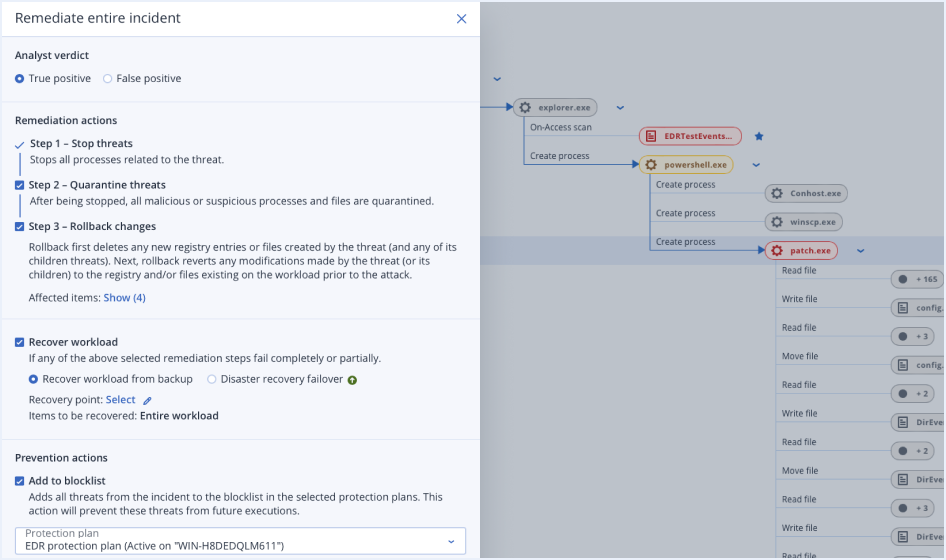
Sie können die Änderungen eines bestimmten Angriffs rückgängig machen, ohne das gesamte System wiederherstellen zu müssen. Wo dies unterstützt wird und entsprechend konfiguriert ist, lassen sich betroffene Dateien auf einen sauberen Stand zurücksetzen, während legitime Arbeitsergebnisse und nicht betroffene Daten erhalten bleiben.
Reaktion auf Angriffe per Mausklick
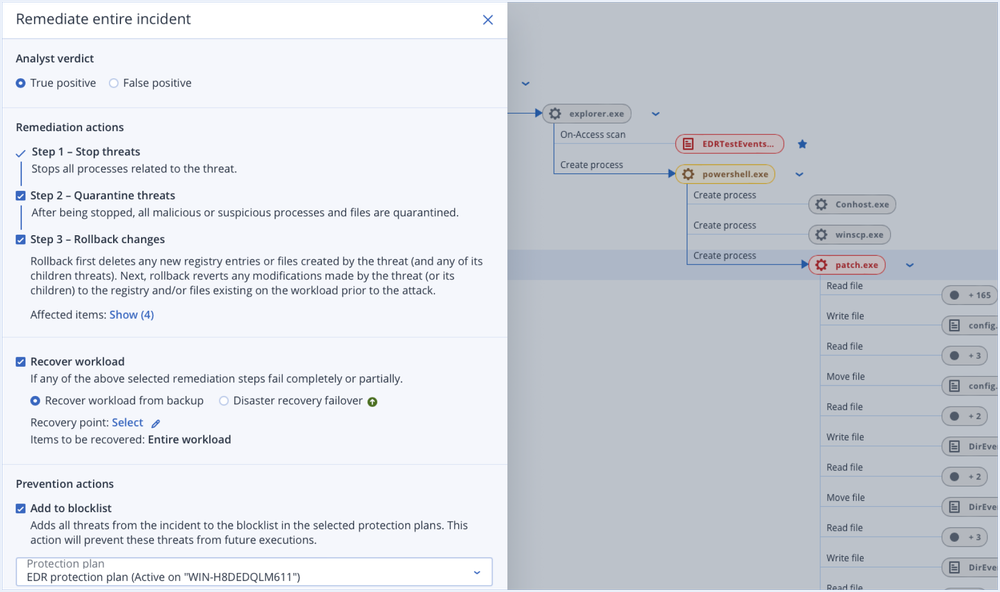
Sie gelangen in einem einzigen Workflow von der Untersuchung zur Umsetzung. Mit einer Reaktion per Mausklick können Sie Bedrohungen eindämmen, betroffene Workloads isolieren, schädliche Prozesse beenden oder unter Quarantäne stellen und verfügbare Behebungs- oder Wiederherstellungsmaßnahmen einleiten.
Automatisierte Abwehrmaßnahmen
Sie können No-Code-Playbooks per Drag & Drop erstellen, die Auslöser, Bedingungen und Aktionen kombinieren. Schritte wie das Isolieren von Workloads, das Verschieben von Bedrohungen in die Quarantäne und die Benachrichtigung von Teams lassen sich so automatisieren, um den manuellen Aufwand und die Reaktionszeit zu verringern.
Threat Hunting und intelligente IoC-Suche
Sie können die Endpunkt-Telemetrie und Kompromittierungsindikatoren (IoCs) gezielt durchsuchen, um verdächtige Aktivitäten zu untersuchen, Hypothesen zu prüfen und zusammenhängende Verhaltensmuster aufzudecken. Mithilfe von Threat Intelligence in Echtzeit lässt sich prüfen, ob eine Gefährdung durch bekannte und neu auftretende Bedrohungen besteht, damit Sie Ihre Reaktion gezielt ausrichten können.
Unterstützte Systeme und Betriebsmodelle
Sie können unterstützte Windows-, macOS-, Linux- und Arm-basierte Systeme schützen. MSPs verwalten die Kunden-Mandanten in Acronis Cyber Platform (ehemals Acronis Cyber Protect Cloud). Unternehmen nutzen Acronis Cyber Protect direkt oder über einen Service Provider.
Einfachere Untersuchungen für kleine Teams
Priorisierte Vorfälle, KI-geführte Zusammenfassungen, eine visuelle Darstellung des Angriffskontexts und empfohlene Maßnahmen reduzieren den manuellen Aufwand, der nötig ist, um eine Alarmmeldung zu verstehen.
Verbundene Plattform-Fähigkeiten
Die EDR-Funktionalität ist mit den Fähigkeiten für Endpoint Management, Data Protection und weitere Sicherheitsbereiche verzahnt. So können Teams Lücken zwischen Prävention, Schutz, Reaktion und Wiederherstellung verringern.
Unterstützung für Compliance und Audit-Bereitschaft
Zentrale Vorfallsdatensätze, eine rollenbasierte Zugriffssteuerung, Dashboards, Kontextinformationen aus dem MITRE ATT&CK®-Framework und forensische Nachweise können die Berichtserstellung, Untersuchungen, Audits und Prozesse rund um Cyber-Versicherungen unterstützen.
Erfahren Sie, wie Unternehmen ihre Sicherheit und betriebliche Resilienz mit Acronis stärken konnten
„Acronis hat es uns ermöglicht, unser Geschäft zu skalieren und Lösungen schnell bereitzustellen. So können wir neue Kund:innen schnell einbinden, ohne dabei viel zusätzlichen Verwaltungsaufwand zu verursachen.“
Eine EDR-Lösung erfasst kontinuierlich sicherheitsrelevante Telemetriedaten von Endpunkten, erkennt verdächtiges Verhalten, unterstützt Untersuchungen und stellt Aktionen bereit, um Bedrohungen einzudämmen und zu beseitigen. Eine ausführlichere Erklärung finden Sie in der Acronis Anleitung für die Endpoint Detection and Response (EDR)-Funktionalität.
Virenschutz-Lösungen und Plattformen für Endpoint Protection konzentrieren sich darauf, Bedrohungen zu verhindern und zu blockieren. Eine EDR-Lösung bietet zusätzlich kontinuierliche Transparenz, eine verhaltensbasierte Erkennung sowie Untersuchungs- und Reaktionsmöglichkeiten für Aktivitäten, die präventive Kontrollmechanismen umgehen. Das kann Teams dabei helfen, die Angriffskette nachzuvollziehen, den Angriff einzudämmen und den betroffenen Endpunkt zu bereinigen.
Unternehmen, die auf Endpunkte und wertvolle Geschäftsdaten angewiesen sind, können mit einer EDR-Lösung ihre Transparenz und Reaktionsfähigkeit verbessern. Acronis wurde für MSPs entwickelt, die Sicherheits-Services aufbauen, sowie für IT-Teams und SOC-Teams in KMUs und im gehobenen Mittelstand, die fortschrittliche Fähigkeiten benötigen, ohne dafür unnötige betriebliche Komplexität in Kauf nehmen zu müssen.
Acronis fasst zusammengehörige Endpunkt-Ereignisse zu einem Vorfall zusammen, priorisiert verdächtige Aktivitäten und stellt den Angriffsverlauf visuell dar. KI-generierte Zusammenfassungen, Hinweise des Acronis Copilot und die Zuordnung zum MITRE ATT&CK-Framework können Analyst:innen dabei helfen, nachzuvollziehen, was passiert ist, und die verfügbaren Antwortaktionen zu prüfen.
Je nach Produkt, Betriebssystem, Lizenzplan und Konfiguration können dazu die Isolierung von Workloads, die Eindämmung von Bedrohungen, das Verschieben in die Quarantäne, Behebungsmaßnahmen gegen schädliche Prozesse oder Artefakte, eine geführte Behebung und angriffsspezifische Rollbacks gehören. Über Integrationen mit anderen Produkten und Services von Acronis lassen sich sogar vollständige Wiederherstellungen durchführen oder Patches installieren.
Durch die Eindämmung werden schädliche Aktivitäten gestoppt, der Betrieb kann aber dennoch gestört sein. Acronis verbindet die EDR-Antwortaktionen mit den konfigurierten Fähigkeiten für angriffsspezifische Rollbacks, die Wiederherstellung aus Backups und das Disaster Recovery. Das kann Teams dabei helfen, von der Untersuchung und Eindämmung zu sauber wiederhergestellten Systemen und einem wieder aufgenommenen Betrieb zu gelangen.
Acronis ordnet beobachtete Aktivitäten den Taktiken und Techniken von MITRE ATT&CK zu. So können Analyst:innen das Verhalten von Cyberkriminellen anhand einer anerkannten Wissensdatenbank interpretieren. Die Zuordnung unterstützt Untersuchungen und die Kommunikation, ersetzt aber weder die Validierung von Vorfällen noch die Einschätzung von Fachleuten.
Die EDR-Funktionalität unterstützt direkt die Ergebnisse der Funktionen „Detect“ (Erkennen) und „Respond“ (Reagieren), indem sie verdächtige Aktivitäten auf Endpunkten aufspürt, analysiert, eindämmt und beseitigt. Weitere Fähigkeiten der Acronis Plattform können zu den Ergebnissen der Funktionen „Govern“ (Steuern), „Identify“ (Identifizieren), „Protect“ (Schützen) und „Recover“ (Wiederherstellen) beitragen. Das NIST CSF 2.0 ist ein ergebnisorientiertes Framework und keine Produktzertifizierung.
Wählen Sie eine EDR-Lösung für die Erkennung und Abwehr von Bedrohungen auf Endpunkten. Wählen Sie eine XDR-Lösung, wenn Sie korrelierte Signale und Reaktionsmöglichkeiten über Endpunkte, E-Mail, Identitäten, Microsoft 365-Applikationen oder andere Bereiche hinweg benötigen. Wählen Sie einen MDR-Service, wenn Sicherheitsfachkräfte die Überwachung, Untersuchung und Abwehr in Ihrem Auftrag übernehmen sollen.
Acronis stellt Sicherheitskontrollen, Nachweise zu Vorfällen, Kontextinformationen für Berichte und Wiederherstellungsfähigkeiten bereit, die Anforderungen in den Bereichen Governance, Compliance und Cyber-Versicherung unterstützen können. Die Anforderungen unterscheiden sich je nach Unternehmen, Rechtsraum, Framework und Versicherer. Unternehmen sollten ihre Pflichten deshalb mit entsprechenden Beratungsunternehmen und Anbietern abklären.
Ein MDR-Service ist sinnvoll, wenn Ihr Team eine Überwachung, Untersuchung und Abwehr durch Fachleute rund um die Uhr benötigt, intern aber nicht über das Personal oder das Spezialwissen dafür verfügt. Der Acronis MDR-Service und qualifizierte Service Provider können Acronis EDR um einen Sicherheits-Service ergänzen, der für Sie betrieben wird.
Inhaber einer Abonnementlizenz können kostenlos auf unseren 24-stündigen technischen Support zurückgreifen. Die jeweiligen Support-Telefonnummern für Ihre Region finden Sie auf unserer Support-Webseite.
Es tut uns leid, aber Ihr Browser wird nicht unterstützt.
Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist. Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.