






Autor: Alexander Ivanyuk, director sénior de Tecnología
Incidente del mes
En marzo de 2026, la biblioteca de JavaScript de código abierto Axios se vio comprometida en un ataque contra la cadena de suministro de software después de que los ciberdelincuentes secuestraran una cuenta npm de uno de los responsables del mantenimiento y publicaran las versiones maliciosas 1.14.1 y 0.30.4 el 31 de marzo de 2026. El incidente destacó porque Axios es una de las bibliotecas de clientes HTTP más utilizadas en el ecosistema de JavaScript, con más de 100 millones de descargas semanales, lo que otorga al compromiso un alcance potencialmente global en entornos empresariales, de desarrollo y de la nube.
Las versiones maliciosas de Axios descargaban de forma silenciosa una dependencia oculta, [email protected], que desplegaba un troyano de acceso remoto multiplataforma que afectaba a sistemas Windows, Linux y macOS. El malware ejecutaba código de forma remota y permitía robar credenciales, mientras que informes posteriores indicaron que los investigadores de Google vincularon la actividad a UNC1069, un grupo de ciberdelincuentes asociado a Corea del Norte, y señalaron que las versiones maliciosas se retiraron al cabo de unas tres horas.
Detecciones de amenazas de malware en marzo
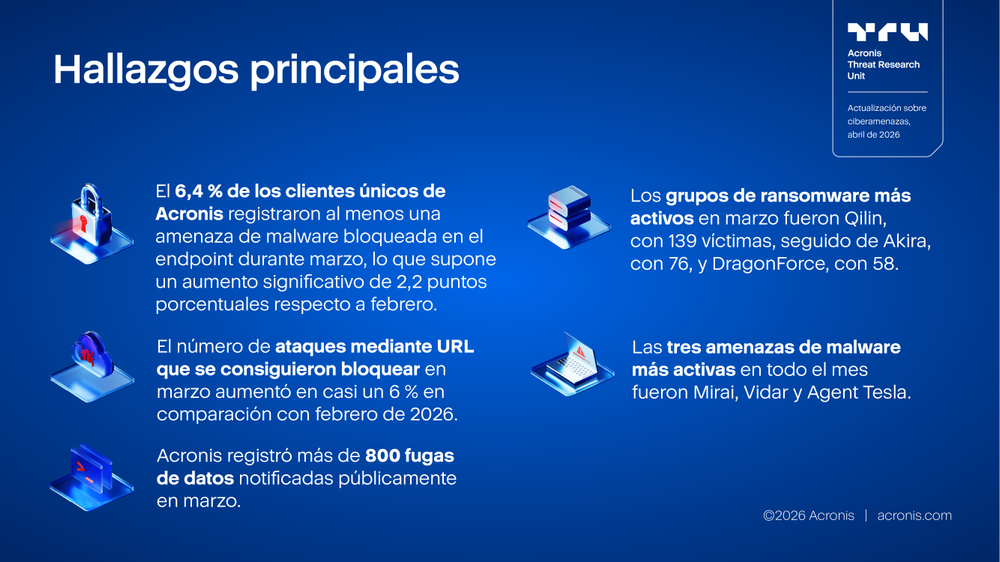
En marzo de 2026, el porcentaje aumentó de forma pronunciada hasta el 6,4 %, lo que representa un incremento mensual de 2,2 puntos porcentuales frente al 4,2 % registrado en febrero de 2026. Este es el nivel más alto registrado en el periodo analizado y marca una clara reversión de la tendencia relativamente estable observada a finales de 2025 y principios de 2026.
En comparación con junio de 2025, cuando la proporción se situaba en el 6,1 %, marzo de 2026 fue 0,3 puntos porcentuales superior, lo que indica que la exposición al malware ha vuelto a los niveles de mediados de 2025, e incluso los ha superado ligeramente.

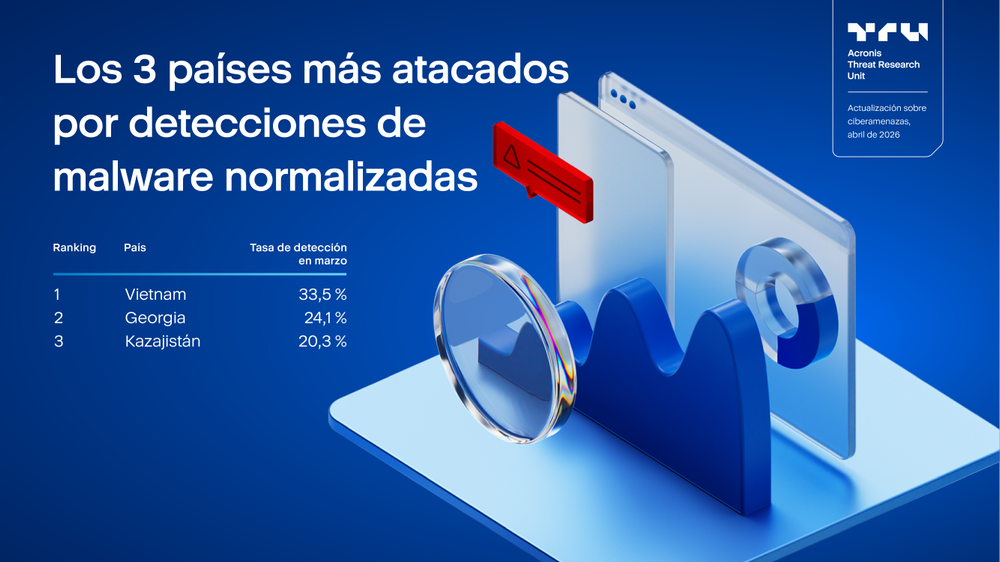
En marzo, los tres principales países con las tasas de detección de malware más altas cambiaron por completo respecto a febrero. Vietnam registró la tasa más alta a nivel mundial, con un 33,5 % de clientes únicos afectados que experimentaron al menos una detección de malware, seguido de Georgia con un 24,1 % y Kazajistán con un 20,3 %.
Esto supone un cambio notable respecto a febrero, cuando Palestina seguía siendo el país más afectado con un 52,5 %, seguido de Sri Lanka (19,7 %) y Bangladesh (13,7 %). Aunque Palestina mostró una diferencia excepcionalmente alta en febrero, marzo presentó una distribución más equilibrada entre los tres principales países, si bien la exposición al malware en Vietnam continuó significativamente elevada.
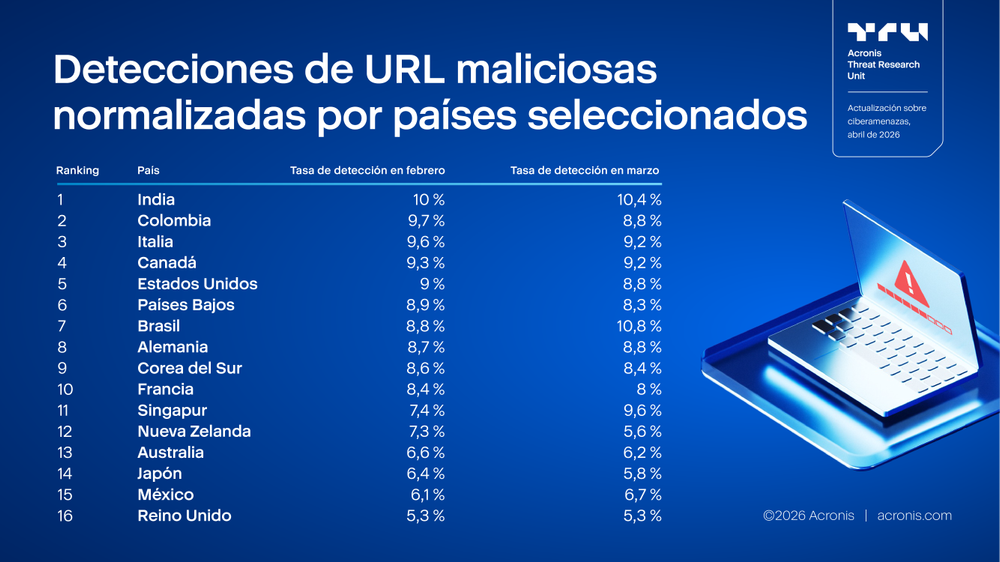
En los países analizados, marzo de 2026 muestra un patrón más heterogéneo que febrero, con varios mercados que se mantienen en gran medida estables, mientras que un grupo más reducido registra aumentos evidentes. India continúa en primera posición con un 10,4 % (ligeramente por encima del 10 % que registró en febrero), mientras que Brasil sube con fuerza del 8,8 % al 10,8 %, convirtiéndose en el país con la tasa de detección más alta en marzo. Singapur también registra un aumento notable, pasando del 7,4 % al 9,6 %, lo que revierte el descenso observado un mes antes y lo sitúa entre los países con mayor tasa de detección en el periodo actual.
Por el contrario, varios países que anteriormente figuraban entre los mercados con mayor exposición en febrero descendieron o permanecieron prácticamente estables en marzo. Colombia bajó del 9,7 % al 8,8 %, Italia pasó del 9,6 % al 9,2 %, Canadá descendió ligeramente del 9,3 % al 9,2 %, y Estados Unidos cayó del 9 % al 8,8 %. Países Bajos, Corea del Sur, Francia, Nueva Zelanda, Australia y Japón también registraron descensos, mientras que Alemania se mantuvo prácticamente estable (8,7 % → 8,8 %) y Reino Unido permaneció sin cambios en el 5,3 %.
En comparación con la situación de febrero, cuando la tendencia predominante era una estabilización generalizada con aumentos puntuales en mercados como Italia, Colombia, Nueva Zelanda e India, el panorama de marzo sugiere que el riesgo ha vuelto a desplazarse. La presión más intensa se concentra ahora en Brasil y Singapur, mientras que algunos de los países que anteriormente mostraban tasas más elevadas han moderado su exposición. En general, los datos apuntan menos a una tendencia direccional uniforme y más a una redistribución geográfica continuada de la actividad de las amenazas basadas en URL, lo que podría reflejar cambios en el objetivo de las campañas, dinámicas de detección regionales o diferencias de exposición entre las bases de usuarios locales.
Protección
Las amenazas pueden detectarse y mitigarse con las soluciones de Acronis.
Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) protege frente a amenazas conocidas y desconocidas gracias a su enfoque de protección multicapa. Esto incluye detección basada en comportamientos, detecciones entrenadas con IA y aprendizaje automático y heurística antiransomware, que pueden detectar y bloquear intentos de cifrado y revertir automáticamente cualquier archivo manipulado sin ninguna interacción del usuario.
La seguridad del correo electrónico y el filtrado de URL adicionales pueden ayudarle a protegerse frente a posibles amenazas de ingeniería social. Además, la #CyberFit Score de Acronis le ayuda a identificar rápidamente los sistemas que requieran atención, mientras que la administración de parches integrada facilita la actualización de su software a las últimas versiones.
Acronis XDR para Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) proporciona la visibilidad necesaria para comprender los ataques, simplifica el contexto para los administradores y permite corregir cualquier amenaza de forma eficaz.