






Autor: Alexander Ivanyuk, director sénior de Tecnología
Incidente del mes En abril de 2026, el gigante de dispositivos médicos Medtronic comunicó que unos hackers irrumpieron en su red y accedieron a datos de "determinados sistemas corporativos de TI", tras las afirmaciones del grupo de extorsión ShinyHunters, que aseguró haber robado más de nueve millones de registros de la empresa. Medtronic indicó que el incidente no afectó a los clientes ni a los productos y que sus operaciones empresariales continuaron con normalidad, lo que pone de relieve la separación existente entre las redes corporativas de TI y los entornos de producto y fabricación.
Medtronic no atribuyó públicamente el ataque ni detalló el método de intrusión. Sin embargo, BleepingComputer informó de que ShinyHunters había incluido a Medtronic en su lista de objetivos el 18 de abril y amenazó con publicar los datos si la empresa no iniciaba negociaciones de rescate antes del 21 de abril. En el momento de la comunicación, Medtronic señaló que seguía investigando si los hackers habían logrado acceder a datos personales y que notificaría a las personas afectadas si se confirmaba la exposición.
Este incidente refleja un patrón creciente de extorsión basada en datos, en el que los atacantes monetizan el acceso incluso cuando el impacto operativo es limitado, lo que aumenta la presión mediante amenazas de filtración y plazos de negociación muy reducidos. Asimismo, se alinea con una tendencia más amplia de ataques dirigidos a ecosistemas corporativos de identidad y SaaS: en una notificación de brecha de seguridad independiente en abril de 2026, ADT afirmó que los atacantes accedieron a determinados datos personales de clientes, y ShinyHunters informó a BleepingComputer de que presuntamente obtuvo acceso tras comprometer la cuenta Okta SSO de un empleado mediante phishing por voz (vishing) y después extraer datos de Salesforce, lo que demuestra cómo una sola identidad comprometida puede traducirse rápidamente en una exposición de datos a gran escala.
Detecciones de amenazas de malware en abril
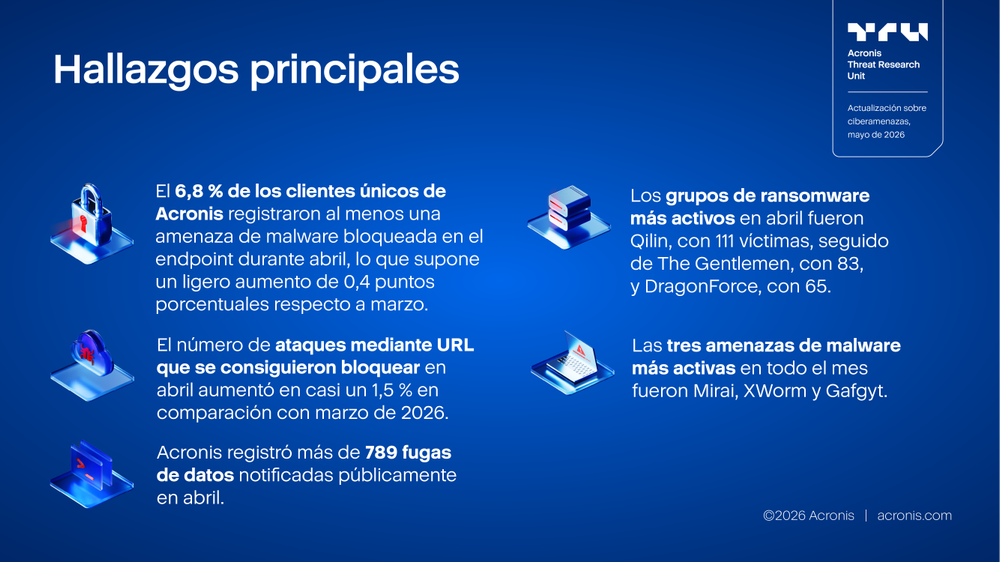
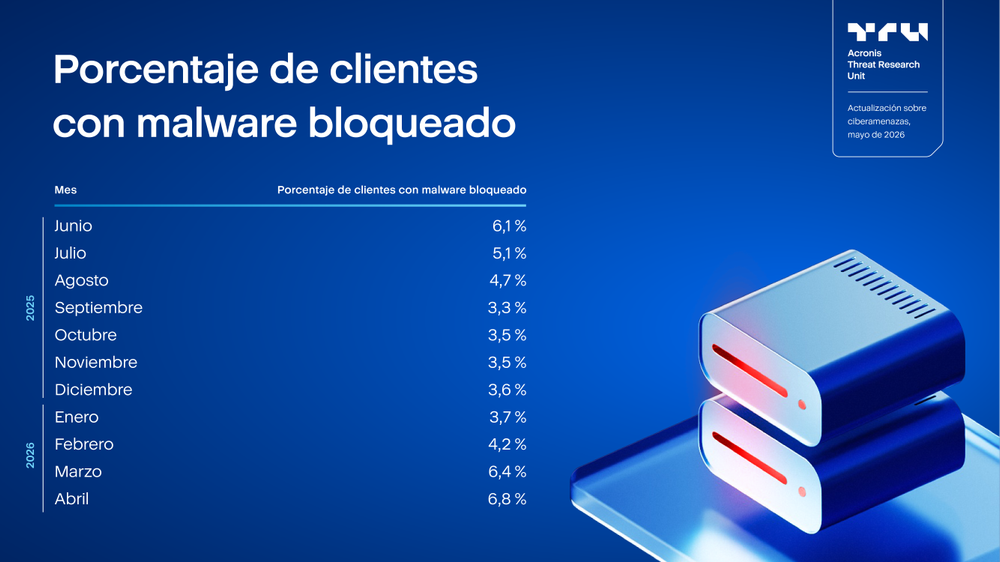
En abril de 2026, el porcentaje de clientes únicos de Acronis con al menos una amenaza de malware bloqueada en el endpoint aumentó hasta el 6,8 %, lo que supone 0,4 puntos porcentuales más que el 6,4 % registrado en marzo de 2026. Este valor representa el nivel más alto del periodo analizado y prolonga el fuerte repunte que se empezó a observar en marzo tras varios meses con una exposición al malware relativamente estable.
En comparación con febrero de 2026, cuando la proporción se situaba en el 4,2 %, abril fue 2,6 puntos porcentuales superior. También superó en 0,7 puntos porcentuales el dato de junio de 2025 (6,1 %), lo que indica que la exposición al malware ha superado los niveles de mediados de 2025, en lugar de limitarse a mantenerse en esos niveles.
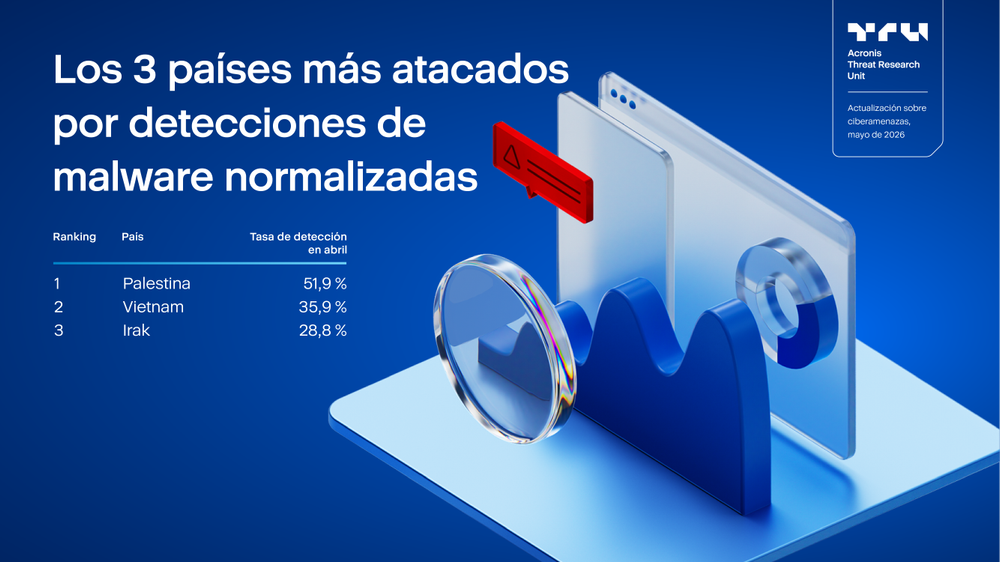
En abril, los tres principales países con las tasas de detección de malware más altas volvieron a cambiar respecto a marzo. Palestina registró la tasa más elevada a nivel mundial, con un 51,9 % de clientes únicos afectados que experimentaron al menos una detección de malware, seguida de Vietnam con un 35,9 % e Irak con un 28,8 %.
En comparación con marzo, cuando Vietnam encabezó la lista con un 33,5 %, seguido de Georgia (24,1 %) y Kazajistán (20,3 %), abril mostró una nueva concentración en Palestina y un nivel todavía elevado en Vietnam. Palestina recuperó la primera posición con un 51,9 %, solo ligeramente por debajo del 52,5 % registrado en febrero, mientras que Irak entró en el top tres y sustituyó a los líderes de marzo, Georgia y Kazajistán.
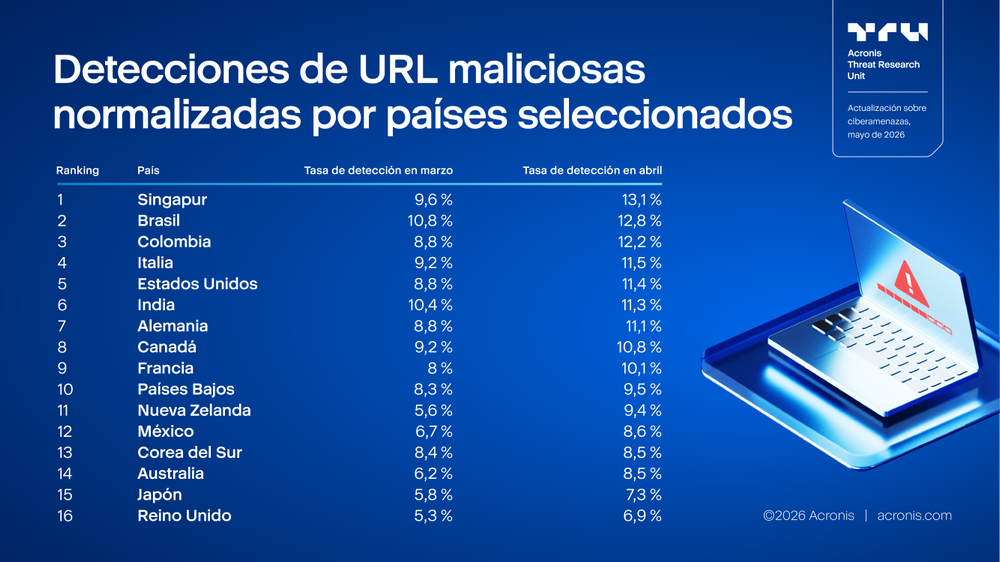
En los países analizados, abril de 2026 mostró un aumento generalizado respecto a marzo: todos los países de la tabla registraron una tasa normalizada de detección de URL maliciosas más alta en comparación con el mes anterior. Singapur registró su tasa más elevada en abril, con un 13,1 %, seguido de Brasil con un 12,8 % y Colombia con un 12,2 %. Brasil se mantuvo entre los países con tasas más altas, mientras que Singapur pasó de un ya elevado 9,6 % en marzo a la primera posición en abril.
Los mayores aumentos mensuales se registraron en Nueva Zelanda (del 5,6 % al 9,4 %, un incremento de 3,8 puntos porcentuales), Singapur (del 9,6 % al 13,1 %, un incremento de 3,5 puntos porcentuales) y Colombia (del 8,8 % al 12,2 %, un incremento de 3,4 puntos porcentuales). Estados Unidos también subió del 8,8 % al 11,4 %, mientras que Alemania pasó del 8,8 % al 11,1 % y Australia del 6,2 % al 8,5 %. Corea del Sur fue el único mercado con una variación prácticamente plana, al pasar del 8,4 % al 8,5 %.
En comparación con la situación descrita en marzo, cuando el tema principal fue una redistribución geográfica con mayor presión en Brasil y Singapur, abril mostró un aumento más uniforme en los países analizados. La presión más intensa siguió concentrándose en Singapur y Brasil, aunque el aumento no se limitó a esos mercados: varios países que habían registrado niveles más bajos en marzo —entre ellos Nueva Zelanda, Australia, Japón, México y el Reino Unido— también experimentaron subidas. En general, los datos apuntan a una expansión más amplia de la actividad de amenazas basadas en URL en el conjunto de países analizados en abril, con señales muy limitadas de estabilización.
Protección
Las amenazas pueden detectarse y mitigarse con las soluciones de Acronis.
Acronis Cyber Platform protege frente a amenazas conocidas y desconocidas gracias a su enfoque de protección multicapa. Esto incluye detección basada en comportamientos, detecciones entrenadas con IA y aprendizaje automático y heurística antiransomware, que pueden detectar y bloquear intentos de cifrado y revertir automáticamente cualquier archivo manipulado sin ninguna interacción del usuario.
La seguridad del correo electrónico y el filtrado de URL adicionales pueden ayudarle a protegerse frente a posibles amenazas de ingeniería social. Acronis GenAI Protection, integrada de forma nativa en la plataforma de Acronis, le ofrece visibilidad y control sobre el uso de la IA, bloquea el intercambio de datos confidenciales y detecta prompts maliciosos. Acronis XDR para Acronis Cyber Platform (antes Acronis Cyber Protect Cloud) proporciona la visibilidad necesaria para comprender los ataques, simplifica el contexto para los administradores y permite corregir cualquier amenaza de forma eficaz.