






Auteur : Alexander Ivanyuk — Senior Director, Technology
Ce rapport propose un état des lieux des activités et tendances liées aux cybermenaces, récemment observées par l'Acronis Threat Research Unit (TRU) et les capteurs de cybersécurité Acronis. Les chiffres présentés ici ont été collectés en juin 2026 et reflètent les menaces qu'Acronis a détectées, ainsi que les actualités du domaine public. Ce rapport offre une vue globale et se fonde sur les données recueillies auprès de plus d'un million de terminaux disséminés dans le monde entier.
Incident du mois
En juin 2026, Oracle a publié des mesures d'atténuation d'urgence pour une vulnérabilité zero-day critique de PeopleSoft PeopleTools (référence CVE-2026-35273), exploitée lors d'attaques actives (avec vol de données) menées par le groupe d'extorsion ShinyHunters. La faille permettait une exécution de code à distance sans authentification et affectait les versions 8.61 et 8.62 de PeopleSoft Enterprise PeopleTools, mettant en danger les systèmes de gestion des ressources humaines, des finances, des salaires, des achats et d'administration des étudiants. ShinyHunters a affirmé avoir utilisé une combinaison de failles anciennes et zero-day pour voler des données provenant de 300 instances PeopleSoft au sein d'une centaine d'organisations.
Cette campagne s'est tout particulièrement démarquée, car elle ciblait des systèmes contenant souvent des données commerciales internes et des données personnelles hautement sensibles. La plupart des organisations prétendument touchées étaient issues du secteur de l'éducation, et Mandiant a signalé que 68 % des organisations potentiellement vulnérables qu'il a averties exerçaient dans l'enseignement supérieur. Les attaquants ont également eu recours à une infrastructure relais, à des agents MeshCentral personnalisés, à des scripts de reconnaissance et à des outils conçus pour progresser latéralement dans les environnements PeopleSoft et WebLogic, exfiltrer des données et laisser des notes de rançon sur les systèmes compromis.
Cet incident souligne le risque persistant de compromission des applications d'entreprise : des plateformes métier largement utilisées peuvent devenir des cibles d'extorsion de grande valeur lorsqu'elles sont exposées à Internet ou insuffisamment segmentées. Contrairement au vol opportuniste d'identifiants, l'exploitation d'un zero-day dans une infrastructure ERP centrale peut donner aux attaquants l'accès à des systèmes riches en données, profondément connectés à l'identité, aux ressources humaines, aux finances et aux dossiers d'étudiants. Les organisations utilisant PeopleSoft ou des plateformes d'entreprise similaires doivent appliquer sans délai les mesures d'atténuation d'urgence, restreindre l'accès externe aux interfaces d'administration, examiner les journaux à la recherche d'activités suspectes, renouveler les identifiants exposés et vérifier que les attaquants n'ont pas mis en place un mécanisme de persistance avant de remettre les systèmes affectés en service.
Détections de malwares en juin
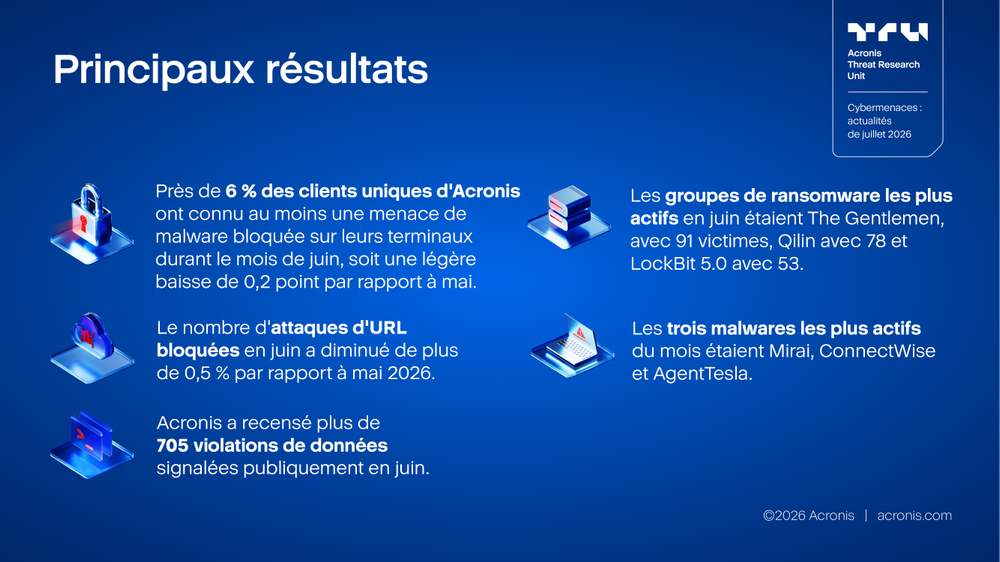
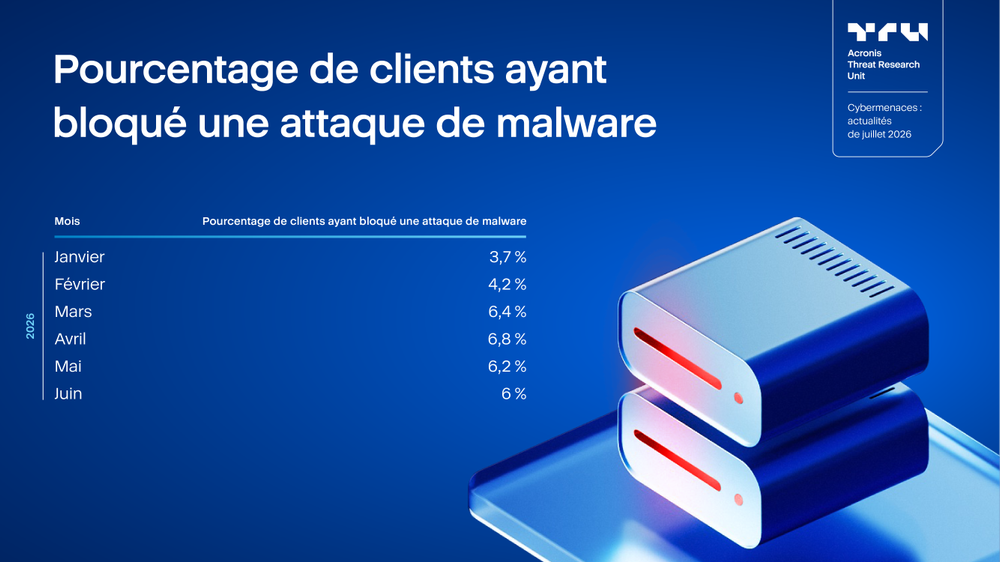
En juin 2026, le pourcentage de clients uniques d'Acronis avec au moins une menace de malware bloquée sur leurs terminaux est tombé à 6,0 %, soit une baisse de 0,2 point par rapport aux 6,2 % observés en mai 2026. Bien qu'il s'agisse d'un deuxième mois consécutif de recul après le pic de 6,8 % enregistré en avril, le niveau de juin reste le quatrième plus élevé de la période observée et témoigne d'une exposition aux malwares supérieure à celle observée au début de l'année.
Comparé à février 2026, où cette proportion atteignait 4,2 %, le niveau observé en juin est supérieur de 1,8 point de pourcentage. Il dépasse également de 2,3 points celui de janvier 2026, ce qui confirme que l'exposition aux malwares demeure sensiblement plus élevée qu'au début de l'année, malgré deux mois consécutifs de baisse.
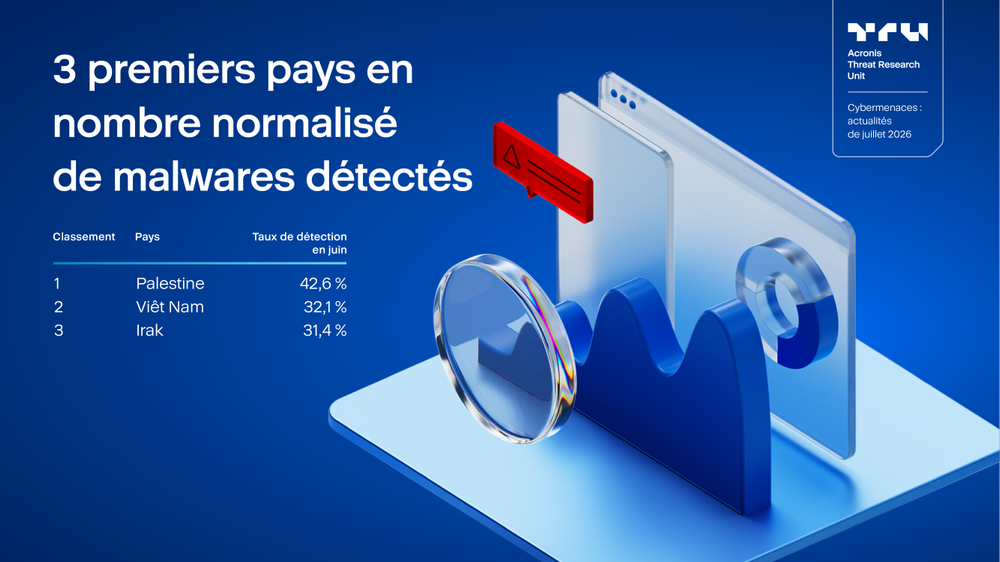
En juin, les trois premiers pays présentant les taux de détection de malware les plus élevés sont restés inchangés par rapport à mai. La Palestine a enregistré le taux le plus élevé au niveau mondial, avec 42,6 % des clients uniques affectés ayant connu au moins une détection de malware, suivie par le Viêt Nam à 32,1 % et l'Irak à 31,4 %.
Par rapport à mai, les taux de détection de malware ont légèrement diminué en Palestine et au Viêt Nam, tandis que l'Irak a enregistré une hausse notable. La Palestine a reculé de 2,9 points, passant de 45,5 % à 42,6 %, et le Viêt Nam a légèrement baissé de 0,1 point de pourcentage, passant de 32,2 % à 32,1 %. À l'inverse, l'Irak a augmenté de quatre points de pourcentage, passant de 27,4 % à 31,4 %.
Malgré cette évolution mensuelle contrastée, le classement est resté stable, montrant que l'exposition aux malwares demeure concentrée dans les mêmes trois pays qu'en mai.
Détections d'URL normalisées par pays ciblé
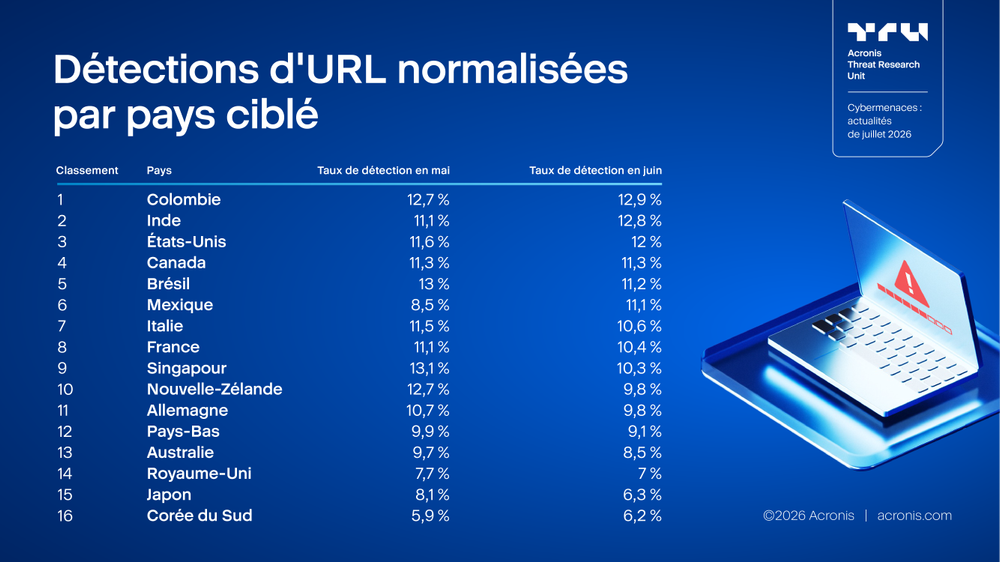
Parmi les pays ciblés, juin 2026 a présenté une situation plus contrastée que mai. La plupart des pays du tableau ont enregistré des taux de détection d'URL normalisés plus faibles, tandis qu'un groupe plus restreint de marchés a augmenté ou est resté stable. La Colombie a enregistré le niveau le plus élevé en juin avec 12,9 %, suivie de près par l'Inde à 12,8 % et les États-Unis à 12 %. Le Brésil et le Mexique sont également restés à des niveaux élevés, à 11,2 % et 11,1 % respectivement.
La plus forte hausse mensuelle a été enregistrée au Mexique, qui est passé de 8,5 % en mai à 11,1 % en juin, soit une augmentation de 2,6 points. L'Inde a également progressé de manière notable, passant de 11,1 % à 12,8 %, tandis que les États-Unis sont montés de 11,6 % à 12 %. La Colombie a légèrement augmenté, passant de 12,7 % à 12,9 %, et la Corée du Sud a progressé légèrement de 5,9 % à 6,2 %.
Dans le même temps, la plupart des pays ciblés ont montré des signes de recul. La Nouvelle-Zélande a enregistré la baisse la plus marquée, passant de 12,7 % en mai à 9,8 % en juin, soit un recul de 2,9 points. Singapour a également fortement diminué, de 13,1 % à 10,3 %, tandis que le Japon est passé de 8,1 % à 6,3 %. L'Australie a reculé de 9,7 % à 8,5 %, la France de 11,1 % à 10,4 %, l'Allemagne de 10,7 % à 9,8 %, l'Italie de 11,5 % à 10,6 %, le Brésil de 13 % à 11,2 %, les Pays-Bas de 9,9 % à 9,1 % et le Royaume-Uni de 7,7 % à 7 %. Le Canada est resté inchangé à 11,3 %.
Les menaces propagées via des URL sont restées à un niveau élevé sur plusieurs marchés, en particulier en Colombie, en Inde, aux États-Unis, au Brésil et au Mexique. Néanmoins, la tendance générale observée dans les principaux pays suivis demeure à la baisse. Les hausses les plus marquées ont été observées au Mexique et en Inde, tandis que les fortes baisses enregistrées en Nouvelle-Zélande et à Singapour suggèrent un recul significatif dans des pays qui figuraient parmi les plus touchés en mai. Dans l'ensemble, juin montre une stabilisation plus large parmi les pays ciblés, les hausses étant concentrées dans un nombre plus restreint de marchés.
Protection
Les solutions Acronis permettent de détecter et de neutraliser les menaces susmentionnées.
Acronis Cyber Platform (anciennement Acronis Cyber Protect Cloud) protège contre les menaces connues et inconnues grâce à une approche de protection multicouche. Cette approche inclut la détection basée sur les comportements, des détections entraînées par l'intelligence artificielle et l'apprentissage automatique, ainsi que les analyses antiransomware heuristiques, qui peuvent détecter et bloquer les tentatives de chiffrement et restaurer automatiquement les fichiers modifiés sans aucune intervention de l'utilisateur.
Le filtrage des URL et des fonctionnalités supplémentaires de protection de la messagerie peuvent vous aider à contrer les menaces d'ingénierie sociale. Acronis GenAI Protection, nativement intégrée dans la plateforme Acronis, vous offre visibilité et contrôle sur l'utilisation de l'intelligence artificielle, bloque le partage de données sensibles et détecte les prompts nuisibles. Acronis XDR pour Acronis Cyber Platform (anciennement Acronis Cyber Protect Cloud) offre la visibilité nécessaire pour comprendre les attaques, simplifie le contexte pour les administrateurs et permet de remédier efficacement à toutes les menaces.