Eseguire l'indagine sull'incidente
Endpoint Detection and Response (EDR) consente di eseguire un'indagine su un intero incidente, incluse tutte le fasi e gli oggetti (processi, voci dei registri, attività pianificate e domini) su cui ha impatto un attacco. Questi oggetti sono rappresentati dai nodi di una cyber kill chain che è facile da comprendere, come mostrato di seguito. La sequenza è utile per avere una chiara e rapida comprensione degli eventi e di quando si sono verificati.
L'azione Indagine sull'incidente è disabilitata per gli incidenti trasferiti.
Per indagare sull'attività che è stata trasferita, aprire il nuovo incidente correlato utilizzando il link fornito nei dettagli dell'incidente trasferito.
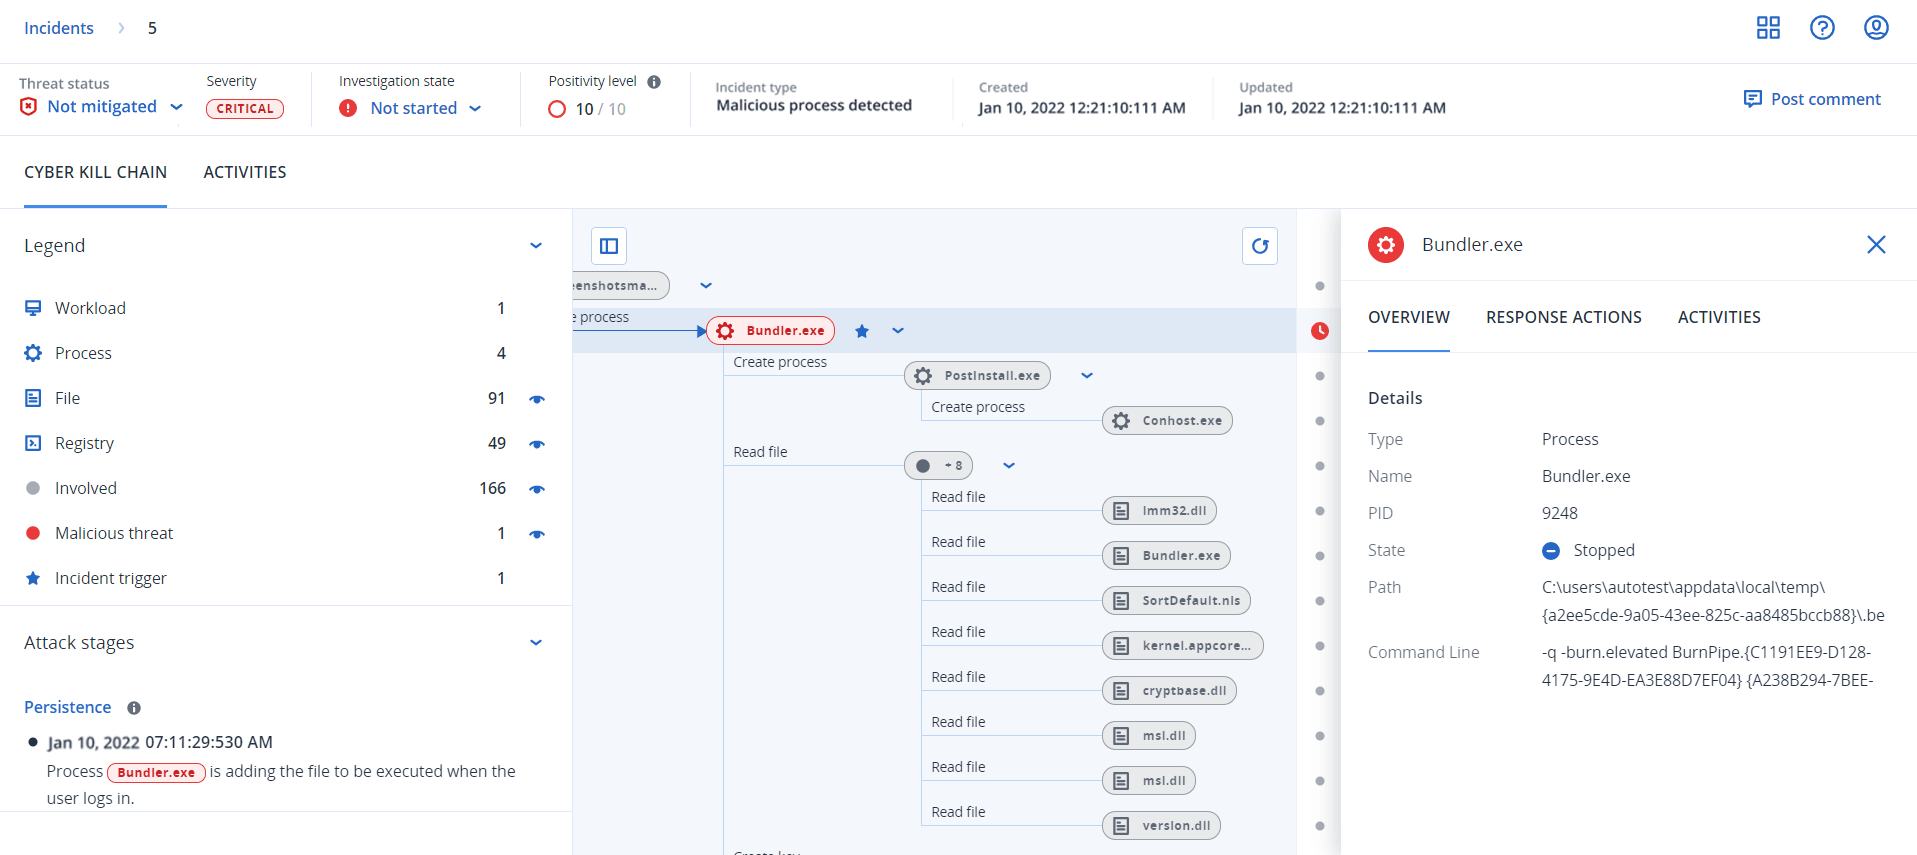
Ogni singola fase di un attacco è visualizzata nella cyber kill chain, che offre un'interpretazione dettagliata delle ragioni e delle modalità con cui si è verificato un incidente. La cyber kill chain si avvale di frasi e grafici di facile comprensione, che consentono di approfondire ogni passaggio dell'attacco, il che si traduce in una riduzione del tempo di indagine.
Dall'evoluzione dell'attacco associata al framework MITRE è possibile comprendere rapidamente l'ambito e l'impatto di un incidente. Ciò consente di esaminare quanto avvenuto in ogni fase dell'attacco, incluso:
- Il punto di accesso iniziale
- In che modo l'attacco è stato sferrato
- Eventuale escalation dei privilegi
- Prevenzione delle tecniche di rilevamento
- Movimenti laterali su altri workload
- Furto delle credenziali
- Tentativi di esfiltrazione
È inoltre possibile fare clic su Copilot per avviare la chat con Acronis AI, che consente di inserire più richieste e ricevere azioni di risposta suggerite per l'incidente selezionato. Per ulteriori informazioni, consultare Come indagare sugli incidenti rilevati nella cyber kill chain.
Oltre alla Cyber Kill Chain, ogni incidente include un grafico dell'incidente, ovvero una rappresentazione visiva della kill chain che mostra le relazioni tra il workload, i processi, i file, le connessioni di rete, le voci del registro di sistema e le rilevazioni di minacce. Il grafico dell'incidente è disponibile per tutti gli utenti EDR e fornisce una visualizzazione alternativa degli stessi dati dell'incidente. Per ulteriori informazioni, consultare Lavorare con il grafico dell'incidente (EDR).
Quando AI Triage è abilitato, è inoltre possibile generare un report di AI Triage per un incidente. Il report è un'analisi generata dall'AI che contiene un riepilogo, il mapping al framework MITRE ATT&CK, la cronologia dell'attacco e raccomandazioni in ordine di priorità. Per ulteriori informazioni, consultare Report di AI Triage.