Welke informatie is opgenomen in een aanvalsfase?
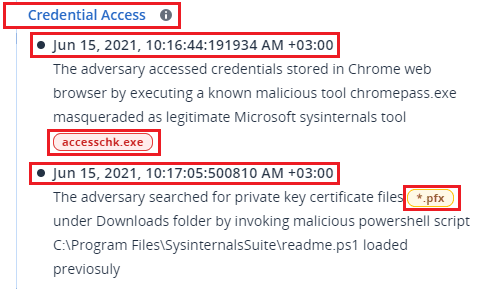
Elke aanvalsfase biedt een gemakkelijk te begrijpen interpretatie van de aanval, in gemakkelijk leesbare menselijke taal. Deze interpretatie is opgebouwd uit een aantal elementen, zoals hieronder weergegeven en beschreven in de volgende tabel.
| Element van aanvalsfase | Beschrijving |
|---|---|
| Header |
Beschrijft wat de aanvaller probeerde te doen, en het doel (in het bovenstaande voorbeeld Toegang tot Referenties), met een link naar een bekende MITRE ATT&CK-techniek. Klik op de link naar de MITRE ATT&CK-website voor meer informatie. Als een aanvalsfase geen bekende MITRE ATT&CK-techniek is, bevat de koptekst geen link. Dit is relevant voor generieke technieken zoals bestanden die in een willekeurige map worden gedetecteerd.
|
| Tijdstempel | Het tijdstip van de aanvalsfase. |
| Techniek |
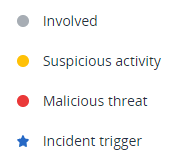
Hoe de aanvaller technisch heeft geprobeerd het doel te bereiken en welke objecten (registervermeldingen, bestanden of geplande taken) zijn getroffen. In de tekstbeschrijving van de aanvalstechniek zijn links met kleurcodes opgenomen naar elk getroffen knooppunt in de cyber kill chain (zie bovenstaand voorbeeld). Door deze links met kleurcodes kunt u snel naar het getroffen knooppunt navigeren om te onderzoeken wat er precies is gebeurd. De kleuren die in een aanvalsfase worden gebruikt, geven het volgende aan:
In de bovenstaande legende zien we dat de aanvalsfase van het voorbeeld (om toegang te krijgen tot referenties) een link bevat naar een malwareknooppunt Let op: de aanvalsfasen bevatten ook links naar bestandsknooppunten die informatie bevatten over gecompromitteerde bestanden met gevoelige informatie, zoals beschermde gezondheidsinformatie (PHI), creditcardnummers en burgerservicenummers. |
 en een verdacht bestandsknooppunt
 (klik op de links om naar het betreffende knooppunt in de cyber kill chain te gaan). Zie